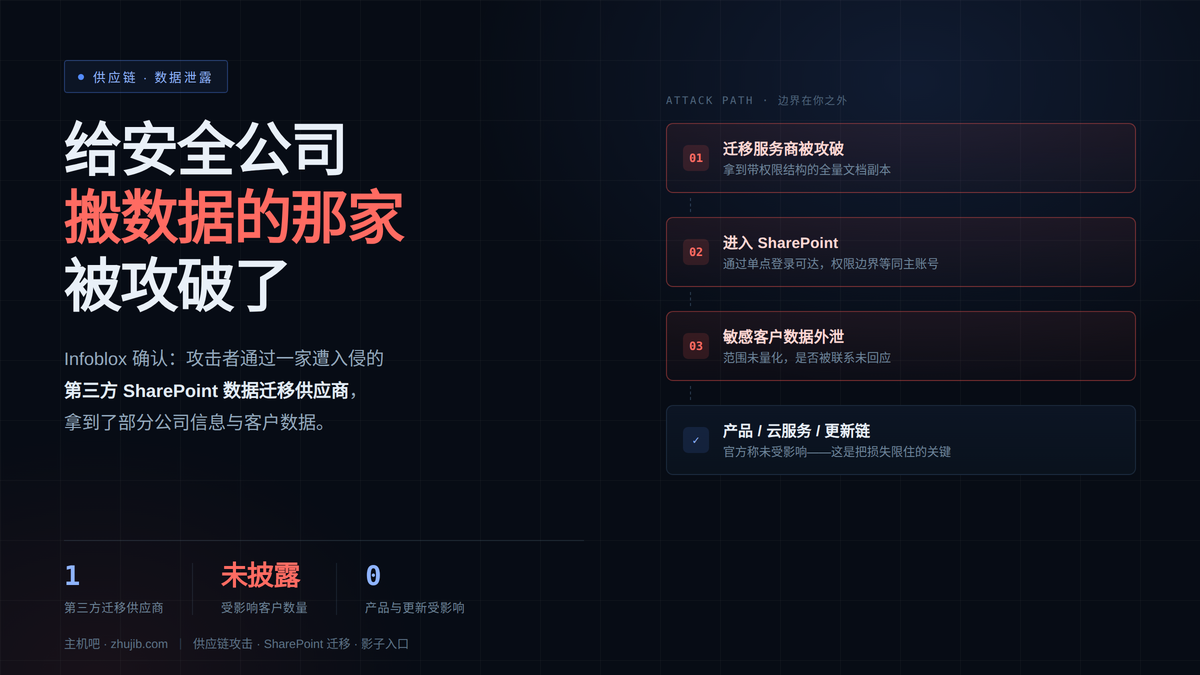

11 月 17 日,Infoblox 承认自己被入侵了。
这家公司的名字对国内读者可能陌生,但它的位置很特殊:它为全球大量企业提供 DNS 解析、IP 地址管理和网络自动化。换句话说,它是「给别人做网络安全的那一类公司」。而这次,问题不出在它的产品上,而出在它请来帮忙搬家的一家公司身上。
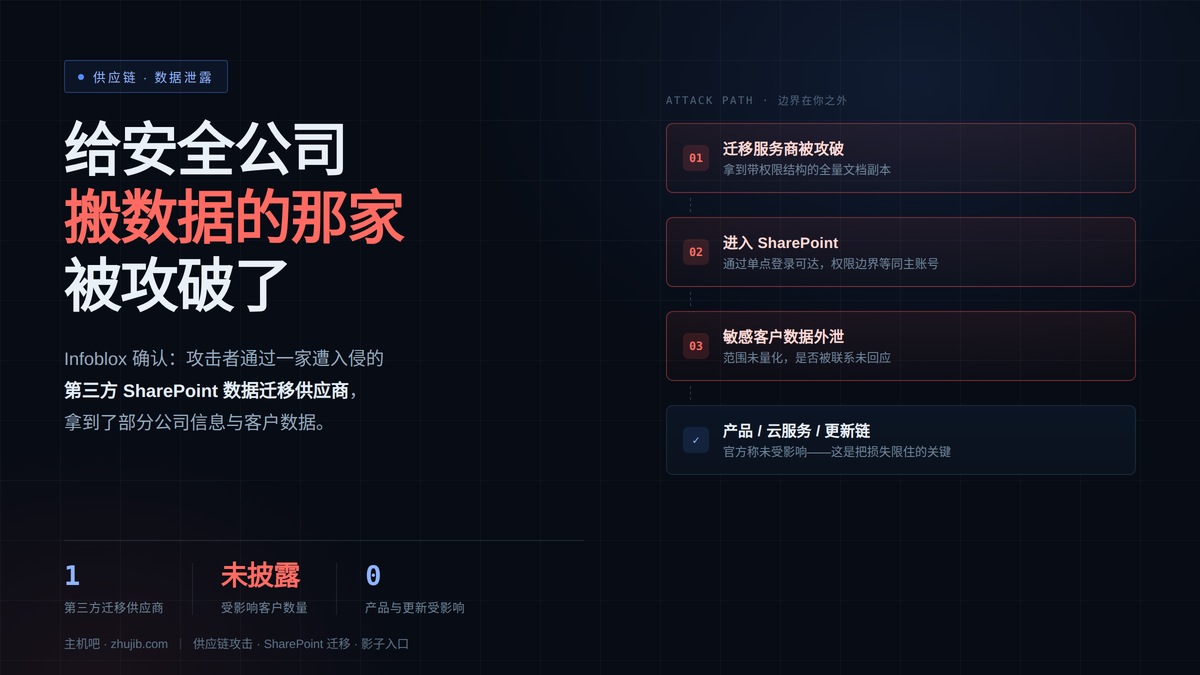
据 TechCrunch 报道,Infoblox 发言人称:攻击者通过一家遭入侵的第三方数据迁移服务供应商,未经授权访问了部分公司信息。两名知情人士进一步指出,涉事供应商提供的是 SharePoint 数据迁移服务,且在此过程中窃取了敏感的客户数据。
按 IT 之家的报道整理,目前能确认的事实如下:
| 项目 | 已确认内容 |
|---|---|
| 受害方 | Infoblox(非上市网络安全与网络自动化厂商,提供 DNS、DHCP/IPAM、身份与访问管理) |
| 通报时间 | 2026 年 11 月 17 日(经 TechCrunch 向媒体确认) |
| 入侵路径 | 一家第三方数据迁移服务供应商被攻破,再由此进入 Infoblox 的信息 |
| 涉事供应商 | 据知情人士:提供 SharePoint 数据迁移服务;名称未公开,已终止合作 |
| 影响范围 | 部分公司信息,含敏感的客户数据;具体客户数量未披露 |
| 未受影响(官方口径) | 产品、云服务、软件更新、软件构建与发布流程 |
| 未回应 | 是否收到攻击者联系、是否被提出要求 |
这个「未披露 / 未回应」的分布,本身就是信息:承认得很快,量化得很慢。这在被第三方波及的事件里几乎是固定剧本——自己的日志查得清,别人的系统动过什么,只能等对方配合。
一、为什么偏偏是「数据迁移」这活
企业做 SharePoint 迁移,标准流程是这样的:把全站文档库、邮件、列表、权限体系一并导出,交给迁移工具或服务商转换格式,再灌进目标环境。整个过程里,迁移方会拿到一份接近完整的、带权限结构的静态副本。
这份副本有三个要命的特点:
- 去掉了日常防护:不在 WAF 后面,不在 EDR 监控的服务器上,往往就在一台临时开的迁移机或某人的笔记本里;
- 结构清晰:迁移工具必须读懂权限、版本、元数据,所以它拿到的不是一堆乱码,而是一份带目录树、带归属、带保密标记的完整资料;
- 生命周期长:迁移结束、验证通过,这份中间副本经常没人管——删除动作写在合同里,实际执行靠人记得。
所以真正的风险不是「服务商被黑」这么笼统的一句话,而是:为了完成迁移,你主动把最完整的自己交了出去,并且对方那边的保护级别通常低于你这边。
二、这件事真正暴露的,是「影子入口」
TechCrunch 在报道里补了一个细节:公开记录显示 Infoblox 大量文件、邮件和基础设施托管在微软的服务上,其中包含一台 SharePoint 服务器,且可通过 Infoblox 使用的单点登录服务访问。
这段话没有指控什么,但它点出了所有做 IT 的人都熟悉的一个事实:只要一个入口能通过 SSO 登录,它就和主账号是同一个权限边界。
对你我这样的站点和企业来说,同一类入口至少有七个:
| 入口类型 | 典型场景 | 风险点 |
|---|---|---|
| 第三方运维通道 | 建站公司、外包开发的远程桌面 | 长期有效、无人回收、共享账号 |
| 迁移 / 备份工具 | 换服务器、换 CMS、搬数据库 | 临时账号被留成永久后门 |
| 数据导出接口 | BI、CRM 同步、Excel 插件 | 拿到全量数据却按只读标准保护 |
| SSO 已授权的应用 | OA、邮箱、网盘、协作工具 | 一个应用被攻破,等于主账号被攻破 |
| 营销 / 客服 SaaS 插件 | 在线客服、表单、统计代码 | 前端脚本能读页面、能传数据 |
| 云上临时资源 | 测试实例、快照、对象存储桶 | 开完忘了关,公网可读 |
| 离职人员权限 | 前员工、前服务商账号 | 最常见,也最容易被忽略 |
这七类入口的共同点是:它们都不在你的主防护策略里。你的 WAF 保护的是 80 和 443,可这些通道走的是 3389、22、某个 SaaS 的 API,或者一条厂商专用的隧道。
三、五次事件,同一句话:被打的是委托方
把今年站内报道过的几件事排在一起看,规律很清楚:
| 时间 | 事件 | 被打的是谁 |
|---|---|---|
| 2026-07 | Microsoft SharePoint 曝在野 RCE(CVE-2026-58644) | 自己托管的 SharePoint 服务器 |
| 2026-09 | 图床 Gyazo 被入侵,2362 万用户记录外泄(相关报道) | 平台自身数据库 |
| 2026-10 | 日本旭化成医药网站被攻击,55.87 万人信息可能泄露(相关报道) | 委托方的数据库 |
| 2026-11 | 甲贺市防灾广播被勒索软件加密(相关报道) | 装完没人管的老系统 |
| 2026-11 | Infoblox 事件 | 第三方迁移供应商 |
两个标粗的,都是「自己没出问题,被别人带进来的」。这已经不能算巧合了。
供应链攻击最早指的是软件层面(依赖包、更新通道),现在更常见的是服务层面——你请谁进来干活,就等于把权限临时给了谁。
四、如果你也在用 SharePoint / 企业网盘,这四件事现在能做
① 先把「谁能进来」列出来
不用买工具,一张表就够:进来的方式、账号、有效期、谁能批准、什么时候回收。做完这一步,多数人会发现自己有 5 个以上「不知道什么时候开的」通道。
② 迁移类账号必须是一次性的
给迁移方单独开账号,只授权到需要迁的那个站点或目录,约定到期自动禁用,并在验收当天改密、撤销、检查有没有留下定时任务和客户端。宝塔和云控制台都能设置账号到期时间,别用「记得去关」这种方案。
两个容易写错的细节:passwd 是交互式命令,写进脚本会卡住,要用 chpasswd 代替;SSH 的 AllowUsers 是按「用户@来源 IP」匹配的,写成 migrate_tmp@203.0.113.24 才能限定来源。
# ① 建一个只活 7 天的账号,到期自动过期(-p 直接设密码,不要用交互式 passwd)

useradd -e $(date -d "+7 days" +%F) -s /bin/bash migrate_tmp

echo 'migrate_tmp:换成强密码' | chpasswd

chage -l migrate_tmp   # 核对「账户过期时间」是不是 7 天后
# ② 只允许它从服务商出口 IP 登录(其他一律拒绝)

echo "AllowUsers migrate_tmp@203.0.113.24" >> /etc/ssh/sshd_config

sshd -t && systemctl reload sshd
# ③ 迁移结束后立刻核对:这个账号有没有留下东西

lastlog -u migrate_tmp

crontab -u migrate_tmp -l

grep migrate_tmp /var/log/auth.log | tail -20
③ SSO 授权要定期「清理一遍」
这一步最容易漏。SSO 的便利在于一次登录处处通行,代价是一个被攻破的应用能把权限扩散到所有已授权应用。做法很简单:每季度把已授权应用列表拉出来,不认识的、已经停用的、服务商换过的,全部撤销。
④ 迁移用的中间副本,必须有销毁记录
合同里写「迁移完成后 30 日内删除」是不够的,要拿到一份书面确认,最好加上对方提供删除截图或日志。没有这份东西,你的数据在对方那里的存活时间就是无限期。
五、被第三方波及之后,处置顺序和自家人被黑不太一样
| 顺序 | 动作 | 注意 |
|---|---|---|
| 1 | 立刻切断该供应商的所有访问通道 | 包括 VPN、SSO 授权、API Key,不只是「通知对方」 |
| 2 | 查这个通道的历史访问记录 | 重点看迁移期间之外的时间点有没有异常登录 |
| 3 | 盘点被波及的数据范围 | 按数据分级定通知义务,别等客户来问 |
| 4 | 换掉相关凭据 | 包括不相关的、但和它共用过密码的账号 |
| 5 | 保留证据、准备对外口径 | 「不影响产品与更新」这类表述要能被验证,不能只是公关话术 |
Infoblox 在声明里特别强调:没有发现事件涉及自家产品、云服务、软件更新、构建与发布流程。这句话很关键,因为它把事件定性为数据泄露而非产品被投毒——对一家做 DNS 和网络基础设施的公司来说,后者才真正是灾难。这个区分值得学习:出了事,第一件要说清楚的是「边界在哪里」。
六、把这些入口收口:能做的三件事
① 把不确定的入口关掉,把必须开的入口放到能看见的地方。对外提供服务的站点和接口,源站 IP 不要直接暴露,域名解析到云防护,源站只放行回源 IP 段。这样扫描器连门都找不到,顺带把注入、上传、命令执行这类通用攻击挡在一层之外。百度云防护这种 SaaS 接入的方式改 DNS 就能上,对没有专职安全的团队来说是最省事的一层——它不是万能的,但「让源站不直接暴露」这件事本身就是最高性价比的一步。
② 给内部系统加一层访问控制,而不是只靠密码。管理后台、SharePoint、企业网盘这类系统,能上 IP 白名单就上白名单,能开双因素就开。下面这段 Nginx 是给自建后台加白名单的最小写法,宝塔用户可以直接放进站点的配置里:
# 文件:/www/server/panel/vhost/nginx/your-site.conf

location ^~ /wp-admin/ {

    allow 10.10.0.0/24;      # 办公网段

    allow 203.0.113.24;      # 固定出口 IP

    deny  all;

    set  $need_auth  0;      # 默认已通过白名单,不需要额外交互

    include /www/server/panel/vhost/nginx/php_fastcgi.conf;

}
# 在 http{} 里加一段 map,把 access 模块产生的 403 改写成 401 + 质询头

# 浏览器收到 401 才会弹登录框;不带质询头的 403 只是一个白页

map $status $auth_realm {

    default        off;

    403            "Restricted";

}

# 再在对应 server{} 里加:

# add_header WWW-Authenticate 'Basic realm="$auth_realm"' always;
③ 记录「谁在什么时候进来过」。不需要上 SIEM,把 SSH 登录、后台登录、SSO 授权变更这三类日志集中到一个地方,保留 90 天,每月看一次。供应链事件里,救命的信息往往就是「某个平时不登录的账号,在迁移结束两个月后登录了一次」。
七、写在最后
这次事件里最值得记住的一句话,不是「网络安全公司也会被黑」,而是那句「通过一家遭入侵的第三方数据迁移服务供应商」。
你的防护做得再好,只要有一个外人拿着你给的钥匙进来过,边界就已经不在你手上了。对大多数站点和企业来说,真正的短板不是 WAF 规则够不够多,而是不知道自己身上开了多少个洞——外包、迁移、插件、临时账号、已经忘了的测试实例。
如果只能做一件事:把这周所有能进你系统的人和方式写在一张纸上。写不满一行,是运气;写满三行,就该动手了。