
11 月 1 日,IT之家援引外媒 HackingPassion 本周的报道:研究员 Xusheng Li 拆开了联想 ThinkPlus FU100 指纹识别 U 盘,塑料壳下面是块小电路板,板子上贴着一张 SD 卡——卡里的数据没有任何加密。
这款产品对外宣传的是 AES-256 硬件加密。
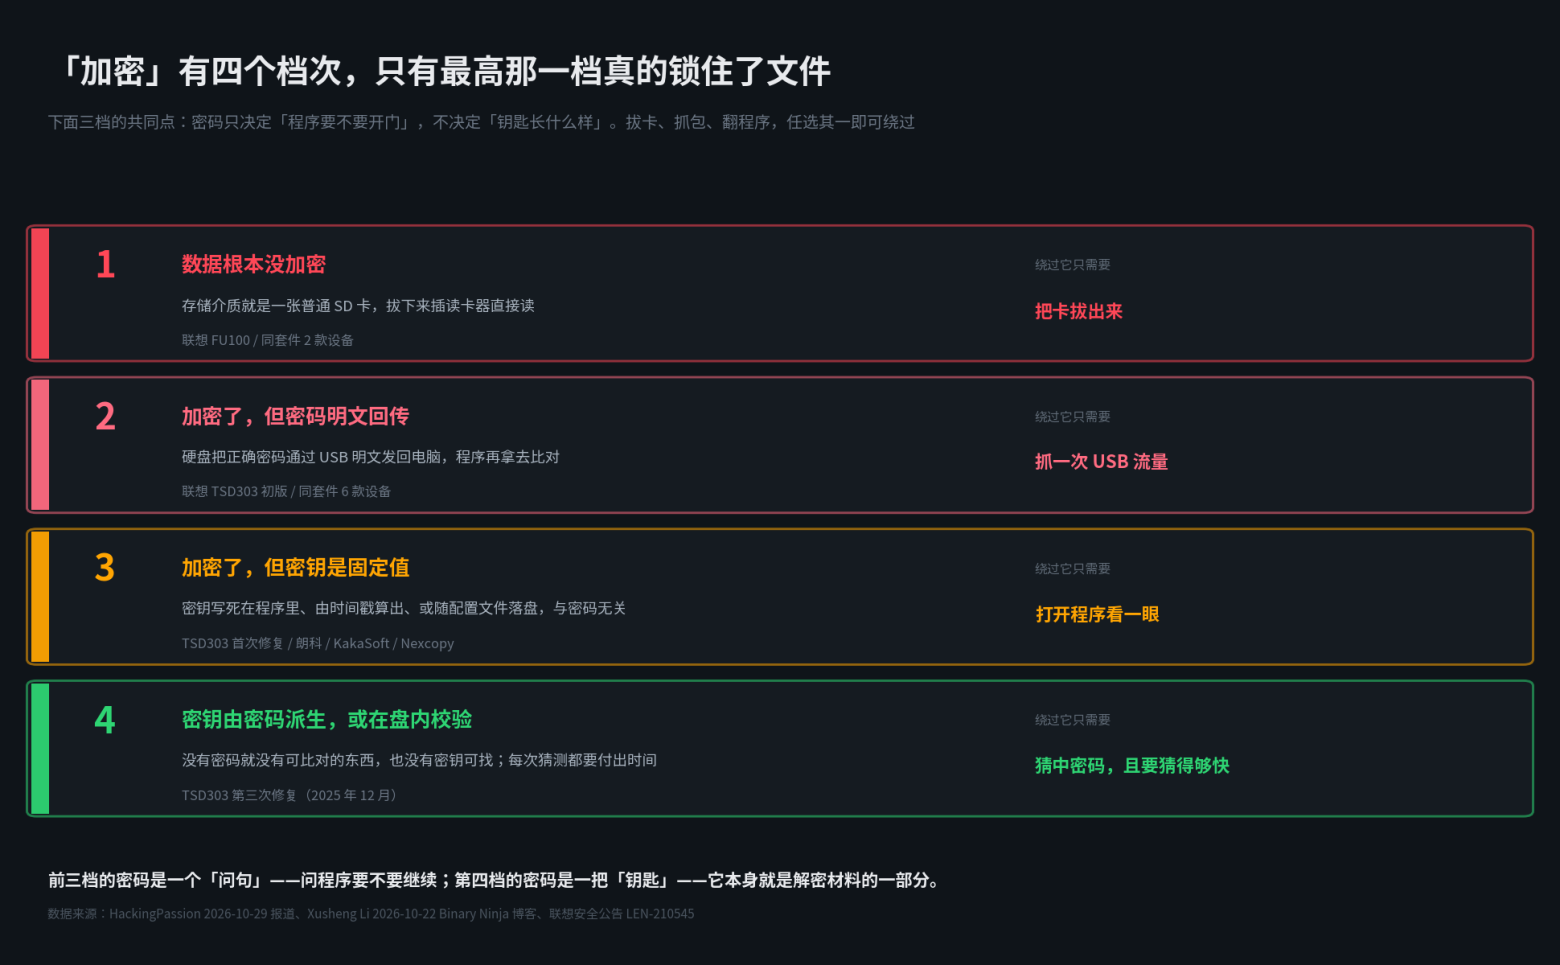
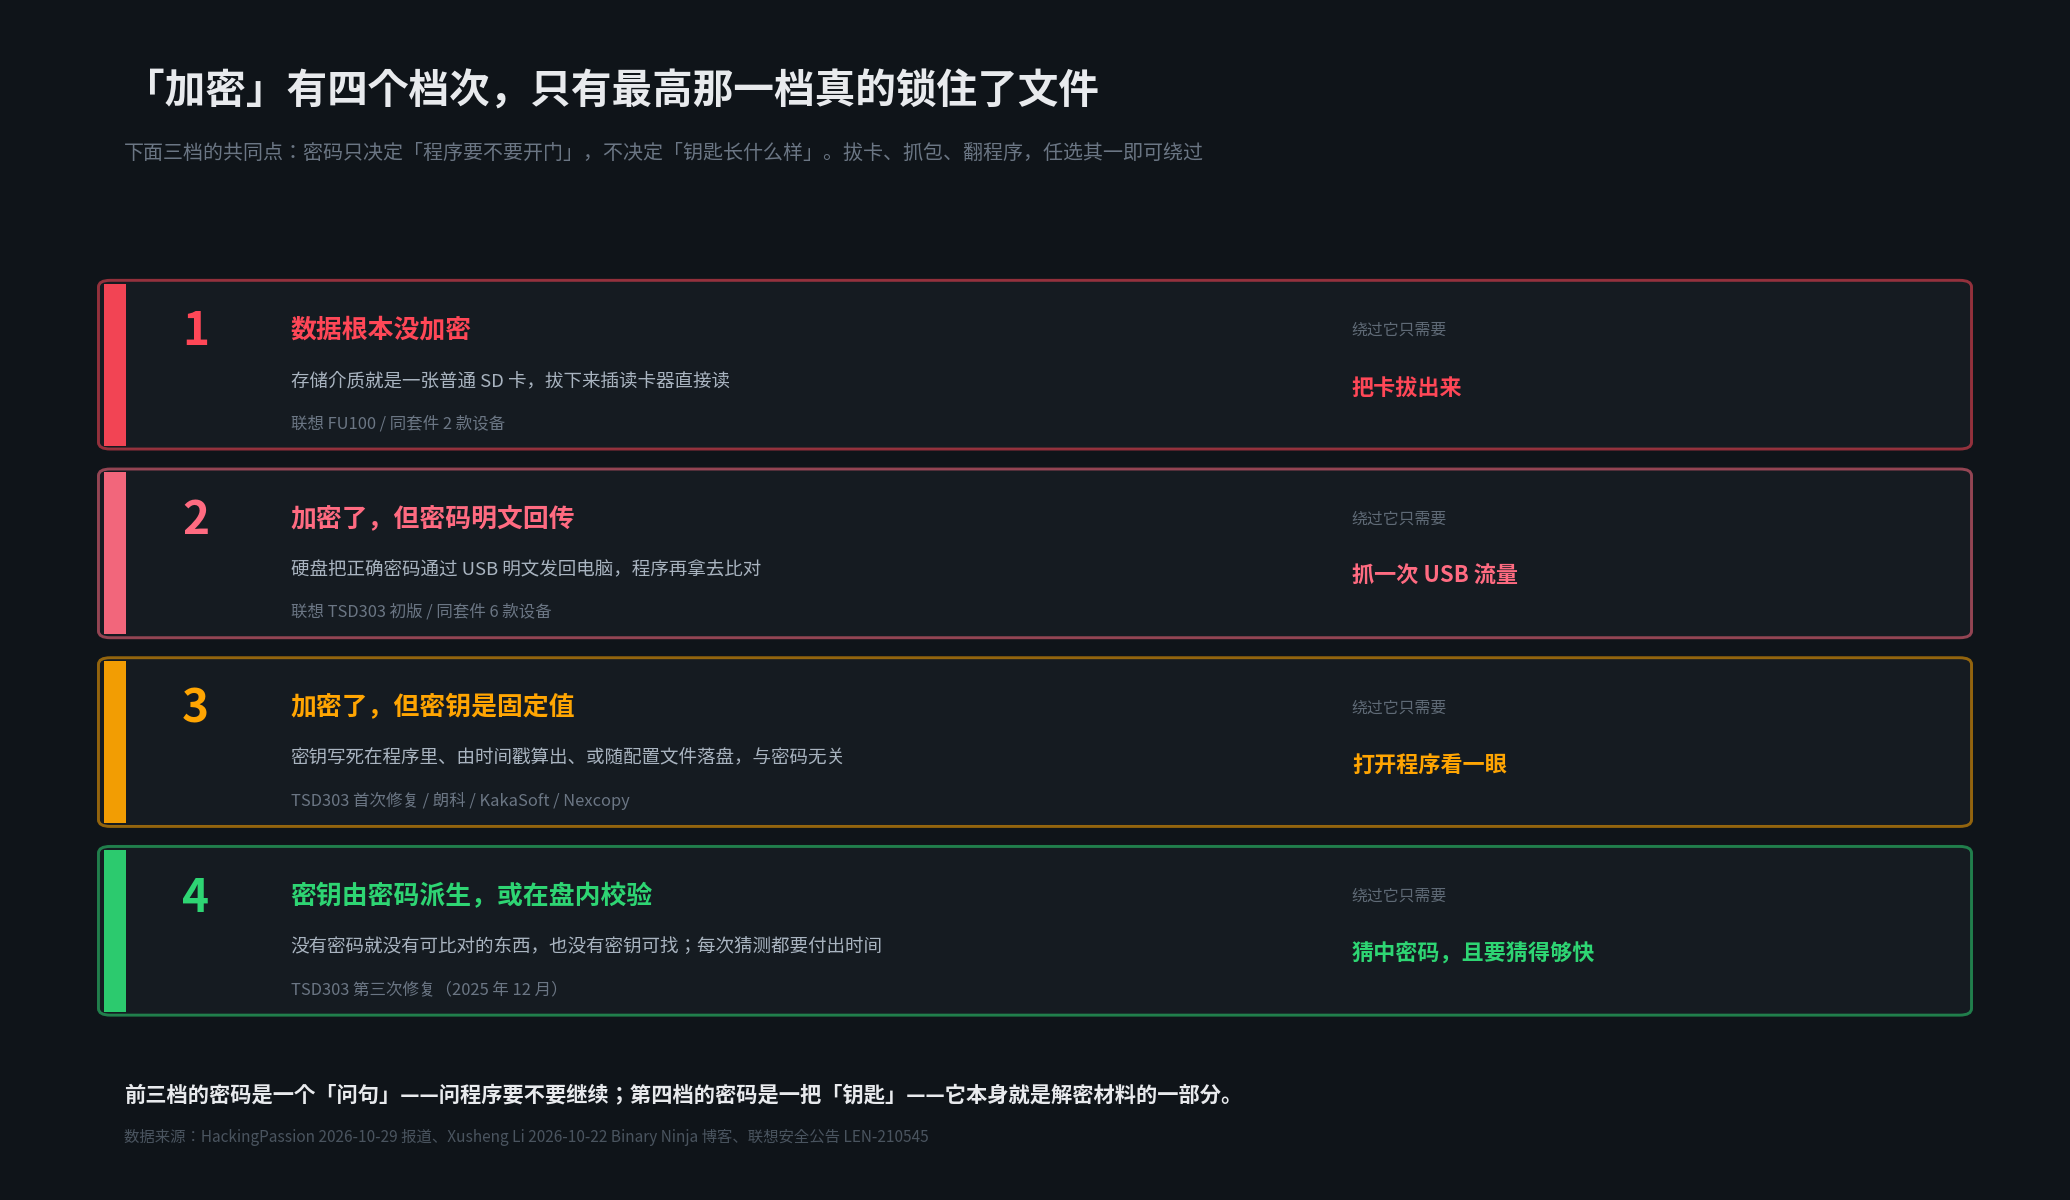
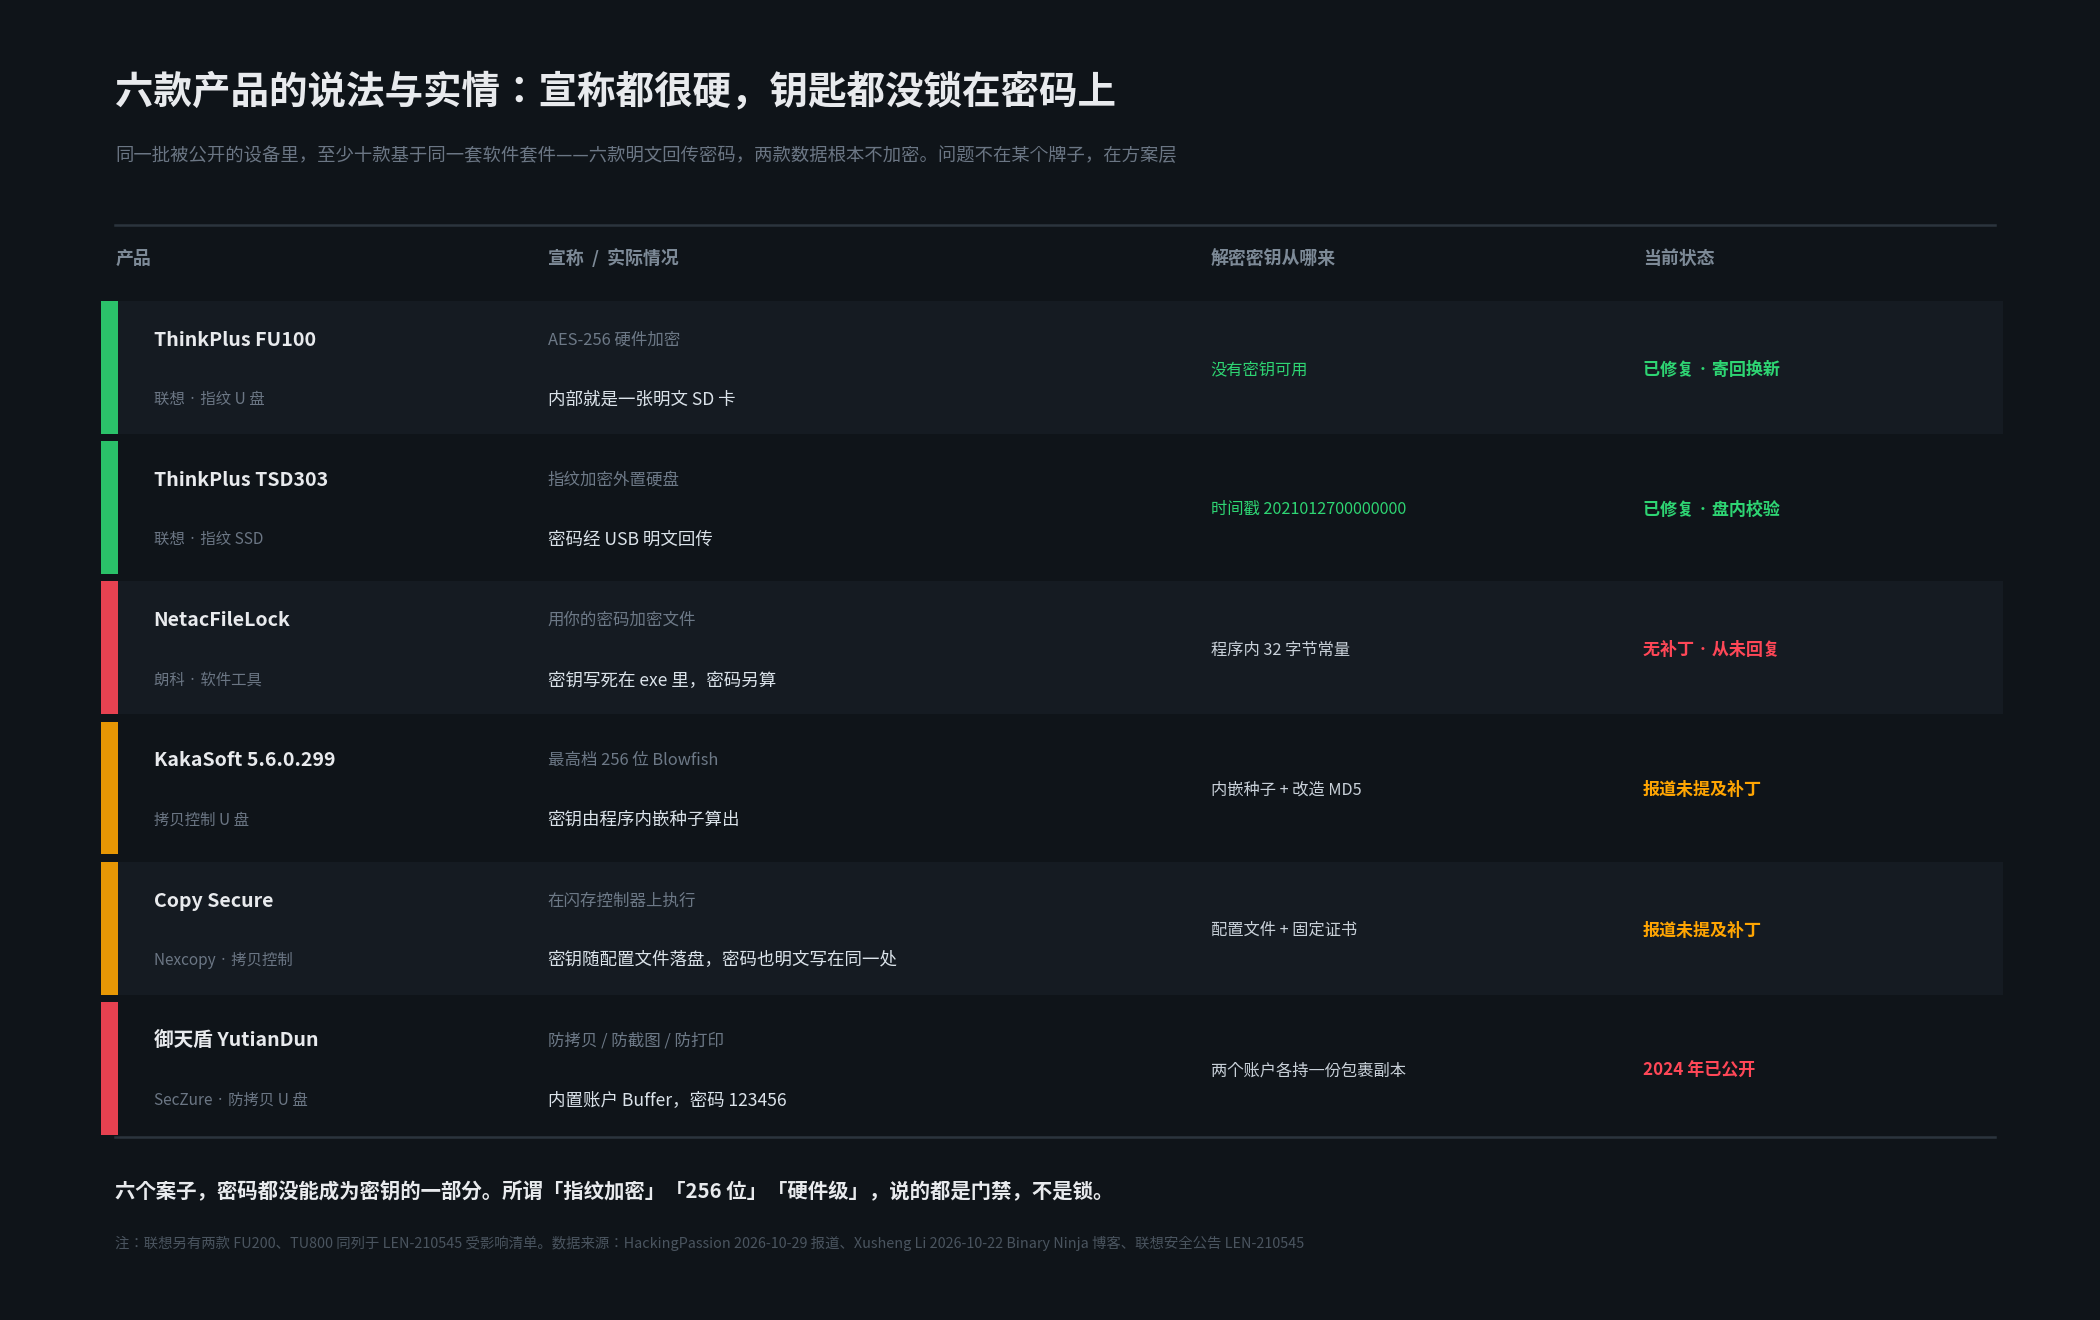
报道里一共涉及五家厂商的六款产品。但把它读完会发现,真正值得写下来的不是「联想翻车了」,而是另一件事:这六款产品里,没有一个是因为算法被攻破。3DES 没被破,AES-256 没被破,SM4 也没被破。失效的是另一样东西——密码和密钥之间那条本该存在的连线。
一、拆开 FU100:指纹只决定通不通电
先说结构。FU100 是一支顶部带指纹传感器的黑色小 U 盘,靠手指或密码打开,销售页面上写的是硬件 AES-256 加密,并承诺指纹保护、密码保护、防泄露。
拆开以后,里面是一张普通 SD 卡,数据原样存放。指纹识别器在那块板子上只做一件事:决定这支 U 盘要不要跟电脑建立连接。卡里的文件不依赖它,把卡取出来插进读卡器,内容一个字节都不会少。
研究员在 2025 年 8 月 2 日把问题报告给联想。8 月 27 日,临时修复方案就出来了——在那张 SD 卡上盖一层环氧树脂。
这层树脂防的是「把卡拆下来」,不是「把数据读出来」。两者不是一回事:拿到 U 盘的人根本不必拆,用自己的指纹解锁、插上电脑,文件就在那里。把一个零加密的问题当成物理防护不足来修,这个误判本身,就是后面所有事情的原因。
正式修复方案在 2025 年 12 月推出。联想随后于 2026 年 1 月 13 日发布安全公告 LEN-210545,受影响的产品共四款:ThinkPlus FU100、FU200、TU800、TSD303。
公告把整体严重性标为「高」,对应三个 CVE。但如果去看评分,会看到一个有点荒诞的排列:
| CVE 编号 | 内容 | CVSS 3.1 | 等级 |
|---|---|---|---|
| CVE-2025-13453 | 具备物理接触的人可以读走盘内数据 | 4.6 | 中危 |
| CVE-2025-13454 | 配置软件允许本地已登录用户访问设备敏感信息 | 5.5 | 中危 |
| CVE-2025-13455 | 配置软件可绕过设备认证,注册不受信任的指纹 | 7.8 | 高危 |
最直观的那个问题——盘里根本没加密——只拿到 4.6 分。理由是「需要物理访问权限」。
可 U 盘这个品类的全部使用场景,恰恰建立在「它会离开你的手」上面:丢了、被偷了、送修了、离职没归还、快递途中丢了。对这些情况来说,物理访问不是前置条件,是默认状态。评分模型把最真实的威胁场景当成了门槛最高的例外。
二、TSD303 修了三次,前两次都差在同一根线上
联想的另一款产品 ThinkPlus TSD303 是外置 SSD,同样靠指纹或密码打开。这台的情况不太一样:内部是一块标准尺寸的 M.2 固态盘,数据确实加密了。
漏的是密码。
当电脑上的联想程序向硬盘索取密码时,硬盘会通过 USB 线把正确密码明文发回来,程序再拿它跟用户输入的内容做比对。研究员把这段通信抓了包,测试密码就躺在数据包末尾,是可读文本。能看这条流量的人、能读那个程序内存的人,都能直接拿到密码,然后用它开锁。
报告后三个月,联想发来一版修复供测试。这一次硬盘不再发明文,改发一段加密数据。研究员起初以为那是密码的哈希值,用调试器回溯数据来源,追到了 SM4 分组密码——密钥则来自一个看起来像时间戳的数值,他实测到的是 2021012700000000。
把这段密文和这把钥匙一起喂进解密工具,测试密码就出来了。
为什么这仍然不算修好:程序自己能把密钥算出来,那么拆开程序的人也能算出来。加密确实生效了,但加密的钥匙被放在了大门口。
第二版修复在 2025 年 12 月推出。这一版里,硬盘自己校验密码,密码不再离开芯片。到这一步才算对。
三次修复的差别,最后可以归结成一条:密码和密钥有没有跨过那根 USB 线。第一次跨了,明文;第二次也跨了,只是换了层包装;第三次没跨。
三、一套软件套件,至少十款设备,三种错法
如果只写联想,这事就成了单一厂商的品控问题。但原报道里还有一段更值得注意的内容。
研究员 2026 年 3 月在 RE//verse 逆向工程大会做过一场演讲,幻灯片第一句是:不要相信加密 U 盘,自己去核对厂商的说法。
其中一页列了十款设备,厂商名全部打码。它们基于同一套软件套件。按 HackingPassion 对这页幻灯片的描述,这十款里:
- 六款通过 USB 明文回传密码;
- 两款的数据根本没有加密,直接存在 micro SD 卡上;
- 两款用 AES 加密了密码,但加密之后照样给得出。
联想的两款只是其中被点名的两个。演讲的正式描述里还提到雷克沙的 F35 Pro。同系列的老款 F35 在 2022 年就有过 CVE-2021-46390:U 盘自己比对密码,却把结果发回给电脑上的程序,三名韩国研究者改掉这个结果,错误密码也能通过验证。
这意味着换牌子解决不了问题。出问题的不是某个品牌的品控,是下面那层方案。
四、另外四家:算法都不算弱,弱的地方一模一样
报道里另外四款产品的细节更具体,值得逐个看一遍,因为它们的失效方式各不相同,但最后都落在同一处。
朗科 NetacFileLock:密钥写死在程序里,而且从未回复
这是一款配合朗科 U 盘使用的加密工具,承诺用「你的密码」加密文件。文件被锁进容器,程序本身也放在盘上。
研究员锁了一个 PDF,用十六进制编辑器打开,发现文件的一部分仍然可读。规律是:每 48 字节里,只有 16 字节被加密,另外 32 字节原样保留。他拿自己的照片试了一次,加密后的版本有颗粒感,但脸还是很好认。
然后他去找密钥。用时间旅行调试一路回溯加密字节的来源,线索最后停在程序文件里的一个常量上:加密用的是 AES-256,密钥是硬编码在可执行文件里的固定 32 字节。密码是另外单独校验的,跟密钥毫无关系。拿到同一份程序,不需要知道密码,就能打开被锁的文件。
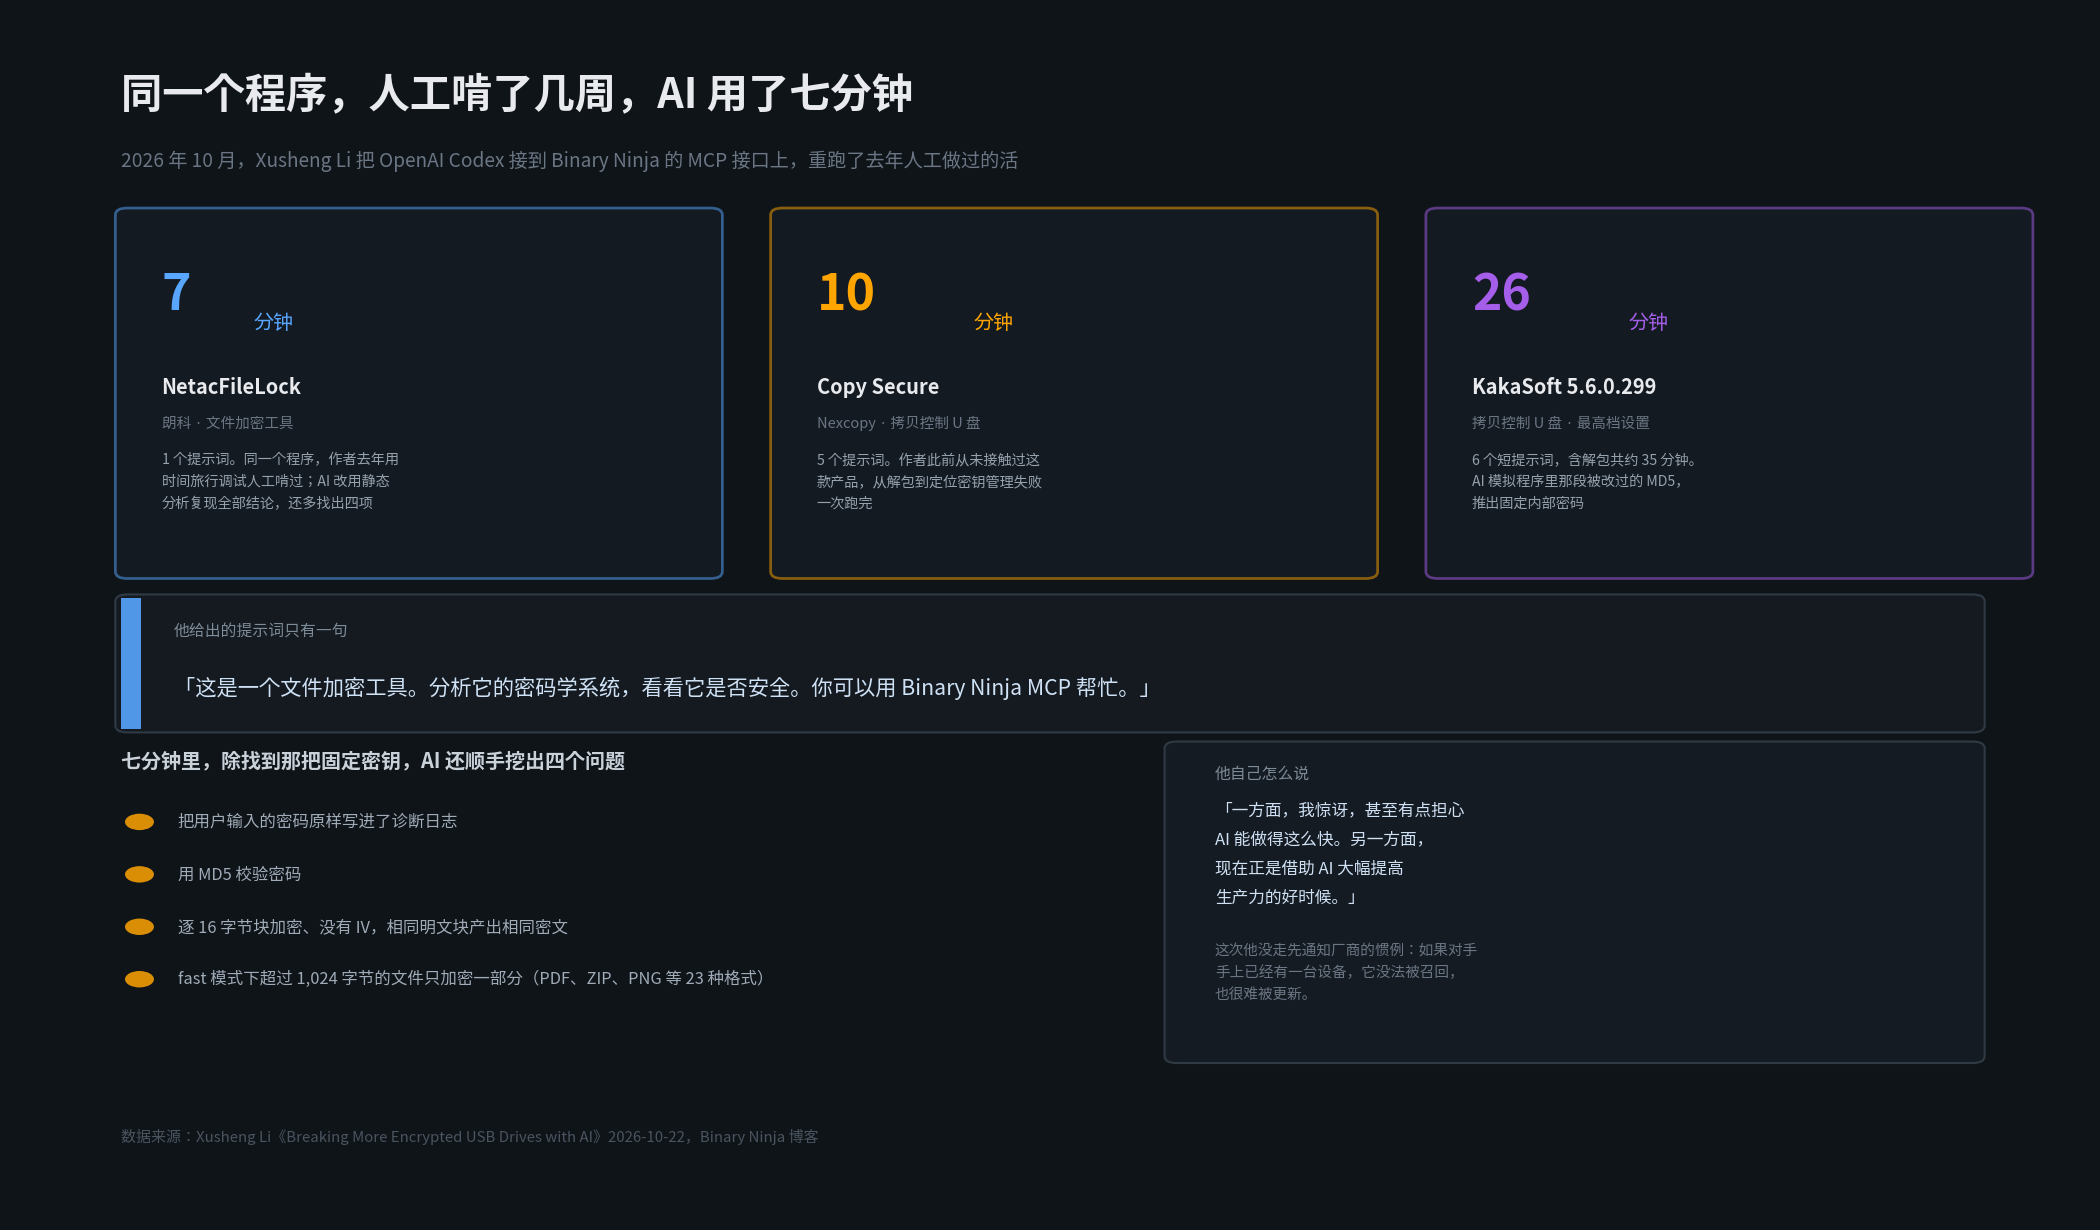
AI 接手分析后,七分钟里又补出四个问题:程序把用户输入的密码原样写进了诊断日志;用 MD5 校验密码;逐 16 字节块加密且没有 IV,相同明文块会产出相同密文;SM4 选项用的是另一个固定密钥。另外,在 fast 模式下,所有大于 1,024 字节的文件都只被加密一部分,涉及 PDF、ZIP、PNG、JPEG、WAV、MPEG 等 23 种格式。
研究员 2025 年 10 月 19 日把这个固定密钥报告给朗科。没有回复,没有补丁,超过 90 天后他选择公开。
KakaSoft USB Copy Protection:三档强度,三档都不防有心人
这类产品主要卖给需要分发培训材料、合同文档的单位,要求对方能看不能拷。KakaSoft 5.6.0.299 提供三档:
- Normal:只做隐藏和锁定,完全不加密;
- High:用单字节密钥 XOR 文件最前面的 16,385 字节,单字节意味着最多只有 256 种密钥,前缀之后全是明文;
- Highest:宣传 256 位 Blowfish。
研究员针对的是最高档。密钥由两部分算出:每个文件里的 salt,加上程序的一个内部密码。而内部密码是由程序内嵌的种子,经一段被改过的 MD5 生成的。
这段 MD5 改了两处:第三轮循环的旋转位数从标准的 4,11,16,23 变成了 4,11,16,16,4,11,11,4;十六进制输出时的字符集被换成 1903642857ACBEDF,不再是 0123456789ABCDEF。
AI 直接模拟了这段代码,把固定内部密码推了出来,于是不需要用户密码就还原了测试文件。
Nexcopy Copy Secure:说是硬件级,密钥躺在配置文件里
Nexcopy 的产品页写得很清楚:保护在硬件层执行,在闪存控制器上。
实际加密算法是三密钥 Triple-DES,密钥放在盘上的一个配置文件里,查看器用内置的固定 32 字节证书去打开这个配置文件。用户的密码以明文形式,存在同一个配置文件里。
密码和设备校验的唯一作用,是决定官方查看器要不要继续跑下去。两者都不参与密钥。拿到了盘、又能拆开查看器的人,不需要密码就能解密。
御天盾 YutianDun:两个内置账户,密码是 123456
这款产品隐藏加密文件,只允许用配套阅读器打开,声称能阻止复制、截图和打印。
研究员在追踪时发现,在管理员密码还没输入之前,系统已经用一个隐藏账户登录了:账户名 Buffer,密码 123456。这个账户不出现在用户管理界面里。进一步分析又找到一个 System 账户,固定密码 SECZURE.COM。
两个账户各自持有一份「内容标识符」的包裹副本,而文件密钥正是从内容标识符派生的。所以在两台测试设备上,这两个账户都能在不知道管理员密码的情况下解开文件。
研究员的定性很克制:从技术角度看这是一个后门,但这不能证明厂商有恶意。他同时指出,不透明的加密产品里,这类东西本来就很难被发现。
五、判断一个加密产品真假,只看一句话
六款产品,算法从 3DES 到 AES-256 到 Blowfish,没有一个是弱的。放在一起看,它们栽在同一个地方:用户输入的密码,从来没有参与过密钥派生。
所以判断一款加密产品靠不靠谱,只需要问一句:
解密用的那把密钥,是不是从你的密码算出来的?
如果是,那么没有密码就没有密钥。正规实现还会用 PBKDF2、Argon2 这类故意变慢的函数来派生,让每一次猜测都要付出时间成本。
如果不是——密钥写死在程序里、由时间戳算出、随配置文件落盘、或者由内嵌种子生成——那么密码只是在问程序「要不要开门」,而门本来就开着。
三个可以自己动手验的方法:
- 改密码,试着解旧密文。如果改完密码之后,旧文件还能被打开,说明密钥没跟着密码变,只是校验值换了。
- 把加密后的文件拖进十六进制编辑器。如果看到大段可读内容,说明只有头部被处理过。朗科和 KakaSoft 的 High 档都是这样露馅的。
- 加密两份内容相同的文件,比对密文。如果密文一模一样,说明没有 IV、没有链接,是 ECB 行为——攻击者不需要解密,只要知道某个块里是什么,就能认出所有相同的块。
这套错误并不新。2009 年 12 月,德国安全公司 SySS 破解了一款带 FIPS 140-2 认证的 SanDisk U 盘。2010 年 1 月的 CVE 记录里,SanDisk Cruzer Enterprise 和三款 Kingston DataTraveler 犯的是同一个错:密码校验在电脑上的程序里跑,不在盘内硬件里跑;两家也都用了固定的 256 位密钥。
十六年过去,上面这批设备把同一段路又走了一遍。
能真正站住的加密只有两种形态:密钥由密码本身派生,且派生过程足够慢;或者校验发生在盘内芯片里,密码和密钥都不出芯片。没有密码的时候,既没有可比对的东西,也没有密钥可以找。
六、AI 把「验伪」的成本,从几周压到了七分钟
这一层 IT之家的转述里完全没有,但它可能是整件事里影响最长远的部分。
2026 年 10 月,研究员把 OpenAI Codex 接到了 Binary Ninja 的 MCP 接口上,回头重新分析那款朗科的工具。他给 AI 的提示词只有一句:
「这是一个文件加密工具。分析它的密码学系统,看看它是否安全。你可以用 Binary Ninja MCP 帮忙。」
大约七分钟,AI 在可执行文件里找到了那把固定密钥。
这同一个程序,是他 2025 年用时间旅行调试人工啃过的。AI 这次改走静态分析,不但复现了全部结论,还多找出那四个问题——密码写日志、MD5 校验、无 IV 分块、fast 模式只加密一部分。
他把同一套流程指向另外两款自己从未接触过的产品:Nexcopy 用了约 10 分钟、5 个提示词;KakaSoft 用了约 26 分钟、6 个短提示词,含解包总共约 35 分钟。两款都被解开了。
他自己的说法是:
「一方面,我惊讶,甚至有点担心 AI 能做得这么快。另一方面,现在正是借助 AI 大幅提高生产力的好时候。」他还补了一句:「我尤其惊讶它能这么快定位到相关代码——这件事往往要占掉人类逆向工程师很大一部分时间。」
这次他没有走先通知厂商的惯例,理由写得很直白:如果对手手上已经有一台设备,它没法被召回,也很难被更新。
那么这件事到底意味着什么?我的看法是:AI 没有让加密变弱,它让「假装加密」这件事变得容易拆穿。过去十几年里,这类产品之所以能一直卖,很大程度上是因为验证成本太高——你要么信任广告,要么自己成为逆向工程师。现在这个门槛被压到了七分钟和一包烟的钱。
但同一套能力对攻方同样有效。这和韩国银行业遭遇 AI 渗透工具是同一件事的两面,也和反编译社区在 AI 冲击下关停构成了同一个趋势:攻防两侧的产能都在被抬高,只是守方往往要到吃亏之后才开始用。
七、手上有这类设备,该做四件事
研究员给的建议是四条,我认为都值得照做:
- 敏感文件在上盘之前自己加密一遍。用密钥由密码派生的工具:VeraCrypt、Windows 专业版的 BitLocker To Go,或者 gpg。
- 把 U 盘上的指纹界面或密码界面只当成「访问锁」。除非厂商能拿出证据,说明密钥依赖它。
- 默认认为「防拷贝 U 盘」对拿到它的人是可读的。这句话对所有需要外发资料的单位都成立。
- 查一下自己的型号在不在受影响清单里。
gpg 一条命令就够:
gpg --symmetric --cipher-algo AES256 合同.pdf它会让输入一个口令,密钥由这个口令派生,输出 合同.pdf.gpg。没有这个口令,文件在任何机器上都是锁着的——因为锁不在那支 U 盘里,也不在厂商的软件里。
联想用户的处理路径是:拨打联想中国服务热线 +86 400-640-1886,售后会核验设备序列号,然后安排寄回更换,或由工作人员上门升级固件。联想在公告里提醒了两件事,都很实际:寄修前先备份数据,并彻底删除或格式化设备。
补一句自己的建议:如果盘里装的是不该外流的东西,别把这次升级当成终点。先用上面那条命令加一层,再放进去。厂商的加密是厂商的实现,你的加密才是你的。
八、写在最后
把这六个案子摆在一起,会发现一个共同点:没有一个是密码学被攻破。3DES 没被破,AES-256 没被破,SM4 也没被破。被攻破的是「密码」和「密钥」之间那条本该存在的连线。
厂商把这条线画在了界面上。你输密码,进度条转一圈,文件打开。看起来一切都对。但界面之下的那把钥匙,从来就没有跟你的密码有过关系。
十六年前是 SanDisk 和 Kingston。今天是联想、朗科、KakaSoft、Nexcopy、御天盾,以及那十款在幻灯片里被刻意打码的设备。技术一直在换,把密码画在界面上、把钥匙留在前台的做法,一直没换。
资料来源:IT之家 2026 年 11 月 1 日报道(原文)、HackingPassion 2026 年 10 月 29 日报道(原文)、Xusheng Li《Breaking More Encrypted USB Drives with AI》2026 年 10 月 22 日(Binary Ninja 博客)、联想安全公告 LEN-210545(联想知识库)。CVSS 分数取自 NVD 与 OpenCVE 公开记录。文中涉及的攻击手法仅为说明失效原理,请勿用于未授权设备。