
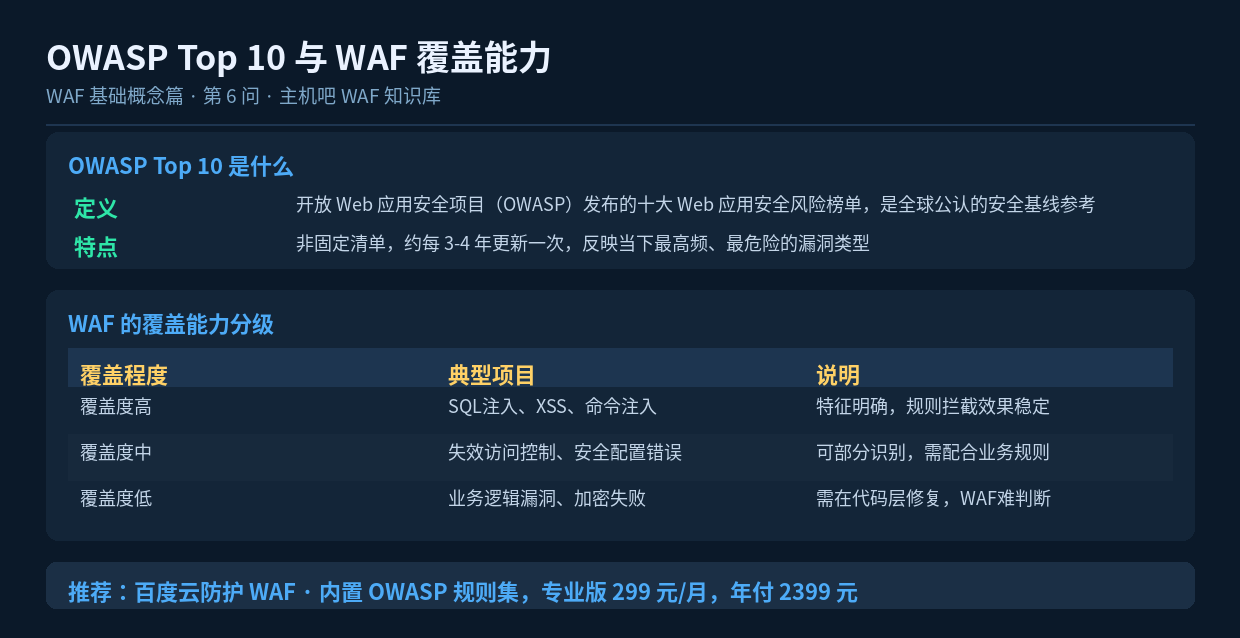

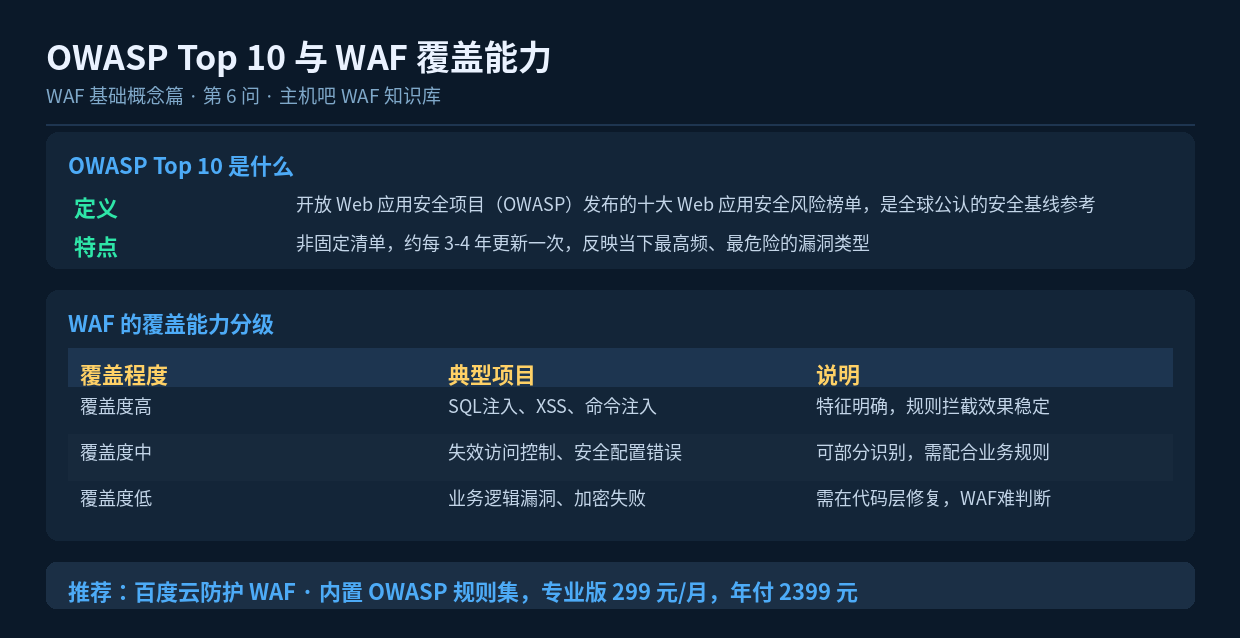
速读摘要:OWASP Top 10 是全球公认的 Web 应用十大安全风险榜单。WAF 对 SQL 注入、XSS、命令注入等「特征明确」的类型覆盖度高,对失效访问控制、安全配置错误覆盖度中等,对业务逻辑漏洞和加密失败覆盖度低。本文讲清 OWASP Top 10 与 WAF 防护能力的真实对应关系。
一、OWASP Top 10 是什么
OWASP(Open Web Application Security Project,开放 Web 应用安全项目)是一个国际性的非营利安全组织。它发布的 Top 10 榜单,列出了当前最严重、最高频的十类 Web 应用安全风险,被全球安全从业者当作事实上的「安全基线」。
这个榜单的价值在于:把有限的安全投入聚焦到最高频的风险上。它不是一个固定的清单,而是随着攻击手法演变持续更新,所以每次新版本发布都会引起行业关注。
二、Top 10 的典型类别
虽然具体排名会随版本变化,但长期占据榜单的核心风险相对稳定:
- 注入类——SQL 注入、命令注入、LDAP 注入等;
- 失效的身份认证——弱口令、会话管理缺陷;
- 敏感数据泄露——明文传输、存储未加密;
- XML 外部实体(XXE)——利用 XML 解析器读取敏感文件;
- 失效的访问控制——越权访问、权限校验缺失;
- 安全配置错误——默认口令、目录列表暴露、冗余服务;
- 跨站脚本(XSS)——反射型、存储型、DOM 型;
- 不安全的反序列化——利用反序列化过程执行恶意代码;
- 使用含已知漏洞的组件——老旧版本的第三方库、框架;
- 日志与监控不足——攻击发生了却无法及时发现。
三、WAF 能全覆盖吗?答案是不能,但覆盖了最关键的部分
这是站长最关心的问题。直接给结论:WAF 无法覆盖全部 Top 10,但对最高频的几类覆盖效果很好。
| 覆盖程度 | 典型风险类别 | 原因分析 |
|---|---|---|
| 覆盖度高 | SQL 注入、XSS、命令注入、XXE、反序列化 | 攻击载荷有明确特征,规则匹配与语义分析可稳定识别 |
| 覆盖度中 | 失效的访问控制、安全配置错误 | 需要结合业务上下文判断,可通过自定义规则增强 |
| 覆盖度低 | 业务逻辑漏洞、敏感数据泄露、日志监控不足 | 请求本身「合法」,或属于代码与运维层面问题 |
为什么覆盖度高的能防住
因为这类攻击必须携带特定的语法结构。比如 SQL 注入要在参数里拼接 SQL 语句,XSS 要注入 HTML 标签或事件属性。这些特征在正常业务参数中极少出现,WAF 可以据此高效识别。
为什么有些类别 WAF 无能为力
以失效的访问控制为例:用户 A 访问 `/order/detail?id=1002`,而订单 1002 属于用户 B。这个请求:
- 参数格式完全正确(就是一个数字 ID);
- 访问频率正常;
- 没有任何攻击特征。
WAF 根本无从判断这是合法访问还是越权。这类问题必须在代码里做权限校验。
四、实用的理解方式:WAF 是「外伤科」,不是「内科」
一个形象的类比:
- WAF 像外伤科医生——能快速识别并处理有明显特征的「外伤」(注入、XSS、恶意上传);
- 代码审计像内科医生——能发现逻辑层面的「隐疾」(越权、逻辑漏洞),需要深入代码才能诊断。
两者不能互相替代。但从投入产出比看,先上 WAF 是最优的第一步——因为它一次性覆盖了 Top 10 中最高频、最容易被自动化攻击的那几类。
五、如何提升 WAF 的覆盖度
- 开启完整的规则集——确保 OWASP 规则集处于启用状态,不要为了减少误报而关闭核心规则;
- 用自定义规则补业务场景——针对自己的业务参数特征,补充白名单和拦截规则;
- 定期查看攻击日志——从被拦截的请求中发现业务特有的攻击尝试;
- 配合补丁与代码审计——把 WAF 覆盖不到的部分交给其他手段。
六、小结
OWASP Top 10 是安全工作的参考坐标系,WAF 是其中的一把利器但非万能。合理的认知是:WAF 能高效拦截 Top 10 中「有特征」的攻击,这是它最大的价值;而「无特征」的逻辑与管理类风险,需要靠代码审计、配置加固和补丁管理来解决。
