
11 月 16 日 UTC 04:21,有人在 BBC 网站的 Optimizely 脚本里发现了一段不属于它的代码。两个多小时后,这段代码的载荷已经遍布多家知名站点;当天下午,它开始偷银行卡;傍晚,它开始攻击 iPhone。
11 月 16 日,安全研究机构 Report URI 通报:全球 178 家机构的网站遭遇供应链攻击,BBC、CNN、汇丰银行、Zoom、Salesforce、GitLab、宜家、彭博社、福克斯新闻、阿拉斯加航空、霍尼韦尔家居、喜力、李维斯、Bitly、TalkTalk 均在波及名单内。11 月 17 日,Optimizely 发布安全事件通报,确认漏洞已被修复、注入代码已清理。
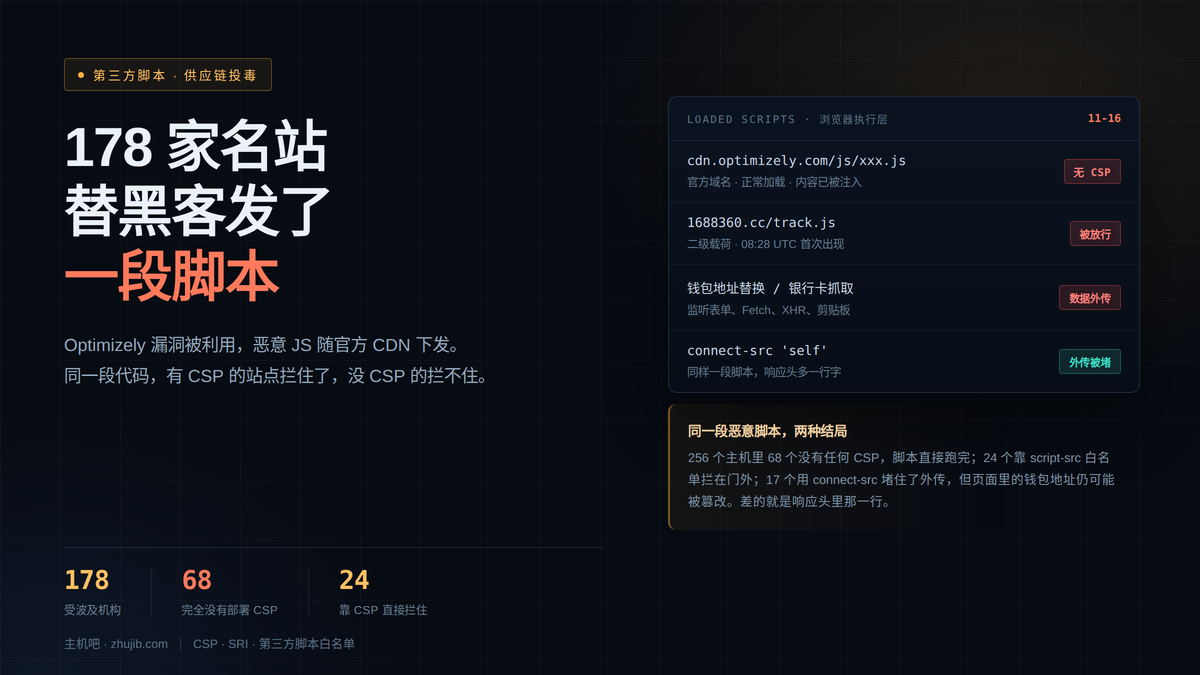
这件事在国内的转发大多停在「178 家名站被投毒」的标题上。但真正值得站长看的是另一个数字:Report URI 检查的 256 个受影响站点里有 68 个完全没有部署 CSP,另有 24 个靠 CSP 直接把恶意脚本拦下来了。
也就是说,同一个恶意脚本,落在不同站点上,结局完全不同。
一、事实清单
| 项目 | 内容 |
|---|---|
| 载体 | Optimizely Web(A/B 测试与个性化平台)的 Experimentation 产品 |
| 注入位置 | 客户项目里的 Project JavaScript 字段(自定义代码) |
| 分发路径 | 访问者通过 Optimizely CDN 正常加载该脚本 |
| 发现时间 | 2026-11-16 04:21 UTC 首次发现 BBC 的脚本被注入 |
| 载荷域名 | 1688360.cc/track.js;另有可疑 .icu 域名 |
| 受影响规模 | 1511 个脚本样本中 188 个被感染,涉及 178 家机构(Report URI 称实际可能更多) |
| 清理进度 | 16 日 20:56 UTC 仍有 169 个被感染;21:52 UTC 仅剩 TalkTalk 一个未清理 |
| 攻击次数 | 当天对载荷修改 26 次,功能持续叠加 |
| 资金损失 | 截至 16 日 19:25 UTC,攻击者钱包入账约 7040 美元(部分钱包此前已在用,无法全部归因) |
| 修复版本 | 代码注释显示 iOS 18.7.3+、iOS 26.3+ 已修复相关漏洞 |
注意第 3 行和第 4 行放在一起看:恶意代码不是通过漏洞打进网站的,而是通过「网站原本就该加载的那个脚本」发出去的。对访问者来说,请求是合法的、域名是官方的、TLS 是正常的。所有基于「这个请求可疑不可疑」的判断,在这一层全部失效。
二、这一类攻击,为什么拦不住
我们把常见的防护手段挨个过一遍,就能看出缺口在哪:
| 防护手段 | 在这类攻击里的表现 |
|---|---|
| WAF(流量层) | 请求发往 Optimizely 官方 CDN,域名、证书、路径全部正常,无攻击特征 |
| HTTPS / HSTS | 只保证「传的是官网给的」,不保证「官网给的是好的」 |
| 服务器端代码审计 | 你自己的服务器确实干净——恶意代码不在你这里 |
| 文件完整性监控 | 你的文件一个字节都没变 |
| 备案 / 域名信誉 | 受害方全是高权重站点 |
| CSP | 唯一在浏览器端真正起作用的一层 |
最后一行不是巧合。Report URI 的数据把这件事量化了:256 个站点主机里,24 个通过限制脚本来源,直接让恶意载荷没能运行;17 个虽然放行了脚本,但用 connect-src 堵住了数据外传——虽然钱包地址替换仍然可能生效,但至少数据送不出去。
换句话说,部署了 CSP 的站点,在这次事件里从「受害者」变成了「挡板」。它们自己的用户看到的仍然是一个被篡改的页面,但恶意脚本跑不起来,或跑起来了也送不走东西——而在数十家名站已经中招的那几个小时里,这个差别就是「用户被盗刷」和「页面看起来正常」的差别。
WAF 保护的是「请求」,CSP 限制的是「浏览器能执行什么」。前者在服务端,后者在用户设备上——只有后者能管住「从别人服务器上加载来的脚本」。
三、载荷在干什么:四组功能,一个都没浪费
按 Report URI 的分析,这段脚本当天被改了 26 次,功能是这样叠上去的:
一、钱包地址替换
识别比特币、以太坊、TRON、Solana 等地址,把页面文字、表单、链接、图片里的收款地址换成攻击者的;还监听剪贴板——你复制一个钱包地址,粘贴出来就是他的。
二、银行卡信息窃取
监控表单提交和 Fetch/XHR 请求,拿到通过 Luhn 校验的卡号、有效期、CVV 后外传。注意一个边界:Stripe、Adyen 这类托管支付 iframe 不在覆盖范围内——这恰好印证了「把敏感字段关进第三方 iframe」是有价值的隔离设计。
三、浏览器数据打包
当页面出现钱包或支付相关内容时,顺手收集当前 URL、未设 HttpOnly 的 Cookie、原始钱包地址,甚至页面截图。
四、iOS 定向利用
读取访问者系统版本,iOS 13–17 走 Coruna,iOS 18.x 走 DarkSword,iOS 26 走另一条独立路径(目前仅用于设备识别)。
最后这一条是这次事件里最值得警觉的部分。它意味着:访问一个新闻网站,就可能触发一次内核级利用。不需要下载 App、不需要点授权、不需要输密码,只要你的系统版本落在射程内。
也要说清楚边界:代码注释显示 iOS 18.7.3 及以上、iOS 26.3 及以上已修复相关漏洞;加载了恶意页面不等于一定被利用成功,还取决于机型和具体条件。但结论是明确的——旧系统用户,现在更新系统比装任何安全软件都管用。
四、时间线:从注入到清理,只有 17 个小时
| UTC 时间(11-16) | 发生了什么 |
|---|---|
| 04:21 | 首次发现 BBC 使用的 Optimizely 脚本被注入恶意代码 |
| 08:28 | 首次观察到 BBC 页面加载 1688360.cc/track.js 的载荷 |
| 13:03 | 攻击者开始把窃取的加密货币转向交易平台 |
| 13:43 | 载荷中加入银行卡信息窃取模块 |
| 之后 | 继续加入 iOS 定向利用能力,全天共修改 26 次 |
| 20:56 | 188 个被感染脚本中仍有 169 个在跑 |
| 21:52 | 仅剩 TalkTalk 一个脚本未清理 |
攻击者用不到 10 个小时完成了「入侵 → 改脚本 → 加支付模块 → 加 iOS 利用」的全套升级。这一节奏,远超任何「先上报、再评估、后修复」的流程能应对的周期。
这也是第三方脚本供应链最难受的地方:漏洞不在你手上,清理也不在你手上。你能做的只有两件事——提前限权(别给它太多能力),以及出事时立刻降级(把它从页面上摘掉)。
五、如果你是 Optimizely 用户,现在该做的四件事
Report URI 给了排查方向,我把它整理成可执行的顺序:
① 查 Project JavaScript 字段
登录 Optimizely,逐个项目检查 Project JavaScript 与实验性自定义代码。重点看四样东西:
- 外链域名
1688360.cc,以及可疑的.icu域名; atob()(base64 解码,混淆载荷的常见入口);- 任何你不认识的、后来才出现的
<script>片段; - 收尾处的
eval、new Function、动态创建 script 的代码。
# ① 线上页面里出现这些,立刻当事故处理

curl -s https://你的站点/ | grep -oE '1688360\.cc|atob\(|fromCharCode' \

  | sort | uniq -c

# ② 批量扫全站文件,只输出命中的文件名

grep -rlE '1688360\.cc|atob\(|eval\(' /www/wwwroot/你的站点/ \

  --include='*.html' --include='*.php' --include='*.js'
② 查写入权限
Report URI 特别提示要检查账户、API 令牌与第三方集成的写权限。这次攻击成立的根本条件是「有人能往 Project JavaScript 里写代码」,所以要盘清:谁能写、有几个 API Token 有写权限、哪些集成被授予了发布权限、离职人员和外包账号有没有被回收。
③ 收紧 SDK 的权限模型
Optimizely 已表示「增加了防止未授权代码继续发布的安全措施」。你自己这边也要跟上:把「能改 Project JavaScript」和「能看实验报告」这两种权限彻底分开,后者才是大多数运营人员真正需要的。凡是能写前端脚本的权限,都该按「等于能给全站用户下发代码」的级别来管。
④ 加一道保险:SRI + CSP
这是本次事件里唯一被证明有效的技术杠杆,下面第六节展开。
六、CSP:这次事件里唯一真正起作用的防线
先把话说清楚:CSP 不是「装了就安全」的开关,它是一份白名单。它的作用是把「浏览器可以被允许做什么」写死在响应头里,从而在你不知情的时候,拦住那些不是你加进来的脚本。
最小可用的一套,分三步上线,别一次性把全站搞挂:
第一步:先只观察,不拦
# 文件:/www/server/panel/vhost/nginx/your-site.conf(宝塔:网站→设置→配置文件)

# nginx 要求每个指令以分号结尾:整条策略可以跨行写,但只在最后加一个分号

add_header Content-Security-Policy-Report-Only

  "default-src 'self'; script-src 'self' 'unsafe-inline' https://cdn.optimizely.com;

   connect-src 'self' https://*.optimizely.com; img-src 'self' data:;

   frame-src https://js.stripe.com; report-uri /csp-report"    always;
Report-Only 模式只上报、不拦截,跑一周看日志,你就知道自己站上到底加载了多少个来源。多数人第一次看到结果都会愣一下——统计代码、客服、热力图、字体、广告位,随便就十几个域名。
第二步:收 connect-src
Report URI 的数据显示,17 个站点即使放行了脚本,也用 connect-src 挡住了数据外传。这一条收得越紧,即使哪天真的被注入,攻击者也运不走数据。做法是只允许「明确需要上报数据」的域名,其余全禁。
第三步:给第三方脚本加完整性校验
# 能固定版本的第三方脚本,加 SRI:内容一改就不执行

<script src="https://cdn.example.com/lib-1.2.3.js"

        integrity="sha384-这里是哈希值"

        crossorigin="anonymous"></script>

# 取哈希:浏览器里算,或本地算

curl -s https://cdn.example.com/lib-1.2.3.js \

  | openssl dgst -sha384 -binary | openssl base64 -A
SRI 有个现实限制要提前说:它只适合「版本固定、内容不变」的脚本。Optimizely 这类每次都可能下发的动态脚本、广告位、统计代码,内容一直在变,SRI 用不了——对它们只能靠 CSP 的来源白名单。所以这三步是互补的,不能互相替代。
七、如果你既不是 Optimizely 用户,也不用第三方脚本工具
那就把风险换个方向看:你站上现在加载了几个外部 JS?
打开任意一个页面,F12 → Network → JS,按域名排一遍序。以下每一类都曾经出过事:
| 引入方式 | 风险特征 |
|---|---|
| 统计 / 分析代码 | 全站加载,一次被改全站受影响 |
| A/B 测试、个性化 | 本次事件的主角,权限极大 |
| 在线客服、工单插件 | 能读页面 DOM,常被用于挖矿与劫持 |
| 广告位 / 联盟代码 | 多层转售,最终加载谁是黑盒 |
| CDN 上的开源库 | 用 latest 版本号、无 SRI 的,随时可能变 |
| 字体、图标库 | 被改后可用于指纹识别 |
处理原则很简单,三条:
- 能固定的就固定版本:不要引用
xxx.js?ver=latest,写死版本号并加 SRI; - 能不加载的就不加载:客服插件只在联系页加载,统计代码用服务端埋点能省一半;
- 每个外部域名都要有「谁在维护、出问题找谁」的记录,这跟上一篇文章里讲的第三方入口盘点是一回事。
八、站点侧能做的第三层:别让被改的页面被缓存下来
这类攻击还有一个容易忽略的次生问题:恶意页面可能进入 CDN 和浏览器缓存,攻击者清理了、你的用户还在看旧的。
检查一下 CDN 的缓存规则:HTML 页面通常不应该长时间缓存(5 分钟足够),静态资源可以长缓存放开。出事后第一动作是刷新 CDN 缓存并清理 HTML 缓存,而不是先改代码。
# Nginx:HTML 短缓存、静态资源长缓存,出事后能快速止血

location ~* \.(html|htm)$ {

    add_header Cache-Control "no-cache, must-revalidate" always;

}

location ~* \.(css|js|jpg|png|webp|woff2)$ {

    expires 30d;

    add_header Cache-Control "public, immutable" always;

}另外,这类「页面被注入、服务器文件没变」的情况,源站侧的文件完整性监控是查不出来的。能查出来的是响应体的变化——所以对首页和关键落地页做定时抓取比对(哪怕只是一个 curl + md5),比装一堆扫马工具更对路。
九、给普通用户的三句话
这篇文章的读者大多是站长,但这次事件的受害者是普通访问者,所以也用三句话收个尾:
- iPhone / iPad 立刻更新系统。iOS 18.7.3+ 与 iOS 26.3+ 已修复本次涉及的问题,旧版本在这个时间点的风险显著更高。
- 转账前手动核对收款地址。这次攻击会替换剪贴板里的钱包地址,复制粘贴后一定要比对首尾几位。
- 查一下近期账单。银行卡信息是通过表单和 XHR 抓的,异常扣款可能延后几周才出现。
十、写在最后
这次事件里,最该被记住的不是「178 家名站」,而是 Report URI 那句话:256 个站点里有 68 个完全没有 CSP。
没有 CSP,不代表一定会被攻破;但有了 CSP,至少能把「别人的错误」限制在别人的页面上。这两种站点的差别,在 11 月 16 日那几个小时里被放大到了极致。
对绝大多数站点来说,防护是有层级的:WAF 挡的是「有人在敲你的门」,CSP 挡的是「有人从别的门溜进来之后还能干什么」。前者你已经在做了,后者很多人连第一步都没迈出去。
而这次最讽刺的一点是:受害者和挡板是同一批站点。它们加载的是同一段恶意脚本,只因为响应头里多了一行字的差别,结局就不一样。