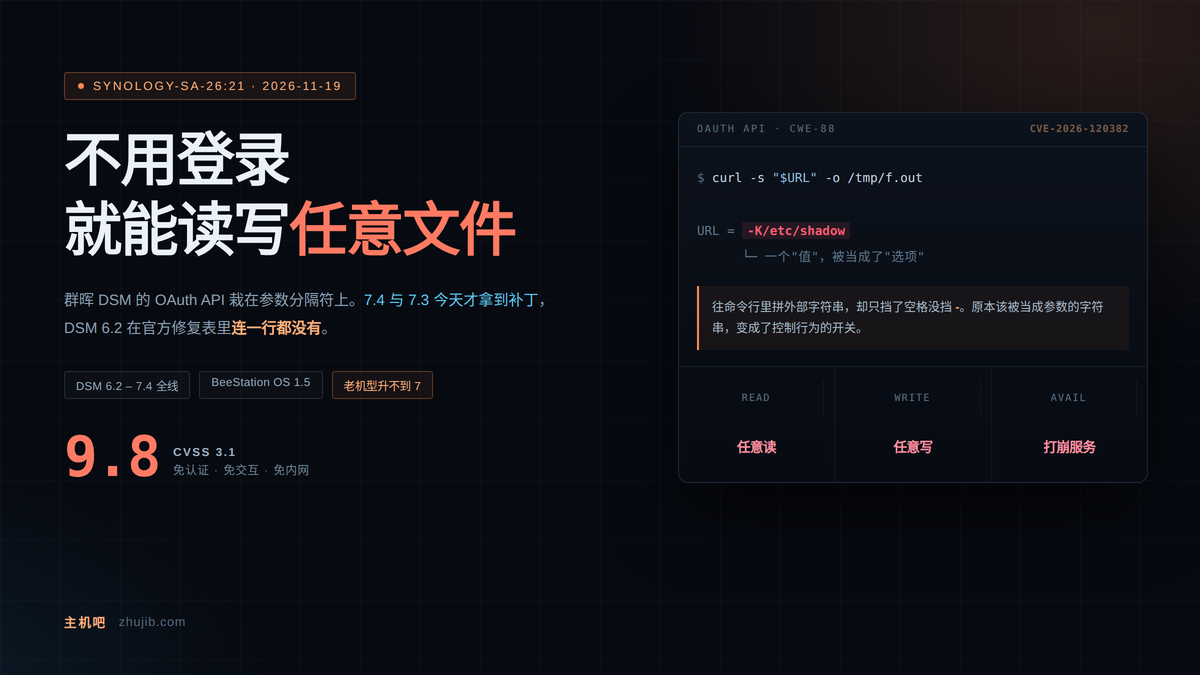

11 月 19 日 15:47,群晖发布安全公告 Synology-SA-26:21。编号 CVE-2026-120382,CVSS 3.1 基础分 9.8,分类 CWE-88。
影响范围一路铺到 DSM 6.2。公告的技术描述里列了六个版本线:6.2.4-25556-9、7.1.1-42962-10、7.2.1-69057-14、7.2.2-72806-11、7.3.2-86009-6、7.4.1-90080-2 之前的全部版本,再加上 BeeStation OS 1.5。
后果三样:读任意文件、写任意文件、打崩服务。
NAS 上「写任意文件」的分量,跟一台 Web 服务器上不是一回事。Web 服务器挂了能重装,NAS 里躺着的是很多中小公司唯一的备份终点。写权限到手,备份就不再是备份。
所以这条要按「数据可能已经被改过」来对待,而不是「服务可能被停一下」。
一、9.8 分是八个分量堆出来的
CVSS 3.1 的基础分由八个指标决定。这条漏洞的向量是 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,逐个拆开看:
| 指标 | 取值 | 实际含义 |
|---|---|---|
| 攻击向量 AV | 网络 N | 不用在同一网段,公网直接打 |
| 攻击复杂度 AC | 低 L | 没有特殊前置条件,不用卡时间窗 |
| 所需权限 PR | 无 N | 不用账号,不用 token |
| 用户交互 UI | 无 N | 不用骗任何人点链接 |
| 影响范围 S | 不变 U | 危害不跨安全边界 |
| 机密性 C | 高 H | 能读任意文件 |
| 完整性 I | 高 H | 能写任意文件 |
| 可用性 A | 高 H | 能打崩服务 |
八个指标里四个是「免」:免账号、免交互、免前置条件、免内网。基础分算出来 9.8,离满分只差「影响范围」那一项。
S:U 值得单独说一句。它的意思是:评分模型认为危害被限制在被攻破组件的安全域里,打穿 OAuth Service 不等于直接拿到 DSM 的 root。这也是群晖敢把缓解措施写成「停用一个套件」,而不是「关机」或者「拔网线」的原因。
但别把 S:U 读成「后果有限」。C、I、A 三个高已经说清了:这个进程在 DSM 文件系统里能碰到的东西不少,共享目录、套件配置、群晖自己的数据库,都在射程内。
二、CWE-88:让「值」看起来像「选项」
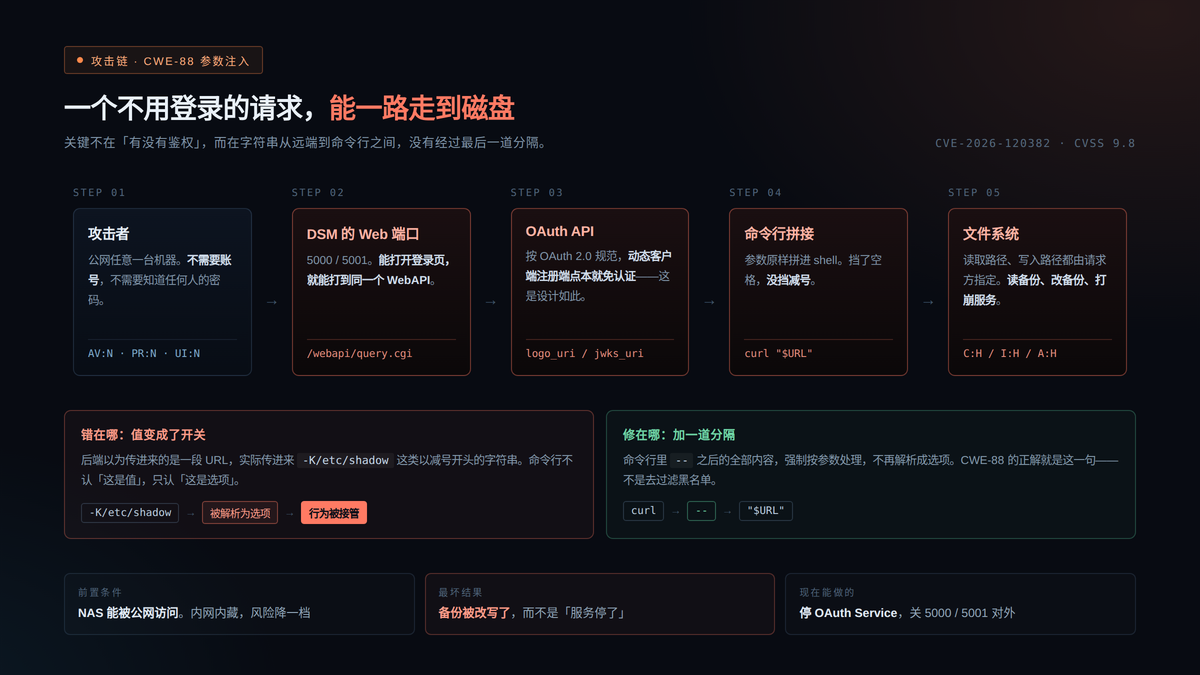
图 1:这条链上最关键的一步是第 4 格——字符串从远端走到命令行,中间少了一道 --。
CWE-88 的全名很长:命令中参数分隔符处理不当(Improper Neutralization of Argument Delimiters in a Command)。
翻成大白话:程序把外部字符串拼进命令行时,挡住了空格,没挡住减号。
命令行有个约定,减号开头的是选项,不是值。程序如果把用户输入原样拼进去,用户传 -K/etc/shadow,命令行看到的不是「一个叫 -K/etc/shadow 的参数」,而是「加一个 K 选项,参数是 /etc/shadow」。
这个坑在系统工具里特别常见。两个通用例子,说明这类漏洞长什么样:
# 后端写成这样

tar -cf /tmp/backup.tar $INPUT


# 输入传成这两个选项,tar 照单全收

--checkpoint=1 --checkpoint-action=exec=sh

# 检查点一触发,就执行 shell
curl 更直接,它有两个能力刚好能凑成任意读写:
# 假设后端是:curl -s "$URL" -o /tmp/fetch.out


# 任意读:把本地文件当配置文件解析,报错时把内容吐进错误信息

-K/etc/shadow


# 任意写:把请求全过程写到任意路径

--trace-ascii/var/www/html/x.php
这两个例子是 CWE-88 这一类漏洞的通用手法,不代表本次漏洞的具体成因。群晖没有公开细节,任何声称有完整利用链的说法,目前都不可信。
为什么偏偏是 OAuth API?
这条漏洞的评级是 PR:N——不需要任何账号。这个条件加上「OAuth API」,指向一个很具体的形状:OAuth 2.0 里有个动态客户端注册(DCR,RFC 7591),按规范它的设计就是开放的、免认证的,专门接收 client_name、logo_uri、jwks_uri、redirect_uris 这些由注册方填写的元数据。
如果后端拿到 logo_uri 之后用 curl 去抓图,或者拿到 jwks_uri 之后用 openssl 去解析密钥,又或者落盘的时候拼了个 shell 命令,中间只要没有用 -- 把选项和值隔开,CWE-88 就成立了。
这里有个判断对估算影响面很关键:PR:N 很可能不是「有人把鉴权写漏了」,而是「这个端点按规范就不需要鉴权」。这两种情况的区别在于——前者需要特定配置才中招,后者是装了就中招。
三、补丁表:只有两个分支今天有救
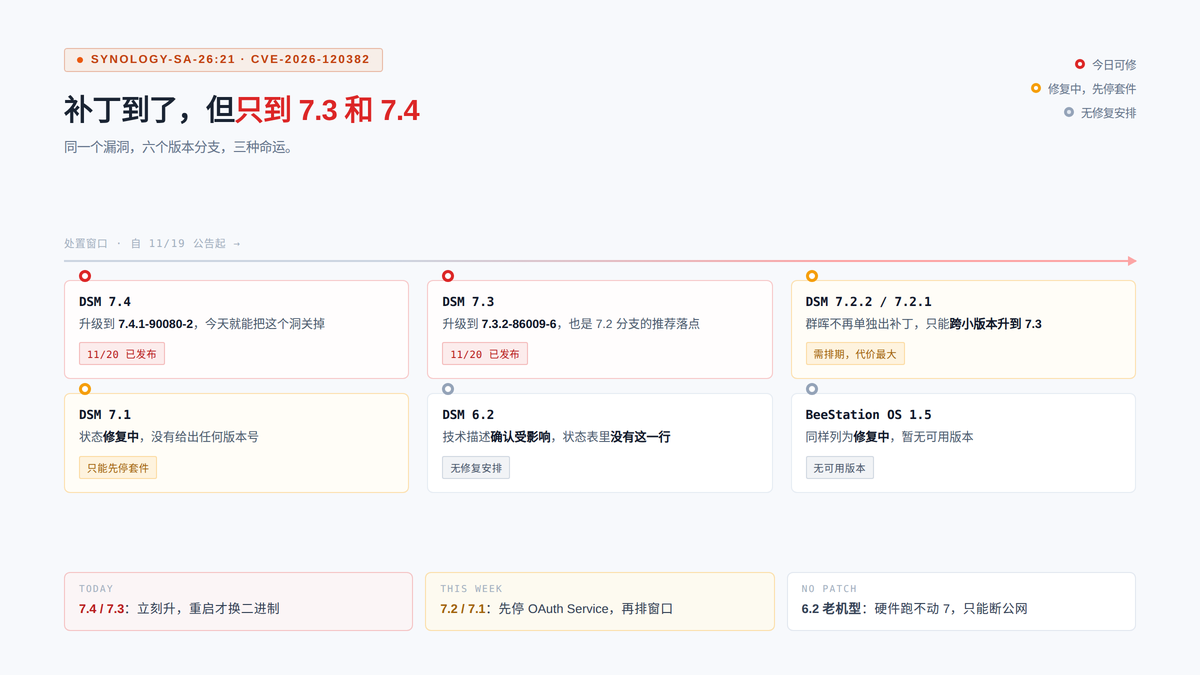
图 2:六个分支三种命运。红色是今天能修的,橙色是要排期的,灰色是暂时没有补丁的。
| 产品 | 状态 | 修复版本 |
|---|---|---|
| DSM 7.4 | 11 月 20 日发布 | 7.4.1-90080-2 及以上 |
| DSM 7.3 | 11 月 20 日发布 | 7.3.2-86009-6 及以上 |
| DSM 7.2.2 | 修复中 | 无(建议升到 7.3.2-86009-6) |
| DSM 7.2.1 | 修复中 | 无(建议升到 7.3.2-86009-6) |
| DSM 7.1 | 修复中 | 无 |
| BeeStation OS 1.5 | 修复中 | 无 |
| DSM 6.2 | 未列入状态表 | 无 |
| APM 1.2、APM 2.0、DSM Enterprise 1.0、SRM 1.2、1.3 | 不受影响 | — |
表格里 7.2.1 和 7.2.2 那两行值得注意:群晖不再给这两个分支单独出补丁,而是建议直接升到 7.3。跨小版本升级要停服务、要备份配置,不是十分钟能搞定的事。
DSM 6.2 这一行更要紧。
很多转载写的是「DSM 6.2 需升级至 6.2.4-25556-9 或更高版本」。这个版本号确实来自公告,但它出现在技术描述里——原文是 before 6.2.4-25556-9,描述的是「哪些版本算受影响」,不是「哪里有补丁」。
翻到公告的产品状态表,行数对不上:7.4、7.3、7.2.2、7.2.1、7.1、BeeStation OS 1.5 都在,DSM 6.2 这一行不在。
再看群晖自己的发布记录,DSM 6.2 分支目前最新是 6.2.4-25556 Update 8,发布于 2024 年 12 月。Update 9 还没出现在记录里。而按群晖的停止支持公告,DSM 6.2 的扩展支持在 2024 年 10 月 1 日就已经结束。
所以更准确的说法是:技术描述确认 6.2 受影响,但状态表里没有对应的修复安排。别把「应该升到某个版本」当成「那个版本已经能下载」。
老机型的处境更硬。DS213+、DS413j、DS212j 这批 11 系、12 系设备,DSM 6.2 就是终点,硬件跑不动 DSM 7。对它们来说「升级」这条路物理上不存在,只剩停套件和断公网两条。
四、停用 OAuth Service,代价比传闻小
还有一个流传很广的说法要纠正:不少转载写「停用该套件可能影响依赖 OAuth 身份验证的登录及相关服务」。这句话会让管理员犹豫——万一停了自己也登不进去呢?
看群晖官方规格页对 OAuth Service 的定义,功能列表最后一行写得很明确:不支持通过 Single Sign-On(SSO)进行验证。
也就是说,它不是一个登录入口,而是一个给第三方应用发 access token 的授权服务。DSM 自己的登录走的是本地账号、LDAP、AD 那条路,跟它无关。
停掉之后真正受影响的:
| 会受影响 | 不受影响 |
|---|---|
| 已注册的第三方应用拿不到新 token(例:Amazon Echo 通过 Audio Station 播歌) | DSM 本身登录 |
| 动态客户端注册失效(官方说明这项主要用于 AI Console 集成) | File Station、Photos、Drive |
| 已发出的 token 无法续期 | 共享目录、快照、计划任务、Hyper Backup |
操作三步:
- 套件中心 → 已安装 → 找到 OAuth Service → 停用
- 只停用,别卸载。卸载通常会连带清掉已注册应用的配置,补丁到位后还得重建一遍
- 命令行复核
# 查包名

sudo synopkg list | grep -i oauth


# 看状态(把 <包名> 换成上一行输出的名字)

sudo synopkg status <包名>


# 万一界面上停不掉

sudo synopkg stop <包名>
升到 7.4.1-90080-2 或 7.3.2-86009-6 之后,回套件中心重新启用就行。
五、先确认这台 NAS 是不是全世界都能摸到
9.8 分的前置条件是「网络可达」。NAS 只要没挂公网,这条的风险就从「紧急」降到「计划内」。
在 NAS 上开 SSH,跑三条:
# 1. 当前版本

cat /etc/VERSION


# 2. 哪些端口在对外监听

sudo ss -tlnp | grep -E ':(5000|5001|80|443)\b'


# 3. 套件在不在

sudo synopkg list | grep -i oauth
然后换一台不在同一网络的机器(手机开热点最省事),从外面敲一下:
curl -k -s -o /dev/null -w '%{http_code}\n' \

  'https://你的DDNS或公网IP:5001/webapi/query.cgi?api=SYNO.API.Info&version=1&method=query'
返回 200,说明公网能打到 DSM 的 WebAPI。OAuth API 挂在同一个服务端口下面,按同一个暴露面处理。
常见的四条暴露路径,中一条就够:
| 路径 | 怎么形成的 | 去哪查 |
|---|---|---|
| 路由器端口映射 | 手动把 5000 / 5001 映射出去 | 路由器 → 端口转发 / 虚拟服务器 |
| UPnP 自动开洞 | 装 DSM 时勾了「设置路由器」,之后忘了 | 路由器 → UPnP 列表,看有没有 NAS |
| DMZ 主机 | 图省事把 NAS 直接丢进 DMZ | 路由器 → DMZ 设置 |
| QuickConnect | 走群晖中继,但中转的是 DSM 的 Web 端口 | 控制面板 → 外部访问 → QuickConnect |
第四条容易被忽略。很多人觉得「我没做端口映射,只开了 QuickConnect 很方便」。但 QuickConnect 中转的服务端口和本地是同一个,能从外网打开 DSM 登录页,就能打到同一个 WebAPI。按暴露处理更稳妥。
这个逻辑跟 源站 IP 暴露 那套一模一样:防护设备再好,只要存在一条能直连到服务本身的路,前面所有拦截都归零。
六、同一天还有第二条公告
群晖这次发了两条。SA-26:20 对应 CVE-2026-123007——就是昨天那篇 NGINX2Root 里最严重的那个 HTTP/2 窗口记账漏洞。
群晖按 CVSS 3.1 记为 8.1 分、重要级别,比 OAuth 那条低一档,但产品范围更宽:APM 1.2、APM 2.0、DSM Enterprise 1.0 都在里面,而这三样恰好不受 OAuth 漏洞影响。
有个差别要提醒。昨天讲的缓解办法是「关掉 HTTP/2」,那是针对 Linux 上自己装的 nginx。DSM 里的 nginx 是系统组件,配置文件在更新时会被覆盖,手动改不划算,这条只能等群晖发版。
七、按时间排的清单
| 什么时候做什么 | 判断标准 |
|---|---|
今天,10 分钟:cat /etc/VERSION 确认版本 |
7.4.x、7.3.x 进下一行;6.2、7.1 直接跳到停套件 |
| 今天,20 分钟:7.4 升 7.4.1-90080-2,7.3 升 7.3.2-86009-6 | 重启后套件自动恢复,不用手动启用 |
| 今天,10 分钟:其余版本停用 OAuth Service | synopkg status 显示已停止 |
| 今天,15 分钟:从外网 curl 一次 5001 | 返回 000 或超时,才算真的关掉了 |
| 本周:7.2.1 / 7.2.2 排期升 7.3 | 7.2 分支不会再有独立补丁 |
| 本周:盘点 6.2 老机器,列出型号和用途 | 清单能对应到具体机柜和位置 |
| 本周:检查备份有没有异地副本或离线副本 | NAS 之外还有一份,且近 30 天内验证过可读 |
| 长期:NAS 不直接挂公网,改走 VPN 或内网穿透 | 从公网扫 5000 / 5001 全部 filtered |
写在最后
9.8 分、免认证、任意文件读写,三个条件凑在一起,公开 PoC 通常只是时间问题。
到目前为止,群晖公告的状态还是 Ongoing,没提在野利用;几个跟得比较紧的安全媒体写的也是「暂未确认」。网上有一类聚合站点把这条和 CVE-2024-10441、CVE-2026-76954 混在一起讲,说「已进 CISA 的已知被利用目录、被 C3RB3R 勒索软件利用」——我在 CISA 那份目录里没查到这条记录,群晖公告里也没有对应表述。这类说法先别当事实用。
但「还没人打」和「打不了」是两件事。这条洞的位置太靠前:不用账号,不用交互,一个请求就能试。而 NAS 的处境又太特殊——它往往不在安全团队的资产清单上,装完就没人管,等出事那天才发现里面躺着三年的备份。
补丁到位之前,停一个套件、关一个端口,都是十分钟的事。这两步做完,剩下的可以慢慢排。