
一、Webshell 是什么,为什么危险
Webshell 是一段被上传到服务器的恶意脚本(通常是 PHP、JSP、ASP 等),攻击者通过访问它来远程控制服务器。
它之所以危险,是因为一旦植入成功,攻击者获得的几乎是完整的服务器控制权:
- 执行任意系统命令;
- 读取、修改、删除任意文件;
- 连接数据库窃取数据;
- 以服务器为跳板攻击内网其他机器;
- 长时间潜伏,持续窃取信息。
Webshell 往往是数据泄露事件的「临门一脚」——前面的所有攻击铺垫,都是为了成功植入它。
二、WAF 的三个拦截点
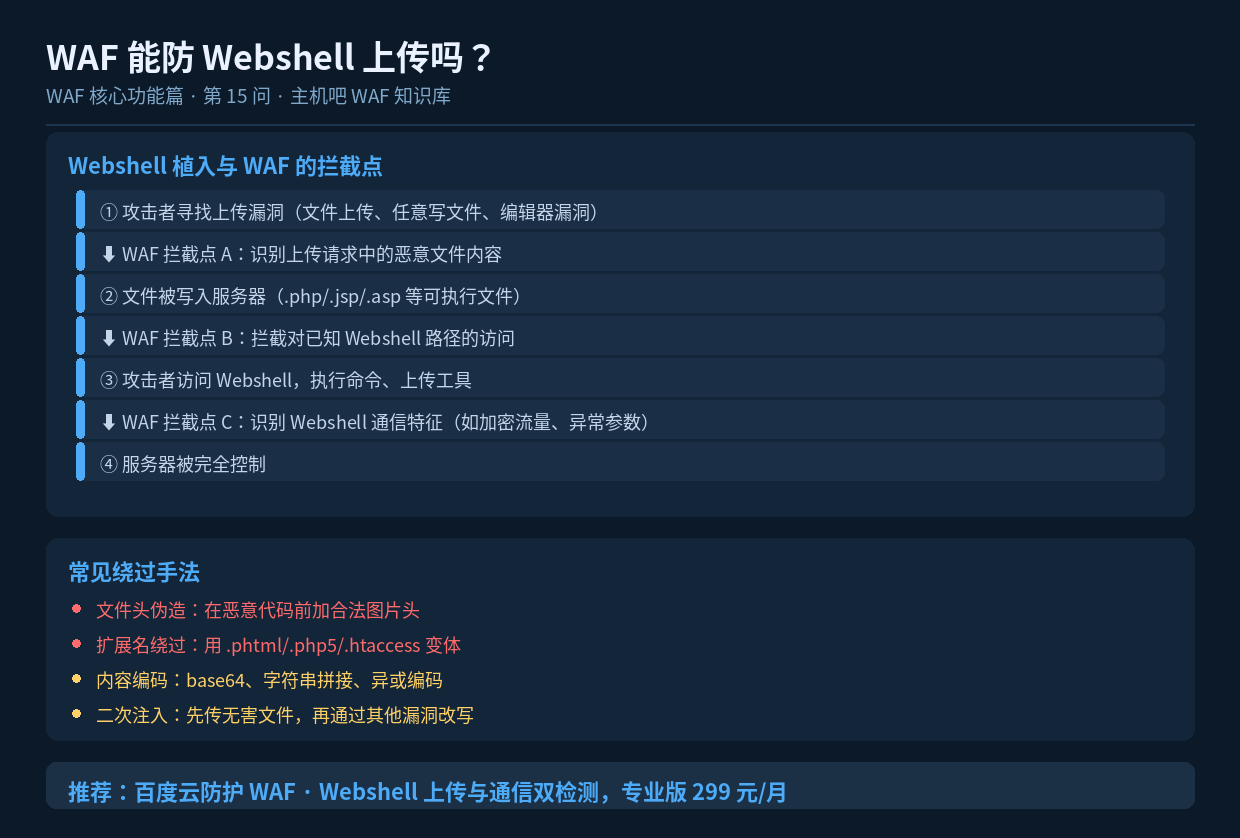
拦截点 A:上传请求检测
最理想的拦截位置。当攻击者通过文件上传功能提交恶意文件时,WAF 检测请求体中的文件内容:
- 是否包含脚本标签(PHP、JSP 等语法特征);
- 是否包含危险函数调用(命令执行、文件操作);
- 文件扩展名是否可疑。
但这里有个现实困难:文件内容是二进制或编码后的数据,WAF 需要在流量中解析 multipart 表单并检查文件内容,对性能有要求。
拦截点 B:Webshell 访问拦截
如果文件已经落地,当攻击者访问 Webshell 时拦截。这种方式依赖已知 Webshell 的特征库——收集了大量公开和自研 Webshell 的路径、参数名、代码特征。
常见特征包括:特定参数名(如 cmd、pass、shell)、已知工具默认路径、代码中的特征字符串。
拦截点 C:通信特征识别
现代 Webshell 管理工具(如冰蝎、哥斯拉)会加密通信流量,使内容检测失效。这时候需要从流量特征入手:
- 请求特征——固定的请求头、特殊的 Content-Type、不寻常的参数名;
- 流量模式——同一 URL 的高频、小体积、周期性请求;
- 响应特征——返回内容为加密二进制,与正常网页明显不同。
这类检测能力对 WAF 服务商的威胁情报和分析能力要求较高。
三、攻击者的常见绕过手法
| 绕过手法 | 原理 | 应对 |
|---|---|---|
| 文件头伪造 | 在 PHP 代码前加 GIF/PNG 文件头,骗过只检查开头的规则 | 检测文件全文而非仅开头 |
| 扩展名变体 | 用 .phtml、.php5、.php.jpg 等变体绕过后缀黑名单 | 后缀白名单 + 服务器配置 |
| 内容编码 | 用 base64、字符串拼接、异或运算隐藏恶意代码 | 语义分析 + WebShell 特征库 |
| 分块上传 | 把恶意代码拆成多段,绕过内容检测 | 完整重组后检测 |
| 二次改写 | 先传无害文件,再通过其他漏洞写入恶意内容 | 配合其他防护手段 |
这说明单纯依靠 WAF 的规则匹配是不够的,需要多层配合。
四、服务器层的加固(比 WAF 更根本)
实际上,防止 Webshell 生效的最有效手段在服务器配置层:
① 上传目录禁止执行脚本
这是最关键的配置。让上传目录下的文件无法被当作脚本执行,即使恶意文件上传成功也没用。以 Nginx 为例:
location ^~ /uploads/ {
    location ~ \.(php|php5|phtml|jsp|asp)$ {
        deny all;
    }
}
② 文件类型白名单
只允许业务真正需要的文件类型,用白名单而非黑名单:
- 图片站:只允许 jpg、png、gif、webp;
- 文档站:只允许 pdf、doc、docx;
- 同时对上传文件做真实类型检测(读文件头魔数),而非只看扩展名。
③ 目录与文件权限最小化
Web 服务进程的运行账号不应有上传目录以外的写权限,降低被写入任意路径的风险。
④ 关闭不必要的危险函数
在 PHP 配置中禁用 system、exec、shell_exec 等高危函数,即使 Webshell 植入也难以执行命令。
五、发现 Webshell 后怎么办
- 立即隔离——如果影响范围可控,先断开服务器外网连接;
- 备份证据——保留日志和可疑文件,便于溯源;
- 定位入口——从访问日志回溯文件是如何被上传的;
- 彻底清除——不要只删 Webshell 文件,要检查是否有多个后门、是否有计划任务、是否有异常账号;
- 修补漏洞——修复被利用的上传漏洞;
- 建议重装——如果无法确认清理干净,重装系统是最稳妥的选择。
六、小结
WAF 能在上传检测、访问拦截、通信识别三个环节防护 Webshell,但面对编码混淆、文件头伪造等绕过手法,需要持续更新特征库。真正的根本防护在服务器层:上传目录不可执行 + 类型白名单 + 权限最小化 + 禁用危险函数。两者结合,才能有效阻断 Webshell 攻击链。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。