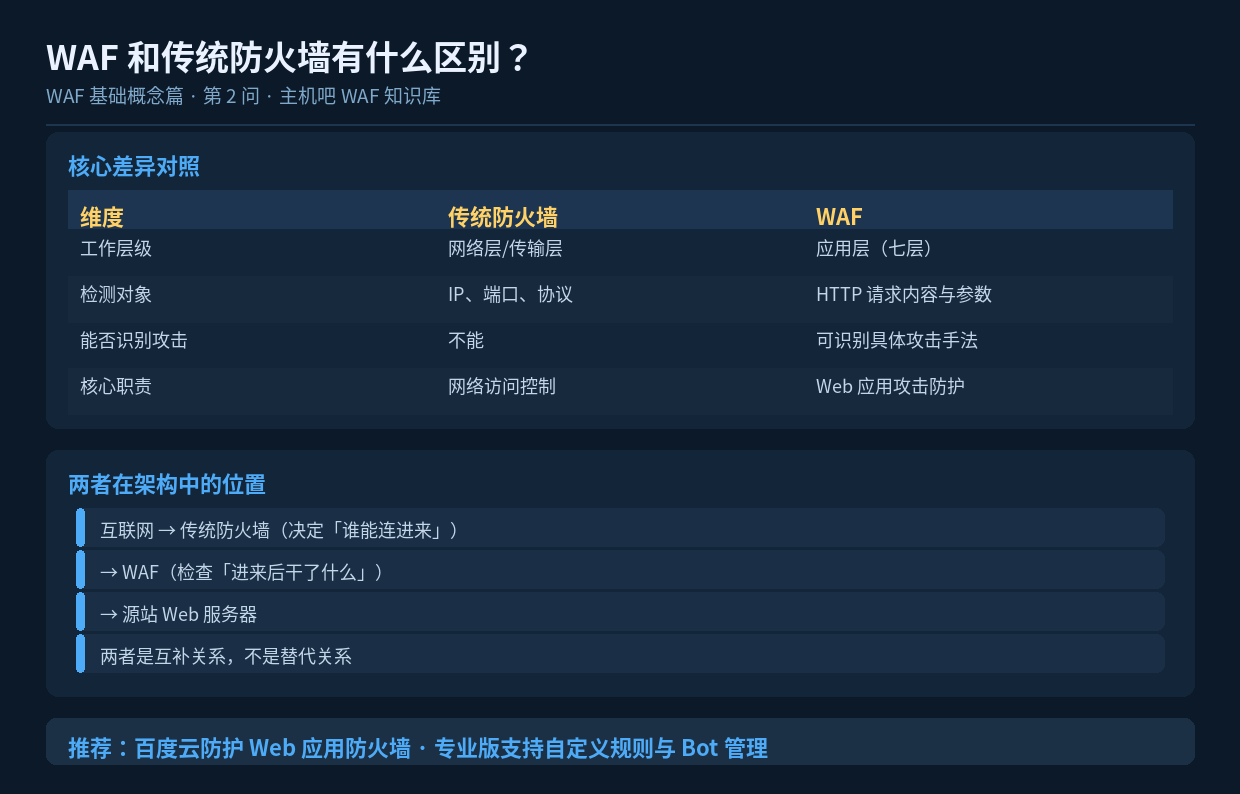

速读摘要:传统防火墙工作在网络层,基于 IP、端口做访问控制;WAF 工作在应用层,能读懂 HTTP 请求内容,识别 SQL 注入、XSS 等具体攻击手法。两者是互补而非替代关系。本文用三层四点对比,讲清 WAF 与传统防火墙的本质差异。
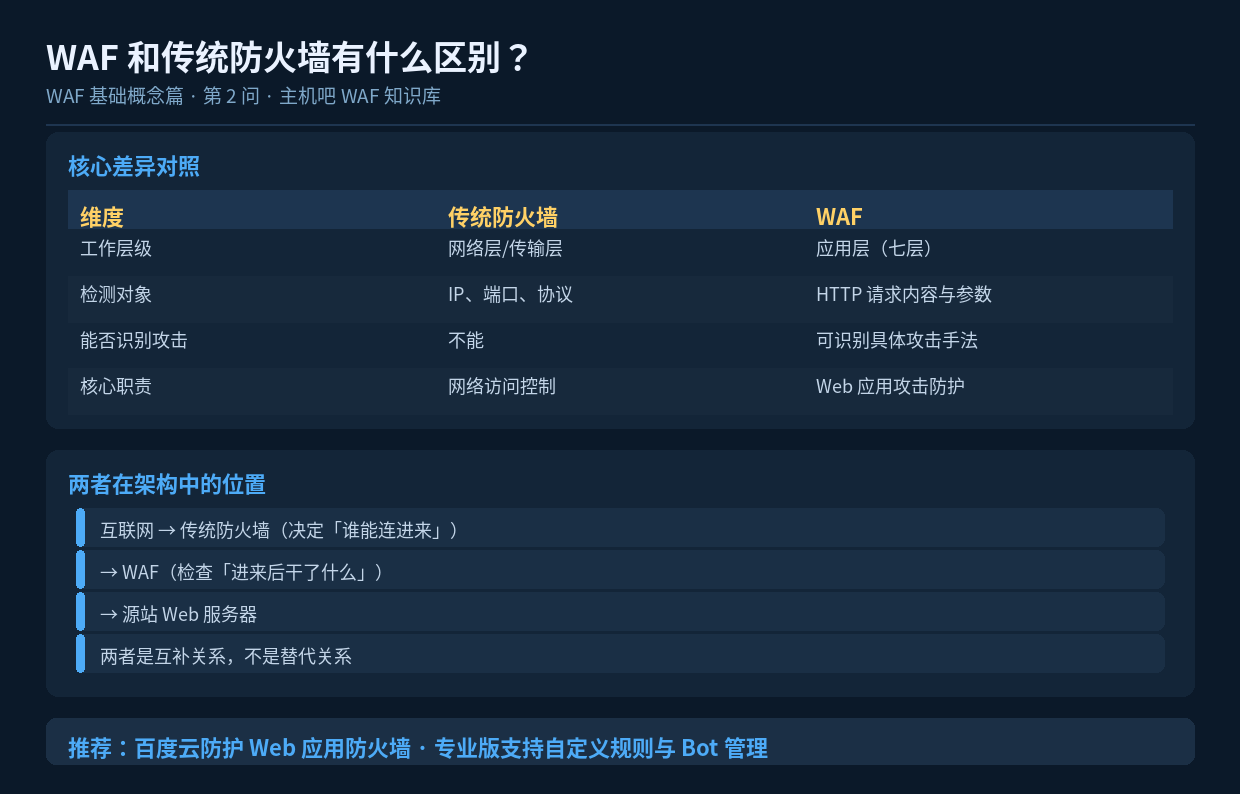
一、结论先行:它们守的是不同的「门」
最直观的类比:传统防火墙是公司大门,WAF 是机要室的保安。
- 传统防火墙关心的是「谁可以进来」——它看 IP 地址、看端口、看协议;
- WAF 关心的是「进来的人想干什么」——它读 HTTP 请求,看参数里有没有攻击载荷。
两者不是新旧替代关系,而是纵深防御体系中不同层级的互补组件。
二、四个维度的详细对比
| 对比维度 | 传统防火墙 | WAF |
|---|---|---|
| 工作层级 | 网络层 / 传输层 | 应用层(第七层) |
| 检测依据 | 五元组:源 IP、目的 IP、源端口、目的端口、协议 | HTTP 方法的 URL、请求头、Cookie、请求体内容 |
| 能否看懂攻击 | 不能。只知道有 TCP 连接建立 | 能。可识别 SQL 注入、XSS、命令执行等具体类型 |
| 典型部署位置 | 网络边界(机房入口、VPC 边界) | Web 服务器之前(通常以反代或云服务形式) |
三、一个请求实例,看懂差异
假设攻击者发起这样一次请求:
POST /login HTTP/1.1
Host: www.example.com

username=admin'--&password=123对传统防火墙来说:这是一个完全正常的、目标端口 443 的 HTTPS 请求,符合放行策略,直接通过。
对 WAF 来说:请求体里的 admin'-- 是典型的 SQL 注释截断手法,是 SQL 注入尝试,立即拦截并记录日志。
这个例子清楚地说明:流量层「合法」不等于应用层「安全」,这正是 WAF 存在的价值。
四、为什么两者都要有
只有传统防火墙,会发生什么
攻击者只要拿到一个合法端口(比如 80/443),就可以在里面任意发起 Web 攻击。从网络层看,所有请求都是「正常的 HTTP 流量」,防火墙无从判断。
只有 WAF,会发生什么
WAF 专注应用层,对非 Web 端口的攻击、端口扫描、网络层拒绝服务等无能为力。如果机房边界没有防护,服务器可能先被扫描出开放端口,再被针对性攻击。
所以合理的架构是:网络层做访问控制与端口收敛,应用层做内容检测与攻击拦截,两层各司其职。
五、常见的三个认知误区
- 误区一:有了 WAF 就不需要传统防火墙了。不对。WAF 通常只处理 HTTP/HTTPS 流量,其他端口和协议仍需网络层管控。
- 误区二:传统防火墙能防 SQL 注入。不能。它看不懂 HTTP 内容,除非配合 IPS 类的深度包检测,但那已经是另一个层面的事。
- 误区三:小站用其中一个就够了。实际情况是,云 WAF 本身就替代了大部分中小站点的边界防护需求(云服务商已处理了网络层),所以中小站长通常「上一个云 WAF」就能覆盖主要风险。
六、对中小站长来说,实际该怎么选
如果你的网站部署在云服务器上,实际上网络层的防护(如安全组、云防火墙)通常已经由云厂商提供,你真正需要额外补的是应用层。这时候使用云 WAF 是性价比最高的做法:
- 无需采购硬件设备,按域名接入;
- 规则库由服务商持续更新,不用自己维护;
- 自带 CC 防护、Bot 管理、区域封禁等应用层能力;
- 源站 IP 被隐藏,一并解决了被直连攻击的问题。
七、小结
一句话记住差异:传统防火墙「看地址」,WAF「看内容」。前者决定谁能连进来,后者决定进来的请求是不是攻击。两者组合,才能覆盖从网络层到应用层的完整攻击面。