
9 月 19 日消息,WordPress 开发团队于 9 月 17 日发布 7.1.1 版本更新,共包含 17 项核心修复、19 项区块编辑器修复以及 12 项安全修复。其中被官方重点标注的,是一个名为 “Click2Shell” 的严重远程代码执行(RCE)漏洞。对于正在运行 WordPress 6.0 及以上版本的管理员来说,升级到 7.1.1 不是可选项,而是必须尽快完成的动作。
一、漏洞原理:藏在「主题预览」里的解析差异
根据安全团队 pwn.ai Research 披露的技术细节,Click2Shell 的问题出在 WordPress 主题预览功能处理 URL 参数的方式上。
同一个主题预览链接中的参数,会先后被两个不同的环节解析:
- WordPress.org 主题 API——会把参数处理成普通的主题 Slug(主题标识名);
- 管理员浏览器中的 前端脚本代码——则保留原始字符,并将其进一步插入 jQuery 选择器。
这种「服务端与客户端对同一个链接的理解不一致」,在特定条件下可以形成一条可利用的攻击链。
一句话:服务端以为你只是想预览某个主题,浏览器却把攻击者塞进来的特殊字符当成了页面操作指令。
二、攻击链拆解:为什么叫 “Click2Shell”?
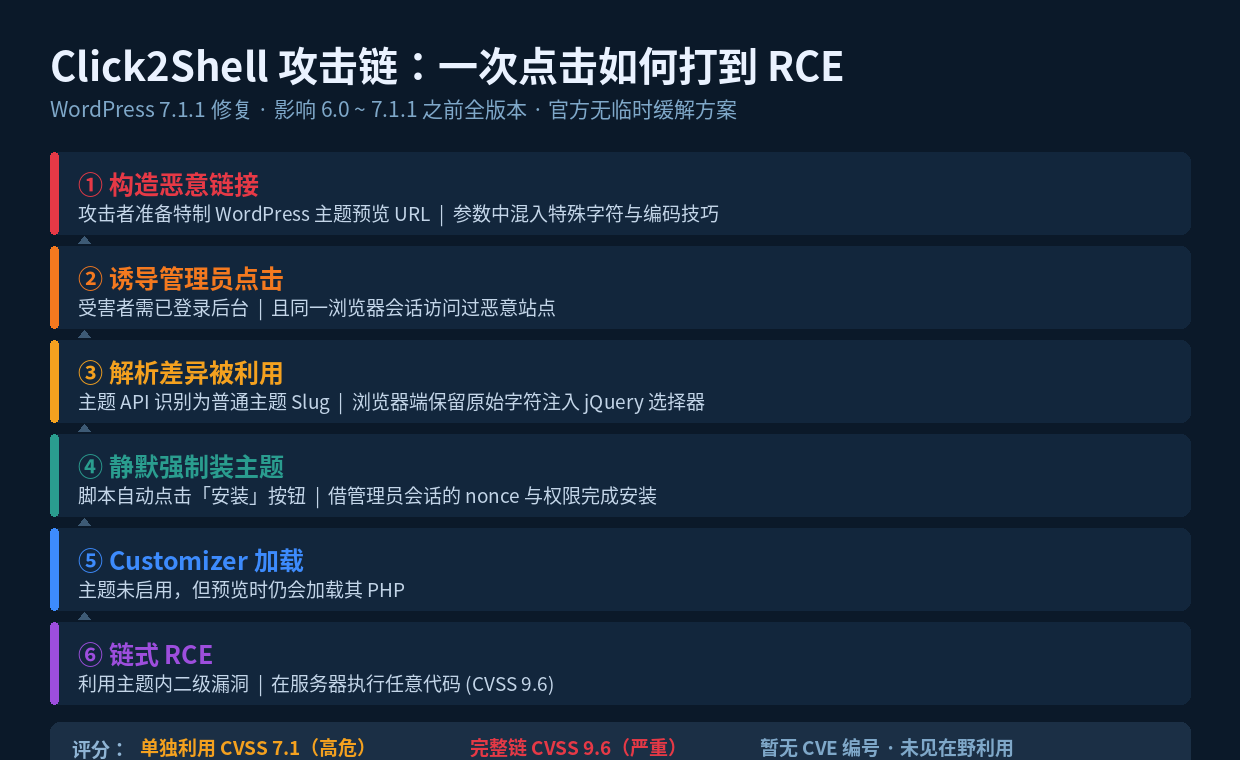
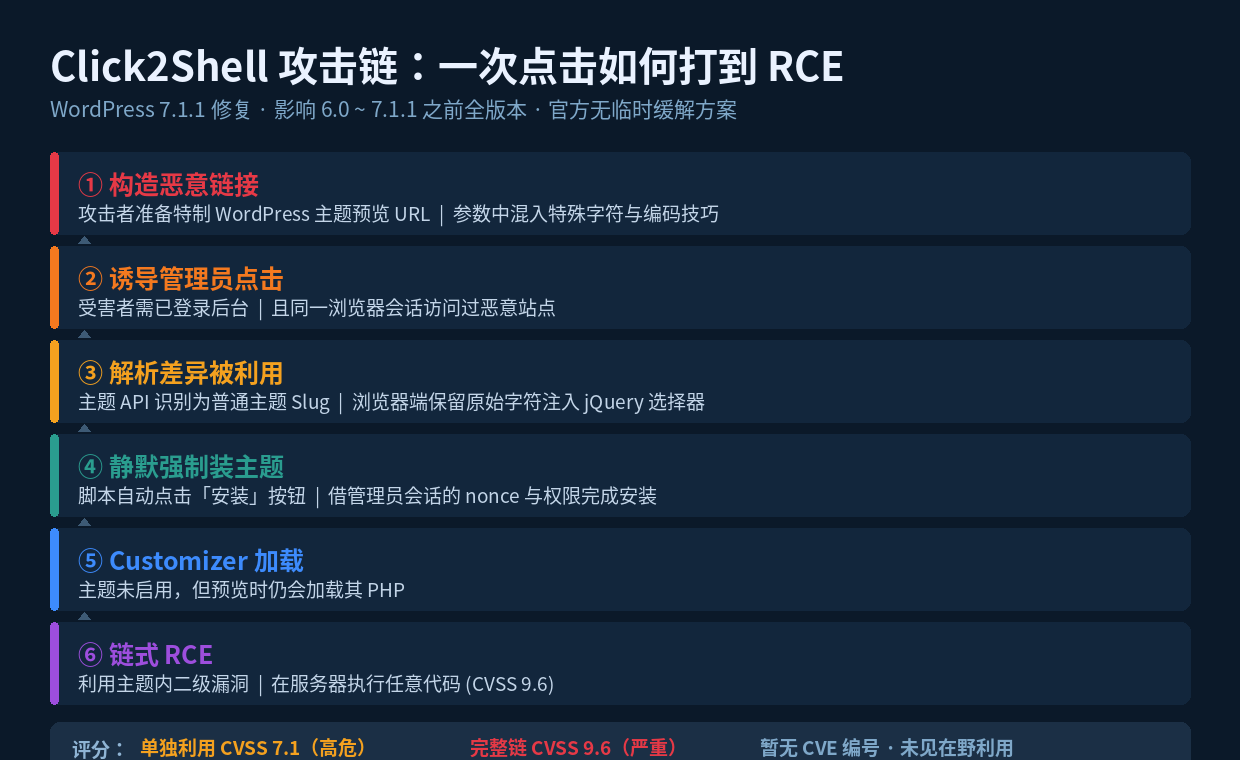
这个名字本身就说明了一切:让管理员点一下链接,就走到 Shell(服务器控制权)。完整过程分成六步:
| 阶段 | 操作 |
|---|---|
| ① 构造恶意链接 | 攻击者准备特制的主题预览 URL,参数中混入特殊字符与编码技巧 |
| ② 诱导管理员点击 | 受害者需已登录后台,且同一浏览器会话此前访问过攻击者站点 |
| ③ 解析差异被利用 | 主题 API 识别为普通 Slug,浏览器端保留原始字符并注入 jQuery 选择器 |
| ④ 静默强制安装主题 | HTML 选择器级联效应让脚本自动点击「安装」按钮,无需人工确认 |
| ⑤ Customizer 加载 | 主题装完仍处于未启用状态,但预览时 WordPress 会加载其 PHP 代码 |
| ⑥ 链式 RCE | 利用被装主题内的二级漏洞,在服务器上执行任意代码 |
关键在于第 ④ 步:攻击者既不需要权限,也不需要 nonce(安全令牌)——因为管理员已经登录,受害者自己的会话帮忙补齐了权限校验。攻击者提供的只是一个精心构造的链接。
而第 ⑤ 步击穿了多数人的直觉:「主题装了但没启用就没风险」是错的。当 WordPress 的 Customizer 构建预览时,会在主题激活之前就加载它的 PHP 代码——这就是代码执行的窗口期。
pwn.ai 在概念验证中使用的是一款真实存在于官方主题目录的主题 Mobile Repair Zone。它带有一个后台处理器漏洞:会接受请求中的 URL、下载安装包并执行其内容,既不校验权限,也不验证 nonce。在强制安装之后接上这个处理器,攻击者的代码就在服务器上跑起来了。
正如 pwn.ai 自己的说明:
“The Core bug does not accept an arbitrary theme ZIP by itself.”(核心漏洞本身并不能直接上传任意主题 ZIP。)
三、影响范围与危害评级
| 维度 | 详情 |
|---|---|
| 影响版本 | WordPress 6.0 起,至 7.1.1 之前的全部版本 |
| 修复版本 | WordPress 7.1.1(2026 年 9 月 17 日发布) |
| 补丁回溯 | 已回溯至所有受支持分支,最早到 4.7 |
| 漏洞评级 | 单独强制安装:CVSS 7.1(高危);完整攻击链:CVSS 9.6(严重) |
| CVE 编号 | 暂未分配,pwn.ai 称 WordPress 计划申请 |
| 在野利用 | 目前未发现 Click2Shell 被实际攻击利用 |
| 临时缓解方案 | 官方与研究团队均未提供,升级是唯一修复手段 |
注意其中两个细节:
- 官方描述比研究团队「保守」得多。WordPress 在发布说明中只写「特制 URL 可自动安装并预览一个来自 WordPress.org 的未启用主题」,完全没有提 RCE。而研究团队给出的完整链评级是 9.6 严重。
- 攻击者没有上传恶意压缩包。他利用的是官方主题目录里的真实主题——这恰恰是攻击最巧妙的地方:官方目录的「可信」本身成了攻击链的一环。
四、攻击门槛:不是「人人可打」,但绝不能掉以轻心
这条攻击链并非无门槛。根据目前披露的信息,需要同时满足两个条件:
- 受害者已登录 WordPress 后台(会话提供权限与 nonce);
- 受害者在此前同一浏览器会话中访问过攻击者准备的恶意网站。
也就是说,并非任意未登录用户都能直接利用该漏洞攻击 WordPress 站点。对普通访客来说,风险几乎为零。
但请别因此放松:真正的目标人群是「会点链接的管理员」。客服、内容编辑、开发者这类每天处理大量外部链接的角色,恰恰是高风险群体——这也正是 pwn.ai 把攻击定名为 Click2Shell(点一下就 Shell)的原因。
五、不是孤立事件:pwn.ai 的三连击
值得警惕的是,Click2Shell 并非孤立事件,而是一类同源漏洞模式的延续:
| 时间 | 漏洞 | 特点 |
|---|---|---|
| 2026 年 7 月 | wp2shell | 与 pwn.ai 无关,无需登录、无需交互,已被 CISA 列入在野利用目录 |
| 2026 年 8 月 | 登录页同类漏洞 | pwn.ai 发现,同样可链至代码执行,官方描述同样偏保守 |
| 2026 年 9 月 | Click2Shell | 本次漏洞,主题预览入口,暂未见在野利用 |
三次漏洞都指向同一类根因:服务端期望的处理方式,与客户端实际处理方式之间存在错配。这种「可信来源链式攻击」的模式,未来大概率还会继续出现。
六、站长现在该做什么
① 立刻升级到 7.1.1
这是唯一且必须的动作。若站点开启了自动更新,通常已自动完成,但请务必进后台确认版本号。
wp core version
# 输出应为 7.1.1 或更高

wp core update
wp core update-db
如果你的站点不在 7.1.x 分支,请升级到所在分支对应的安全版本(补丁已回溯至 4.7)。宝塔面板用户可直接在「网站 → WordPress → 版本管理」中一键升级。
② 排查是否有异常主题被安装
由于强制安装的主题不会自动启用,站点外观一切正常,很容易被忽略。请检查:
- 后台
外观 → 主题,是否有多出来的未启用主题; - 服务器目录
wp-content/themes/是否存在不认识的主题文件夹; - 用以下命令快速定位近期新增的目录:
find /www/wwwroot/你的站点/wp-content/themes -mtime -30 -type d发现可疑主题,先不要在前台预览它——预览正是触发其 PHP 代码的环节。直接备份后删除。
③ 审计主题,清理无用代码
这条完整攻击链能成立,前提是被安装的主题本身存在二级漏洞。因此:
- 删除所有不再使用、长期未维护的主题(留着就是攻击面);
- 优先选用官方目录中活跃更新的主题;
- 第三方下载的「破解版」「汉化版」主题风险极高,能不用就不用。
④ 收紧管理员的上网行为
这类攻击本质是钓鱼 + 会话借用。建议:
- 管理员不要用日常浏览的浏览器登录后台,可用独立浏览器配置文件或专用设备;
- 对陌生链接保持警惕,尤其是群里、邮件里发来的 WordPress 相关链接;
- 后台账号启用双因素认证,降低会话被误用后的损失。
⑤ 用 WAF 补一层兜底
漏洞补丁总有滞后性——从漏洞公开到全部站点完成升级,中间可能隔着几周甚至几个月。这段时间里,WAF 是唯一能拦住攻击流量的防线。
针对这类攻击,建议在 WAF 中重点加固:
- 对
/wp-admin/路径开启严格的 CC 防护,拦截异常高频访问; - 开启恶意爬虫与扫描器识别,拦截批量探测;
- 对
theme等可疑参数开启 SQL 注入与 XSS 规则检测; - 限制后台访问来源 IP(如果管理端 IP 固定)。
如果你的站点正被恶意爬虫、CC 攻击困扰,可以了解速度网络高防 IP(包年包月,买多少峰值防多少,无后付费),在补丁之外多加一道防线。
七、写在最后
Click2Shell 这个名字和上个月的 XSS2Shell 如出一辙:从一个「看起来无害」的入口开始,一路打到服务器控制权。
这次事件最值得记住的三点:
- 影响范围广——6.0 起的所有版本,全新安装同样中招;
- 「装了没启用」不等于安全——Customizer 预览会提前加载主题 PHP,这是个被长期忽视的细节;
- 官方目录也会成为攻击链一环——攻击者不需要上传恶意包,只需指向一个「真实但本身有洞」的主题。
站长今天要做的两件事:升级到 7.1.1 + 检查有没有多出来的未启用主题。第二个动作很多人会漏掉,但它是判断是否已被攻击的直接依据。
顺带说一句,我们主机吧自己的站点跑的就是 WordPress,确认过已经是 7.1.1。如果你还在 6.x 或 7.0.x,别拖了。