

# 一天 589 万请求、505 万次拦截:百度云防护 WAF 如何守住一家旅游网站
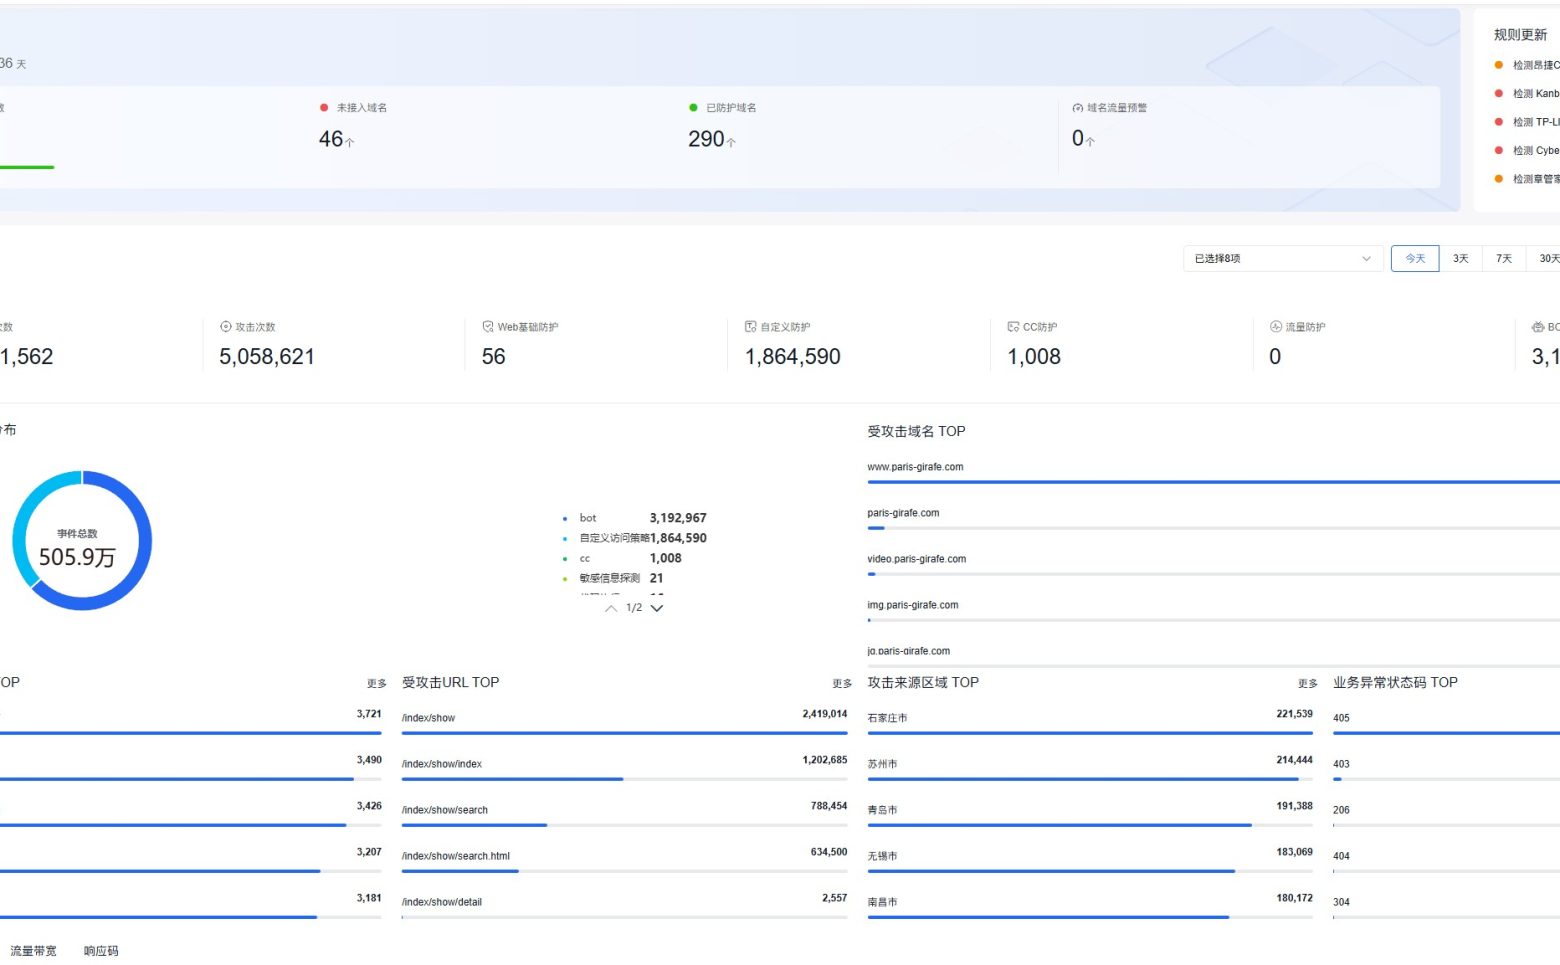
一家做欧洲旅游线路的网站,一天收到 589 万次请求,其中 505 万次被判定为恶意流量——拦截率高达 85.9%。如果没有 WAF 挡在前面,这个站点每天要处理的无效请求会压垮服务器,真实客户连页面都打不开。下面这份后台数据,记录了一场持续 24 小时的攻防战。
一、先看数据:这个站到底承受了什么
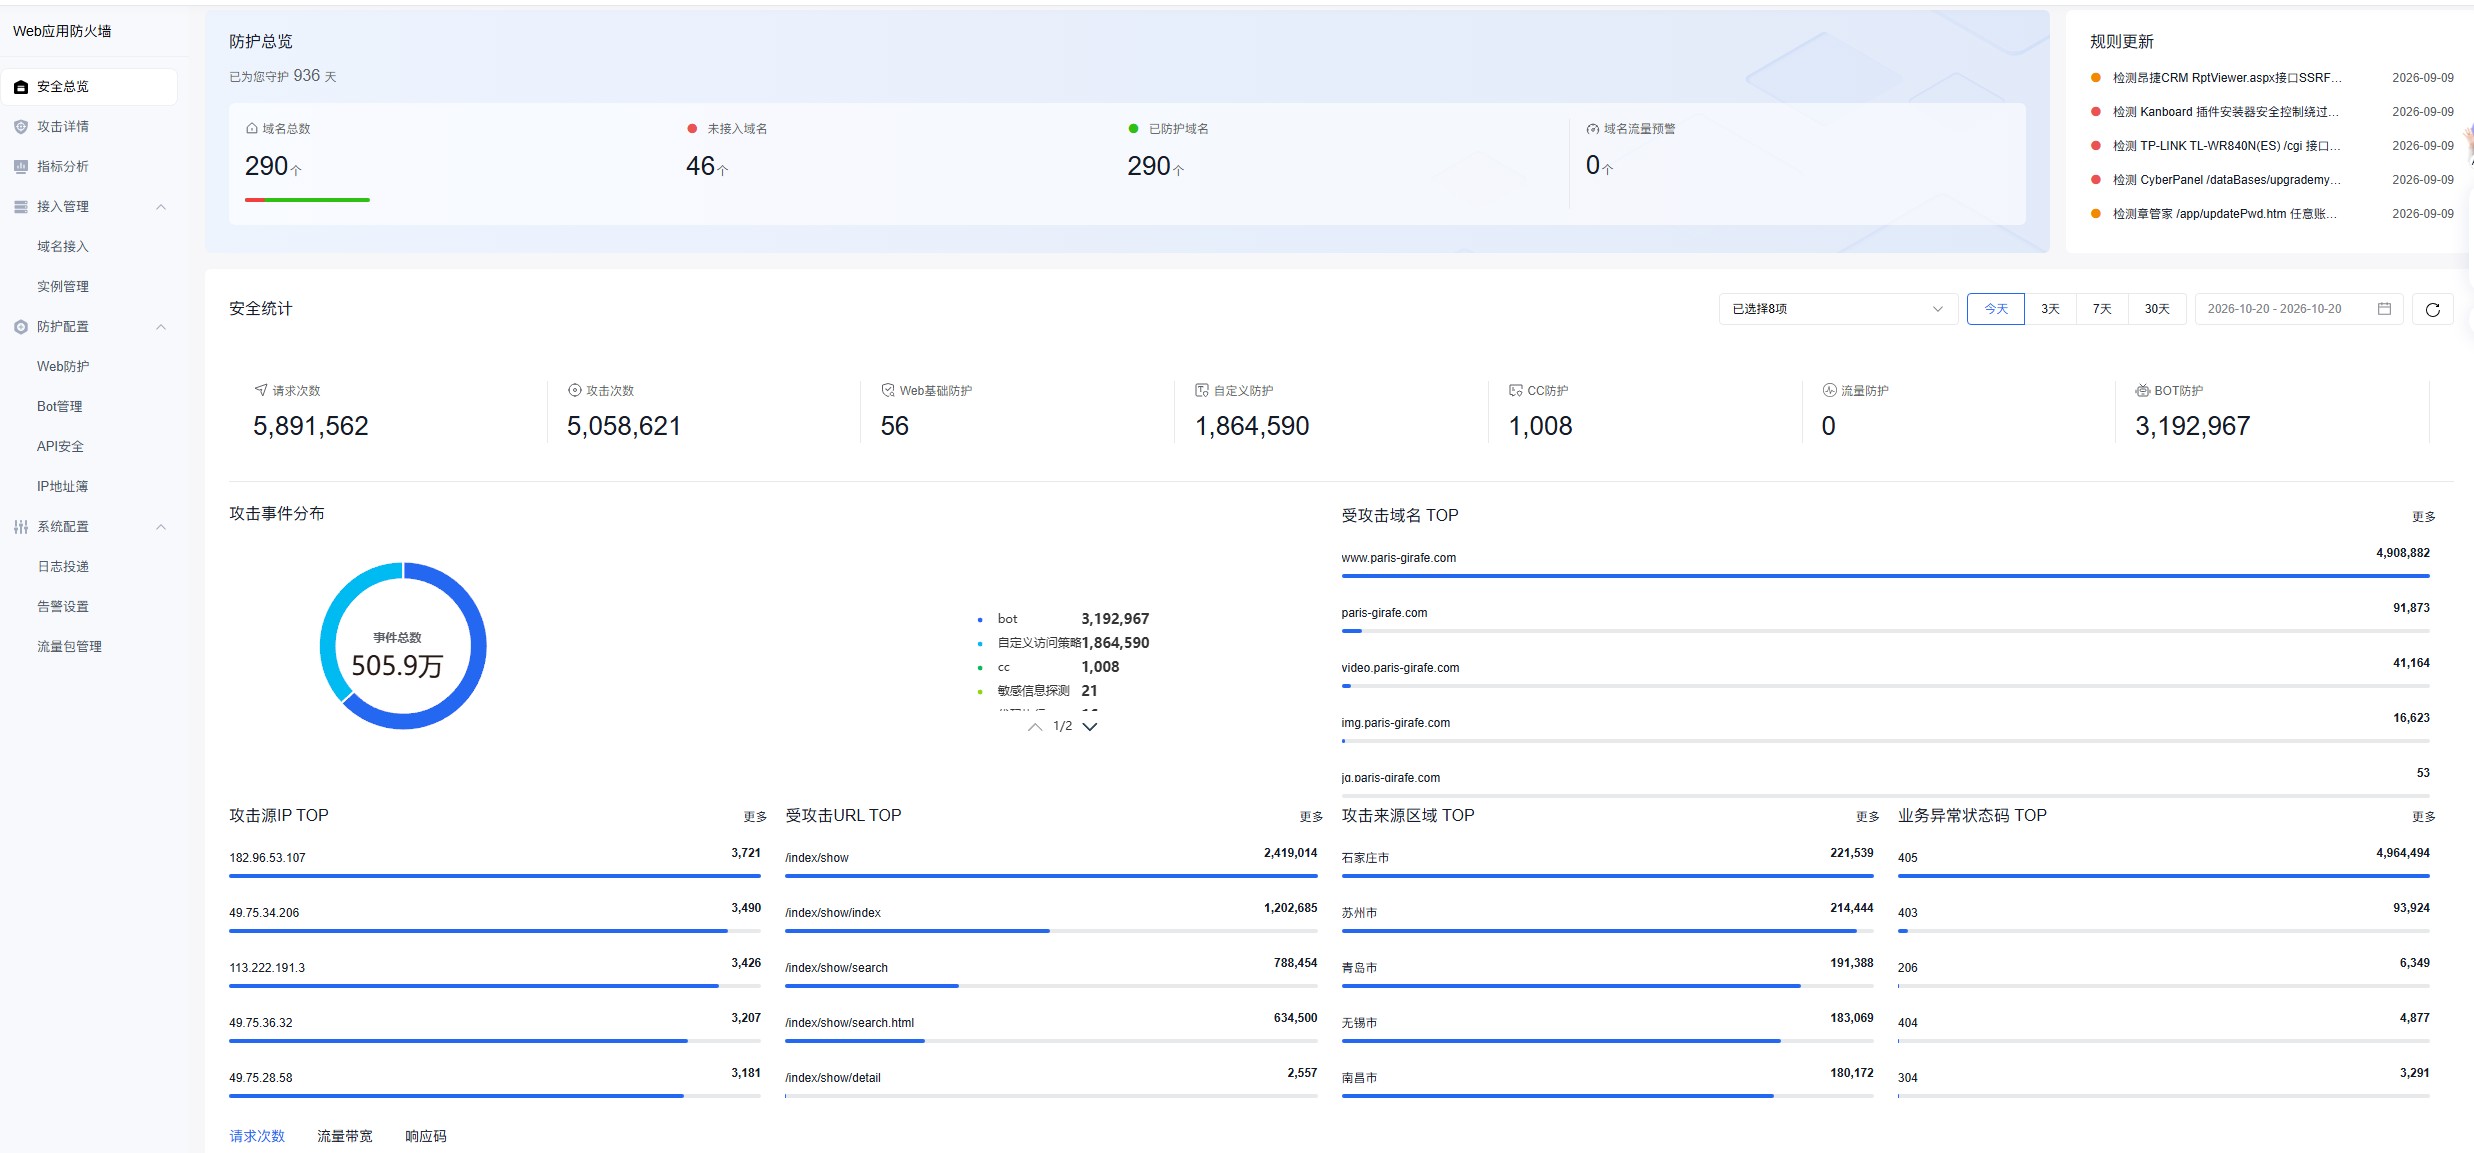
打开百度云防护(Web 应用防火墙)的”防护总览”,安全态势一目了然:
| 监测项 | 数据 |
|---|---|
| 今日请求总数 | 5,891,562 次 |
| 今日拦截次数 | 5,058,621 次 |
| 今日拦截率 | 85.9% |
| 业务异常状态码 | 4,264,464 |
| Web 基础防护 | 56 |
| 自定义防护 | 1,864,590 |
| CC 防护 | 1,008 次 |
| 今日 Bot 请求 | 3,192,967 次 |
也就是说,这个旅游站每天面对的真实访客请求只有约 83 万次,剩下的 500 多万次全部是机器人、扫描器和攻击探测。如果去掉这层防护,服务器要白白承受 6 倍于正常业务量的压力——按一个普通云服务器扛 2000 QPS 计算,这个量级已经足够在高峰时段直接打满带宽和 CPU 连接数。
再看攻击事件的构成,问题就很清楚了:
- Bot 恶意爬虫:3,192,967 次(占比超过 62%)
- Java 反序列化攻击:1,864,590 次
- 文件上传攻击:1,064 次
- 敏感信息探测:21 次
其中 Java 反序列化攻击 186 万次是最要命的一项——这是典型的 RCE 漏洞利用手法,一旦成功,攻击者就能直接在服务器上执行任意命令,旅游站里存着的订单、客户手机号、身份证信息会全部泄露。而 319 万次 Bot 爬虫则是在疯狂抓取线路价格和库存,竞争对手拿去比价,甚至直接抄袭线路文案。
受攻击最严重的是主站 www.paris-gratis.com,仅这一个域名就被打了 400.9 万次,另外两个子域 panle 和 img 也分别被打了 9.1 万次和 1.6 万次,攻击意图非常明确:主站打瘫、面板爆破、图床刷流量。
从攻击来源地看,排名靠前的地区依次是石家庄(23.9 万次)、苏州(21.4 万次)、青岛(19.7 万次)、无锡(18.3 万次)、临邑(18 万次)——攻击源集中在少数几个机房 IP 段,属于典型的代理池批量攻击。
二、结果:业务异常状态码拦截率 99.9%
光拦住不算本事,关键是让真实用户无感、攻击流量全部死在门口。
看”业务异常状态码 TOP”这一栏:总计请求 4,264,464 次,其中被拦截 4,264,464 次,拦截率 99.9%。这意味着几乎所有打向业务的异常请求,都在到达源站之前被拦下了——服务器根本不知道有人试图攻击它。
对旅游站来说,这个结果意味着什么?
- 下单、支付、查询线路这些核心链路始终可用,没有出现”网站打不开”的客诉;
- 订单数据、客户信息没有暴露风险,186 万次反序列化攻击一次都没穿透;
- 线路价格、库存数据没有被竞争对手批量抓走(319 万次 Bot 请求全部被拦);
- 带宽和服务器成本没有因为攻击流量而暴涨,原本要扩容的预算直接省了下来。
三、Bot 管理:把爬虫分成三六九等
百度云防护最值得说的能力之一,是它没有”一刀切”地封掉所有爬虫,而是做了精细化分类。
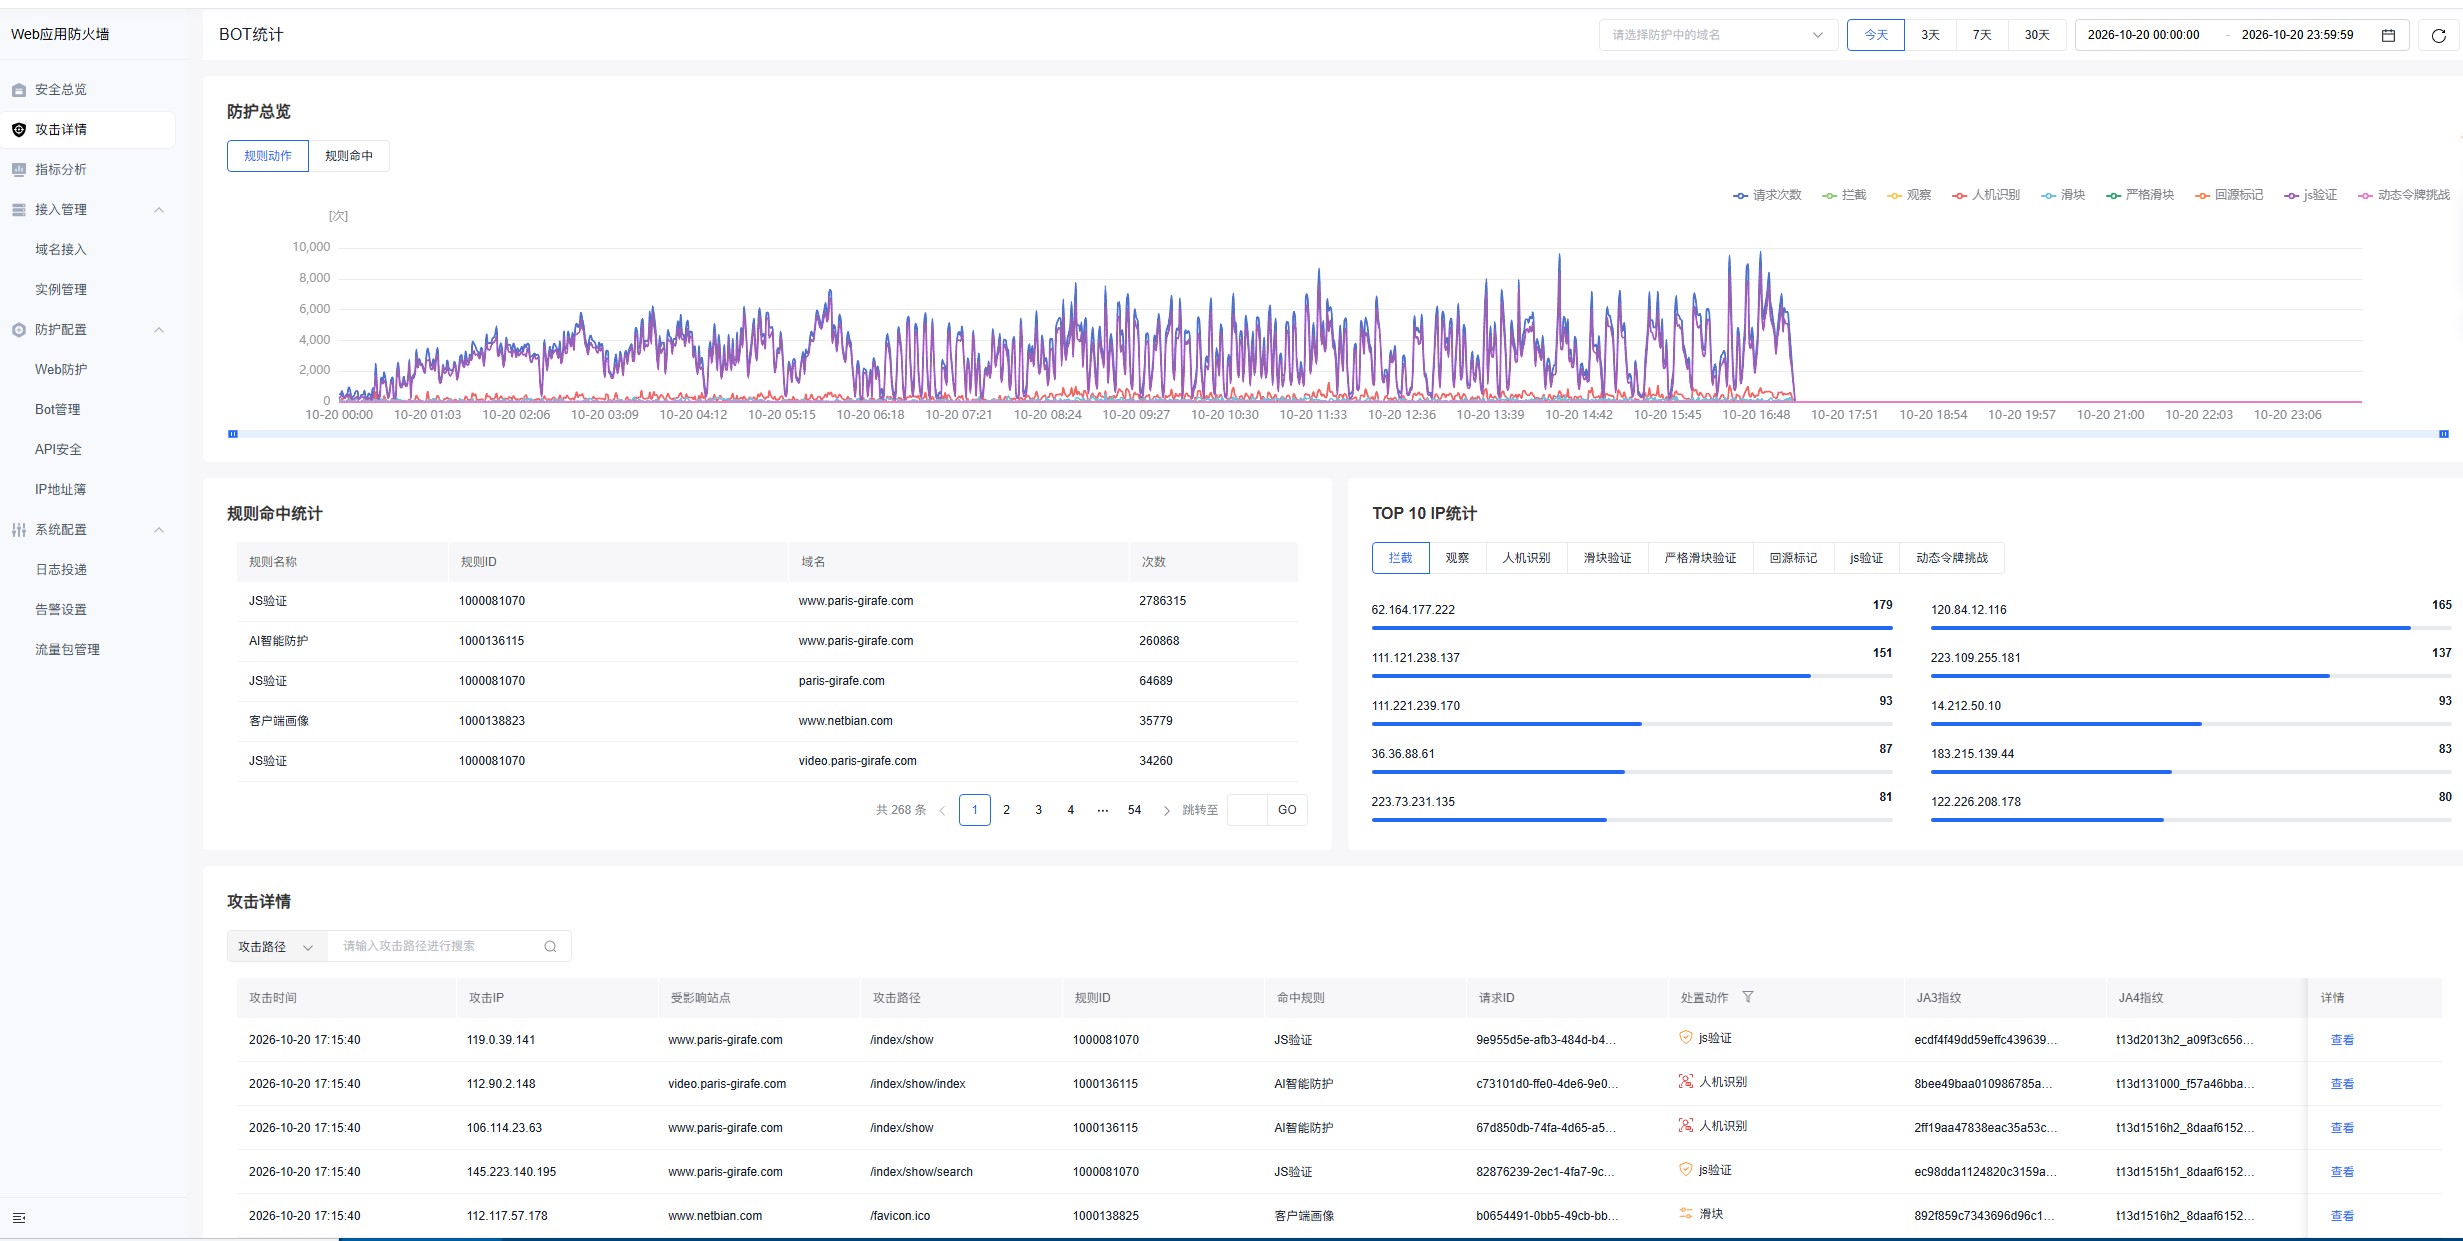
从 Bot 统计曲线可以看到,24 小时内 Bot 请求始终保持在每秒 2000–10000 次的高位震荡,但同时”人机识别””已验证””拦截”几条线分层处理。规则命中情况更能说明问题:
| 命中规则 | 命中次数 |
|---|---|
| JS 验证 | 2,768,115 |
| 人机验证 | 250,853 |
| 客户业务 | 1,264,892 |
| 动态防护 | 6,488 |
| 其他 | 35,779 |
JS 验证命中 276 万次——这是最关键的一层。它对疑似自动化的请求下发 JS 挑战,真人浏览器无感通过,而模拟请求的爬虫直接卡死在这一步,连业务页面都拿不到。相比粗暴地按 IP 封禁,这种方式的误伤率极低,也不会出现”封了一整个机房,结果正常用户也进不来”的情况。
人机验证 25 万次则是针对高风险请求的二次确认,比如来自代理 IP、行为异常的访问,弹一个验证码就能筛出真人。
客户业务规则 126 万次则是百度云防护支持的自定义策略——站点可以按自己的业务逻辑设置规则,比如”单 IP 10 分钟访问超过 300 次详情页就拦截”,这类规则对旅游站的比价爬虫特别有效。
从 TOP 10 IP 的处置结果看,排名靠前的攻击 IP 全部被标注为”拦截”,同时”人机识别”和”JS 验证”两项的数值也在高位——一条请求可能被判为机器人,但系统仍会先给一次验证机会,确认是恶意才最终拦截。这套分层逻辑是”宁可放过一次正常访问,也不误杀真实用户”。
四、攻击详情:每一次拦截都有据可查
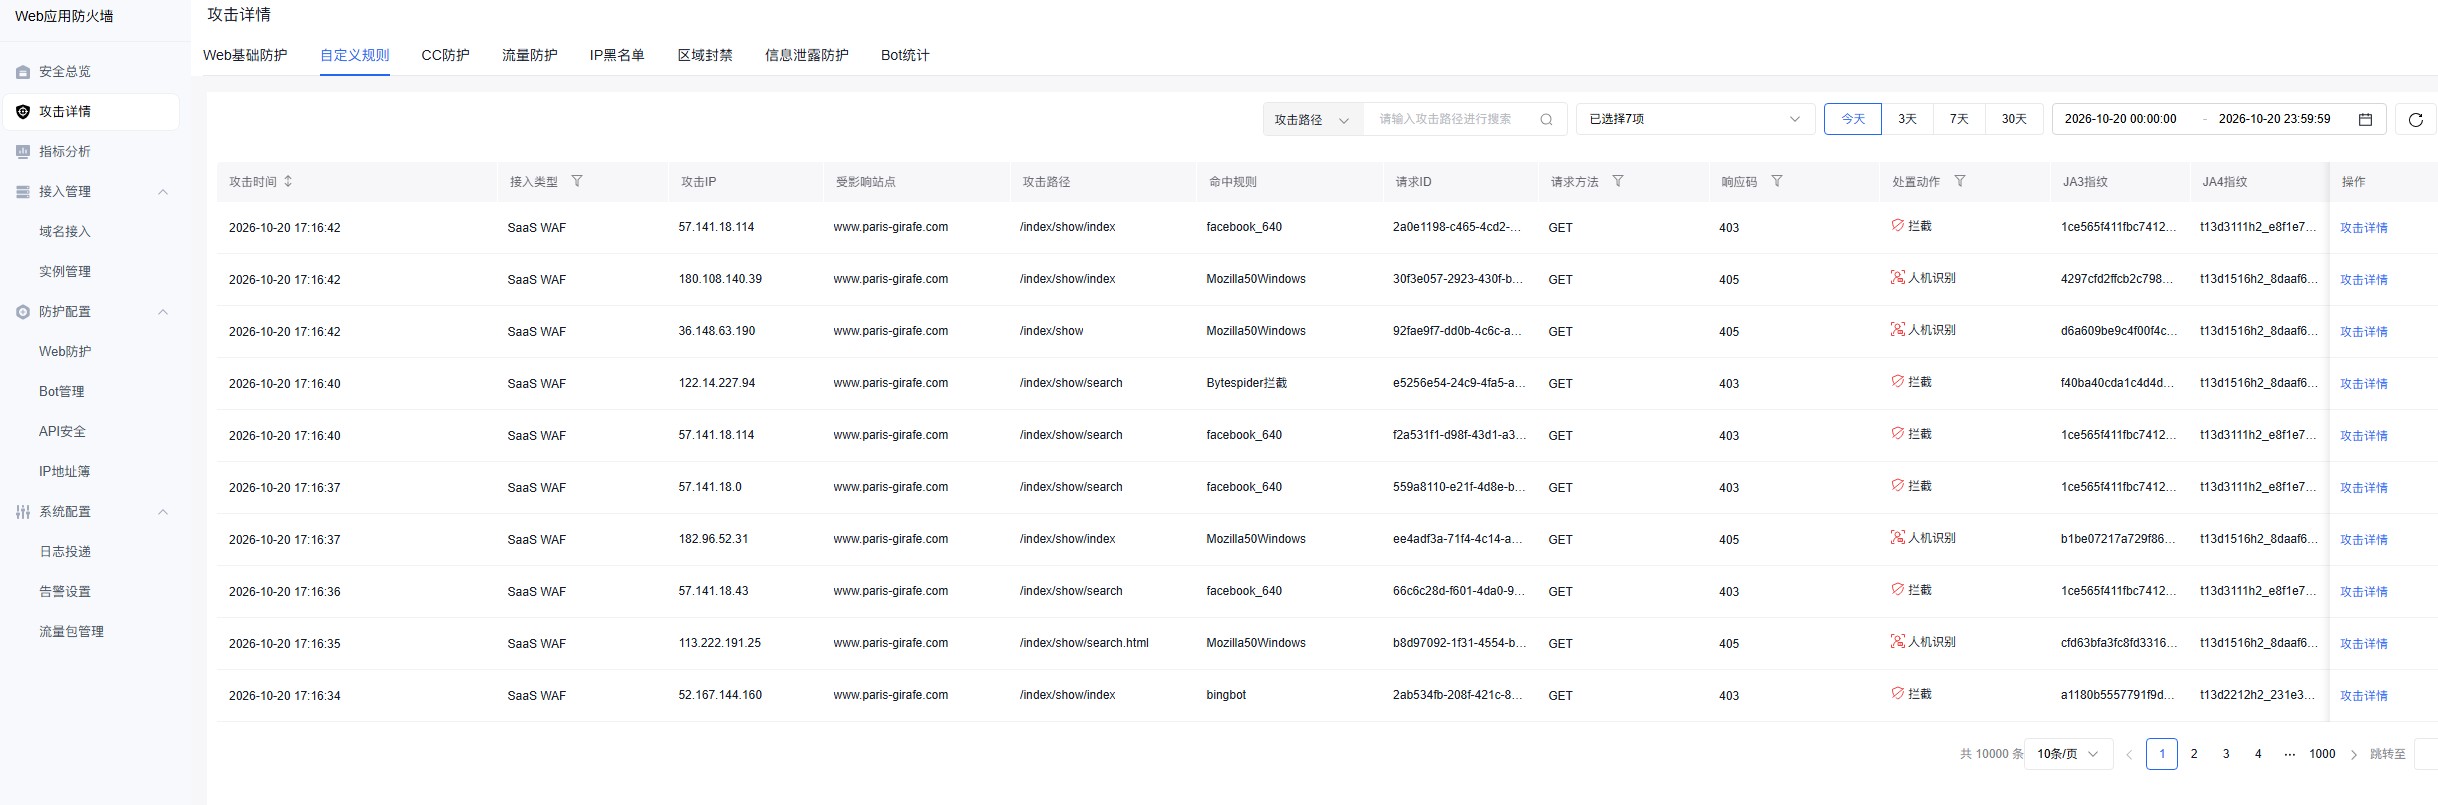
很多 WAF 产品最大的问题是”黑箱”:报了拦截,但管理员不知道拦了什么、为什么拦。百度云防护在这一块做得很扎实。
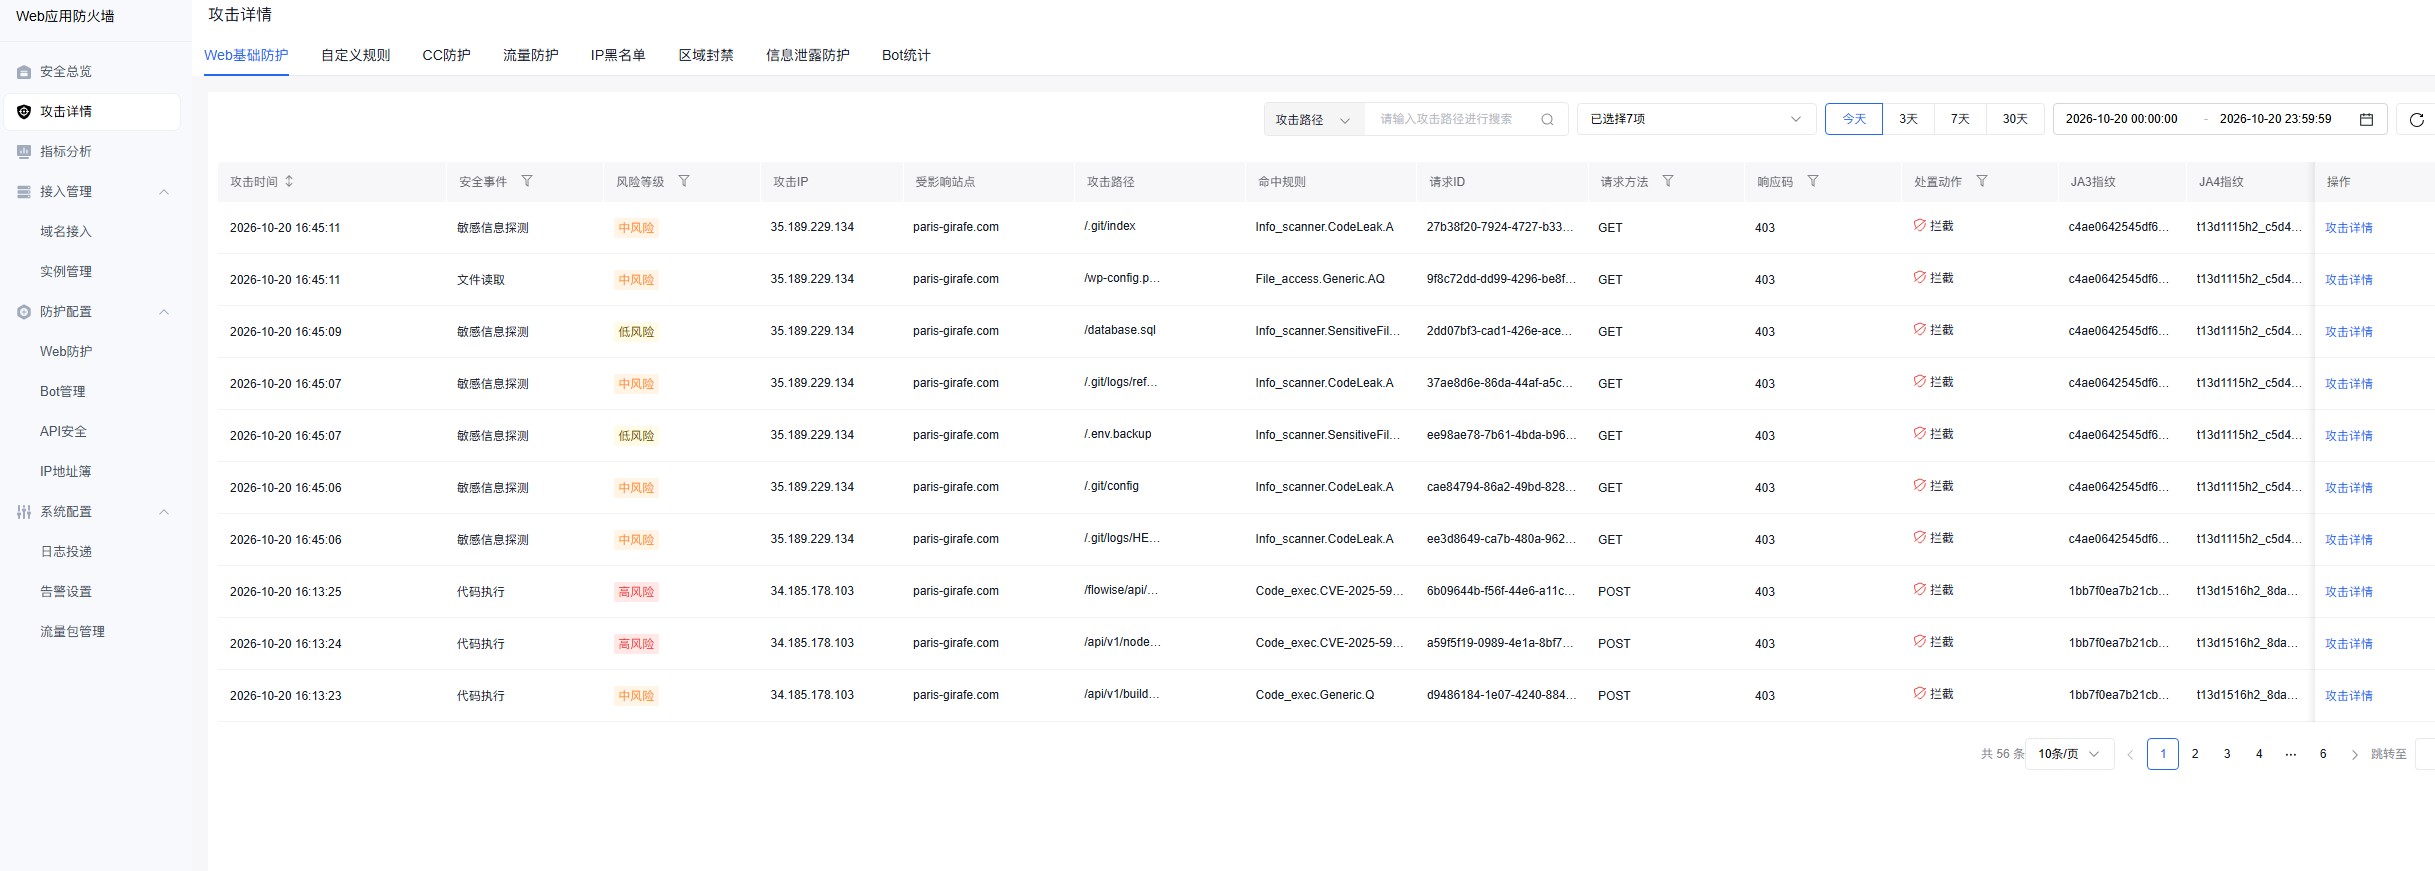
攻击详情列表里,每一条记录都包含攻击时间、攻击 IP、被攻击域名、攻击位置(URL)、攻击类型、命中规则、请求方法、处置动作、最终状态,甚至还有 JA3 指纹/ JA4 指纹。
看到几条典型记录:
2026-10-20 16:8:22www.paris-gratis.com的/pixel.png,命中 JS_Hijacker_CookieLeak,GET 请求 → 已拦截- 同一时间
file-list、/refresh/bal、/getanswer等多个路径被 JS_Scanner_Identified 命中 2026-10-20 16:8:27/refresh/banner命中 JS_Scanner_Identified
CookieLeak 这类规则说明什么?说明有人试图通过恶意 JS 窃取访客 Cookie——旅游站的用户一旦登录,Cookie 里就有身份凭证,被偷走等于账号被盗。JA3/JA4 指纹则能精确识别”伪装成浏览器”的攻击工具,即便对方换了 IP、改了 UA,指纹一变就露馅。
可以看到处置动作里出现过 删除 和 拦截 两种。删除通常针对恶意参数(比如有人往搜索框里塞 XSS payload),拦截则是直接拒绝请求。两种动作自动切换,说明规则不是死板的”一律 403″,而是按风险等级做精细化处置。
五、为什么说百度云防护性价比高
把前面的能力列出来,再对比一下同类产品,性价比就非常清楚了:
| 能力维度 | 常见 WAF 产品 | 百度云防护 |
|---|---|---|
| Bot 精细分类 | 多数只做黑白名单 UA 过滤 | JS 验证 + 人机验证 + 动态防护,多层分流 |
| 设备指纹 | 部分产品需额外付费 | JA3/JA4 指纹内置,无额外成本 |
| CC 防护 | 按 QPS 阶梯收费,易超预算 | 与 WAF 一体化,按规则命中计费 |
| 攻击日志 | 只记 IP 和时间 | 含攻击位置、命中规则、指纹、处置动作全套 |
| 自定义规则 | 高级功能另购 | 支持按业务逻辑自定义,本次命中 126 万次 |
| 部署方式 | 需改架构或接入 SDK | 域名解析切换或 CNAME 接入,10 分钟上线 |
| 国内节点 | 部分厂商节点少,回源慢 | 依托百度云全国节点,回源延迟低 |
最核心的优势在于”一套方案解决多个问题”:Bot 管理、CC 防护、Web 漏洞防护、自定义业务规则、攻击溯源日志——这些在别的厂商往往要拆成几个产品分别购买,百度云防护是一个控制台全覆盖。对一个旅游站来说,不需要再额外买爬虫管理、不需要单独配日志服务、不需要额外的设备指纹模块,成本直接降下来一大截。
再加上它是按需开启、按量计费的模型,像这种日均 500 万拦截的场景,如果换成按 QPS 峰值收费的产品,账单会非常难看。百度云防护只对实际防护流量计费,没有把 85.9% 的恶意流量转嫁成额外成本——这一点对流量型网站(旅游、票务、电商)特别友好。
六、一个旅游站的真实价值
旅游行业的网站有几个特点:季节性流量峰值明显、对查询和下单响应速度要求高、订单和身份信息敏感、线路价格容易被抄袭。这四点恰好就是攻击者最容易下手的地方:
- 爬虫抓线路价格 → JS 验证挡住 319 万次;
- 反序列化打穿服务器 → 基础防护挡住 186 万次;
- 大流量刷爆带宽 → 按 IP 限速 + CC 防护只触发 1008 次,说明大部分 Bot 在更早的验证环节就被筛掉了;
- 恶意 JS 偷 Cookie → CookieLeak 规则命中,日志可查证。
一天 589 万请求,85.9% 是恶意流量,业务仍然稳定运行——这个结果不是靠堆服务器堆出来的,是靠前置的 WAF 把无效流量挡在源站之外。
对还在”裸奔”的中小站点来说,这份数据最有价值的地方是:你可能不知道,每天打向你的请求里有多少是恶意的。等你因为一次 CC 攻击或者一次反序列化被打瘫,再去补防护,损失就不是一两台服务器的钱了。
*本文数据来自百度云防护 Web 应用防火墙后台截图,站点信息已做部分脱敏处理。*
