
CC 攻击和恶意爬虫最让站长头疼的地方,在于攻击者手里的资源是流动的:IP 池随时换、UA 随便改,你今天封了明天他换个马甲又来。近日,百度云防护 Web 应用防火墙(WAF)企业版的自定义规则与精准自定义 CC 能力新增了一项很有分量的匹配维度——设备情报:可以针对「1 小时以内新设备」「1 天以上旧设备」「7 天以上旧设备」分别配置访问策略,从设备维度精准区分攻击流量与真实用户,有效杜绝 CC 攻击、恶意爬虫等攻击。
一、设备情报:为什么「设备新旧」是个好信号?
先解释一下这项能力的原理。WAF 通过客户端探测技术为每个访问者生成稳定的设备指纹,并持续跟踪该设备首次出现的时间。于是每个请求都有了「设备年龄」属性,官方划分为三档:
| 设备档位 | 典型来源 | 风险含义 |
|---|---|---|
| 1 小时以内新设备 | 无痕浏览器、自动化脚本、刚重装环境的攻击机 | 高——攻击流量几乎全是「新面孔」 |
| 1 天以上旧设备 | 近期活跃过的正常浏览器 | 低 |
| 7 天以上旧设备 | 稳定回访的真实用户设备 | 极低——回头客 |
关键在于:攻击脚本每次运行都是全新的无痕环境,没有历史指纹,永远落在「1 小时以内新设备」这一档——哪怕它换了 IP、改了 UA,设备年龄这个属性改不掉。而真实用户的浏览器指纹是持久稳定的,用得越久「设备越老」。这就是设备情报能精准区分攻击者与真实用户的底层逻辑,也是它比「封 IP」高明的地方:IP 池可以无限换,设备历史的伪造门槛要高得多。
二、精准自定义 CC:设备情报 + 频率统计联动
在「精准自定义 CC」规则里,设备情报作为匹配条件,可以和频率统计组合使用:
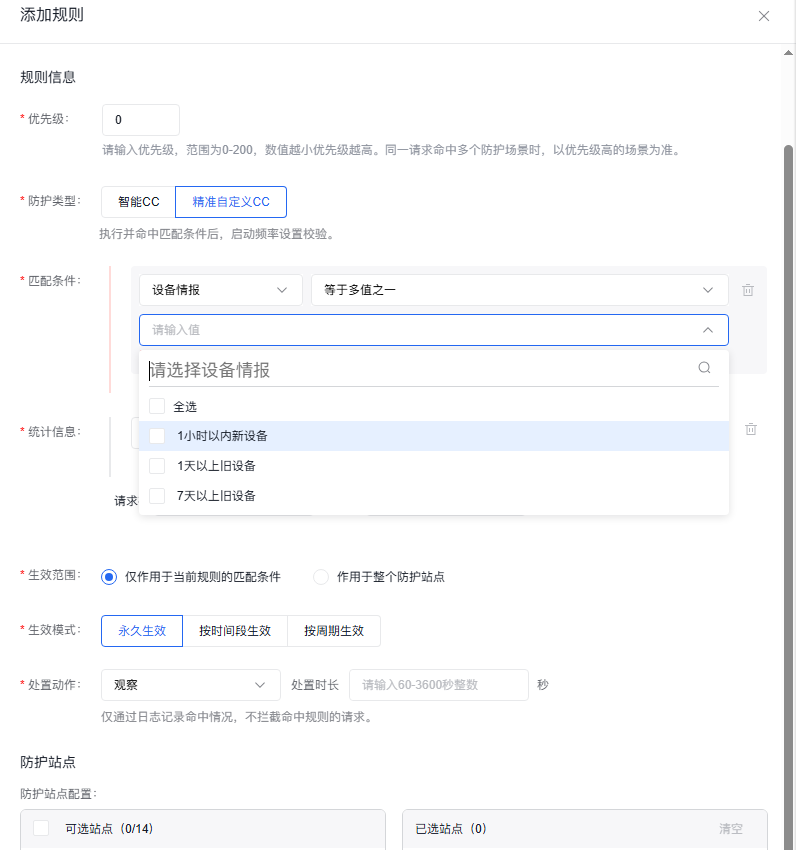
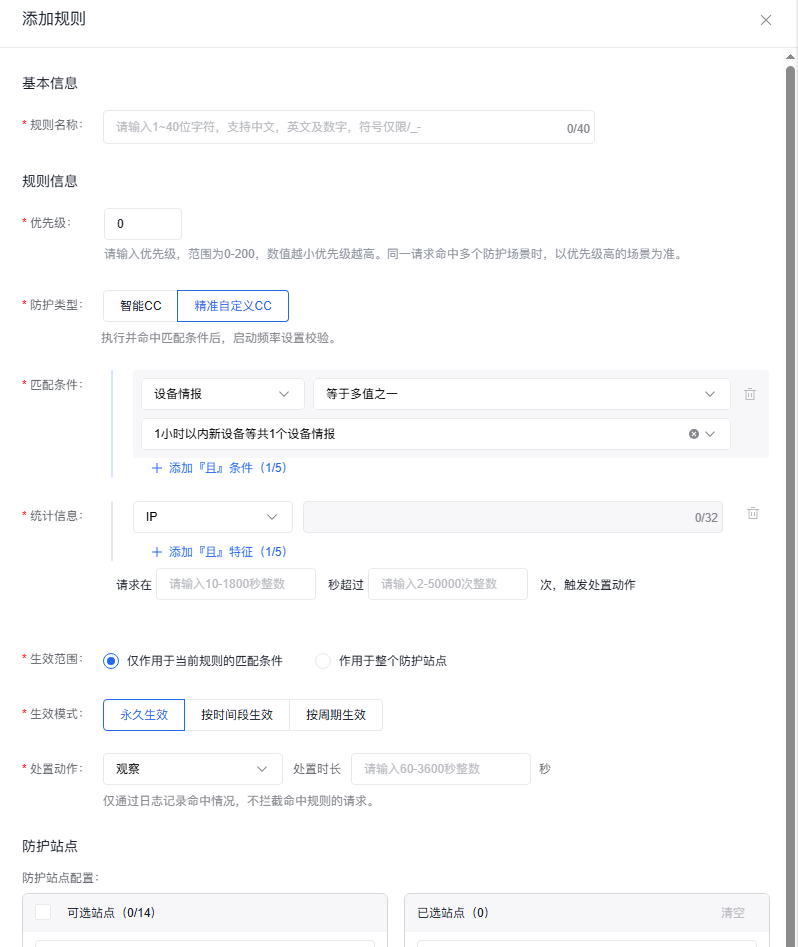
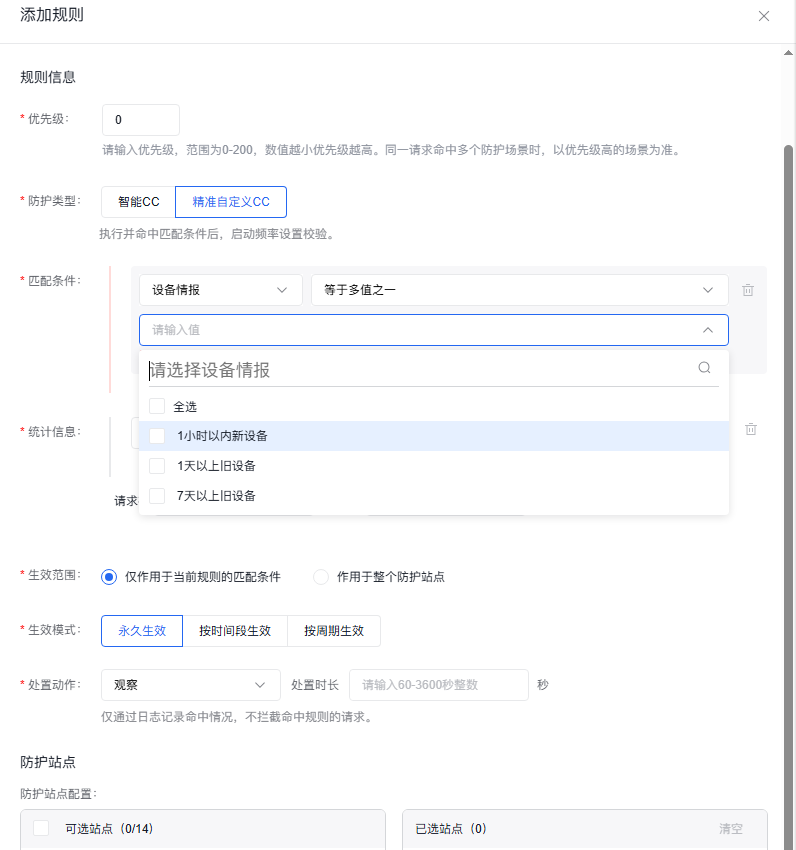
截图里能看到几个关键配置项:
- 匹配条件可叠加:设备情报只是第一个条件,最多可以添加 5 组「且」条件,比如「设备情报 = 1小时以内新设备 且 访问路径 = /login」;
- 频率统计以 IP 为维度:请求在 10-1800 秒内超过 2-50000 次即触发处置,阈值区间非常宽,从敏感接口到全站场景都能覆盖;
- 处置动作支持「观察」:处置时长 60-3600 秒,观察模式只通过日志记录命中情况、不拦截,非常适合新规则上线前先跑一段时间看数据。
组合出来的典型规则就是:「1 小时以内新设备,同一 IP 在 60 秒内请求超过 30 次 → 处置」。突发 CC 来的时候,肉鸡和脚本全是新设备,一条规则精准命中;站里的老用户因为是旧设备,连规则都匹配不上,零感知。
三、自定义规则:设备情报直接匹配处置
除了和频率联动的 CC 场景,「自定义规则」里设备情报也可以作为独立的匹配条件直接执行处置:
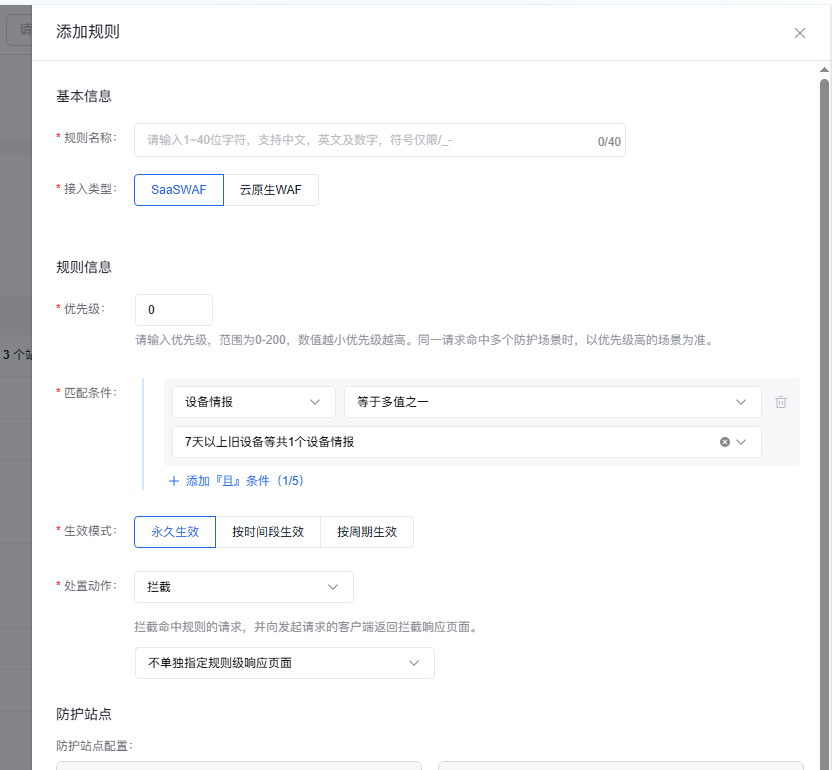
两种接入类型(SaaSWAF / 云原生 WAF)都可以使用该能力,规则命中后可返回拦截响应页面。适合的玩法是对敏感路径做设备门槛:比如登录页、下单接口只对「旧设备」友好,检测到新设备直接挑战或拦截,把批量注册、撞库、薅羊毛挡在第一步。
四、规则工程细节:粒度和灰度都考虑到了
作为企业版能力,这次更新的工程细节做得比较完善:
- 优先级 0-200:数值越小优先级越高,同一请求命中多个防护场景时以优先级最高的为准,多条规则不打架;
- 生效范围两档:可仅作用于当前规则的匹配条件,也可作用于整个防护站点;
- 生效模式三种:永久生效、按时间段生效、按周期生效——比如大促期间开启严格模式,活动结束自动恢复,不用人工盯着;
- 防护站点多选:单条规则最多可选 14 个站点批量应用;
- 规则命名规范:支持 1-40 字符,中英文、数字及部分符号,方便团队协作维护。
五、站长上线路径建议
- 第一步先「观察」:新建「1小时以内新设备 + 高频率」规则,处置动作选观察,跑 2-3 天看日志——重点看命中量里有没有误伤(比如刚换设备的真实用户);
- 第二步分级收紧:确认命中干净后,把突发 CC 场景升级为滑块验证或拦截,敏感接口对新设备直接挑战;
- 善用按周期生效:攻击高发时段(如夜间)自动启用严格规则,白天恢复宽松,精细化运营;
- 和 Bot 管理配合用:设备情报管「访问策略」,Bot 管理的 AI 智能防护、特征库管「身份识别」,两边叠加防护面更完整(可参考之前写的百度云防护 Bot 管理功能详解)。
设备情报这个维度补上之后,百度云防护的自定义规则体系就形成了「IP + 路径 + 参数 + 设备」的完整匹配矩阵。对站长来说,最大的价值是把「防攻击」和「不误伤」这对矛盾真正解开了:攻击者换得起 IP、换得起 UA,但换不掉设备没有历史这个事实。
如果你的站点正在遭遇 CC 攻击或恶意爬虫,除了 WAF 的应用层精细化策略,也可以了解速度网络高防 IP(包年包月,买多少峰值防多少,无后付费),应用层精准识别 + 网络层大流量兜底,防线更稳。