
11 月 19 日,PHP 同时发了五个版本:8.2.36、8.3.37、8.4.28、8.5.13、8.6.0。一共 18 个 CVE,其中 4 个能打到远程代码执行。
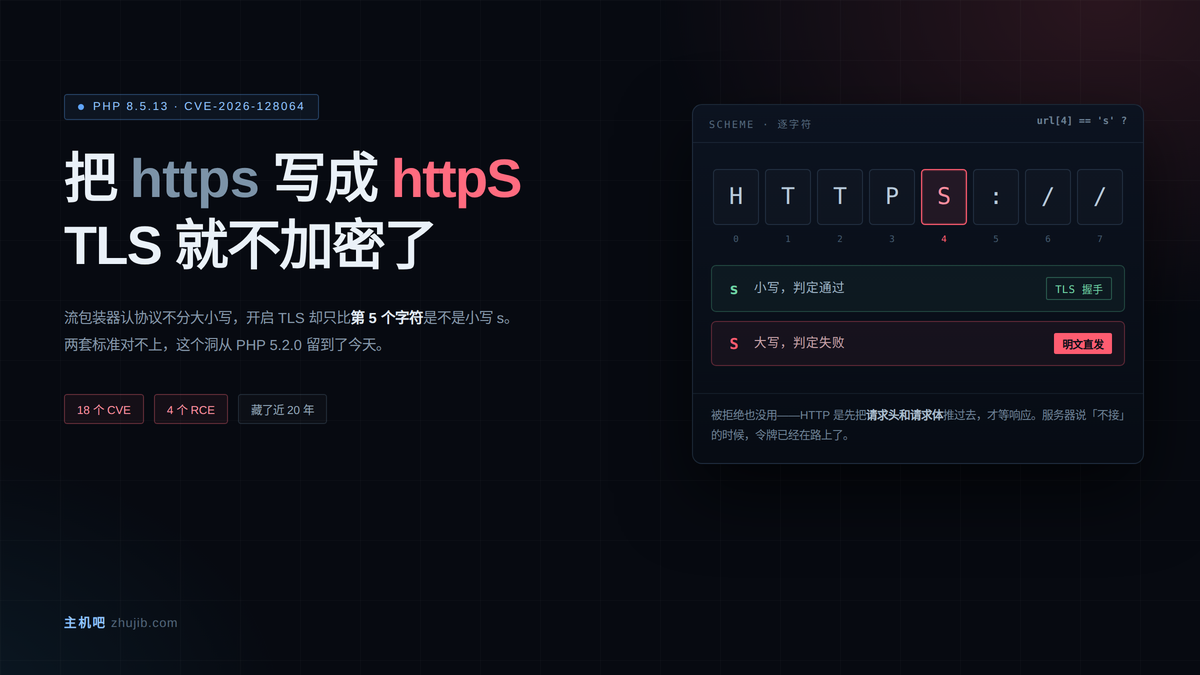
媒体的标题清一色给了 CVE-2026-128064:把 https 写成 httpS,或者 HTTPS://,TLS 就不启用了,请求以明文发出去。这条确实够离谱——一个字母的大小写,能让加密静悄悄地失效,而且从 PHP 5.2.0 一直留到现在,快 20 年。
但如果你手上是一台跑着 WordPress 的服务器,优先级得反过来排。
大写 S 这条要成立,攻击者必须已经在链路上能看流量;而那四个 RCE,是任何人从浏览器里发个请求就能试的。前者是「已经被人摸进机房了,你的锁还管不管用」,后者是「门本来就虚掩着」。
这篇文章两件都讲,但把顺序摆正。
一、大写 S 是怎么把 TLS 关掉的
问题不在大小写本身,在于同一件事被两套标准判断了两次。
流包装器认协议名的时候,是不分大小写的:HTTPS、Https、httpS 都能找到 https 那个包装器。但真正决定「要不要握手加密」的那一步,看的是 URL 里固定位置的一个字符,而且是拿它跟小写的 s 比。
逻辑大致等价于这样(示意,不是源码原文):
/* 第一步:认协议,不分大小写 */

if (strcasecmp(scheme, "https") == 0) {

    /* 第二步:决定要不要 TLS,只看第 5 个字符 */

    use_tls = (url[4] == 's');

}
https 的 s 正好在第 5 位(下标 4)。于是:
| 你写的地址 | 被识别为 | 第 5 个字符 | 结果 |
|---|---|---|---|
https:// |
https | s |
正常加密 |
Https:// |
https | s |
正常加密 |
httpS:// |
https | S |
明文发出 |
HTTPS:// |
https | S |
明文发出 |
ftps:// |
ftps | s |
正常加密 |
FTPS:// |
ftps | S |
明文发出 |
注意第二行:Https:// 是安全的,因为第 5 位仍然是小写 s。只有把这个位置改成大写,才会掉进明文分支。
这种「判断标准不一致」的漏洞,检测工具很难抓到,因为单看任何一处代码都没错。错的是两处代码对同一件事的理解不同。
二、「对方会拒绝连接」不是安慰
很多人看到这里会想:明文去连 443 端口,服务器肯定不认,握手就失败了,能泄露什么?
PHP 官方公告里有一句话专门堵这个念头:
A request can disclose data even if the destination rejects the unexpected plaintext connection.
翻过来就是:请求是先发出去的,被拒绝是后来的事。
HTTP 是问一句答一句的协议,客户端把请求行、请求头、请求体一次性推过去,然后才等响应。等到服务器发现「这是明文,我不接」的时候,Authorization: Bearer ...、Cookie: ...、以及整个 POST body,早就已经在网络上了。
所以判定这条漏洞有没有被利用,不能看服务器日志里有没有成功响应。要看的是链路上有没有人能抓包。
三、最阴的是重定向那一跳
直接传一个 HTTPS:// 进来,需要应用本身就把用户输入拼进 URL,这个面不算大。重定向那条路才是真麻烦。
PHP 的 http 流包装器默认跟随重定向(max_redirects 默认 20)。而 307 和 308 这两个状态码,规定必须保留原来的请求方法和请求体。
于是出现这么一条链:
| 步骤 | 发生什么 |
|---|---|
| 1 | 你的应用用 https:// 正常调用第三方 API,TLS 正常,一切正常 |
| 2 | 对方(或中间某个环节)返回 307 Location: HTTPS://collect.example/ |
| 3 | PHP 跟过去,但这次 TLS 没启用 |
| 4 | 原来的 POST body 和仍保留的认证头,明文重发 |
关键在于第 1 步是完全合规的。你的初始 URL 是小写、是 HTTPS、证书也验过了。问题出在第 3 步,而第 3 步的地址不是你写的。
这也是官方缓解建议里那句提醒的由来:只把初始 URL 转成小写,挡不住重定向。要挡,得关掉自动跟随,然后对每一跳的目标单独校验和规范化。
// 关掉自动跟随,自己控制每一跳

$ctx = stream_context_create([

    'http' => [

        'follow_location' => 0,

        'max_redirects'   => 0,

        'ignore_errors'   => true,

    ],

]);
关掉之后要自己处理 3xx,麻烦,但至少每一跳都在你手上。
四、你的站到底踩不踩:curl 是分水岭
这条洞只影响走 PHP 流包装器的请求。这句话决定了大部分站点的实际风险。
装了 curl 扩展的服务器,curl_exec() 自己管 TLS,根本不经过 PHP 的流包装器,不受影响。WordPress 的 wp_remote_get() / wp_remote_post() 走的是 WP_Http 抽象层:有 curl 就用 curl,没有才退回到 streams 传输。也就是说,一台正常配置的 WordPress 主机,核心和主流插件的外发请求大概率不踩这条。
但下面这些写法,一律踩:
| 写法 | 说明 |
|---|---|
file_get_contents($url) |
最常见,插件里的远程抓取十有八九是它 |
fopen($url, 'r') |
同上 |
simplexml_load_file($url) |
拉远程 XML/RSS 时很常见 |
getimagesize($url) |
抓远程图片尺寸,很多采集插件在用 |
readfile($url) / copy($url, $dst) |
中转下载、远程附件本地化 |
先摸一下自己站上有多少处:
# 统计 wp-content 下直接调用流函数的地方

grep -rnE "(file_get_contents|fopen|readfile|getimagesize)\(" \

  wp-content --include="*.php" | wc -l
数字大不代表一定被利用,但代表你的暴露面在哪。
然后,不用升级、不用看版本号,一条命令就能验证这台机器上的 PHP 有没有这个洞。开两个终端:
# 终端 A:起一个明文监听,等 20 秒

php -r '$s=stream_socket_server("tcp://127.0.0.1:8899");$c=stream_socket_accept($s,20);

        echo fread($c,1024), PHP_EOL;'
# 终端 B:故意用大写 S 去连

php -r 'var_dump(@file_get_contents("HTTPS://127.0.0.1:8899/leak-test"));'
看终端 A 收到什么:
| A 收到 | 含义 |
|---|---|
GET /leak-test HTTP/1.0 加一行 Host: |
有洞,明文直发,TLS 被跳过了 |
一串以 \x16\x03 开头的二进制乱码 |
已修复,走的是 TLS 握手 |
| 什么都没有,等到超时 | 连接没建立,看下端口和防火墙 |
这个测试只连本机,不碰外网,可以在生产机上跑。\x16\x03 是 TLS 握手记录的开头,肉眼能分辨。
五、同一批里那四个 RCE
现在说回真正该紧张的部分。这批 18 个 CVE 里,四个能远程执行代码,评分都是 9 分级。这也是今年第二次 PHP 一口气修掉多个 9 分级 RCE——上一次是 10 月那批,当时欧盟那边的建议是「修不了就先下线」。
| CVE | 组件 | 问题 | 级别 |
|---|---|---|---|
| CVE-2026-129474 | Core | 魔术方法回溯里的 use-after-free,可致 RCE | Critical |
| CVE-2026-129496 | date | 时区缓存 use-after-free,可致 RCE | Critical |
| CVE-2026-126714 | session | session 文件被部分覆写,可致 RCE | Critical |
| CVE-2026-115560 | session | session 序列化器不匹配,可致 RCE | Critical |
其中第三条和第四条都落在 session 上,而第四条,站里两个月前就聊过一次。
10 月那份腾讯云通告里就提过 session.upload_progress.enabled,当时的结论是「关掉上传进度并不能保平安」。这次的 CVE-2026-115560 正好把那个判断补完了。
机制是这样的:上传进度这个功能,会用一种序列化格式把 PHP_SESSION_UPLOAD_PROGRESS 的值写进 session;如果后来读这份 session 的应用换了另一种格式解析,键名里的分隔符就可能被当成序列化数据喂进 unserialize()。加上一条现成的 gadget 链(报告里用的是 Guzzle 和 Monolog 2.11.1),就是命令执行。
触发要三个条件同时成立:
- 开着上传进度,且写入方用
php_binary或php_serialize - 同一份 session 存储、同一个 session ID,被一个用
php序列化器的读取方碰到 - 读取方那边有可用的反序列化 gadget
第二条最容易在共享环境里意外成立:不同 FPM 池、不同虚拟主机、甚至命令行脚本和 Web 请求,只要 session 目录是同一个,就可能对不上。公告特别说了一句:独立的 FPM 池并不自动等于独立的 session 存储。
升级后会有一个行为变化
修复的做法是:把上传进度默认关掉,并且在开启状态下禁止运行时改 session 相关设置。
这意味着升级到 8.5.13 之后,依赖上传进度的界面(某些后台的大文件上传进度条)可能直接不动了。要恢复,得显式打开 session.upload_progress.enabled=1——而一旦显式打开,就必须保证同一份 session 存储的所有读写方用同一个 session.serialize_handler,这条新补丁不会帮你跨配置强制统一。
这个副作用不会有安全公告提醒你,是你自己会发现「上传条卡在 0%」。
六、还有三条,别急着划过去
| CVE | 问题 | 为什么值得看 |
|---|---|---|
| CVE-2026-129289 | PHP-FPM 请求走私(未读完的请求体) | Nginx + PHP-FPM 是国内最常见的架构,走私直接影响 WAF 和鉴权绕过 |
| CVE-2026-128090 | PHAR 的 OpenSSL 签名可被算法降级绕过 | 用 phar 签名做完整性校验的发布流程要重新评估 |
| CVE-2026-127960 | 折叠的 HTTP 响应头导致拒绝服务 | 只要你的代码会 file_get_contents 拉外部地址就可能被打 |
第一条尤其要留意。请求走私的价值不在它本身,而在于它能让你前面那层 WAF 看到的请求和后端实际执行的不是同一个。前面挂了多少规则,这时候都归零。
七、升级路径
| 分支 | 修复版本 | 备注 |
|---|---|---|
| PHP 8.6 | 8.6.0 | 正式版,含全部修复 |
| PHP 8.5 | 8.5.13 | 当前稳定分支 |
| PHP 8.4 | 8.4.28 | |
| PHP 8.3 | 8.3.37 | |
| PHP 8.2 | 8.2.36 | 2026 年 12 月 31 日 EOL,只剩六周 |
| PHP 8.1 及更早 | 无 | 上游已停止支持,不会再有常规安全修复 |
8.2 那一行要特别看一眼。它的 EOL 是 2026 年 12 月 31 日,中间只剩一个发布周期,跨年之后再出 RCE,就没有官方补丁了。现在还挂在 8.2 上的站,最好把「年内升到 8.3 或 8.4」写进计划,而不是等下一次通告。
三条常见路径:
# Debian / Ubuntu(用发行版源)

apt-get update && apt-get install --only-upgrade php8.3-fpm php8.3-cli


# 装了 ondrej PPA 的,直接升

apt-get install php8.3-fpm=8.3.37-1+ubuntu22.04.1+deb.sury.org+1


# 确认结果

php -v && php-fpm8.3 -v
宝塔面板:软件商店 → PHP → 对应版本 → 设置 → 切换版本 / 更新。注意宝塔的 PHP 版本号往往滞后于上游几天,面板里显示「已是最新」不代表已经到了 8.3.37。
Docker:把镜像 tag 从 php:8.3-fpm 换成具体的 php:8.3.37-fpm,别用浮动 tag。
FPM 升级完记得重载,不是重启 nginx:
systemctl reload php8.3-fpm    # 或 /etc/init.d/php-fpm-83 reload

php-fpm8.3 -t                  # 先查配置语法
编译安装的站要注意:这不是打补丁,是重新编译整个 PHP。make install 之后 php -v 才会变,中间别把旧的 php-fpm 二进制覆盖到正在跑的进程下面。
写在最后
这次的组合有点意思:一条 20 年没人发现的大小写问题,和四个 9 分级的 use-after-free,躺在同一份更新日志里。
前者适合上新闻,因为它反直觉、好讲、还带点荒诞感。后者才是日常运维真正要防的——不需要你在链路上、不需要你先丢一个 URL 进去,只要你的 PHP 版本没跟上,就一直在射程内。
如果你只做一件事,把版本升到 8.3.37 / 8.4.28 以上。如果还能再做一件,跑一次上面那个本地监听的自测,看看自己站上那些 file_get_contents 到底在用什么协议。