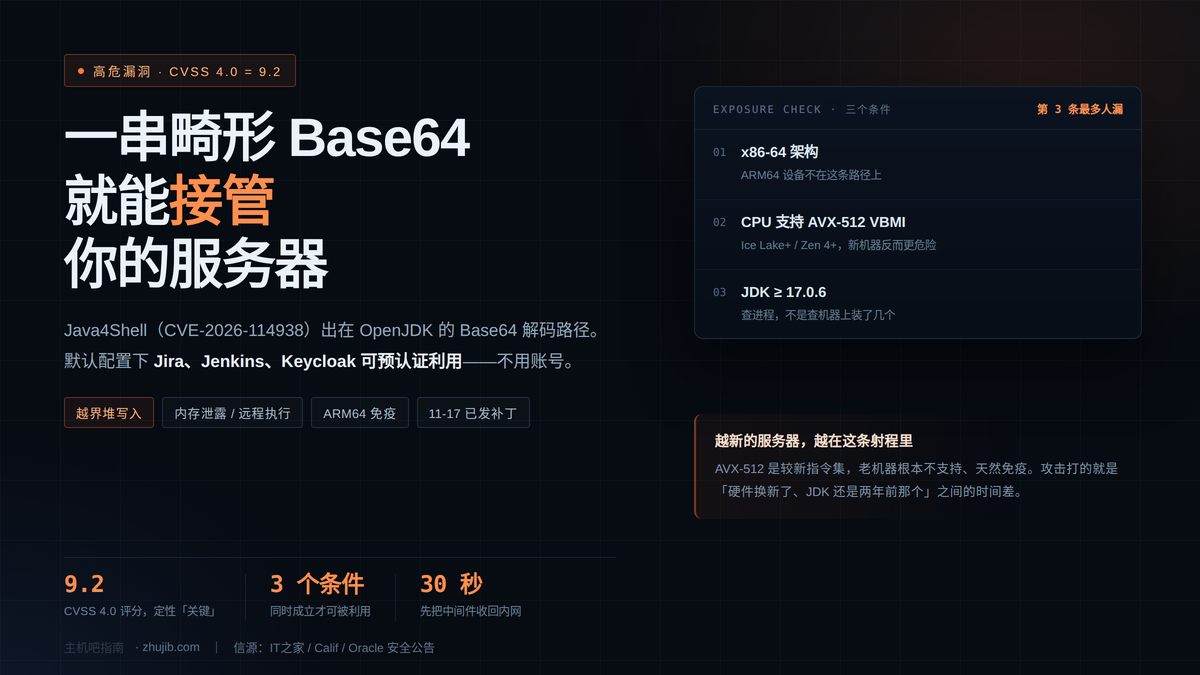

11 月 17 日,安全研究机构 Calif 披露了一个被命名为 Java4Shell 的漏洞,追踪编号 CVE-2026-114938,CVSS 4.0 评分 9.2,定性为「关键」。问题出在 OpenJDK 的 Base64 解码器里——攻击者发一串特定长度的畸形 Base64 数据,就能触发越界堆内存写入,后果从内存泄露一直到未经认证的远程代码执行。
甲骨文在 11 月 17 日当天就发了补丁,CISA 同日发布警报。这套反应速度说明了一件事:这不是一个可以「下个季度再排期」的漏洞。
但这篇不打算重复公告里的技术描述。对运维和站长来说,真正需要判断的是一个很具体的问题:我这台服务器,到底在不在射程内?答案取决于三个条件,其中有一个大多数人从来没关注过——你的 CPU 支不支持 AVX-512。
一、先说结论:要害不是 9.2 分,是「预认证」
同样是 9 分级别的漏洞,杀伤力可以差出十倍。差在哪?差在攻击者要不要先有一个账号。
Calif 的通报里有一句话最该被记住:在默认配置下,Keycloak、Atlassian Jira、Confluence、Jenkins、JFrog Artifactory、PingFederate 这些服务可被预认证利用。「预认证」三个字意味着——不需要登录、不需要 API Key、不需要任何凭据,只要能向服务发一个 HTTP 请求,就可能触发。
而这几样东西,恰好是国内中小企业和技术团队装得最多的那一批:Jira 管工单、Confluence 管文档、Jenkins 跑构建、Artifactory 存制品、Keycloak 做统一登录。它们通常还都直接挂在公网上,因为「团队要随时随地访问」。
相比之下,Apache Kafka、Solr、Elasticsearch 被归到「需认证后可利用」那一档。这不代表它们安全,只是攻击门槛高了一级——你得先弄到一个账号。而 Kafka 和 Elasticsearch 在国内最常见的部署方式,恰恰是「监听 0.0.0.0、不设密码、靠安全组挡」,那个账号可能根本不存在,也就谈不上「需认证」这层保护。
顺带一提,这是甲骨文一个月内第二次上到这个级别。10 月那批「私钥可被算出的中间证书」也拿了 9.1 分,同样是「评分很高、但要不要慌取决于你的具体配置」的类型。区别在于,上次看的是证书链,这次看的是 CPU。
二、漏洞是怎么触发的:一条被硬件加速的捷径
要理解这个漏洞,得先知道 JDK 里有个「抄近路」的设计。
Base64 编解码是极高频操作——HTTP 的 Basic 认证、JWT 的 payload、Cookie、邮件附件,全都在做 Base64。纯软件实现太慢,所以 HotSpot 提供了一条 intrinsic(内建函数)加速路径:如果 CPU 支持某些向量指令集,就用 SIMD 指令一次处理一大块数据,比逐字节循环快几倍。
Java4Shell 就藏在这条捷径上。具体是 x86-64 平台上、启用 AVX-512 VBMI 硬件加速的那条 Base64 解码路径:当输入是特定长度的畸形 Base64 填充数据时,解码器的边界检查没兜住,发生越界堆写入。
后果分两级。轻的一级是信息泄露——越界读会把堆内存里的其他数据带出来,性质类似当年的心脏出血(Heartbleed):你以为只返回了一小段解码结果,实际上顺手把相邻内存里的密钥、会话令牌一起吐了出来。重的一级是远程代码执行——越界写能覆盖堆上的关键结构,在部分应用里可以直接拿到服务器控制权。
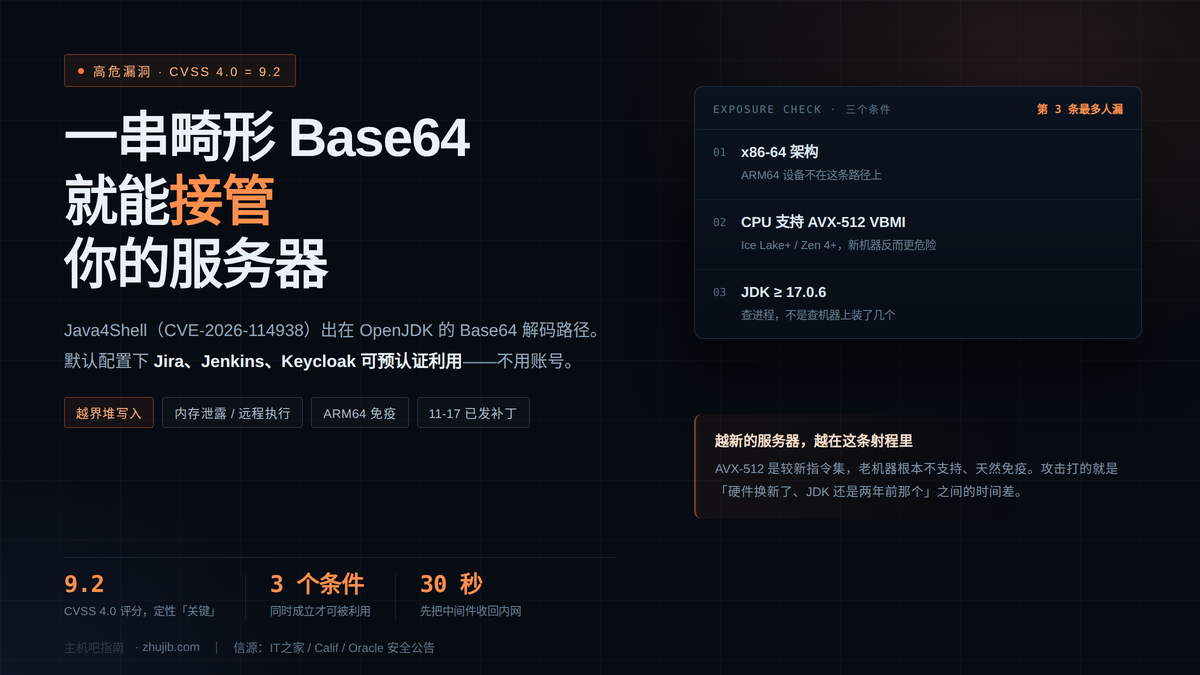
值得注意的是那条限制条件:这个缺陷只影响支持 AVX-512 VBMI 的 x86-64 处理器,比如 Intel Ice Lake 及之后的服务器 CPU、AMD Zen 4 及之后的 EPYC 和 Ryzen 平台;ARM64 设备完全不受影响。
这解释了为什么这个漏洞「听着吓人但分布很挑剔」——它打不到老机器,也打不到 ARM 机器。但它专门打新机器,而新机器恰恰是这两年新采购的那批。
三、三步自查:你到底在不在射程内
三个条件同时成立才可能被利用:x86-64 架构、CPU 支持 AVX-512 VBMI、JDK 在受影响版本。少一个都不成立,所以自查是有明确终点的,不用瞎紧张。
① 查 CPU 支不支持 AVX-512 VBMI
这条命令在 Linux 上直接读 CPU 标志位,有输出就是支持:
# 支持则输出 avx512_vbmi,不支持则无输出

grep -o 'avx512_vbmi' /proc/cpuinfo | head -1
# 顺带看下 CPU 型号,方便判断代际

lscpu | grep -E 'Model name|Architecture'
如果这条命令没有任何输出,你基本可以松一口气——这个漏洞在你机器上没有触发路径,硬件层面就不成立。但请注意:这只说明「硬件不支持」,不代表你可以永远不升级 JDK,别把它当成免死金牌。
② 查 JDK 版本
受影响范围是 OpenJDK 17.0.6 及更高版本。这里有个容易踩的坑:很多人只查了 java -version,但那只是 PATH 里的那一个。服务器上通常躺着三四个 JDK——系统包管理器装的、宝塔或面板装的、Docker 镜像里带的和应用自己解压的。要查全:
# ① 当前默认 JDK

java -version 2>&1
# ② 系统里所有 java 可执行文件(含面板/自解压安装的)

find / -name java -type f -perm -u+x 2>/dev/null | grep -v proc
# ③ 正在运行的 Java 进程,看它实际用的是哪个

ps -eo pid,cmd | grep [j]ava
# ④ 容器镜像里的(有 docker 才需要)

docker ps -q | xargs -r -I{} docker exec {} java -version 2>&1 | head -20
第 ③ 条最关键。漏洞只关心正在跑的进程,不关心你机器上装了多少个版本。拿着进程的完整启动命令,就能看到它用的是哪个路径下的 JDK。
③ 查有没有把中间件暴露在公网
这一步和漏洞无关,但决定了「谁够得着你」:
# 看哪些端口在监听,并且绑定在 0.0.0.0(对公网开放)

ss -tulnp | grep -E '0\.0\.0\.0|\[::\]'
# 常见中间件的默认端口,对照着看

# 8080 Jenkins / 8090 Confluence / 8080 Artifactory

# 8080 Keycloak(新版) / 9031 PingFederate / 9200 Elasticsearch
如果 Jira、Jenkins 这类系统的端口绑定在 0.0.0.0 上,而这个漏洞又是预认证可利用的,那你的实际暴露面就是「整个互联网」。这种情况下,优先级应该是:先限制访问来源,再升级版本。理由很简单——打补丁要停服务、要回归测试,可能要排到晚上;改一条防火墙规则是三十秒的事。
四、受影响组件与修复版本
先说产品线:甲骨文已把 Java SE 8、11、17、21、25、27 相关版本以及 GraalVM 全部列入 11 月安全更新。11 月 17 日发布的具体修复版本如下:
| 产品线 | 修复版本 | 备注 |
|---|---|---|
| Java SE 17 | 17.0.21.1 | 受影响范围起点 17.0.6,存量部署最多 |
| Java SE 21 | 21.0.13.1 | 当前主流 LTS,优先处理 |
| Java SE 25 | 25.0.5.1 | 新版 LTS |
| Java SE 27 | 27.0.1.1 | 早期版本线 |
| Java SE 8 / 11 | 同步纳入 11 月更新 | 老系统,别以为老版本就没事 |
| GraalVM | 同步纳入 | 被编译进原生镜像的也要查 |
再说组件。这张表的价值在于「默认配置能不能被利用」这一列——它直接决定了你今晚要不要加班:
| 组件 | 利用前提 | 实际风险判断 |
|---|---|---|
| Keycloak | 预认证 | 它本身就是统一登录入口,必然对公网开放,风险最高 |
| Atlassian Jira | 预认证 | 国内团队装得最多,且常挂在公网 |
| Confluence | 预认证 | 同上,另有历史漏洞记录,通常是重点目标 |
| Jenkins | 预认证 | 构建机往往握有生产环境凭据,被打穿等于全链路失守 |
| JFrog Artifactory | 预认证 | 制品仓库,被打后可替换构建产物,隐蔽性极强 |
| PingFederate | 预认证 | 国内部署较少,但同样属身份认证入口 |
| Apache Kafka | 需认证 | 若按「无认证 + 安全组」方式部署,实际等于预认证 |
| Apache Solr | 需认证 | 老版本常无鉴权,需单独确认 |
| Elasticsearch | 需认证 | 7.x 之前默认无认证,务必核实 |
最后一行提醒:表格里「需认证」不等于「有保护」。判断标准应该是你实际部署的那个实例有没有开认证,而不是官方默认值。
五、修复与临时缓解:两条路一起走
首选:直接升级
升级是唯一彻底的解法。以常见的面板环境为例,路径通常是「软件商店 → Java 版本管理 → 安装对应补丁版本 → 项目设置里切换 JDK」。手动部署的服务器,从甲骨文或 OpenJDK 发行版下载对应补丁包替换即可。
升级前记住两件事:一是补丁版本号是四段(17.0.21.1),不是 17.0.21,别装错;二是容器镜像要重新构建,光在宿主机上升级 JDK,镜像里那份纹丝不动——这是最常见的漏补场景。
过渡期:先关掉那条加速路径
如果一时排不上升级窗口,Calif 给了两个临时缓解参数。它们的思路是绕开出问题的那条 AVX-512 加速路径,退回安全的实现:
# 方案 A:禁用 Base64 硬件加速编解码(针对性最强,推荐)

-XX:-UseBASE64Intrinsics
# 方案 B:限制 AVX-512 执行等级(影响面更大,仅在 A 不可行时用)

-XX:UseAVX=2
# 完整示例:加到启动命令里

java -XX:-UseBASE64Intrinsics -jar your-app.jar
几个实操细节值得说清:
一是加在哪里。加在应用的启动脚本里(start.sh、systemd 的 ExecStart、Dockerfile 的 ENTRYPOINT),而不是改 JAVA_TOOL_OPTIONS 环境变量——后者会影响该环境下所有 Java 进程,包括你不想动的那些。
二是代价。关掉 intrinsic 意味着 Base64 回到纯软件实现。对绝大多数业务系统,这个性能差异感知不到;但如果你在做大流量网关、高频 JWT 校验、或者大文件 Base64 传输,压测一下再上,别在高峰期盲改。
三是它不是修复。这两个参数只是把攻击面从「AVX-512 路径」挪开,属于争取时间,不是终点。真正要做的还是升级。
六、WAF 能不能挡住:说实话,取决于厂商有没有出规则
每次出这种漏洞,后台都会收到同一类问题:「我有 WAF,还用不用打补丁?」
这次得说清楚一个技术事实:Java4Shell 的载荷是畸形 Base64 数据,而 Base64 的字符集就是 A-Z a-z 0-9 + / =。从 HTTP 报文角度看,这是一段完全合法的字符串,没有尖括号、没有 SQL 关键字、没有任何传统 WAF 擅长识别的特征。它可能藏在 Authorization 头里、Cookie 里、表单字段里,甚至一个普通 GET 参数里。
所以基于关键字和正则的通用规则,这次基本无能为力。真正能起作用的是两类能力:
一类是虚拟补丁。WAF 厂商在漏洞披露后,按「特定长度的畸形填充」这一模式写专门的检测规则,在流量层直接拦掉。这是订阅式防护最实在的价值——你不用等升级窗口,规则推下来就开始生效。前提是厂商反应够快,而且你确实开了对应策略。这类规则具体怎么落到面板上、怎么验证有没有生效,我在PHP2Shell 那篇里写过完整配置。
另一类是异常行为识别。比如某个 IP 在短时间内向 Jira 提交大量长度异常、填充位不合规的 Base64 请求,这类「扫描特征」是能识别出来的。它拦不住单次精准攻击,但能挡住大规模扫描——而绝大多数服务器第一次被打,都是从扫描开始的。
结论是:WAF 是减速带,不是防弹衣。它能帮你扛过披露后的头几天扫描高峰,把「被随机扫到」的概率压下来,但它替代不了打补丁。把这两件事当成二选一,是这类事件里最常见的误判。
顺便说一句,这次受影响的系统有个共同点:它们大多不是「网站」,而是「内部工具」。很多人给主站上了 WAF、配了防护策略,却把 Jira、Jenkins、Artifactory 直接暴露在公网,因为它们「只是内部用的」。这类资产恰恰是防护体系里最容易被漏掉的一段——它们不出现在首页,不出现在备案信息里,但一旦被打穿,损失往往比主站更大。
七、写在最后
这个漏洞有一个很反直觉的地方:越新的机器越危险。AVX-512 VBMI 是较新的指令集,老服务器根本不支持,反而天然免疫。这两年刚换的新机器、新采购的云主机,才落在这条路径上。
这也提醒我们一件事:硬件升级和软件补丁的节奏,从来不是同步的。业务跑在更新的硬件上,但 JDK 可能还是两年前那个版本,因为「跑得好好的,别动它」。Java4Shell 打的就是这个时间差。
今晚能做的三件事,按性价比排序:
第一,跑一遍第三节那三条命令。五分钟,能明确告诉你到底在不在射程内。如果 CPU 不支持 AVX-512 VBMI,这件事对你就可以收尾了。
第二,把公网暴露的 Jira、Jenkins、Confluence 收进内网或加上 IP 白名单。这是三十秒的改动,收益比打补丁更立竿见影。
第三,排升级窗口。17.0.21.1 和 21.0.13.1 是四段版本号,注意别装成三段的老包。
至于「要不要现在慌」——不用。这个漏洞有明确的硬件门槛,不是无差别打击。但「有门槛」和「可以拖」是两件事,前者是技术判断,后者是运气。把判断做完,剩下的就别赌运气了。