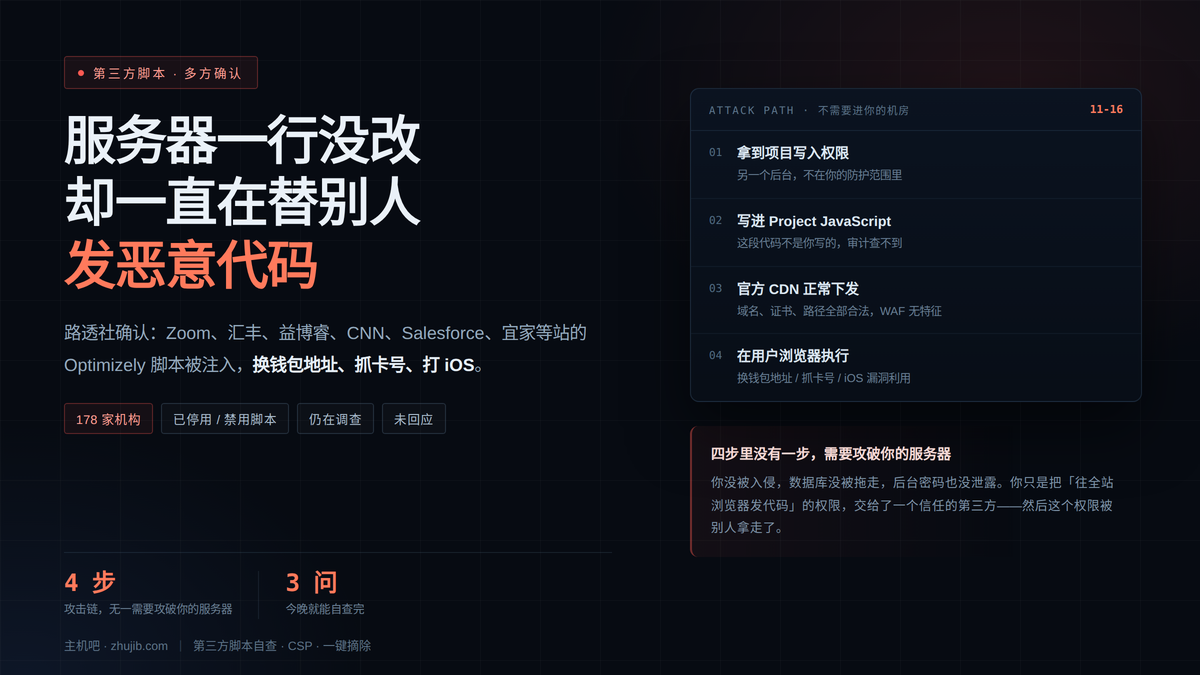

11 月 17 日晚,路透社把这件事推到了更大的台面上:Zoom、汇丰银行、益博睿(Equifax)、CNN、Salesforce、宜家等全球访问量最高的网站,被发现在向访客分发恶意代码。攻击者要的两样东西很明确——用户的加密货币,和 iPhone 的漏洞利用。
同一天,我们写过这份研究报告的技术拆解(《178 家名站替黑客发了一段脚本》)。这篇不重复载荷分析,而是把今天新增的部分讲清楚:企业的回应、仍然悬着的三个问题,以及作为站长该怎么判断「自己的站是不是也在名单里」。
一、新增了什么:六家企业的回应
路透社这篇的价值,不在于又列了一遍名单,而在于它拿到了几家公司的正式表态。这几句话的信息量比名单大得多:
| 企业 | 回应 | 怎么读这句话 |
|---|---|---|
| Salesforce | 正在调查 Optimizely 脚本遭未经授权修改,已出于预防禁用相关脚本 | 最快、最干脆。禁用脚本意味着相关 A/B 实验与个性化功能立刻停摆——这是拿业务换安全,值得记一笔 |
| 益博睿(Equifax) | 已展开调查,已停止使用 Optimizely,目前未发现自身系统被入侵的证据 | 直接下线工具。注意措辞是「自身系统未被入侵」——因为恶意代码根本不在他们服务器上 |
| 宜家 | 正在确认是否对数字服务和客户造成潜在影响 | 还在评估阶段 |
| Optimizely | 截至发稿未回应 | 前一天已发通报称漏洞修复、注入代码清理 |
| 苹果、Zoom、汇丰、CNN | 截至发稿未回应 | 未回应不等于未受影响,也不等于已受影响 |
值得单独说的是益博睿。这家公司 2017 年因 Apache Struts 漏洞泄露了 1.47 亿人的个人信息,赔了 7 亿美元,此后几乎是「安全合规投入」的代名词。这次它在名单里,但它第一时间做了两件对的事:停用工具、查明自身系统状态。而它的措辞也把边界划得很准——被打的不是我的系统,是我引用的那段脚本。
二、三个仍然悬着的问题
路透社明确写了「尚无法确认恶意代码是否在所有受影响网站上成功实施攻击,也无法确定由此造成的实际安全损失」。这句话背后是三个真问题:
问题一:到底有多少人真的中招
「页面被注入」和「用户被利用」之间隔着一整套条件:浏览器有没有跑那段脚本、CSP 有没有拦住、连出去的域名通不通、iOS 版本在不在射程内。所以现在谁也说不清实际受害者数量,包括攻击者自己。
这也是这类事件最难受的地方——它不是「几家站被黑」那么整齐,而是一片模糊的灰色地带:可能有几十万人被替换了钱包地址却毫不知情,也可能实际损失远比链上那 7040 美元更多,只是还没被发现。
问题二:企业该不该通知用户
如果一家电商站确认自己向用户下发过盗卡脚本,它要不要通知用户?按 GDPR 和国内《个人信息保护法》的逻辑,「可能影响个人权益的数据泄露」有通知义务。但这次的情况很微妙:泄露行为发生在用户的浏览器里,不在企业的数据库里。
企业可以合理地说「我们没有任何数据被拷走」——但用户的卡号可能已经被抓走了。这个错位,是第三方脚本供应链事件给合规带来的新问题,目前没有标准答案。
问题三:Optimizely 还能用吗
益博睿的答案是「停用」。Salesforce 的答案是「禁用脚本、继续调查」。这两家的做法其实指向同一个结论:在确认漏洞根因和权限模型改完之前,这类「能往全站注入代码」的工具,风险敞口是不受控的。
但要说清楚:这不是 Optimizely 一家的问题。同类工具(A/B 测试、个性化、标签管理 TM、会话回放、客服组件)在设计上都需要「往你的页面里插代码」的能力。这次被打的是 Optimizely,下次可能是任何一个。该问的不是「用不用某家」,而是「我给了它多大的权限,出事时能不能一键关掉」。
三、攻击链复盘:四步,没有一步需要攻破你的服务器
这事其实在 11 月 16 日就已经发生:安全研究员 Scott Helme(Report URI 创始人)发现攻击者通过网站优化平台 Optimizely,向 178 家机构的网站投放恶意脚本。11 月 17 日晚间路透社的报道,是把它从「研究报告」变成了「多方确认」——网络安全公司 Hudson Rock 也表示已找到证据,证实这些网站曾向访问者提供恶意代码。
| 步骤 | 动作 | 你可能以为的防护 |
|---|---|---|
| 1 | 拿到 Optimizely 项目里「自定义脚本」字段的写入权限 | 「我的后台有双因素」——但那是另一个后台 |
| 2 | 把恶意代码写进自定义脚本字段 | 「我的代码有审计」——这段代码不是你写的 |
| 3 | 访问者通过 Optimizely 官方 CDN 加载它 | 「我有 WAF」——请求域名、证书全部合法 |
| 4 | 脚本在浏览器里执行:换钱包地址、抓卡号、打 iOS | 「我服务器上是干净的」——确实是干净的 |
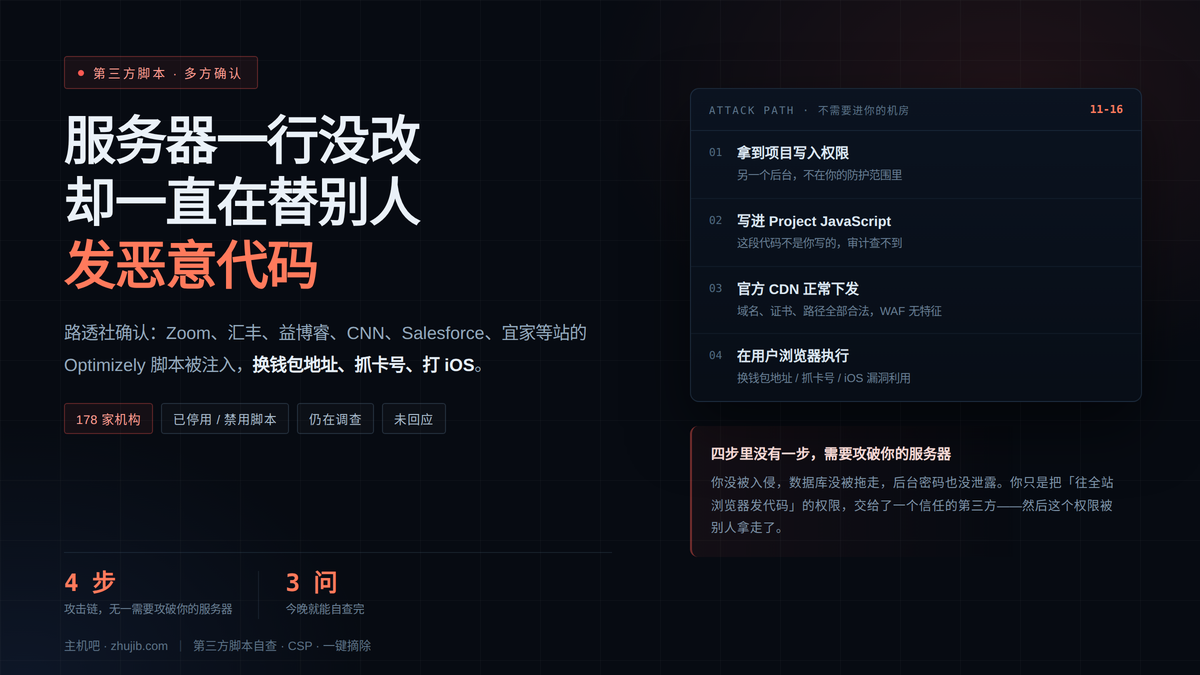
四步里,没有一步需要攻破你的服务器、你的数据库、你的后台。你只是把「往全站用户浏览器里发代码」的权限,交给了一个你信任的第三方——然后它的这个权限被别人拿走了。
这个模型和上周 Infoblox 那件事(通过第三方数据迁移供应商进入)是同一个逻辑,只是落点从「数据」换成了「代码」。一个偷你的资料,一个往你的用户兜里伸手。
四、自查:你的站在不在名单里
名单里没有你的域名,不代表安全。要查的是「你有没有加载那段脚本」,三分钟能查完:
① 看源码里有没有 Optimizely
# ① 首页有没有加载 Optimizely 的脚本(只要有输出,说明你在用)

curl -s https://你的域名/ | grep -o 'optimizely\.com' | sort -u
# ② 顺带查一下有没有出现攻击者的载荷域名

curl -s https://你的域名/ | grep -oE '1688360\.cc' | sort -u
第一条有输出,说明你在用;第二条有输出,说明已经中招,按事故处理:先摘脚本、再查注入点、然后清缓存。
② 登录 Optimizely 看项目里的自定义脚本
重点看四样:1688360.cc、可疑的 .icu 域名、atob() 解码、以及任何你不认识的、最近才出现的脚本片段。
③ 查谁有写入权限
这是这次事件的根因。要盘清的是:谁能改项目里的自定义脚本、有几个 API Token 带写权限、哪些第三方集成被授予了发布权限、离职人员和外包的权限回没回收。
④ 想清楚「出事时怎么一键关」
Salesforce 的做法值得抄:禁用脚本,而不是等修好。所以你现在就该回答一个问题——如果你的客服组件、统计代码、A/B 工具今晚被投毒,你多久能把它从全站摘掉?
如果答案是「要改模板、重新发布、等二十分钟」,那这个时间就是你的风险敞口。更好的做法是把第三方脚本收进一个统一入口,出事时关一个开关:
# 把第三方脚本集中到一张表里,出事时只改一行

# 文件:/www/wwwroot/你的站点/tpl/third-party.php

$third_party = [

    'optimizely' => false,   # 出事时改成 false,全站立刻停载

    'analytics'  => true,

    'chat'       => true,

];

foreach ($third_party as $name => $on) {

    if ($on) include __DIR__ . "/tp/{$name}.php";

}这段代码本身不防攻击,它的价值是把「止血」从 20 分钟压到 20 秒。在 16 日那天,攻击者用 10 个小时完成了四轮功能升级,你的响应速度必须比他快。
五、站点侧能做的:CSP 与 SRI,不是选修课
前面那篇给了完整的 CSP 三步上线配置,这里只补路透社这篇点出的一个事实:同一个恶意脚本,落在不同站点上的结局不同。
| 站点状态 | 结果 |
|---|---|
| 没有 CSP | 脚本跑完,钱包被换、卡号被抓、iOS 被尝试利用 |
| 有 script-src 白名单,未放行攻击者域名 | 脚本被浏览器拦下,用户无感 |
| 只做了 connect-src 限制 | 脚本跑了,钱包地址可能仍被替换,但数据送不出去 |
| 用了 SRI(仅限版本固定的脚本) | 内容一变即拒绝执行 |
这四行里,前两行的差别就是「有没有人能偷走你用户的卡号」。而加一条响应头,成本是改一次 Nginx 配置:
# 文件:/www/server/panel/vhost/nginx/your-site.conf

# 先只观察一周,看日志里到底有多少个来源,再改成强制拦截

add_header Content-Security-Policy-Report-Only

  "default-src 'self'; script-src 'self' 'unsafe-inline' https://cdn.optimizely.com;

   connect-src 'self' https://*.optimizely.com;

   report-uri /csp-report"    always;
观察期结束后,把 -Report-Only 去掉、把用不着的域名删掉,就变成真正的拦截。顺序不能反——直接上强制模式,十有八九会把自己的统计、客服、字体一起挡死,然后被迫回滚。
六、给普通用户:这次该做什么
路透社这篇面向大众,所以也说清三件事:
| 动作 | 原因 |
|---|---|
| iPhone / iPad 立刻更新系统 | 本次针对 iOS 13–18.x 投放过漏洞利用;按 Report URI 的分析,iOS 18.7.3+ 与 iOS 26.3+ 已修复相关问题 |
| 转账前手工核对收款地址 | 剪贴板会被替换,复制粘贴后一定比对首尾几位 |
| 查近几周的银行卡账单 | 卡号通过表单与 XHR 抓取,异常扣款可能延后出现 |
另外提醒一句:「我只是浏览网页,没下载任何东西」在这次事件里不成立。被利用不需要点确认、不需要装插件,只要页面在跑那段脚本。
七、写在最后
这件事到现在还没有结论:没人能说清到底多少人中招,几家公司还在调查,Optimizely 没有回应。但有一条已经很清楚——
你的网站可以一行代码都没被改,却依然在替别人分发恶意代码。
过去我们说「网站被黑」,指的是有人进了你的服务器。现在更多的情况是:有人进了你信任的第三方,然后借用你的域名、你的证书、你的品牌,去骗你的用户。用户记不住是哪家 A/B 工具出了事,他只会记得「上你们站之后钱包被清空了」。
所以这件事对站长的真正提醒不是「赶紧卸掉 Optimizely」,而是三个问题,今晚就能回答:
- 我站上到底加载了几个外部脚本,分别是谁的?
- 这些脚本里,哪几个有权限改页面内容、读表单、发请求?
- 如果其中一个今晚被投毒,我多久能把它摘掉?
三个问题都能立刻答上来的站点,这次大概率没事;答不上来的,趁着名单还没轮到自己的域名,先查一遍。