
一、直接回答:不能
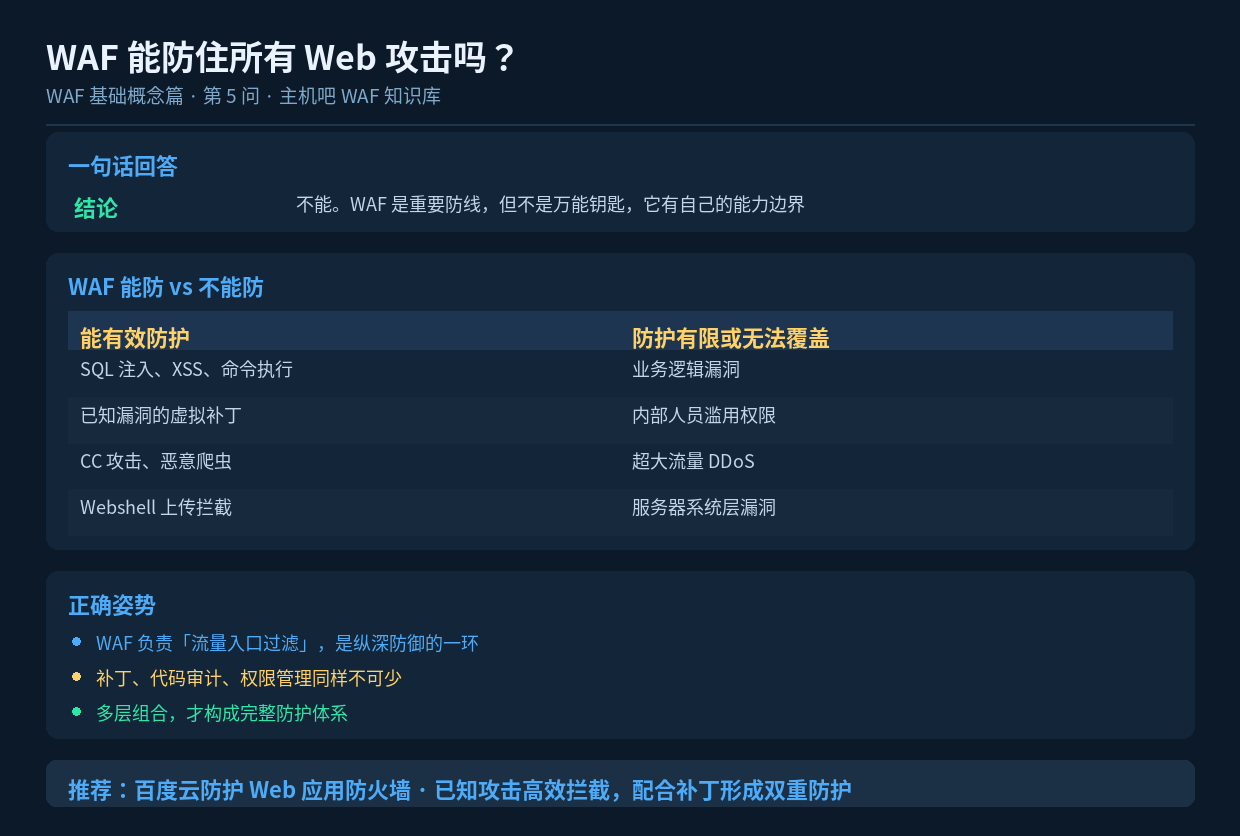
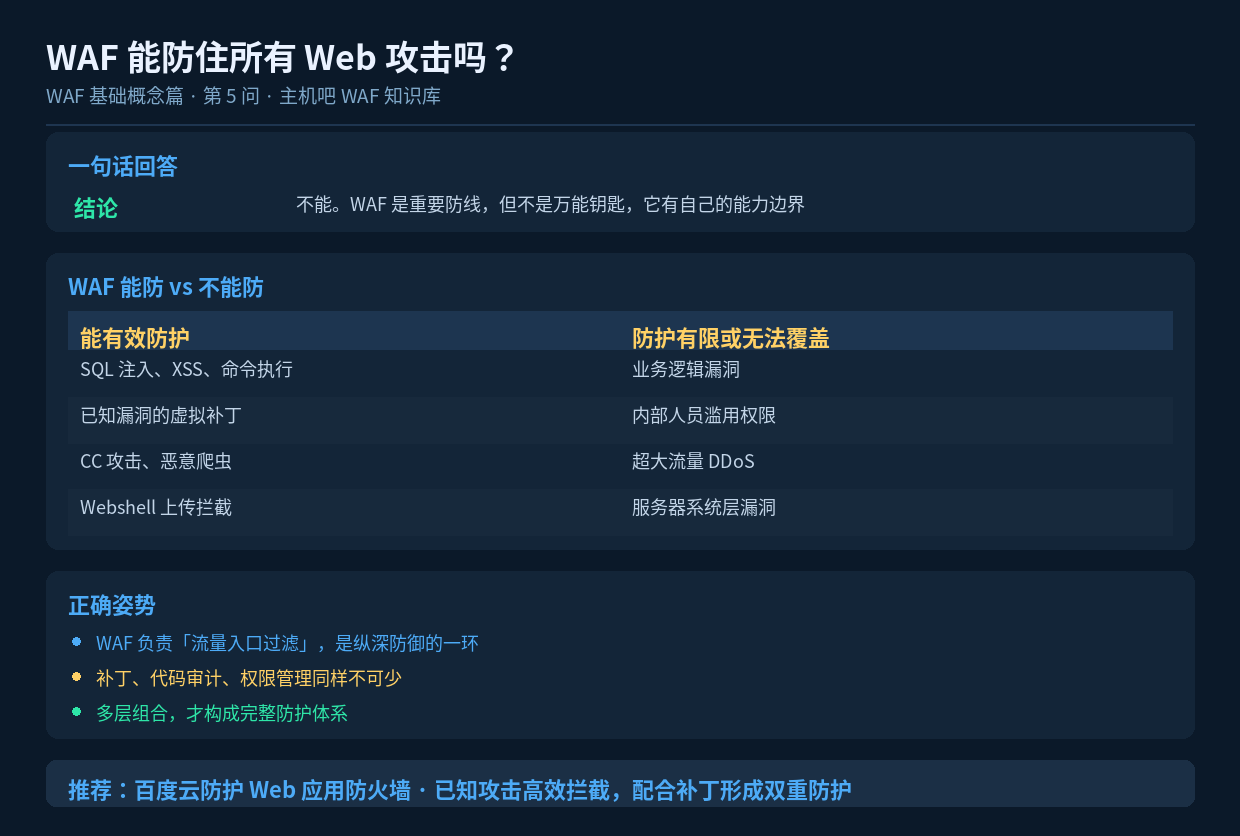
这个问题的答案很明确——WAF 不能防住所有 Web 攻击。如果有人告诉你「上了 WAF 就安全了」,那是在误导。
但这不代表 WAF 价值不高。恰恰相反,WAF 能拦下绝大多数自动化攻击和常见漏洞利用,而这类攻击占了真实攻击事件的绝大部分。理解它的边界,才能用对、用好。
二、WAF 能有效防护的攻击
| 攻击类型 | 防护原理 |
|---|---|
| SQL 注入 | 规则匹配 + 语义分析识别注入载荷特征 |
| XSS 跨站脚本 | 检测脚本标签、事件属性等恶意内容 |
| 命令执行 / 代码注入 | 识别系统命令拼接特征 |
| 文件包含 / 目录遍历 | 检测路径穿越符与敏感路径访问 |
| Webshell 上传与通信 | 识别已知 Webshell 特征与异常上传行为 |
| CC 攻击 | 频率统计 + 行为分析 + 人机验证 |
| 恶意爬虫抓取 | User-Agent 识别 + 行为轨迹分析 |
| 已知漏洞利用 | 内置规则快速覆盖公开漏洞的利用特征 |
这些攻击的共同特点是:有相对固定的特征模式,可以被规则、语义或行为模型识别出来。这也是 WAF 的核心能力区间。
三、WAF 防护不了的场景
1. 业务逻辑漏洞
这是最典型的盲区。比如:
- 把商品价格改成 0 元下单(参数篡改,请求本身完全合法);
- 用优惠券反复叠加(规则逻辑缺陷);
- 越权查看他人订单(权限校验缺失)。
这类请求从流量特征上看不出任何异常——参数格式正确、频率正常、没有攻击特征。WAF 无从判断这是业务允许的操作还是漏洞利用。唯一解法是在代码层修复逻辑。
2. 内部人员滥用与横向渗透
WAF 守的是外部流量入口。如果攻击者已经通过其他途径进入内网,或内部人员滥用合法权限,WAF 完全看不见。
3. 超大流量 DDoS 攻击
WAF 具备一定的 CC 防护能力,但面对数十 G 到数百 G 的流量型攻击,需要专门的高防 IP 或高防 CDN 来做流量清洗。这是两类不同的产品,不能互相替代。
4. 服务器系统层漏洞
WAF 专注 Web 应用层。如果攻击打的是操作系统、中间件、数据库的非 HTTP 通道漏洞(如 SSH 爆破、Redis 未授权),WAF 管不到。
四、为什么说 WAF 仍然是必备的
理解了边界,也要理解它的不可替代性:
- 覆盖最高频的攻击类型——SQL 注入、XSS 等长期占据 OWASP Top 10 前列,也是自动化扫描器最常打的;
- 攻击成本极低——攻击者用现成工具批量扫描,站长却必须全时段防护,WAF 是低成本的全天候防线;
- 争取修复时间窗口——0day 或补丁滞后期,虚拟补丁是唯一的临时防护手段;
- 降低对运维能力的依赖——不是每个站长都能做代码审计,WAF 提供了标准化的安全基线。
五、正确的防护思路:分层组合
| 防护层 | 对应手段 | 解决什么问题 |
|---|---|---|
| 流量层 | 高防 IP / 高防 CDN | 大流量 DDoS、清洗攻击流量 |
| 应用层 | WAF | Web 应用漏洞攻击、CC、爬虫 |
| 代码层 | 代码审计、安全开发规范 | 业务逻辑漏洞、越权问题 |
| 系统层 | 补丁管理、主机加固、堡垒机 | 系统漏洞、内部横向渗透 |
| 数据层 | 备份、加密、权限管控 | 数据泄露与丢失 |
每一层解决不同的问题,缺少任何一层都会留下可被利用的空隙。WAF 在其中扮演「应用层守门人」的角色。
六、一个务实的判断标准
与其纠结「WAF 能不能防住所有攻击」,不如换个问法:「不装 WAF,我的网站会不会更容易被攻破?」
答案是肯定的。绝大多数被黑的网站,都是因为连最基础的防护都没有——没有 WAF、没打补丁、弱口令、后台暴露。WAF 的价值不在于做到 100%,而在于把攻击门槛从「随便试试」提高到「需要针对性研究」。
七、小结
WAF 能拦住带特征的应用层攻击,拦不住无特征的逻辑漏洞和外围风险。它的正确定位是纵深防御体系中的一层,而非全部。配合补丁管理、代码审计和流量防护,才能构成真正完整的防护体系。