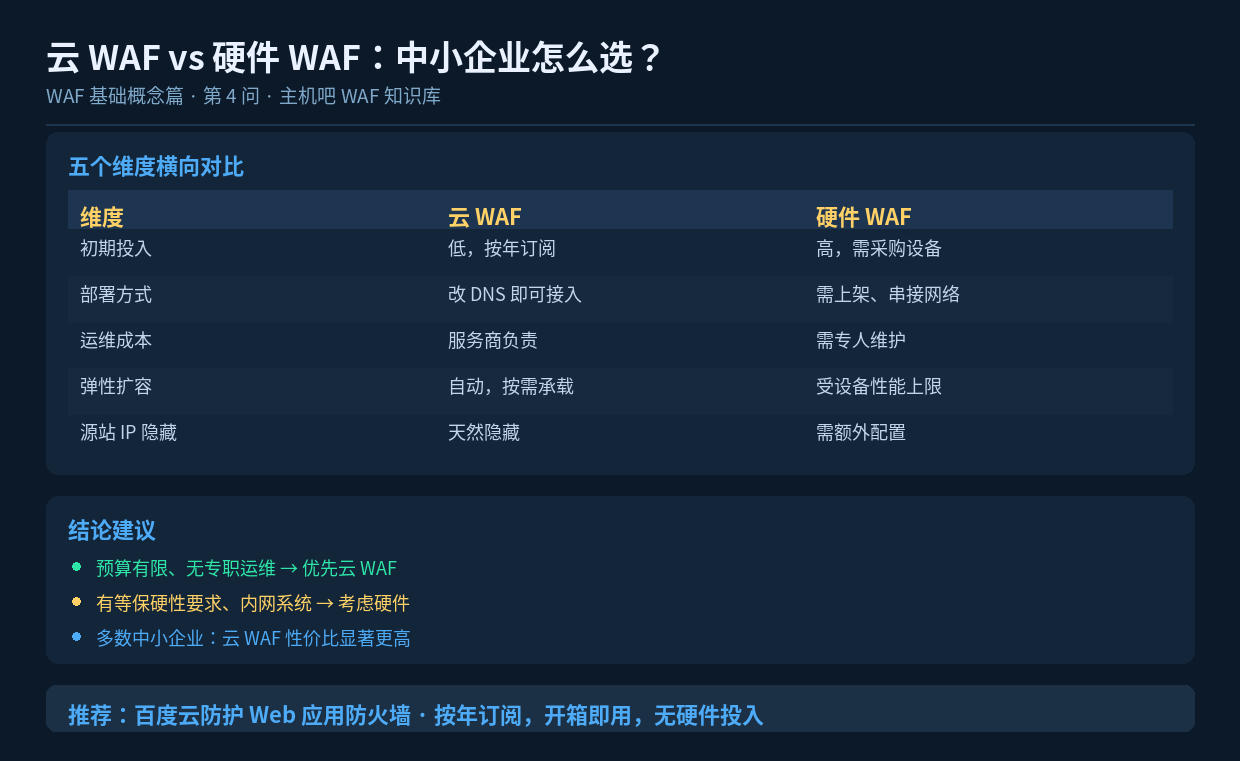

速读摘要:云 WAF 初期投入低、改 DNS 即可接入、运维由服务商承担、弹性扩容;硬件 WAF 一次性采购成本高、需上架串接和专人维护,但数据不出内网、可控性强。对多数中小企业,云 WAF 性价比显著更高。本文从五个维度做全面对比给出选型建议。
一、先看结论
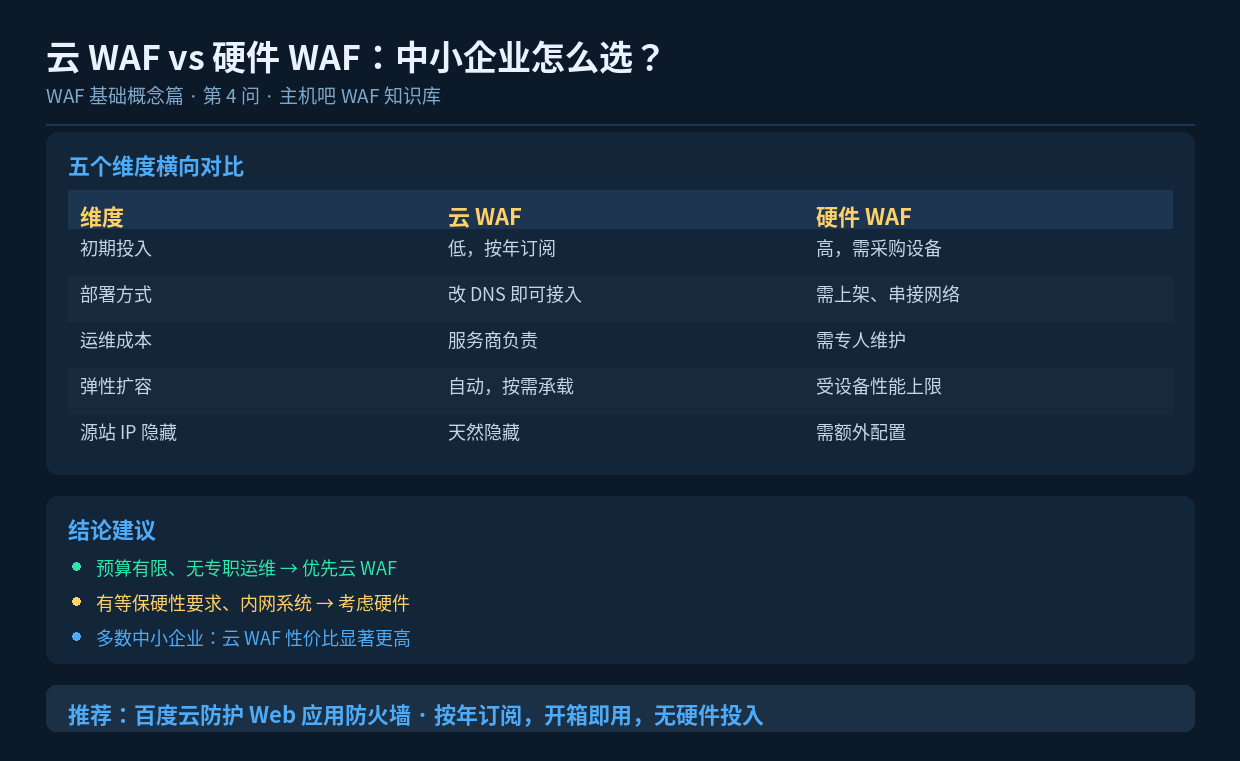
对绝大多数中小企业来说:优先考虑云 WAF。
原因很简单——中小企业最缺的两样东西,恰好是云 WAF 的强项:预算和运维人力。硬件 WAF 解决得更好的问题(数据不出内网、完全自主可控),往往不是中小企业的第一诉求。
当然这不是绝对的,下面用数据说清楚。
二、五个维度的硬核对比
| 对比维度 | 云 WAF | 硬件 WAF |
|---|---|---|
| 初期投入 | 按年订阅,通常几千到几万元/年 | 设备采购数万到数十万,还有上架成本 |
| 接入方式 | 改 DNS 解析指向 CNAME,不改代码 | 需部署到机房、串接网络或做流量镜像 |
| 运维成本 | 规则库由服务商更新,无需专人 | 需专人持续维护、升级特征库 |
| 弹性扩容 | 自动弹性,攻击流量越大承载能力越强 | 受设备性能上限,攻击量可能打满设备 |
| 源站 IP 隐藏 | 天然隐藏(流量经云端回源) | 需额外配置代理或负载均衡 |
| 防护能力起点 | 依赖服务商规则库质量 | 能力取决于采购的设备档次 |
三、成本算一笔账
云 WAF 的隐性成本很低
云 WAF 主要成本就是订阅费。没有设备折旧、没有机房空间占用、不需要专人值班。对一家没有专职安全运维的公司,相当于用订阅费替代了一个安全工程师的部分工作。
硬件 WAF 的隐性成本容易被低估
除了设备本身,还需要考虑:
- 上架、布线、网络改造成本;
- 持续的固件升级和规则库订阅费(很多厂商单独收费);
- 专职运维人力(这是最大的一块);
- 设备过保后的续保费用;
- 扩容时需要再买设备或换更高型号。
把这些算进去,硬件 WAF 的三年总拥有成本(TCO)通常显著高于云 WAF。
四、什么情况下应该选硬件 WAF
云 WAF 并非万能,以下场景硬件 WAF 更合适:
- 数据合规要求严格——金融、政府等行业要求流量和数据不出内网;
- 内网系统防护——云 WAF 主要防护公网 Web 业务,内网系统需要本地部署;
- 超低延迟要求——某些实时交易系统对链路延迟极其敏感;
- 需要与现有安全体系深度集成——如与 SIEM、SOC 平台做联动。
另外,等保合规在某些场景下会明确要求部署本地安全设备,这需要根据具体测评要求判断。
五、混合方案:两者可以一起用
实际上很多企业采用的是混合架构:
- 公网业务走云 WAF——弹性好、成本低、接入快;
- 内网核心系统用硬件 WAF——数据不出内网;
- 关键系统可叠加云 + 本地双层防护。
这种组合既控制了成本,又满足了合规和可控性要求。
六、中小企业选型清单
如果你符合以下多数条件,云 WAF 是更理性的选择:
- 网站部署在公有云上,业务面向公网;
- 没有专职安全运维人员;
- 预算敏感,希望控制固定成本;
- 希望快速上线,不想改网络架构;
- 攻击流量波动大,需要弹性承载能力。
反之,如果数据合规是硬约束、或者需要防护内网系统,则应考虑硬件方案或混合部署。
七、小结
云 WAF 与硬件 WAF 的核心差异在于「把复杂留给自己还是交给服务商」。中小企业人力有限、预算敏感,云 WAF 用订阅费换来了低门槛、免运维和弹性能力,是当前更主流也更务实的选择。