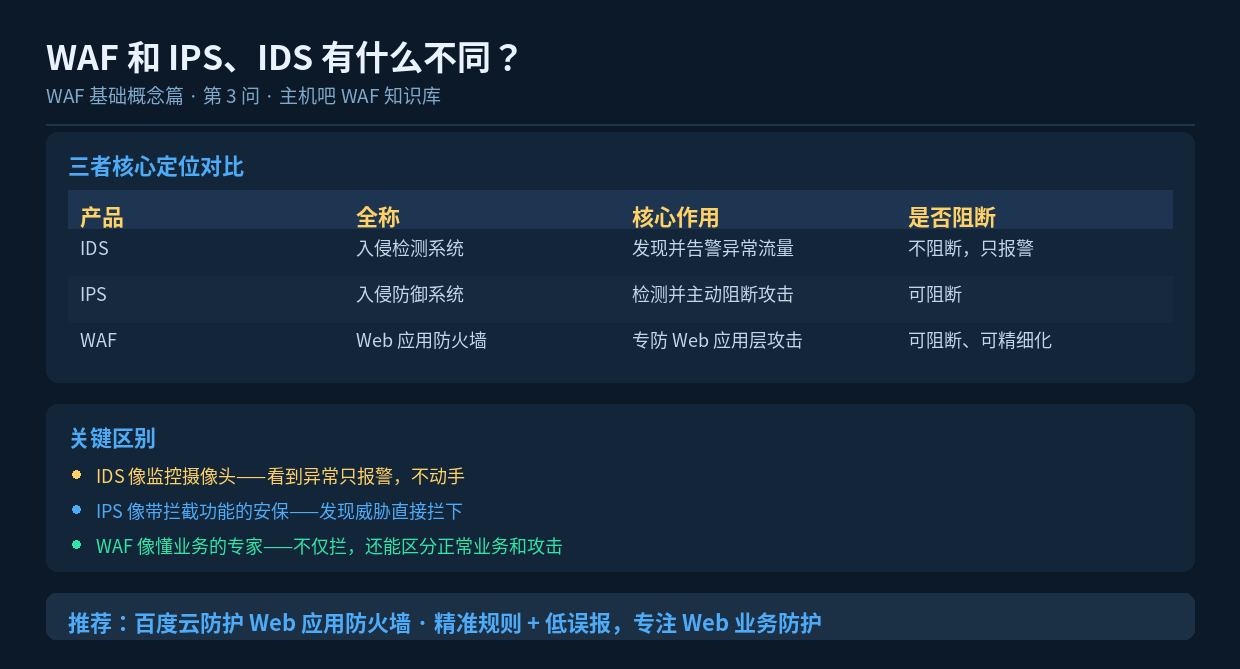

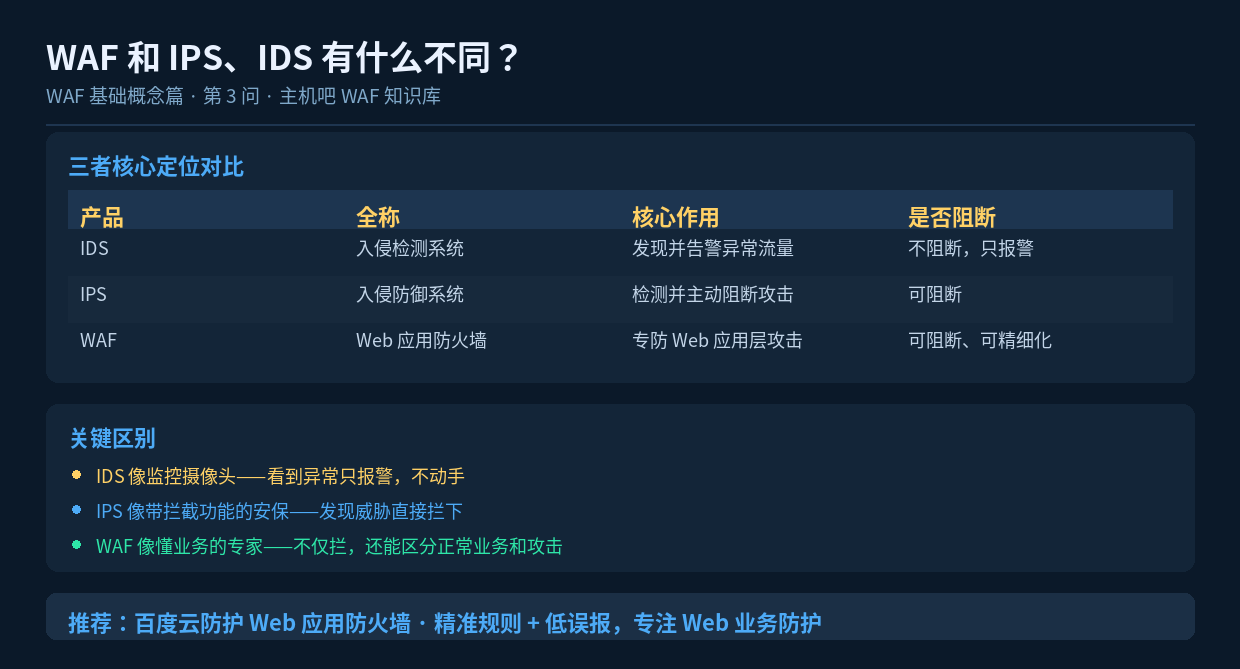
速读摘要:IDS 是入侵检测系统,只告警不阻断;IPS 是入侵防御系统,可主动阻断通用网络攻击;WAF 是 Web 应用防火墙,专精 HTTP/HTTPS 应用层攻击防护,规则更细、误报控制更好。本文用一张对比表和三个类比,讲清三者定位与适用场景。
一、三个缩写的字面意思先分清
| 产品 | 英文全称 | 中文 | 核心动作 |
|---|---|---|---|
| IDS | Intrusion Detection System | 入侵检测系统 | 检测 + 告警 |
| IPS | Intrusion Prevention System | 入侵防御系统 | 检测 + 阻断 |
| WAF | Web Application Firewall | Web 应用防火墙 | 检测 + 精细化阻断 + 业务适配 |
从字面就能看出:IDS 和 IPS 只差一个字母,区别在于「报不报警」还是「动不动手」;而 WAF 是专门面向 Web 应用场景的垂直选手。
二、用三个类比快速理解
- IDS = 监控摄像头。它能看到有人翻墙进来,会录像、会报警,但不会冲上去拦人。适合做安全态势感知和事后追溯。
- IPS = 带拦截功能的安保。发现有人翻墙,直接上前制止。但它判断依据偏通用特征,对业务逻辑理解有限。
- WAF = 懂业务的专家保安。它不仅知道「翻墙是坏事」,还知道「你是这家公司员工、今天有权限进机房」。它理解 HTTP 语义,能区分正常业务参数和攻击载荷。
三、技术层面的关键差异
1. 检测范围
IPS 面向通用网络攻击——扫描探测、漏洞利用、木马通信、协议异常等,覆盖范围广但每个场景的深度有限。
WAF 面向 Web 应用攻击——SQL 注入、XSS、文件包含、反序列化、API 滥用等,覆盖面窄但每类攻击的规则极其细致。
2. 误报控制能力
这是 WAF 相对 IPS 的显著优势。同样一个请求参数,IPS 可能因为特征匹配而误判,而 WAF 可以结合业务上下文(比如这个参数本来是允许包含特殊字符的)做白名单放行。
对于表单、富文本编辑器、代码分享类网站,这种上下文感知能力非常关键——否则正常业务功能会被大量误拦。
3. 处置手段的丰富度
IPS 的处置手段通常只有「阻断」和「放行」。WAF 则可以有多种动作:
- 观察——记录但不拦截,用于上线初期验证规则;
- 拦截——直接返回拦截页面;
- JS 挑战 / 滑块验证——用交互验证区分人机,对正常用户无感;
- 限速——对高频请求做频率限制。
四、部署形态上也有差别
| 对比项 | IDS / IPS | WAF |
|---|---|---|
| 常见部署 | 网络边界串接或旁路 | Web 服务器前,常以云服务(SaaS)形式接入 |
| 对业务侵入 | 串接需中断网络调整 | 改 DNS 解析即可,无需停机 |
| 适用对象 | 企业内网、数据中心整体防护 | 网站、APP、小程序等 Web 业务 |
特别说明:云 WAF 的出现大幅降低了使用门槛。传统 IDS/IPS 往往需要硬件设备和专业运维,而云 WAF 只需修改域名解析就能接入,对中小站长非常友好。
五、三者是叠加关系,不是二选一
一个成熟的防护体系通常是这样的组合:
- 网络层:防火墙做访问控制;
- 检测层:IDS 做全流量态势感知,发现异常行为;
- 防御层:IPS 拦通用攻击,WAF 拦 Web 应用攻击;
- 应用层:补丁、代码审计、权限管理。
对于绝大多数网站站长来说,最优先要补的是 WAF——因为 Web 应用层正是攻击者最常打、也最容易打进来的地方。
六、小结
记住这个递进关系:IDS 是「看见」,IPS 是「拦住」,WAF 是「既看见又拦住,而且懂业务」。做网站防护,WAF 是应用层最对口的工具。