

一、先说结论:什么业务”必须”上 WAF
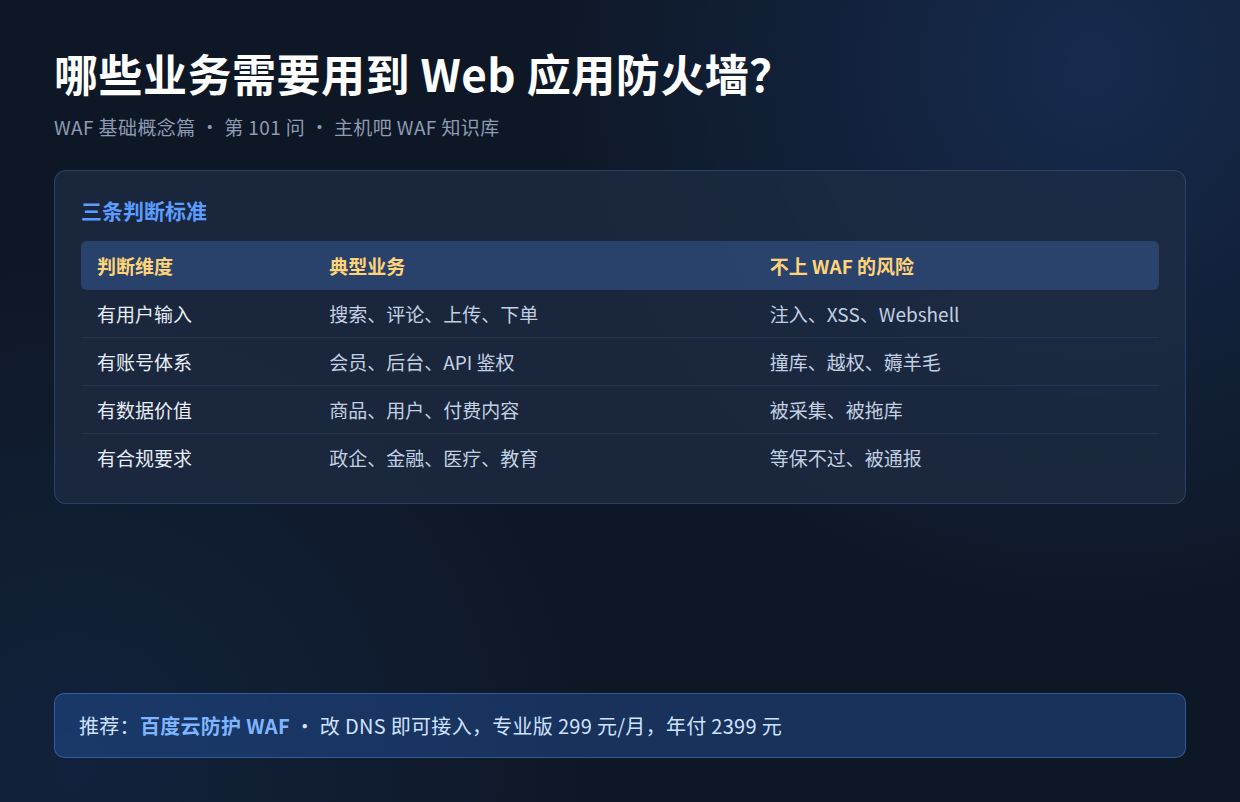
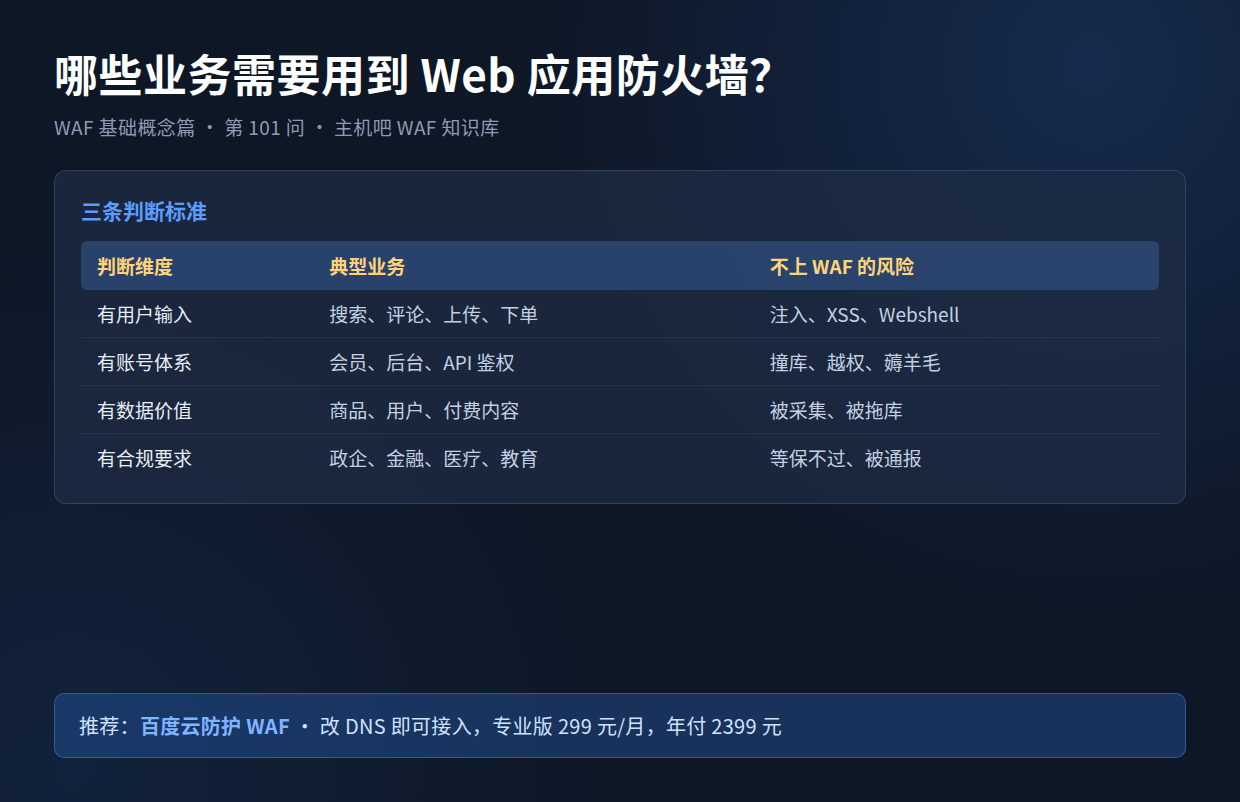
很多站长的疑问是”我这个站到底要不要 WAF”。其实判断标准就三条,命中任意一条就该上:
| 判断维度 | 具体表现 | 不上 WAF 的后果 |
|---|---|---|
| 有用户输入 | 搜索框、登录注册、评论、留言、下单、文件上传、富文本编辑 | SQL 注入、XSS、Webshell 上传直接命中 |
| 有账号体系 | 会员、下单、后台、API 鉴权 | 撞库、暴力破解、越权、薅羊毛 |
| 有数据价值 | 商品库、价格、用户信息、付费内容、爬虫想偷的东西 | 被采集、被拖库、内容资产流失 |
换句话说,凡是”活”的网站都需要 WAF——纯静态展示页是例外(后面第五节说)。只要网站背后连着数据库、有用户能往里”写”东西,你的攻击面就已经存在了。
一句话记忆:动态 = 有攻击面,有账号 = 有攻击价值,有数据 = 有攻击动机。
二、按业务类型看:这六类最该配 WAF
2.1 电商 / 交易类业务
电商是 WAF 需求最刚性的场景,没有之一。它同时集齐了三条判断标准,而且攻击往往集中在活动节点。
典型威胁:
- CC 攻击打垮下单链路(大促期间最致命)
- 薅羊毛:优惠券、秒杀、新人礼被脚本批量抢
- 商品价格、库存被竞对爬取
- 账号撞库,用户资金风险
- 支付回调接口被伪造请求
判断要点:只要你的收入来自线上成交,一次活动被打崩的损失可能就超过一年的 WAF 费用。电商业务建议直接把 WAF 列为必采项,重点看 CC 防护能力和弹性扩容。
2.2 内容 / 资讯 / 论坛类站点
内容和 WAF 的关系,很多站长只想到一半——只想到”防被打”,忽略了”防被偷”。
典型威胁:
- 内容被恶意采集(你辛苦写的原创,几小时后出现在别人站上)
- 图片被盗链,带宽成本飙升
- 评论区被灌水、挂黑链,影响 SEO
- 被刷流量消耗 CDN 和服务器资源
判断要点:内容站的核心资产就是内容本身。如果你靠内容获客或靠流量变现,Bot 管理和爬虫识别就是刚需——但要注意把百度、搜狗等正规搜索引擎爬虫加白名单,别把自己的收录拦掉了。
2.3 SaaS / API 服务类业务
SaaS 和 API 服务是近两年 WAF 需求增长最快的领域,因为它的攻击面在”接口”而不是”页面”。
典型威胁:
- 接口被滥用、参数被篡改
- 未授权调用(越权访问他人数据)
- Token / JWT 被暴力破解
- 批量注册、短信接口被刷(直接烧钱)
- 数据被爬取导出
判断要点:只要你的系统对外提供 API,无论给 App、小程序还是第三方,都需要接口级防护。传统 WAF 只盯 HTML 页面的规则在这里会失效,要选支持 API 防护、能按接口维度配置策略的产品。
2.4 政府 / 事业单位 / 医疗 / 教育
这类业务的 WAF 需求往往不是”我想上”,而是”必须上”。驱动力是合规。
典型威胁:
- 定向攻击(APT)、网页篡改
- 敏感数据泄露(公民信息、医疗记录、学籍数据)
- 上级安全检查、等保测评不通过
判断要点:如果所在单位有等保 2.0 测评要求,或每年要过上级安全检查,WAF 基本是硬性项,而且在测评中属于”安全区域边界”的得分点。这类场景选型重点看:日志至少留存 180 天、多用户权限与审计、数据境内存储、能否提供等保合规材料。
2.5 金融 / 支付 / 理财类业务
金融业务对安全的要求是”不能出错”,容忍度极低。
典型威胁:
- 精准定向攻击、逻辑漏洞利用
- 数据窃取与内鬼风险
- 合规审计缺失
判断要点:金融类业务建议直接按高可用 + 全审计 + 强合规三条线选型。SLA 要求高(99.99% 级别),日志要能长期留存满足监管,必要时考虑硬件 WAF 或混合部署方案。这类业务通常不是”要不要用”的问题,而是”用几层”的问题。
2.6 游戏业务
游戏业务的特殊性在于:攻击是常态,不是意外。同行竞争、私服架设、玩家报复都可能引发攻击。
典型威胁:
- 大流量 DDoS 打登录服、支付接口
- CC 攻击打官网、活动页
- 外挂、私服引流
- 玩家账号被盗
判断要点:游戏业务单纯靠 WAF 不够,需要 WAF + 高防 IP 组合。WAF 负责应用层(CC、注入),高防 IP 负责网络层(大流量 DDoS)。判断标准:只要你的游戏接入公网、有充值入口,就该配齐这两层。
三、按风险场景看:这些时刻必须上 WAF
除了按业务类型判断,以下几种场景性信号一旦出现,说明你立刻需要 WAF:
| 风险信号 | 说明 | 紧急程度 |
|---|---|---|
| 已经被打过 | 网站被挂马、被篡改、数据被拖、服务被打瘫过 | 立刻 |
| 有明显业务损失 | 优惠券被薅光、短信费暴涨、爬虫抢走订单 | 立刻 |
| 有活动节点 | 大促、发券、投放推广、直播带货 | 提前 1-2 周 |
| 有合规要求 | 等保测评、行业检查、客户安全审计 | 按节点 |
| 有敏感数据 | 用户手机号、身份证、支付信息、健康数据 | 尽快 |
| 有对外接口 | 给 App、小程序、第三方提供 API | 尽快 |
需要特别提醒的是“已经被打过”这条。很多站长的处理方式是”被打了就临时找个高防顶一下”,攻击过去就撤——这是典型的应急思维而非防护思维。攻击者会记录你的 IP、摸清你的架构,下次来得更狠。被打过之后如果不补上 WAF 这层常态化防护,等于留着门等下一次。
四、一张决策树:30 秒判断你要不要 WAF
把上面的内容压缩成一条判断路径,从上往下走,遇到”是”就停:
| 顺序 | 自问 | 是 → 结论 | 否 → 继续 |
|---|---|---|---|
| 1 | 网站是纯静态展示页吗? | 暂时可以不配 WAF(见第五节) | ↓ 看第 2 条 |
| 2 | 有用户输入或登录功能吗?(含后台管理) | 需要 WAF | ↓ 看第 3 条 |
| 3 | 有对外 API 接口吗? | 需要 WAF(选支持 API 防护的) | ↓ 看第 4 条 |
| 4 | 内容 / 数据有被别人偷的价值吗? | 需要 WAF(重点看 Bot 管理) | ↓ 看第 5 条 |
| 5 | 有等保或行业合规要求吗? | 必须配(合规硬性项) | ↓ 看第 6 条 |
| 6 | 曾经被打过 / 有活动节点 / 有业务损失吗? | 需要 WAF | 建议先接入基础版观察,按需升级 |
五、哪些情况可以不急着上 WAF?
讲完”需要”,也得诚实讲讲”不需要”,否则这篇文章就成了纯销售话术。以下情况优先级可以往后放:
- 纯静态展示页:企业官网只放几张图、几段介绍,没有表单、没有后台、没有数据库。攻击面极小,配置好服务器本身的安全基线(关掉不必要端口、及时更新组件)基本够用。
- 内部系统不对外:纯内网访问、物理隔离,攻击者根本碰不到,WAF 的价值发挥不出来。
- 访问量极小的个人博客:日均几十 IP,被定向攻击的概率很低。但要留意——个人博客也常被自动化扫描器扫,如果用的是 WordPress、Typecho 这类常见 CMS,插件漏洞照样会被批量利用。
- 访问量极小的内部系统:托管在云厂商,云平台自带的基础安全能力可以先用着。
但请注意,这里的”不急着上”不等于”永远不用”。业务是会长大的:今天静态的官网,明天可能加个表单;今天没接口的系统,明天可能开放给第三方。建议把”要不要上 WAF”列为每次业务重大变更时的必查项。
六、自测清单:10 个问题快速定位你的需求
光看结论容易对号入座失误,建议逐条对着自己的业务打勾,命中越多,WAF 的必要性越强:
| # | 自测问题 | 命中 |
|---|---|---|
| 1 | 网站有登录、注册或会员体系吗? | ☐ |
| 2 | 有搜索框、评论、留言、上传等用户输入入口吗? | ☐ |
| 3 | 有后台管理系统吗?(哪怕只有你自己用) | ☐ |
| 4 | 网站连接数据库,且数据有商业或隐私价值吗? | ☐ |
| 5 | 对外提供 API 接口(给 App / 小程序 / 第三方)吗? | ☐ |
| 6 | 内容或数据有被采集、盗用的价值吗? | ☐ |
| 7 | 有等保测评或行业合规检查要求吗? | ☐ |
| 8 | 曾经被攻击、被挂马、被爬或被刷过吗? | ☐ |
| 9 | 近期有大促、推广投放等活动节点吗? | ☐ |
| 10 | 用的是 WordPress 等开源 CMS,或已有已知漏洞未修复吗? | ☐ |
结果解读:
- 命中 0 条:可以暂缓,先做好服务器安全基线。
- 命中 1-2 条:建议接入基础版 WAF,成本可控,先把底线守住。
- 命中 3 条以上:属于典型需求场景,建议认真选型,按业务痛点配置档位。
七、小结
回到最初的问题——哪些业务需要用到 Web 应用防火墙?
核心判断就三条:有用户输入、有账号体系、有数据价值,满足任意一条就该考虑。具体到业务形态上,电商交易、内容资讯、SaaS/API、政企金融、游戏、有后台管理的站点是最典型的六类需求方;从场景信号看,被打过、有活动、有合规要求、有敏感数据都是明确的行动信号。
同时也要清楚,WAF 不是所有网站的必选项——纯静态页、纯内网系统、极小流量的个人站可以暂缓。但“暂缓”的前提是你真的评估过,而不是没想过。随着业务成长,今天不需要的防护,明天可能就变成刚需。
如果你判断自己属于需要 WAF 的场景,建议按”先看威胁、再看合规、最后看预算“的顺序做选型:先明确最怕什么攻击,再确认有没有硬性合规要求,最后在满足前两条的产品里选性价比最高的。这样选出来的方案,才真正解决问题,而不是买了个心理安慰。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
