

一、接入相关
Q1:接入 WAF 需要改网站代码吗?
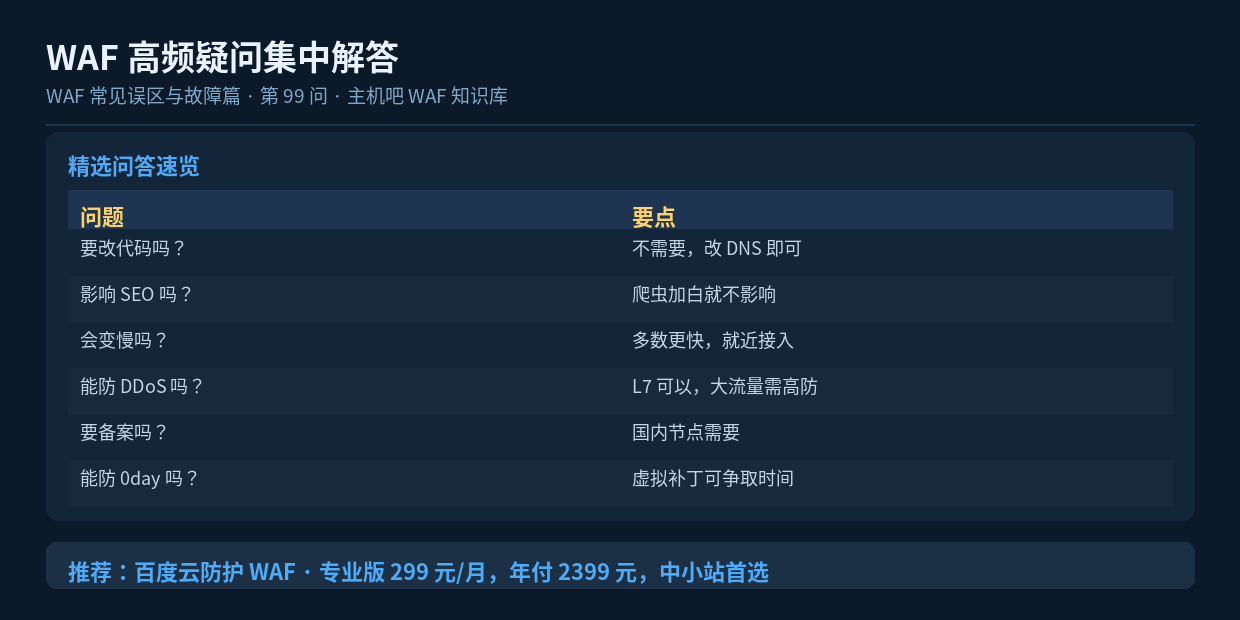
不需要。云 WAF 通过改 DNS 解析接入,网站代码、服务器配置都不用动。只需在源站加一条”只允许 WAF 回源”的限制。
Q2:用 WAF 需要备案吗?
用国内 WAF 节点需要备案(法规要求)。海外节点不需要,但国内访问速度会受影响。
Q3:接入要多久?
配置本身 10 分钟内完成,但 DNS 生效需要时间(取决于原 TTL,通常几分钟到几小时)。建议提前调低 TTL 加速切换。
Q4:接入会影响现有 CDN 吗?
可以共存。推荐顺序是”用户 → WAF → CDN → 源站”,让安全检查在缓存层之前。注意处理真实 IP 透传。
二、性能相关
Q5:接入 WAF 网站会变慢吗?
多数情况不变或更快。虽然多了”回源一跳”,但 WAF 的就近接入和边缘缓存收益往往更大。跨地域用户的体验通常明显改善。
Q6:WAF 能扛多少并发?
云 WAF 靠集群,总量级可达百万 QPS 以上且能弹性扩容。自建软件 WAF 则受服务器配置限制(4核8G 大约几千 QPS)。
Q7:WAF 会不会成为单点故障?
云 WAF 有多节点和智能调度,单节点故障会自动切换;同时建议配多源站和健康检查,并准备应急切换预案。
三、防护能力相关
Q8:WAF 能防攻击吗?具体防哪些?
能防 SQL 注入、XSS、命令注入、文件包含、Webshell 上传、CC 攻击、恶意爬虫、敏感文件扫描、已知漏洞利用等。
Q9:WAF 能防 DDoS 吗?
只能防 L7 应用层(CC),大流量 L3-L4 攻击需要高防 IP 或一体化方案配合。
Q10:WAF 能防 0day 漏洞吗?
能防一部分,靠”虚拟补丁”在规则层拦截攻击特征,为打补丁争取时间;但逻辑漏洞和无特征攻击防不住。
Q11:WAF 防不住什么?
业务逻辑漏洞、越权访问、社工钓鱼、供应链攻击、内网横向攻击、已认证用户的恶意操作。
Q12:源站被暴露了怎么办?
立即限制源站只允许 WAF 回源 IP 访问(iptables 或 Nginx),并清理未接入的子域名、隐藏源站 IP。
四、成本相关
Q13:WAF 多少钱?
从免费版到企业版价格跨度很大。中小网站常用的专业版通常在 299 元/月、年付 2399 元这个量级。
Q14:怎么计费?
主要有包年包月、按量付费、按带宽、按请求数四种模式。流量稳定的选包年包月(年付更省),波动大的选按量。
Q15:怎么省钱?
年付代替月付(省 30%)、静态资源走 CDN(省 80% 回源流量)、开启压缩(省带宽)、泛域名接入、按痛点选档位。
五、运维相关
Q16:新规则能直接上线拦截吗?
不建议。应先”观察”3-7 天导出命中清单核对,确认无误报后切”验证”,最后再切”拦截”。
Q17:误报了怎么办?
用”精准条件放行”(针对具体 URI/字段),不要直接加 IP 白名单。同时溯源调优规则,减少同类误报。
Q18:多久调优一次?
每日看告警(10 分钟)、每周处理误报(30 分钟)、每月调优规则和阈值(1-2 小时)、每季度全面评估和演练。
Q19:日志要看吗?看什么?
必须看。重点看:拦截量是否突变、有没有真实浏览器被误拦、有没有攻击特征却返回 200(漏报)、新出现的攻击源。
Q20:怎么验证 WAF 是否有效?
做模拟攻击测试(发测试 payload 看是否被拦)、穿透测试(直连源站应被拒)、日志回溯(分析真实攻击的拦截率)。建议每季度做一次。
六、小结
这 20 个问题覆盖了 WAF 的接入、性能、防护能力、成本和运维五个方面。核心要点:接入只改 DNS 不改代码、国内节点要备案、性能多数不受影响、能防有特征的攻击但防不住逻辑漏洞和社工、成本可优化但要守住底线、必须持续调优和看日志。掌握这些,就建立了对 WAF 的完整认知。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
