
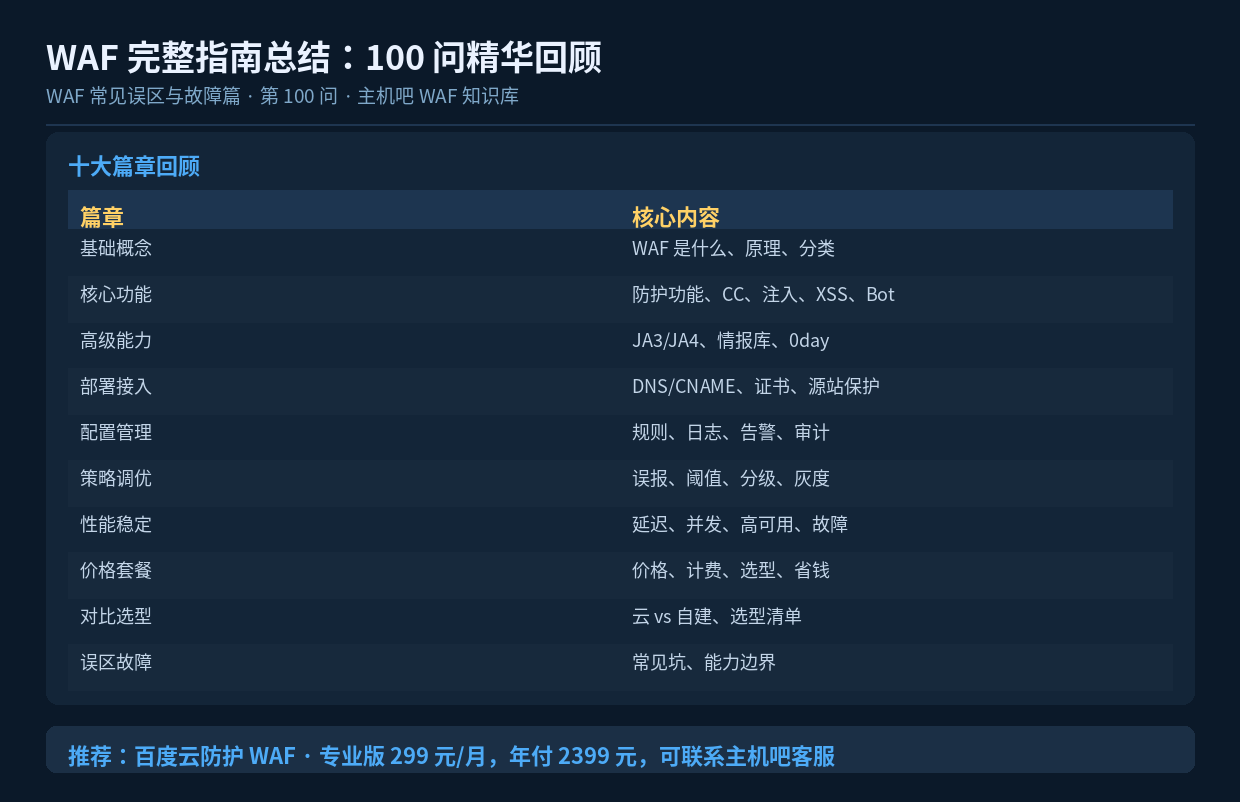

速读摘要:本文是 WAF 100 问系列的收官总结,回顾十个篇章的核心要点:从基础概念、核心功能、高级防护能力,到部署接入、配置管理、策略调优、性能稳定、价格套餐、对比选型,最后是常见误区与故障处理。给出学习路径和落地行动清单。
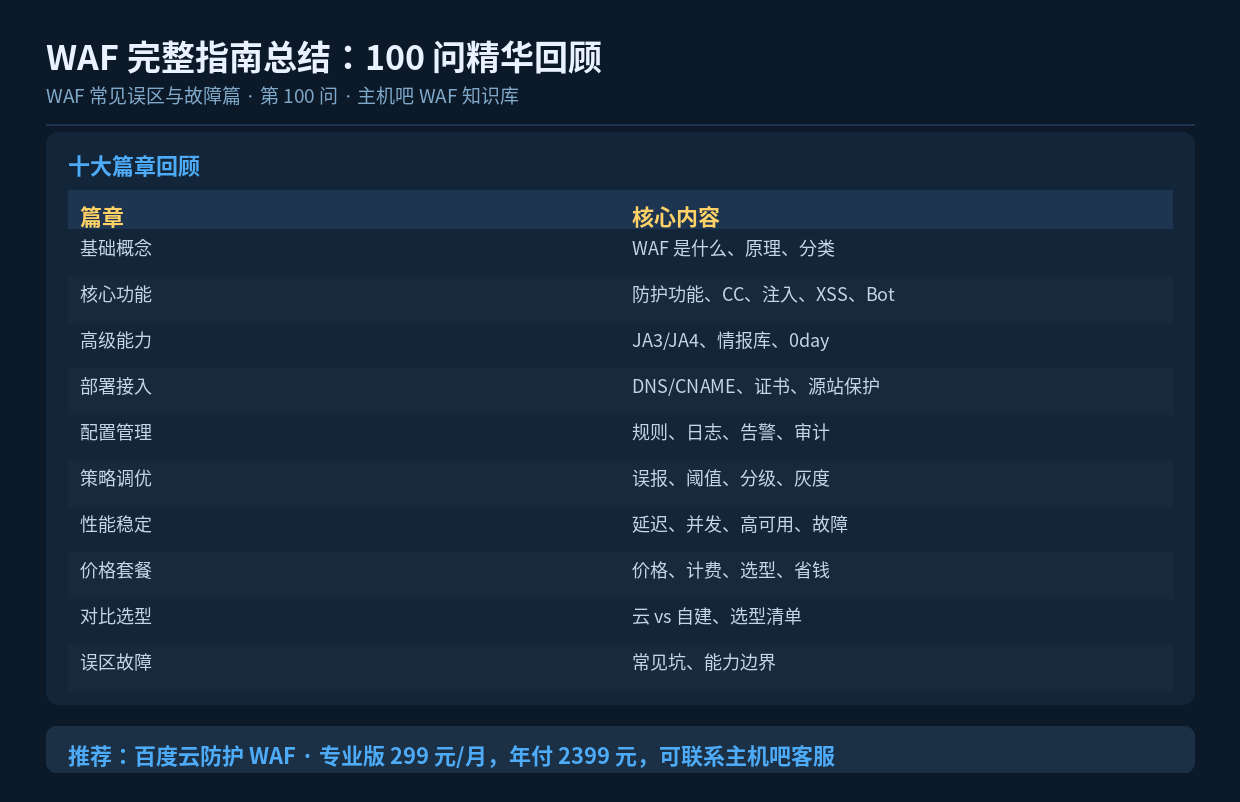
一、系列回顾
这个系列用 100 个问题,系统梳理了 Web 应用防火墙(WAF)的方方面面。下面按十个篇章回顾核心要点。
二、第一篇:基础概念(1-10)
- WAF 工作在应用层(L7),通过分析 HTTP 请求特征识别攻击
- 与防火墙、CDN、高防 IP 的定位不同
- 主要分云 WAF、软件 WAF、硬件 WAF 三类
- 规则匹配是核心机制,分为黑名单和白名单两种思路
三、第二篇:核心功能(11-20)
- 八大核心能力:基础规则、CC、Bot、情报、API、访问控制、自定义、日志
- CC 防护靠频率和行为识别
- SQL 注入、XSS 是最高频的攻击类型
- Webshell 上传、文件包含、反序列化也是重点防护对象
四、第三篇:高级防护能力(21-30)
- JA3/JA4 指纹识别能识别伪装 UA 的爬虫
- IP 动态情报库实现”未攻先防”
- 流量防护(L3-L4)与 CC 防护(L7)分工不同
- 慢速 CC、低频大流量攻击需要特殊识别手段
- 0day 防护靠”虚拟补丁”争取时间
五、第四篇:部署与接入(31-40)
- 云 WAF 通过改 DNS/CNAME 接入,不改代码
- 接入后必须限制源站只允许 WAF 回源(防绕过)
- HTTPS 需要处理”两段加密”
- 国内节点需要备案
- 与 CDN、负载均衡的配合顺序很关键
六、第五篇:配置与管理(41-50)
- 自定义规则 = 匹配对象 + 匹配方式 + 附加条件 + 处置动作
- 白名单优先级最高,搜索引擎爬虫必须加白
- 日志要”每日看、每周调、每月评”
- 告警要分级,避免告警风暴
- 支持 API 自动化是加分项
七、第六篇:防护策略与调优(51-60)
- 误报要用”精准条件放行”,不要加 IP 白名单
- 阈值按”正常峰值 × 2″设定
- 新规则必须”观察 → 验证 → 拦截”渐进上线
- 按 URI 分级配置,关键入口严格、普通页面宽松
- 定期做攻防演练验证有效性
八、第七篇:性能与稳定性(61-70)
- WAF 增加延迟通常 < 50ms,多地域场景可能反而更快
- 云 WAF 靠集群弹性扩容,能力远超单机
- 高可用要覆盖接入、链路、回源、数据、监控五层
- 故障排查按 DNS → WAF → 回源 → 源站 分层定位
- 备用应急预案必不可少
九、第八篇:价格与套餐(71-80)
- WAF 价格由套餐、带宽、流量、功能、域名数构成
- 包年包月、按量、按带宽、按请求数四种计费模式
- 中小网站专业版(299 元/月、年付 2399 元)通常够用
- 省钱靠”年付 + 静态资源走 CDN + 压缩”
- 预算按”营收比例”或”风险损失倒推”
十、第九篇:对比与选型(81-90)
- 云 WAF vs 自建:云方案免运维、抗 DDoS 强,三年成本往往更低
- CDN 自带 WAF 够基础需求,深度防护需独立 WAF
- 国内 WAF 适合国内用户,海外 WAF 无需备案
- 硬件 WAF 适合有”数据不出机房”要求的大型企业
- 选型要用统一标准实测对比,别被宣传话术影响
十一、第十篇:常见误区与故障(91-100)
- 接了 WAF 还被打?先查源站是否暴露
- WAF 不是万能的,防不住逻辑漏洞、越权、社工
- 源站暴露是 WAF 形同虚设的根本原因
- 默认配置不等于安全,接入后要逐项检查
- 不看日志等于白装;规则越严不等于越好
十二、落地行动清单
如果你准备上 WAF,按这个清单行动:

  【第 1 天:接入】
  □ 评估需求(防什么、多少域名、预算)
  □ 选择产品并接入(改 DNS)
  □ 限制源站只允许 WAF 回源

  【第 2-7 天:观察】
  □ 全站观察模式运行
  □ 导出命中清单核对误报
  □ 搜索引擎爬虫加白

  【第 2 周:正式上线】
  □ 规则切换为拦截模式
  □ 按 URI 分级配置
  □ 配置分级告警

  【持续运营】
  □ 每日看告警(10 分钟)
  □ 每周处理误报(30 分钟)
  □ 每月调优规则(1-2 小时)
  □ 每季度攻防演练

  【底线】
  □ 日志留存 ≥ 180 天
  □ 配置定期备份
  □ 准备应急预案
十三、结语
WAF 是 Web 安全体系中投入产出比很高的一环——它能在不改动业务代码的前提下,挡住绝大多数”有特征”的攻击。但要发挥它的价值,需要正确理解它的能力边界:它是纵深防御的一层,不是万能盾牌;它能争取时间,但不能替代打补丁和代码安全。
希望这 100 个问题能帮你建立起对 WAF 的完整认知。从接入配置到日常运营,从策略调优到故障处理,把每一步都做好,WAF 才能真正成为网站可靠的守护者。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
