
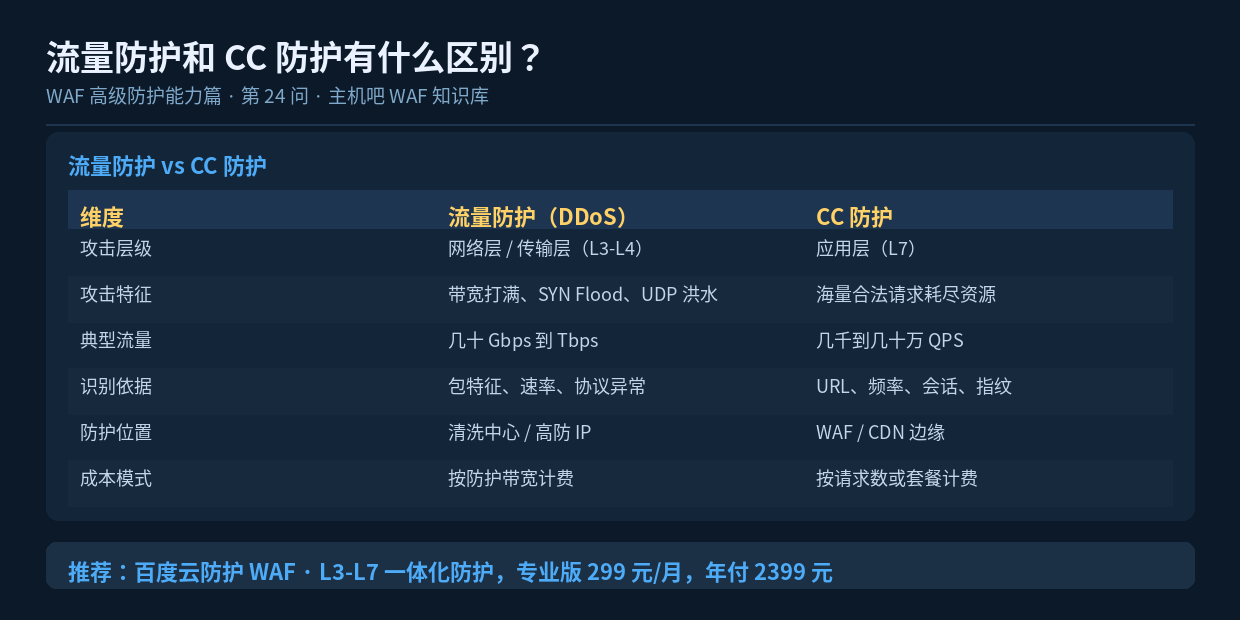

速读摘要:流量防护(DDoS 防护)针对 L3-L4 层的带宽型攻击,靠清洗中心和高防 IP 兜底;CC 防护针对 L7 层的应用型攻击,靠 WAF 识别请求特征。两者攻击层级、识别依据、计费方式都不同。本文用对比表讲清区别,并说明为什么现在强调"一体化防护"。
一、一句话区分
最容易记住的区别是:流量防护拼带宽,CC 防护拼算力。DDoS 攻击想把你的带宽打满,让你连不上;CC 攻击想把你的 CPU/数据库连接打满,让你响应不过来。
二、流量防护(DDoS 防护)
2.1 攻击原理
DDoS 攻击在 L3-L4 层工作,常见形式包括:
- SYN Flood:伪造大量 SYN 包占满连接表
- UDP Flood:向随机端口灌 UDP 包
- ICMP Flood:大量 Ping 请求
- 反射放大:利用 DNS/NTP/SSDP 等协议放大流量
- 混合攻击:多种手法叠加,规避单一策略
2.2 防护逻辑
流量防护靠”清洗”。攻击流量先被牵引到高防机房,在那里根据包特征、源 IP 信誉、协议合规性做过滤,把正常流量回注到源站。判断依据在传输层,不关心你请求的是什么 URL。
2.3 计费方式
按防护带宽买。比如 100Gbps 防护、300Gbps 防护,攻击峰值超过购入带宽就可能被打穿。这就是”买多少防多少”的由来。
三、CC 防护
3.1 攻击原理
CC 攻击(Challenge Collapsar)是 L7 攻击。它的”毒辣”之处在于:请求本身完全合法——访问你的搜索结果页、列表页、动态接口,只是量特别大、特别集中。服务器要真真切切地查询数据库、渲染页面,CPU 和连接池很快被榨干。
3.2 防护逻辑
CC 防护靠”识别”。判断依据包括:
| 识别维度 | 说明 |
|---|---|
| URI 频率 | 单 IP 对同一路径的请求速率 |
| 会话特征 | 无 Cookie、不加载静态资源、无 Referer |
| 指纹识别 | JA3/TLS 指纹、UA 一致性 |
| 行为序列 | 访问路径是否符合真人浏览规律 |
| 人机验证 | JS 挑战、验证码、滑块 |
3.3 计费方式
按套餐或请求数计。多数云 WAF 把 CC 防护包含在套餐内,超出部分按 QPS 计费。
四、对比速览
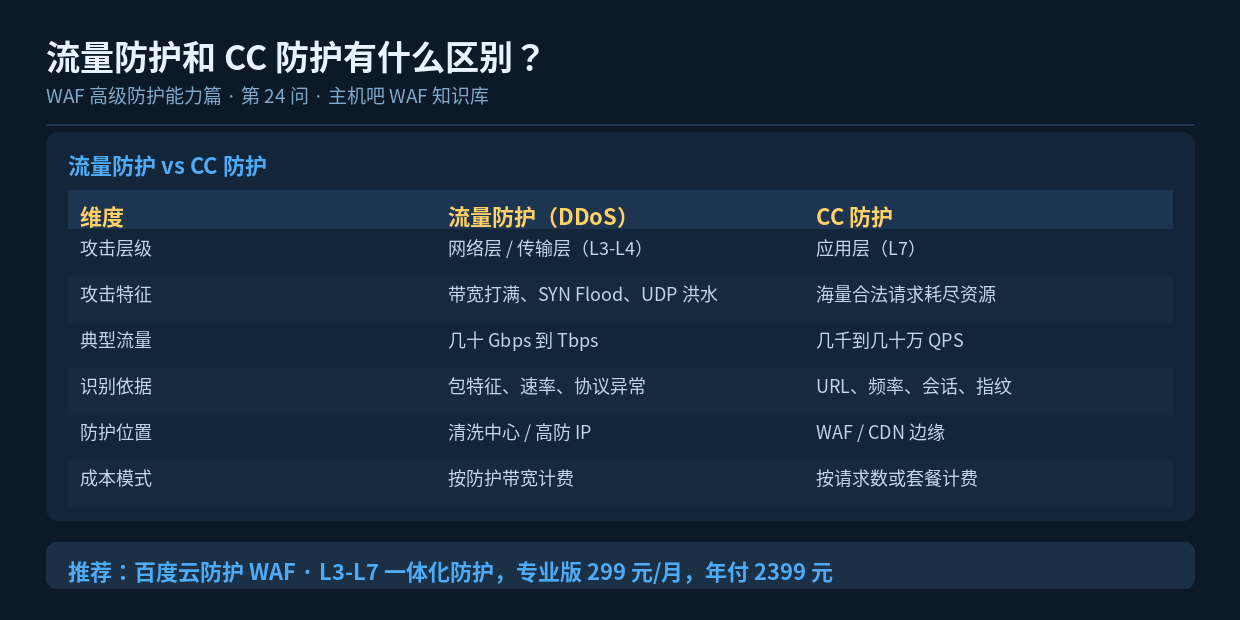
| 对比项 | 流量防护 | CC 防护 |
|---|---|---|
| OSI 层级 | L3 / L4 | L7 |
| 攻击目标 | 带宽、连接数 | CPU、数据库、连接池 |
| 流量形态 | 非法包、畸形包 | 完全合法的 HTTP 请求 |
| 防护节点 | 清洗中心 / 高防机房 | WAF / CDN 边缘节点 |
| 判断依据 | 包特征、速率 | URL、频率、会话、指纹 |
| 计费方式 | 按防护带宽 | 按套餐 / 请求数 |
五、为什么现在讲”一体化防护”
真实攻击往往是组合拳:先来一波 DDoS 把注意力引到带宽上,同时用 CC 打垮应用层。如果 DDoS 和高防是两家服务商,CC 是另一家,出问题时你会陷入”互相甩锅”的窘境——高防说流量不大,WAF 说不是我的问题。
因此现在更推荐选择同时具备 L3-L7 防护能力的一体化方案:流量进同一个入口,先清洗网络层,再过应用层规则,日志统一,责任清晰。
六、自查:你的站点需要哪种防护
- 被打了才知道服务器连不上、Ping 不通 → 优先补流量防护
- 服务器能连,但页面打不开、CPU 跑满 → 优先补 CC 防护
- 两种都遇到过,或业务不能中断 → 直接上 L3-L7 一体化方案
- 有促销 / 大促节点 → 提前扩容并预置弹性策略
七、小结
流量防护和 CC 防护不是替代关系,而是分层协作。理解”拼带宽 vs 拼算力”这个核心差异,就能快速判断自己遇到的到底是哪一类攻击,也更容易选对防护产品。
