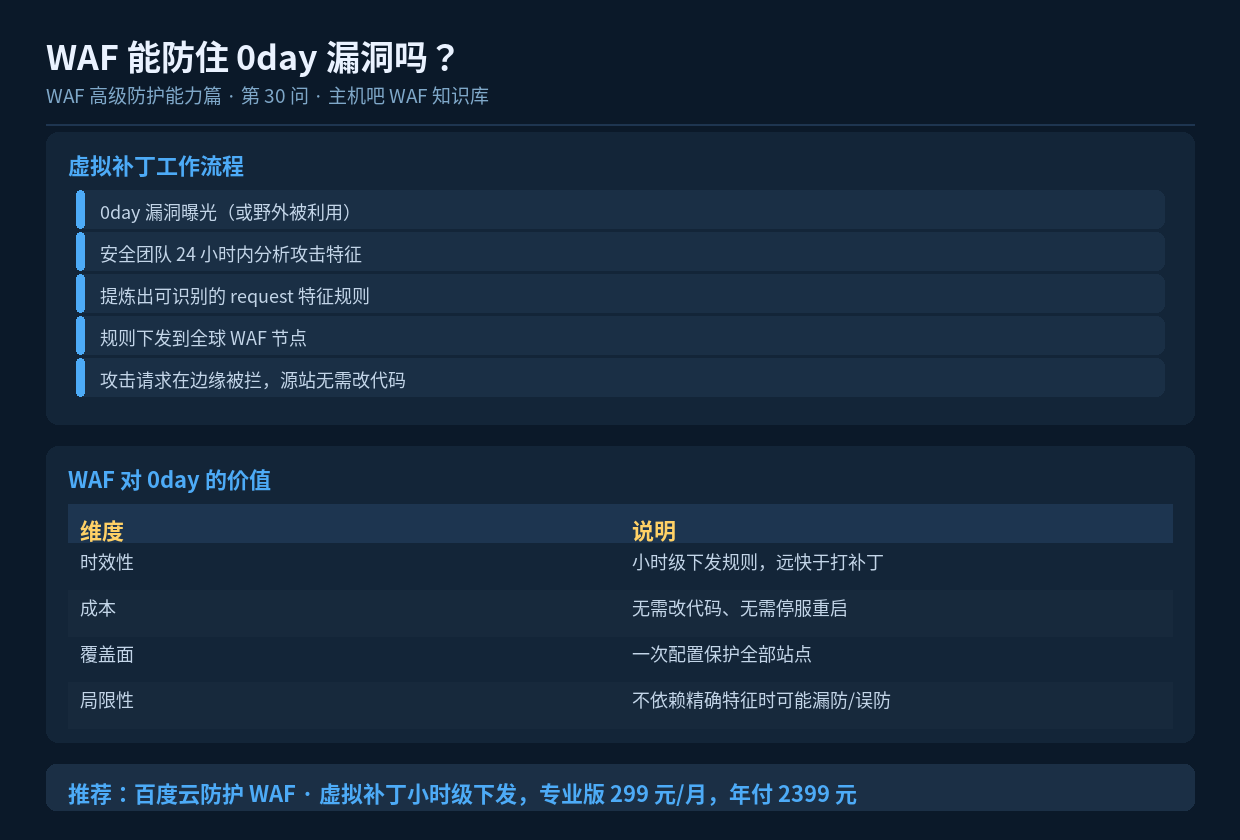

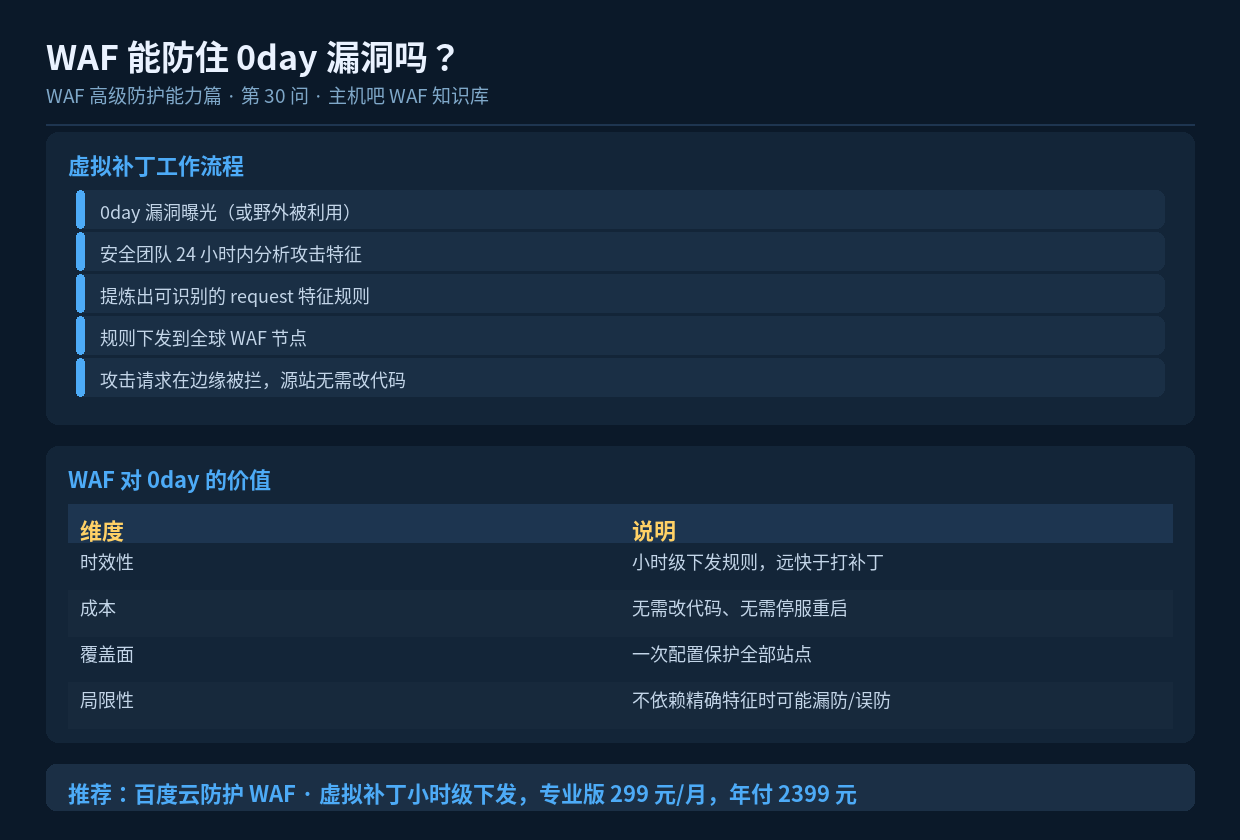
速读摘要:WAF 防 0day 靠的是"虚拟补丁"——漏洞曝光后安全团队快速提炼攻击特征,以规则形式下发到 WAF 节点,在边缘拦住攻击请求,源站无需改代码。它能在打补丁的窗口期提供关键保护,但不是万能:加密流量、逻辑漏洞、无特征攻击仍可能漏防。本文讲清能力边界。
一、0day 的可怕之处
0day 指的是漏洞被公开(或官方发布补丁)之前就已经被利用的漏洞。它的危险在于”时间差”:厂商刚知道有漏洞,从分析到发布补丁再到你完成升级,往往要几天甚至几周。而攻击者不会等你——这段时间就是”裸奔窗口”。
WAF 的价值就在于:把这段窗口期最大限度地填上。
二、虚拟补丁的原理
虚拟补丁(Virtual Patching)不是真的修改程序代码,而是在 WAF 层面加一条规则,从外部阻断针对该漏洞的攻击请求。流程通常是:
- 安全团队捕获到攻击样本或 PoC
- 分析攻击 payload 的特征(特殊的参数、路径、头部组合)
- 提炼成通用性较好的检测规则,并做误报测试
- 规则通过云端下发到所有 WAF 节点(通常小时级)
- 攻击请求在边缘被拦截,正常请求照常通过
整个过程中,你的服务器代码、数据库一行业都没改,也不需要重启服务。
三、虚拟补丁 vs 真实补丁
| 对比项 | 虚拟补丁(WAF) | 真实补丁(升级程序) |
|---|---|---|
| 生效速度 | 小时级 | 天到周级(要测试、排期) |
| 是否需要改代码 | 不需要 | 需要 |
| 是否需重启服务 | 不需要 | 通常需要 |
| 能否覆盖全部攻击面 | 仅 HTTP(S) 入口 | 彻底修复,全入口安全 |
| 长期是否可替代 | 否,临时措施 | 是,根本方案 |
结论:虚拟补丁是”应急药”,真实补丁是”根治术”。正确处理是先用 WAF 顶住,再按计划打补丁,两者不冲突。
四、WAF 能防住哪些 0day
4.1 能较好防护的
- Web 框架反序列化漏洞(有固定的序列化特征)
- SQL 注入类(有可识别的注入语法)
- 文件上传绕过(Content-Type、文件名特征)
- 路径穿越 / 任意文件读取(../ 等特征明显)
- 命令注入(;|&&` 等特殊字符)
4.2 较难防护的
- 纯业务逻辑漏洞(如越权、优惠券重复领取)——没有固定攻击特征
- 加密传输的攻击 payload——WAF 看不到明文
- 合法请求组合触发的漏洞——每个请求单独看都正常
- 针对性定制的绕过 payload——攻击者专门绕你的规则
五、配置建议
为最大化 0day 防护效果:
  ├─ 开启"智能规则"/"虚拟补丁"自动更新  [必开]
  ├─ 开启通用 OWASP 规则集            [建议]
  ├─ 开启请求体深度检测(含 JSON/XML)  [建议]
  ├─ 开启敏感路径防护(.env、.git 等)  [建议]
  ├─ 对核心接口做人工自定义规则         [按需]
  └─ 设置告警,规则命中时及时通知
六、不能只靠 WAF
必须清醒认识到:WAF 是纵深防御的一层,不是全部。完整的 0day 应对体系还应包括:
- 及时更新:订阅官方安全公告,补丁一出尽快安排升级
- 最小权限:数据库账号、文件权限按最小必要配置
- 备份与回滚:定期备份,确保被攻破后能快速恢复
- 监控与溯源:保留完整日志,异常时能定位影响面
- 关键业务上线前的安全测试与代码审计
七、小结
WAF 确实能防住相当一部分 0day,靠的是虚拟补丁带来的”小时级响应”能力,为打补丁争取宝贵时间。但它有明确边界——逻辑漏洞、加密攻击、定制绕过是它的盲区。正确的姿势是:WAF 争取时间,补丁根治问题,二者缺一不可。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。