
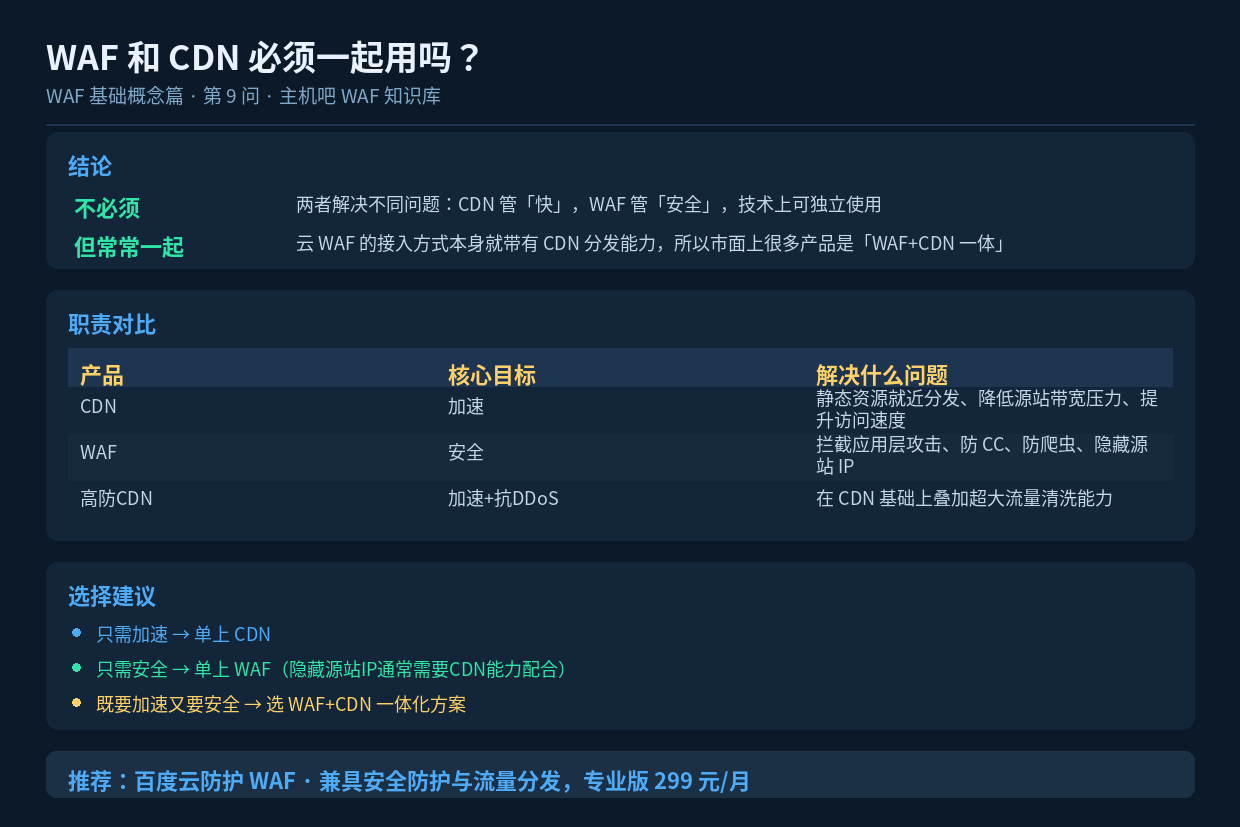

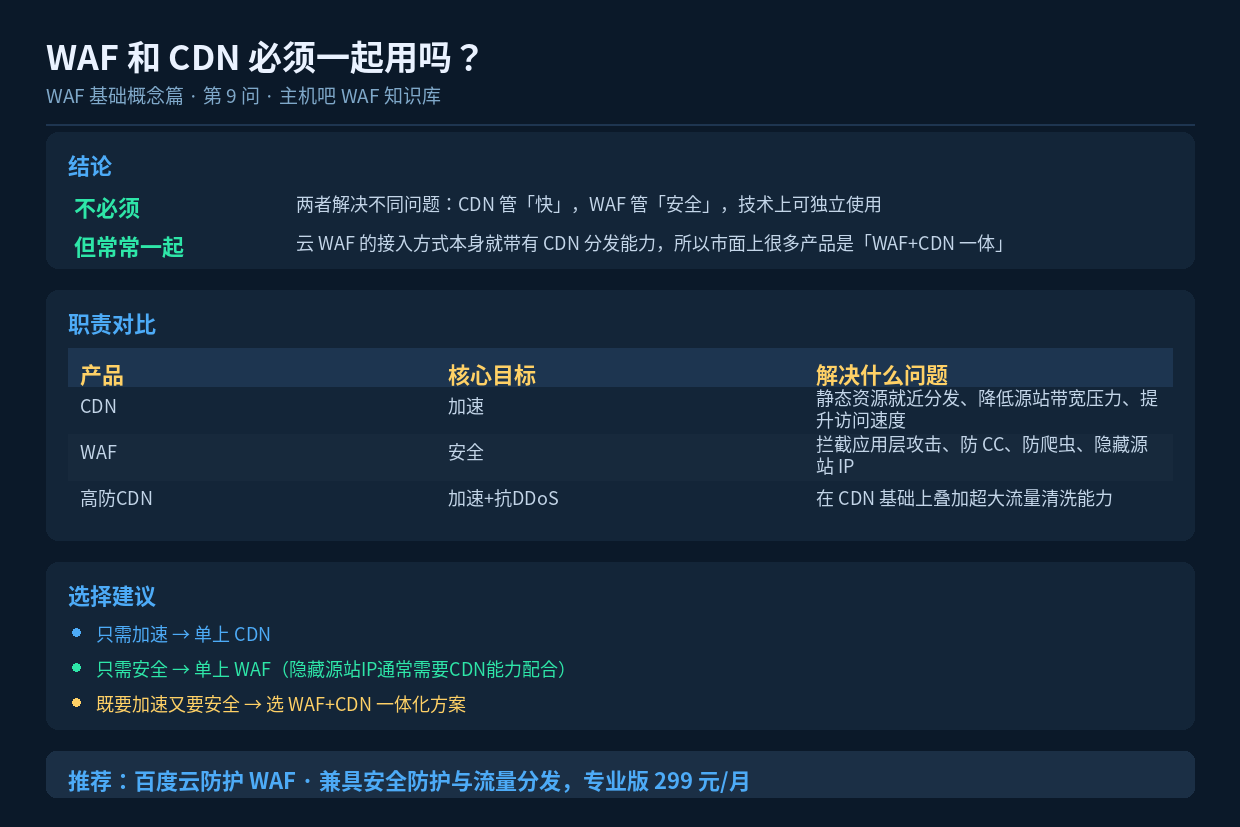
速读摘要:WAF 和 CDN 不必须一起用,两者解决不同问题——CDN 管加速分发,WAF 管安全防护。但接入 WAF 通常需要 DNS 改写,而云 WAF 往往自带 CDN 分发能力,所以市面上多数产品是「WAF+CDN 一体」。本文讲清三者关系与选择建议。
一、先明确两者管的事不一样
| 产品 | 核心目标 | 典型能力 |
|---|---|---|
| CDN | 访问加速 | 静态资源缓存、就近分发、带宽卸载 |
| WAF | 安全防护 | 攻击拦截、CC 防护、Bot 管理、源站隐藏 |
| 高防 CDN | 加速 + 抗 DDoS | CDN 能力 + 大流量清洗 |
从技术上说,两者可以完全独立使用:你可以只用 CDN 不用 WAF(追求速度),也可以只用 WAF 不用 CDN(追求安全)。
但实践中,大部分站长会选择「一体的方案」。原因下面会讲到。
二、为什么市面上常常是「WAF + CDN」一体
关键在于 WAF 的接入方式。
云 WAF 的标准接入流程是:把域名的 DNS 解析指向 WAF 提供的 CNAME 地址,让流量先经过 WAF 再回源。这个过程本身就意味着——流量已经过了云端的节点。
既然流量已经过了云端节点,那么顺手把这些节点的缓存与分发能力用起来,几乎不需要额外成本。这就是为什么大多数云 WAF 产品都天然带有 CDN 加速能力。
| 能力 | 是否由接入方式自然带来 |
|---|---|
| 源站 IP 隐藏 | ✅ 是。流量经云端回源,源站 IP 不再暴露 |
| 静态资源分发 | ✅ 基本是。云端节点可缓存并就近返回 |
| 攻击流量清洗 | ✅ 是。边缘节点完成拦截,不消耗源站资源 |
| 大流量 DDoS 清洗 | ⚠️ 部分。需要专门的清洗能力,通常属于高防产品 |
三、什么情况下需要额外考虑
情况一:只关注速度,不需要安全
纯静态站点(如纯文档站、图片站),如果确实没有交互功能、也没有攻击担忧,单上 CDN 也可以。但现实中很少有站点完全没有安全需求——连静态站也会被刷流量、被抓内容。
情况二:面对大流量 DDoS
普通云 WAF 的防护重点是应用层攻击(CC、注入),对纯流量型 DDoS 的清洗能力有限。如果你面临的是数十 G 到数百 G 的流量攻击,需要专门的高防 IP 或高防 CDN。
| 攻击类型 | 对应产品 |
|---|---|
| SQL 注入、XSS 等应用层攻击 | WAF |
| CC 攻击(高频请求耗尽资源) | WAF(频率限制 + 人机验证) |
| 流量型 DDoS(带宽打满) | 高防 IP / 高防 CDN |
| 恶意爬虫抓取 | WAF(Bot 管理) |
情况三:对访问延迟极度敏感
流量多经过一层节点,理论上会增加极小的延迟(通常在毫秒级)。对于绝大多数网站,这个延迟远小于安全带来的收益;但如果你的业务对延迟有极端要求(如高频交易),需要专门评估。
四、一起用的三个实际好处
- 源站 IP 天然隐藏——这是安全上的重要收益,避免攻击者绕过防护直连源站;
- 边缘拦截节省源站资源——攻击流量在云端就被拦掉,源站的 CPU、带宽、连接数都不受影响;
- 运维复杂度不增加——一次解析配置,同时获得加速和安全两种能力。
五、选择建议
| 你的需求 | 建议方案 |
|---|---|
| 只要加速,无安全诉求 | 单上 CDN |
| 只要安全,流量不大 | 云 WAF(通常自带分发能力) |
| 既要加速又要应用层防护 | WAF + CDN 一体方案 |
| 还要抗大流量 DDoS | WAF + 高防 IP / 高防 CDN 组合 |
对绝大多数站长来说,优先考虑带 CDN 能力的云 WAF 是最省心的选择——一次接入,加速和防护都解决了。
六、小结
WAF 和 CDN 不是必须绑定,但常常被一起提供,因为云 WAF 的接入方式天然需要经过云端节点,顺带就具备了分发能力。选择时应该先明确自己的核心诉求:要速度还是安全,还是两者都要。对多数站点而言,「WAF + CDN 一体」是性价比最高的方案。
