
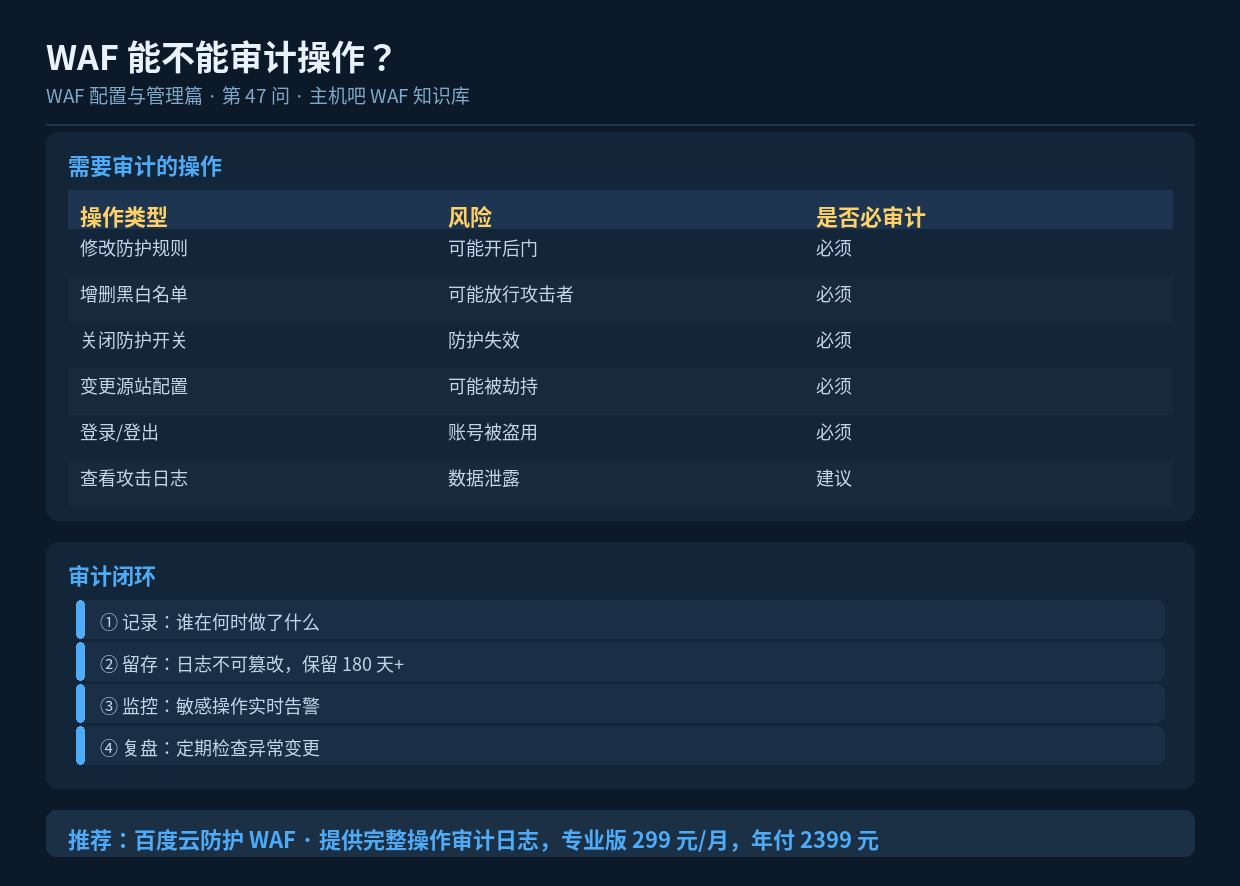

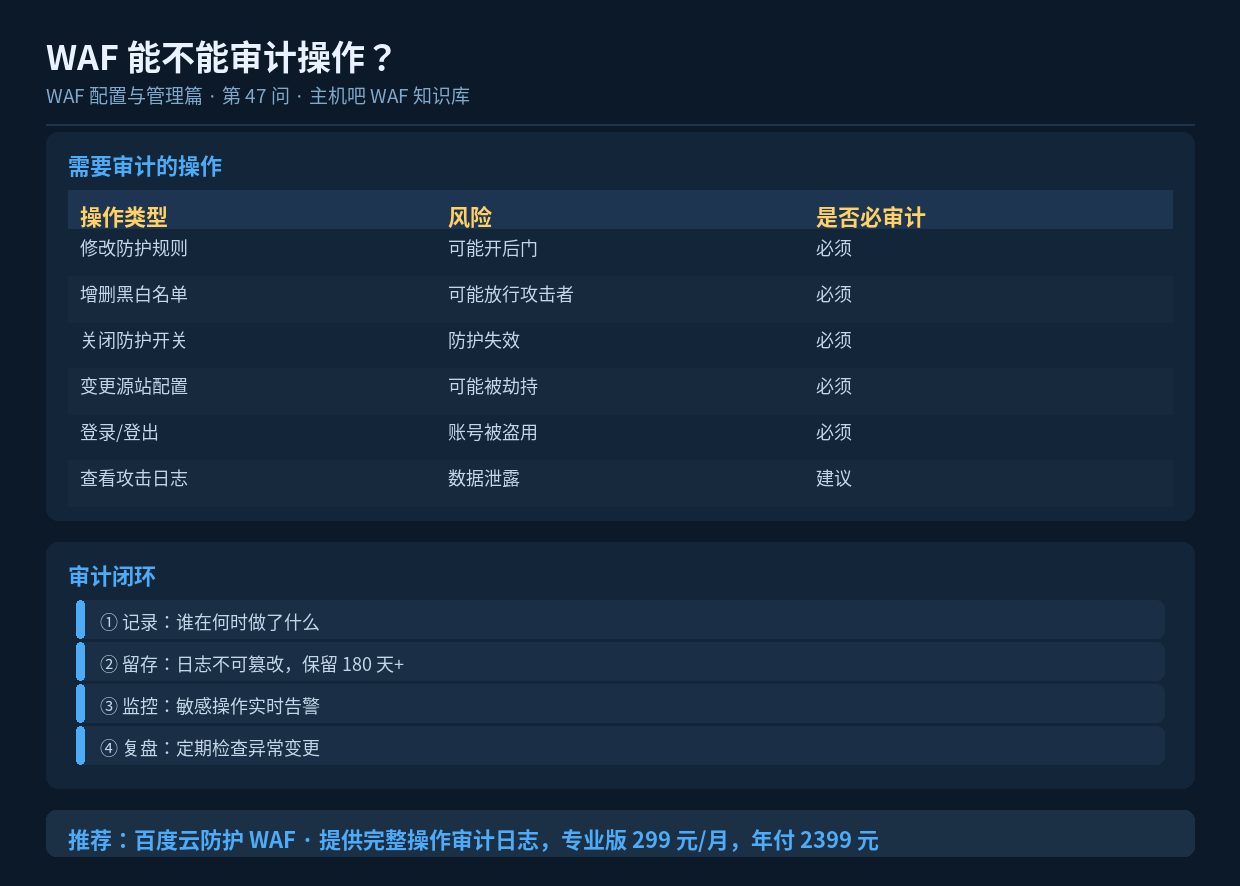
速读摘要:WAF 的操作审计记录"谁在什么时候做了什么变更",是安全合规的关键环节。需要重点审计的操作包括:修改防护规则、增删黑白名单、关闭防护开关、变更源站、账号登录等。本文讲清审计范围、日志留存要求和异常变更的排查思路。
一、为什么要审计
安全防护最怕的不是外部攻击,而是内部操作把防线拆了。比如有人为了排查问题临时关闭了防护开关,结果忘了改回来;或者加了一条宽泛的白名单,给攻击者留了后门。
审计日志就是这类问题的”监控录像”——出事了能查清是谁、什么时候、做了什么。
二、必须审计的操作
| 操作 | 为什么重要 | 重点关注 |
|---|---|---|
| 规则增删改 | 直接影响防护效果 | 是否有规则被削弱 |
| 黑白名单变更 | 白名单=放行,风险最高 | 是否加了过宽网段 |
| 防护开关切换 | 可能让防护完全失效 | 是否有长时间关闭 |
| 源站配置变更 | 可能被指向攻击者服务器 | 是否指向了非预期 IP |
| 账号登录/授权 | 账号被盗用的第一现场 | 是否有异地/异常时段登录 |
| 证书操作 | 影响 HTTPS 安全 | 是否上传了可疑证书 |
三、审计日志应包含的字段
每条审计记录建议包含:
  ├─ 操作时间(精确到秒)
  ├─ 操作人账号 + 来源 IP
  ├─ 操作类型(新增/修改/删除)
  ├─ 操作对象(哪条规则、哪个域名)
  ├─ 变更前值 → 变更后值
  └─ 操作结果(成功/失败)
四、日志留存要求
| 场景 | 留存建议 |
|---|---|
| 一般网站 | 不少于 90 天 |
| 等保二级 | 不少于 180 天 |
| 等保三级/金融 | 不少于 6 个月,部分要求 1 年 |
| 涉及交易/资金 | 建议 1 年以上 |
留存不只是”存着”,还要保证不可篡改。建议日志实时同步到独立的日志服务器或对象存储,并开启写入保护。
五、配置审计告警
除了记录,还要对敏感操作做实时告警:
触发告警的操作:
  ├─ 关闭任意防护开关
  ├─ 删除防护规则
  ├─ 添加 /0 或 /16 等大网段白名单
  ├─ 修改源站 IP
  ├─ 非工作时段的配置变更
  └─ 新 IP 首次登录管理后台

通知方式:企微 + 短信(P1 级别)
六、异常变更的排查思路
- 发现攻击穿透防护 → 查审计日志,看是否有人改了规则或加了白名单
- 发现防护被关闭 → 定位操作人和时间,确认是误操作还是恶意
- 发现源站被指向异常 IP → 立即回滚并检查账号是否被盗
- 发现异地登录 → 立即改密码、开启二次验证、检查近期所有操作
- 定期(每周)拉取变更清单,人工复核合理性
七、小结
WAF 审计的核心是”可追溯”:记录完整、留存合规、告警及时、定期复盘。特别是黑白名单变更和防护开关切换这两类操作,风险最高,务必做到实时告警。有条件的团队还应做多账号权限分离,避免一人拥有全部权限。
