
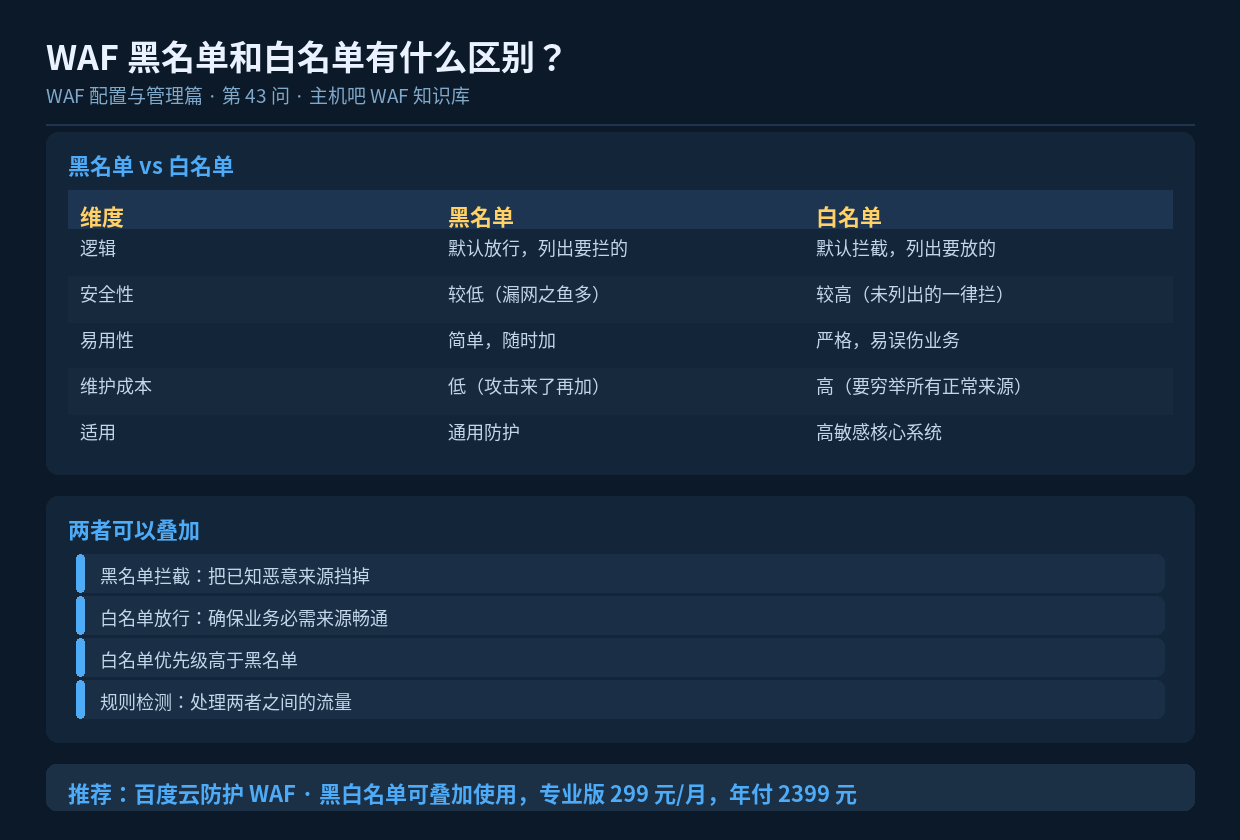

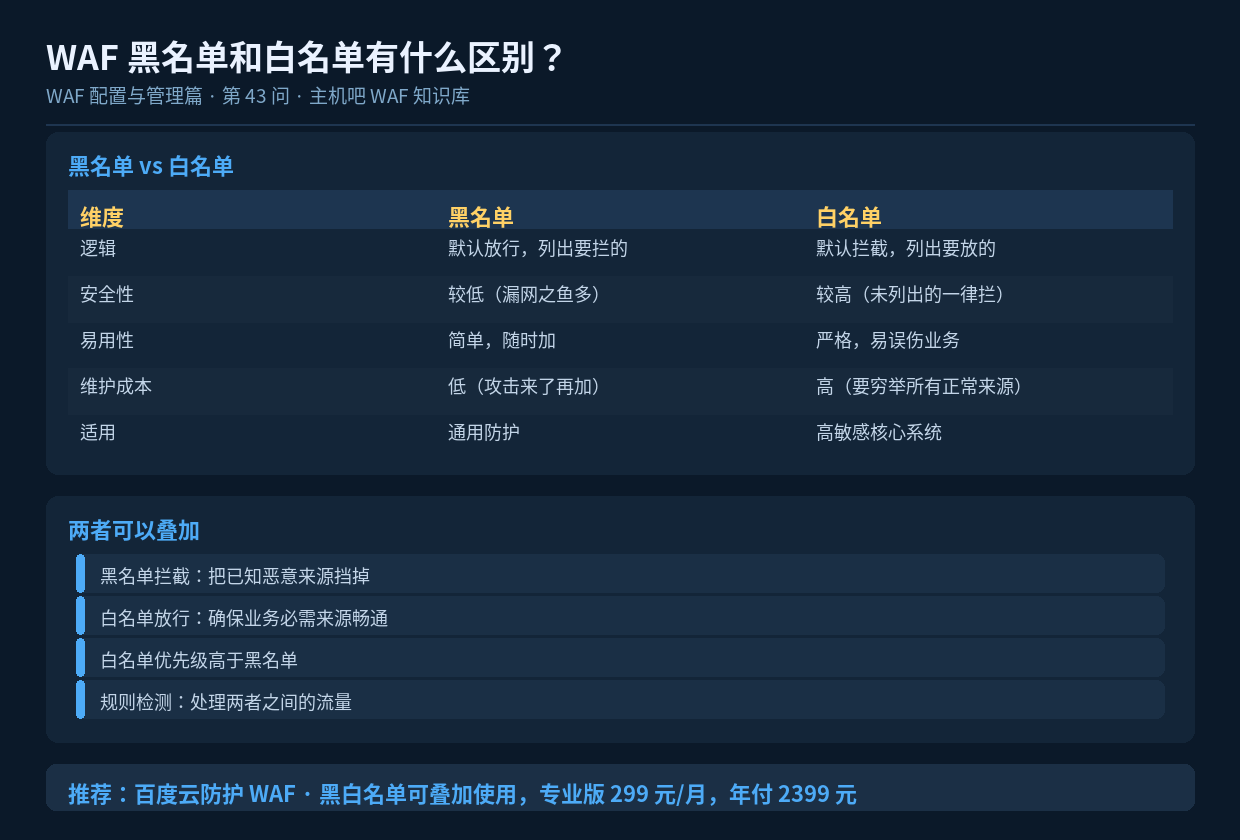
速读摘要:黑名单是"默认放行、列出要拦的",安全下限低但维护简单;白名单是"默认拦截、列出要放的",安全上限高但容易误伤业务。实战中两者通常叠加使用,白名单优先级更高。本文讲清差异、适用场景和组合策略。
一、一个类比的区分
黑名单像”黑名单顾客禁止入店”——店里默认欢迎所有人,只有被列入黑名单的才拦。白名单像”VIP 名单只有名单上的人能进”——默认拒绝所有人,只有名单上的才放行。
一个宽松,一个严格。安全性和可用性在这两者间此消彼长。
二、黑名单的特点
2.1 优势
- 配置简单:出问题了再加一条,不影响正常业务
- 误伤风险低:只有明确要拦的才拦
- 维护成本低:不用穷举所有正常来源
2.2 劣势
- 被动防守:总是被打了才知道加
- 容易绕过:攻击者换个 IP 就又能进来
- 依赖情报质量:列表更新不及时就形同虚设
2.3 适合场景
通用网站防护、内容站、普通企业站。作为日常防护的基础手段,配合云 WAF 的动态情报库使用效果最好。
三、白名单的特点
3.1 优势
- 安全上限高:不在名单上的全部拒绝,攻击面极小
- 主动防御:不依赖攻击特征,新攻击也进不来
- 适合高敏感系统:后台、支付、运维入口
3.2 劣势
- 维护成本高:要穷举所有正常访问来源
- 误伤风险大:漏了某个 IP 业务可能直接中断
- 不适合公开业务:面向大众的网站无法穷举用户 IP
3.3 适合场景
网站后台管理、API 内部接口、数据库管理面板、运维跳板等只对固定人员开放的入口。
四、实战组合策略
4.1 分层使用
| 业务类型 | 推荐策略 |
|---|---|
| 网站前台(面向公众) | 黑名单 + 规则检测 |
| 网站后台(固定人员) | 白名单,只放行办公 IP |
| API 公开接口 | 黑名单 + 频率限制 |
| API 内部接口 | 白名单 + Token 鉴权 |
| 搜索/列表等重接口 | 黑名单 + 限速 |
4.2 白名单优先级更高
检测顺序(优先级从高到低):
  1. IP 白名单        → 命中直接放行
  2. IP 黑名单        → 命中直接拦截
  3. 自定义规则       → 按规则处置
  4. 内置规则库       → OWASP 等通用规则
  5. CC / Bot 防护    → 频率与指纹检测
4.3 典型配置示例
场景:WordPress 站点

  前台 (/)           → 黑名单 + 规则检测 + CC 防护
  后台 (/wp-admin)   → 白名单(仅办公 IP)
  登录 (/wp-login)   → 白名单 OR(限速 + 验证码)
  接口 (/api/)       → Token 鉴权 + 黑名单
五、常见误区
- 把白名单当”省事工具”:为了不被拦而把大网段加白,等于自废武功
- 黑白名单冲突:同一 IP 同时在两个名单里,务必确认优先级
- 忘了维护白名单:人员离职、合作终止后 IP 还挂着,成为隐患
- 白名单不叠加条件:敏感入口的白名单最好再配合 UA/时间限制
六、小结
黑名单是”日常底线”,白名单是”核心禁区”。公开业务用黑名单 + 规则检测保证可用性,敏感入口用白名单做到极致安全。两者叠加时白名单优先,并定期审计清理,才能既安全又不误伤。
