
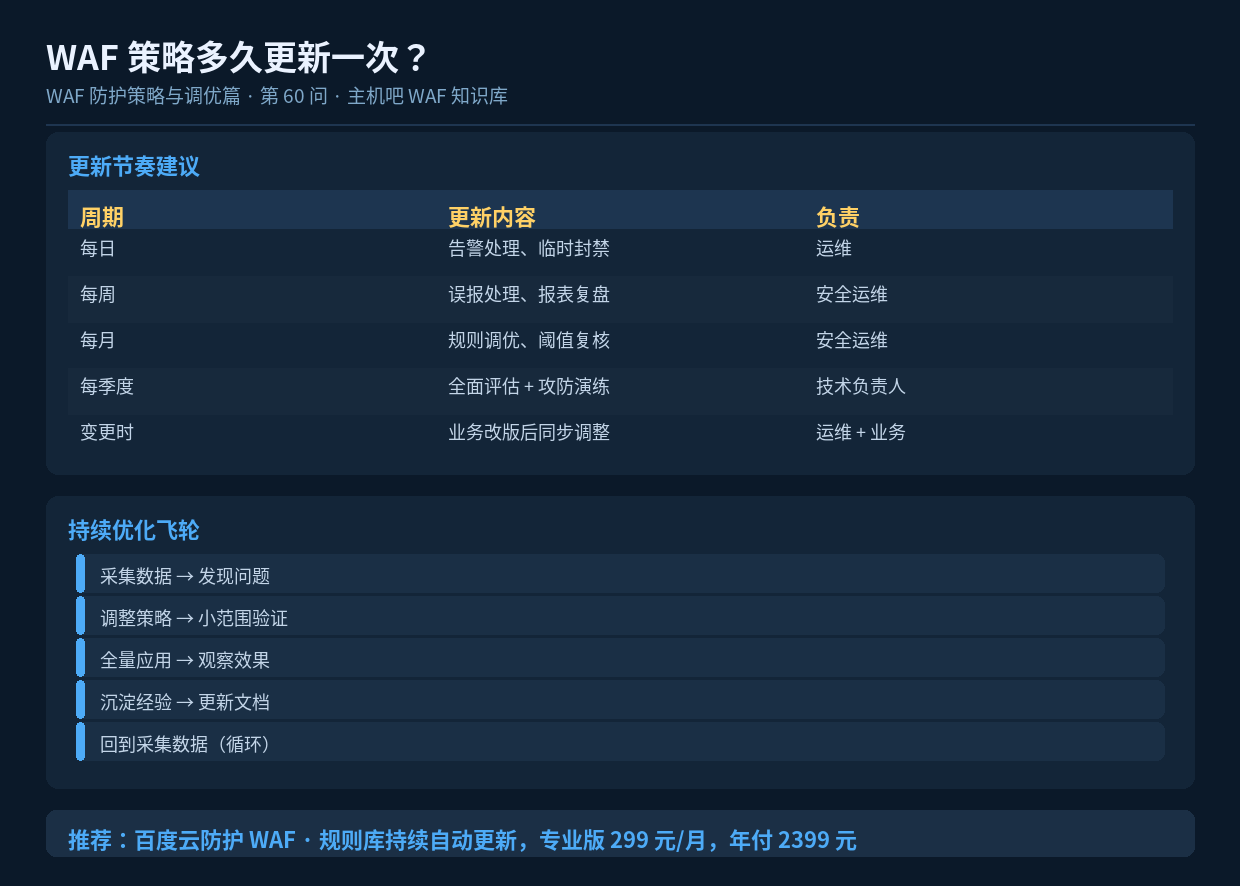

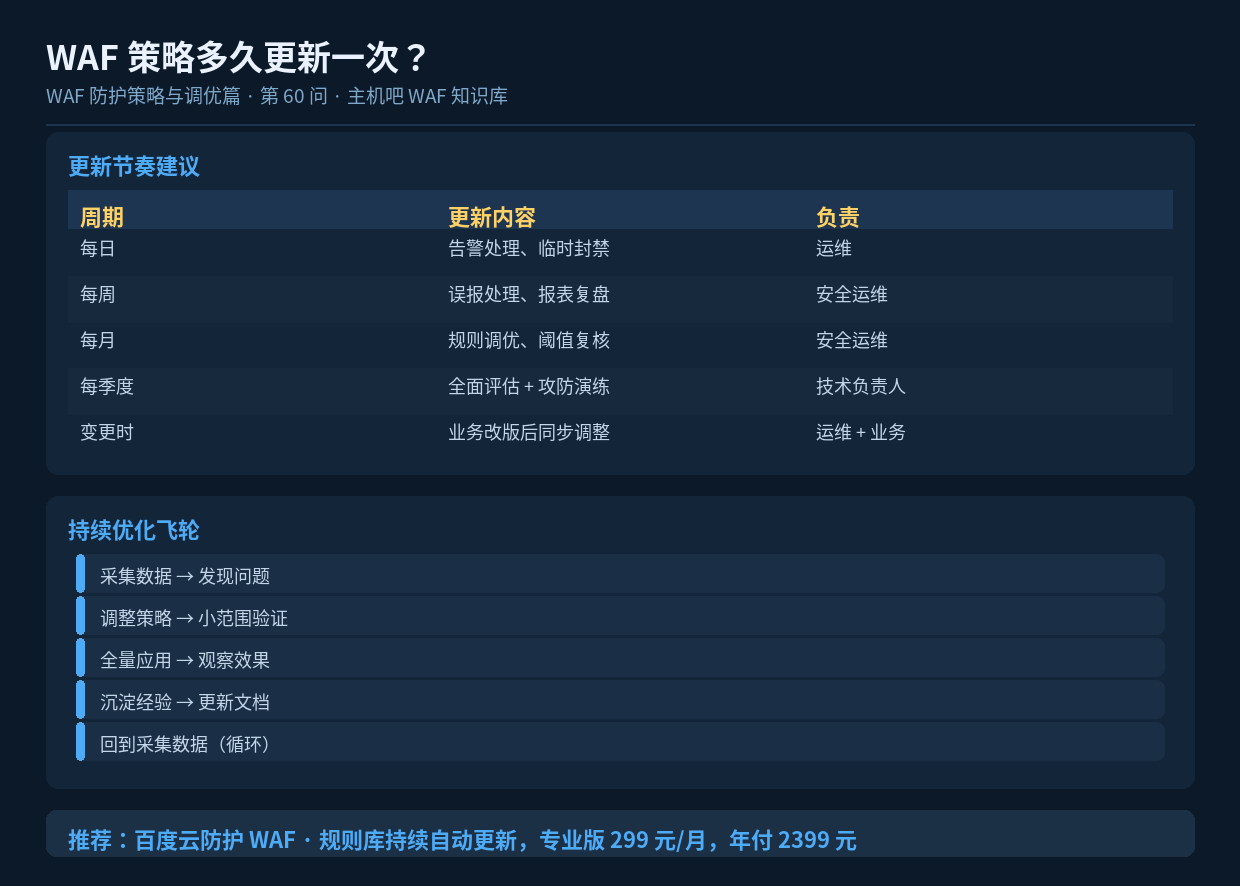
速读摘要:WAF 策略不是"配一次用一年"。合理的节奏是:每日处理告警、每周复盘误报、每月调优规则和阈值、每季度全面评估并演练、业务变更时同步调整。核心是形成"采集数据 → 发现问题 → 调整验证 → 沉淀经验"的持续优化飞轮。本文给出可落地的时间表和检查清单。
一、策略为什么会”腐化”
WAF 策略如果不维护,会随着时间推移逐渐失效,原因有三个:
- 业务在变:新功能、新接口带来新的误报点
- 攻击在变:新的攻击手法需要新的规则
- 流量在变:业务增长后原来的阈值不再合适
半年不动的 WAF,防护效果可能已经打了对折。
二、分层的更新节奏
2.1 每日(10 分钟)
每日晨间检查:
  □ 昨日攻击拦截总量是否正常
  □ 是否有 P0/P1 告警未处理
  □ 网站是否可正常访问(抽查)
  □ 有无新增的异常攻击源

行动:
  → 处理告警
  → 临时封禁高频攻击 IP
  → 记录异常情况
2.2 每周(30 分钟)
每周复盘:
  □ 统计本周误报事件,逐条处理
  □ 查看攻击类型分布,是否有新威胁
  □ 检查白名单是否需要更新
  □ 核对告警阈值是否合理

行动:
  → 调整误报规则
  → 补充针对新威胁的规则
  → 清理过期白名单
2.3 每月(1-2 小时)
每月调优:
  □ 计算五大评估指标,与上月对比
  □ 评估每条自定义规则的命中率
      命中率 = 0  → 考虑删除
      命中率极高 → 确认是否为攻击
  □ 复核阈值设置(业务量可能已增长)
  □ 检查是否有缺漏的攻击类型
  □ 导出配置备份

行动:
  → 精简低效规则
  → 调整阈值
  → 补充缺失的防护
  → 归档配置版本
2.4 每季度(半天)
季度全面评估:
  □ 执行一次完整的攻防演练
  □ 验证源站保护是否有效
  □ 全面盘点域名覆盖率
  □ 审查权限与账号(含离职人员清理)
  □ 审查日志留存合规性
  □ 评估 WAF 性能(延迟是否可接受)
  □ 更新应急预案

行动:
  → 形成季度安全报告
  → 制定下季度改进计划
2.5 业务变更时
这是最容易被忽略但最重要的时点:
触发场景:
  ├─ 网站改版(新页面、新路径)
  ├─ 新增业务功能(新接口)
  ├─ 更换服务器或架构(源站变更)
  ├─ 新增域名(要接入 WAF)
  ├─ 大促 / 活动上线(阈值要放宽)
  └─ 接入第三方服务(回调 IP 要加白)

必做动作:
  → 新路径纳入分级策略
  → 新接口做防护测试
  → 调整相关阈值
  → 验证后归档
三、持续优化的飞轮
         ┌─────────────────┐
         ↓                 │
   采集数据           沉淀经验
   (日志/报表)        (更新文档)
         ↓                 ↑
   发现问题           观察效果
   (误报/漏报)        (验证调整)
         ↓                 ↑
         └→ 调整策略 → 小范围验证 ←┘

每一轮循环都会让策略更贴合业务、更精准。
四、检查清单(可打印张贴)
| 周期 | 检查项 | 完成 |
|---|---|---|
| 每日 | 处理告警 | □ |
| 每日 | 抽查网站可访问性 | □ |
| 每周 | 处理误报清单 | □ |
| 每周 | 查看攻击类型变化 | □ |
| 每月 | 计算五大指标 | □ |
| 每月 | 清理低效规则 | □ |
| 每月 | 备份配置 | □ |
| 每季度 | 攻防演练 | □ |
| 每季度 | 权限审查 | □ |
| 变更时 | 同步调整策略 | □ |
五、文档沉淀
持续优化的成果要沉淀下来,否则人员一变又得从头摸索:
- 规则说明文档:每条自定义规则的目的、逻辑、上线时间
- 误报处理记录:什么问题、怎么解决的
- 应急预案:被攻击时的处置步骤和联系人
- 配置版本记录:每次变更的内容和原因
- 评估报告归档:月度、季度报告存档
六、小结
WAF 策略的生命力在于持续更新。建立”每日 10 分钟、每周 30 分钟、每月 2 小时、每季度半天”的节奏,配合业务变更时的同步调整,形成”采集-发现-调整-沉淀”的优化飞轮。这样 WAF 才能始终保持在有效的状态,而不是配完之后慢慢腐化。
