
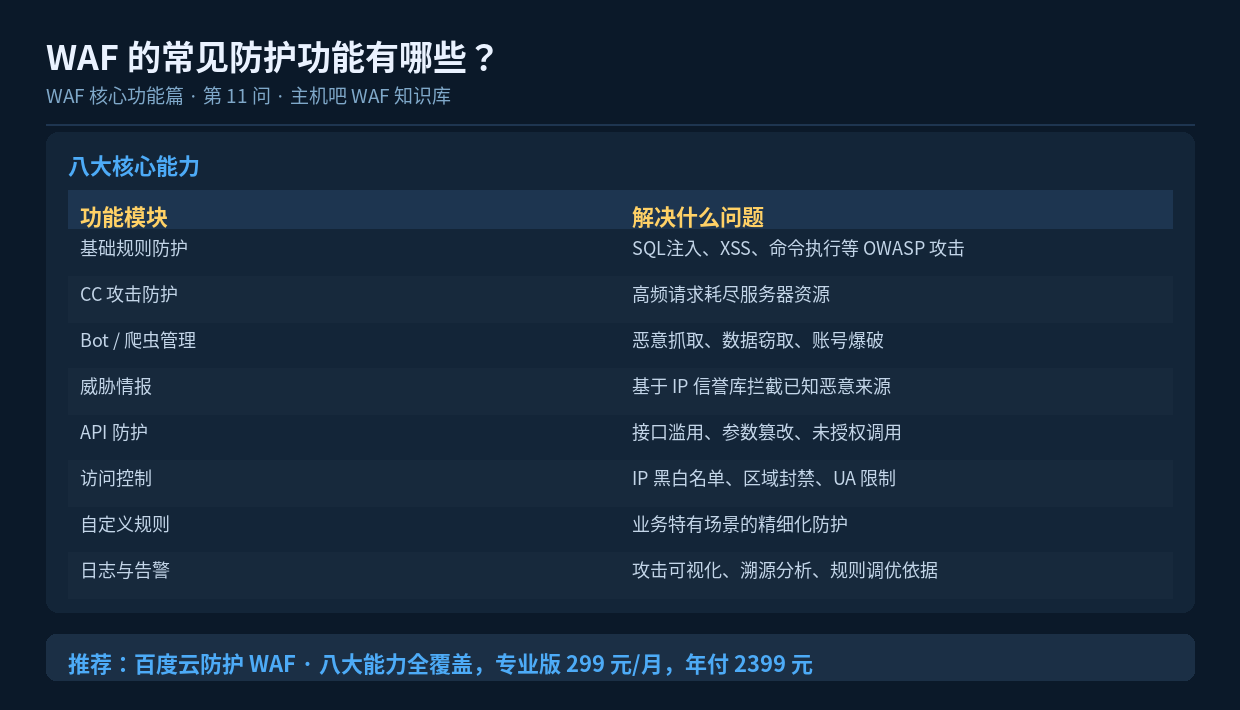

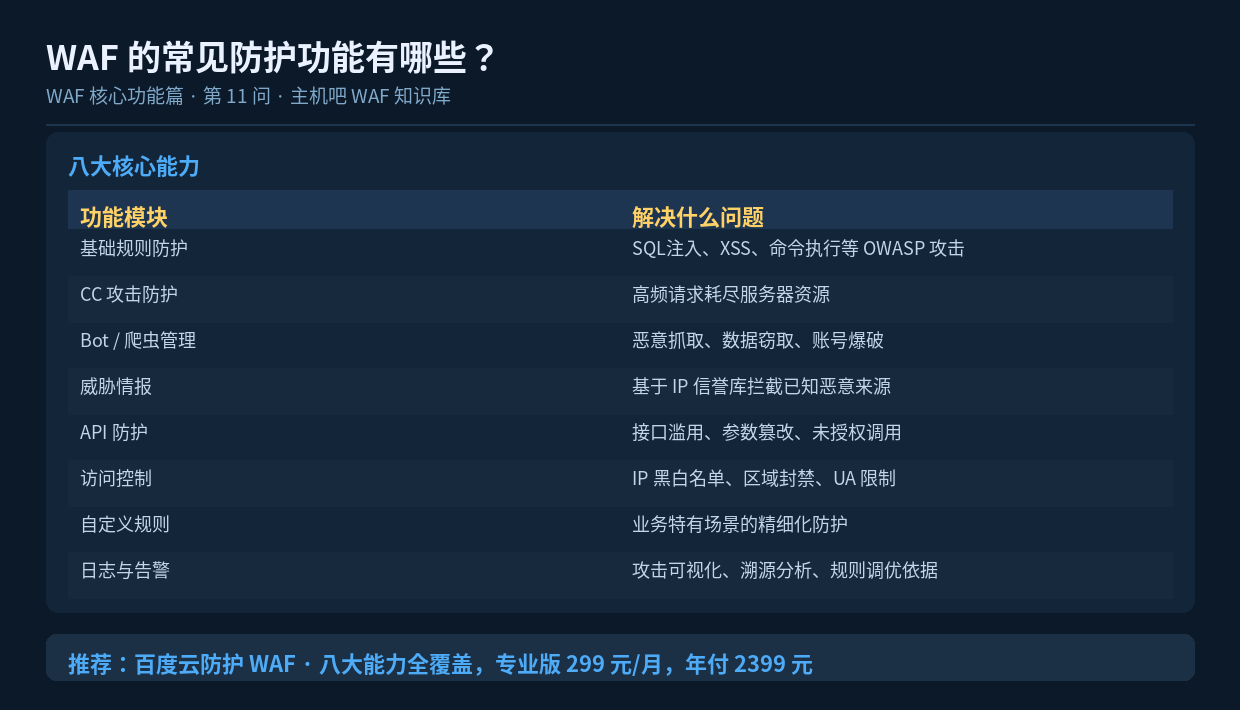
速读摘要:WAF 的核心防护能力可归纳为八大模块:基础规则防护(SQL注入/XSS等)、CC攻击防护、Bot爬虫管理、威胁情报、API防护、访问控制、自定义规则、日志与告警。本文逐一讲清每个模块的作用、适用场景与配置要点,帮站长建立完整的 WAF 功能认知框架。
一、为什么需要了解 WAF 的功能清单
很多站长接了 WAF 之后,只用了「默认规则」这一个功能,其余能力长期闲置。结果遇到 CC 攻击、爬虫抓取时,才发现原来 WAF 早就有对应模块,只是没开。
这篇把 WAF 的核心功能做一次完整盘点,作为后面各篇 FAQ 的总览。
二、八大核心防护能力
1. 基础规则防护(Web 攻击拦截)
这是 WAF 最核心、也是默认开启的能力,主要覆盖 OWASP Top 10 中的注入类攻击:
- SQL 注入、命令注入;
- 跨站脚本(XSS);
- 文件包含、目录遍历;
- Webshell 上传与通信;
- 反序列化攻击。
规则库由服务商持续更新,新漏洞爆发时会被快速纳入。
2. CC 攻击防护
CC 攻击的特点是请求看起来都是正常的,只是频率极高、来源集中。WAF 通过多维度的频率统计(IP、URL、会话)识别异常并限流。
常见配置维度:单 IP 访问频率、单 URL 访问频率、并发连接数。防 CC 的关键是阈值合理——太低误伤正常用户,太高防护失效。
3. Bot / 爬虫管理
比传统「爬虫防护」更精细。传统做法通常是「拦掉所有非浏览器 UA」,容易误伤搜索引擎蜘蛛;Bot 管理则可以对爬虫分类分级:
| Bot 类型 | 处置策略 |
|---|---|
| 搜索引擎蜘蛛 | 放行(验证真实 IP 后) |
| 正常监控工具 | 放行或限速 |
| 恶意采集爬虫 | 拦截 |
| 扫描器 / 爆破工具 | 拦截并记录 |
4. 威胁情报
基于IP 信誉库做前置拦截。如果某个 IP 已被标记为攻击源、僵尸网络节点或恶意扫描器,可以在它发起请求时就拦掉,不必等规则匹配。
这项能力的价值取决于情报库的质量和更新速度,是考察云 WAF 服务商实力的重要指标。
5. API 防护
随着前后端分离架构普及,API 接口成为新的攻击面。WAF 的 API 防护通常包括:
- 接口访问频率限制;
- 参数格式与合法性校验;
- 敏感接口(如登录、支付)的重点防护;
- 异常调用行为识别。
6. 访问控制
基础但实用的一组能力,包括:
- IP 黑白名单——明确放行或拒绝特定 IP;
- 区域封禁——按国家/地区限制访问;
- UA 限制——拦截特定 User-Agent;
- 防盗链——防止资源被其他站点盗用。
7. 自定义规则
当默认规则覆盖不到你的业务场景时,自定义规则是必要的补充。典型用途:
- 针对自己的后台路径做更严格的限制;
- 放行业务必需的「看起来像攻击」的参数;
- 对特定接口做频率控制。
8. 日志与告警
没有日志,防护就是黑盒。完整的日志能力应该包括:
- 攻击日志——谁在什么时间打了什么攻击;
- 访问日志——用于分析访问趋势和排查误拦;
- 可视化报表——态势一目了然;
- 告警通知——重大攻击及时知道。
三、功能启用建议顺序
建议按以下顺序逐步启用,避免一次性开启过多规则导致误拦:
- 先开基础规则防护——用「观察模式」跑几天,确认无误拦;
- 再开 CC 防护——根据业务实际流量设定合理阈值;
- 然后配置 Bot 管理——重点放行搜索引擎,拦截恶意采集;
- 最后做精细化——自定义规则、白名单、告警通知。
四、小结
WAF 的价值不只在于「拦攻击」,而在于这八个模块的组合。理解每个模块解决什么问题,才能在遇到具体威胁时知道该开哪个开关。后续 FAQ 会围绕这些模块逐一展开。
