
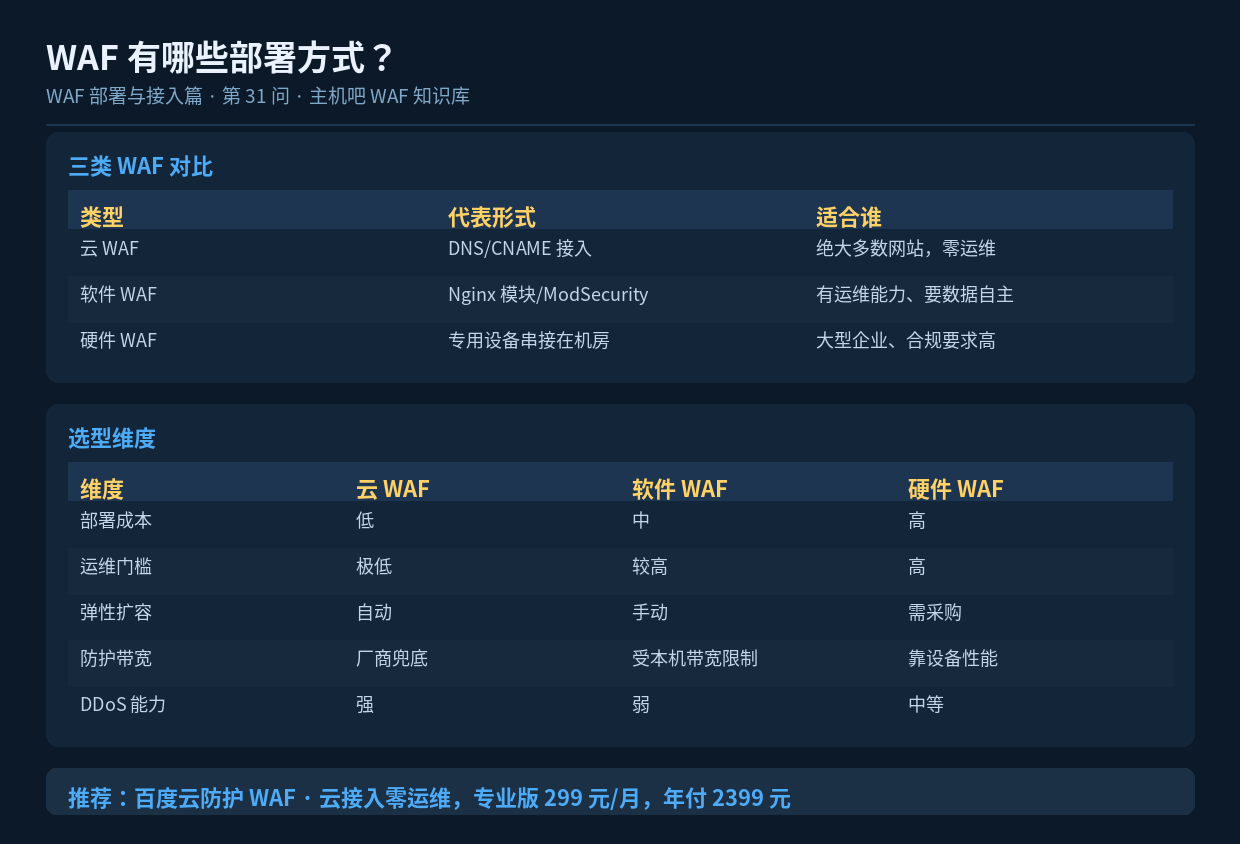

速读摘要:WAF 主要分三类——云 WAF(DNS/CNAME 接入,零运维、带 DDoS 兜底)、软件 WAF(部署在服务器上,数据自主但受本机性能限制)、硬件 WAF(专用设备,合规场景常用但成本高)。本文用对比表帮你按业务规模、运维能力、预算快速选型。
一、部署方式决定使用体验
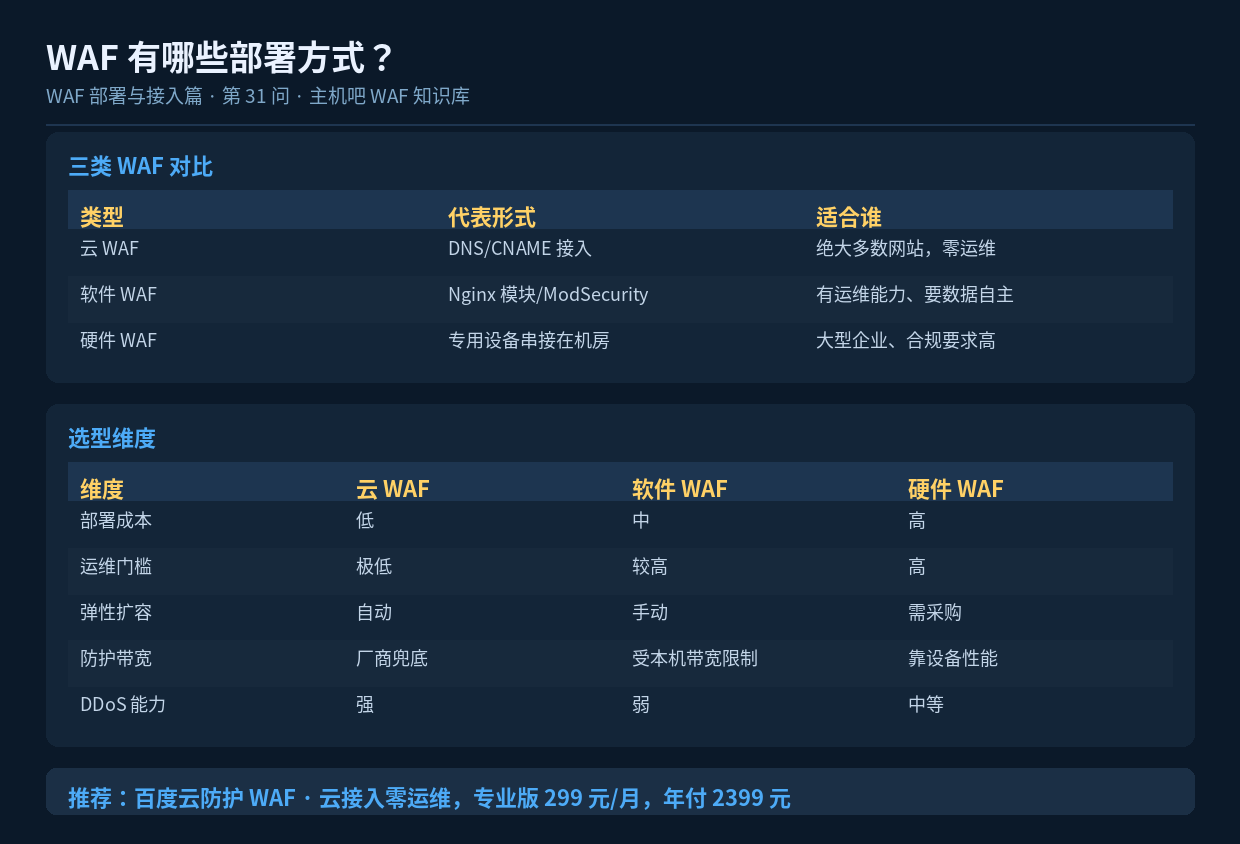
很多人选 WAF 只看”能防什么”,忽略了”怎么部署”。实际上部署方式直接决定了运维成本、防护上限和能否应对大流量攻击。搞清三种形态的差异,比对比功能清单更重要。
二、云 WAF(SaaS 模式)
2.1 工作方式
把域名的 DNS 解析指向 WAF 厂商提供的 CNAME,流量先到厂商的边缘节点,清洗后再回源到你的服务器。你的服务器 IP 被隐藏起来了。
2.2 优势
- 零运维:不用装软件、不用配服务器,改个 DNS 就完事
- 弹性强:厂商节点带宽池很大,抗 DDoS 能力天然强
- 实时更新:规则库在云端统一更新,无需你操作
- 隐藏源站:攻击者拿不到真实 IP
- 全球覆盖:多节点就近接入,海外用户也能防护
2.3 劣势
- 流量必须经过第三方(数据链路要考虑清楚)
- 依赖厂商稳定性,厂商节点故障会影响你
- 部分敏感业务可能不接受外部代理
2.4 适合谁
绝大多数中小企业网站、电商、内容站。特别是没有专职运维、又怕被打的站长,云 WAF 是首选。
三、软件 WAF
3.1 工作方式
以模块形式安装在你的 Web 服务器上,比较典型的是 Nginx 的 ModSecurity、OpenResty 的 lua-waf、宝塔自带的 nginx 防火墙插件等。
3.2 优势
- 数据不出自己服务器,隐私可控
- 可深度定制规则,业务耦合度高
- 无需额外硬件,成本较低
3.3 劣势
- 消耗本机 CPU/内存,会影响业务性能
- 防护带宽受限于本机带宽,DDoS 来了照样打穿
- 规则要自己维护更新,容易被新攻击绕过
- 需要一定的运维能力
3.4 适合谁
有运维团队、对数据主权敏感、业务量适中的场景;或作为云 WAF 的补充,做内部纵深防御。
四、硬件 WAF
4.1 工作方式
一台专用设备串接在机房出口,所有流量经过它过滤。性能强、延迟可控。
4.2 优劣势
| 维度 | 说明 |
|---|---|
| 性能 | 强,可处理大并发,延迟低 |
| 成本 | 高,设备采购 + 维保费用 |
| 扩容 | 需重新采购,弹性差 |
| 合规 | 满足等保、行业监管的硬件要求 |
| 适用 | 大型企业、金融、政务 |
五、混合部署:实战最优解
实际项目里,最优方案往往是组合使用:
- 第一层:云 WAF 挡住外部攻击和 DDoS,隐藏源站
- 第二层:源站只允许云 WAF 回源 IP 访问,封死直连
- 第三层:源站内部跑软件 WAF,做纵深防御(防内部横向)
- 第四层:应用侧做好输入校验和参数化查询,从代码层根治
这样即使云 WAF 规则被绕过,源站还有一层;即使源站软件 WAF 漏了,代码层还有兜底。
六、选型决策表
| 你的情况 | 推荐 |
|---|---|
| 没运维、怕被打、要快速上线 | 云 WAF |
| 数据敏感、有运维能力 | 软件 WAF 或 云 WAF + 回源限制 |
| 大型企业、有合规要求 | 硬件 WAF 或 混合部署 |
| 预算有限的小站 | 云 WAF 基础版 |
| 既要防 DDoS 又要防应用层 | 云 WAF(含清洗能力) |
七、小结
三种部署方式没有绝对优劣,只有是否匹配你的现状。对多数站长来说,云 WAF 用”改 DNS”的代价换来零运维和抗 DDoS 能力,性价比最高;软件和硬件 WAF 更适合有特定诉求的场景。
