
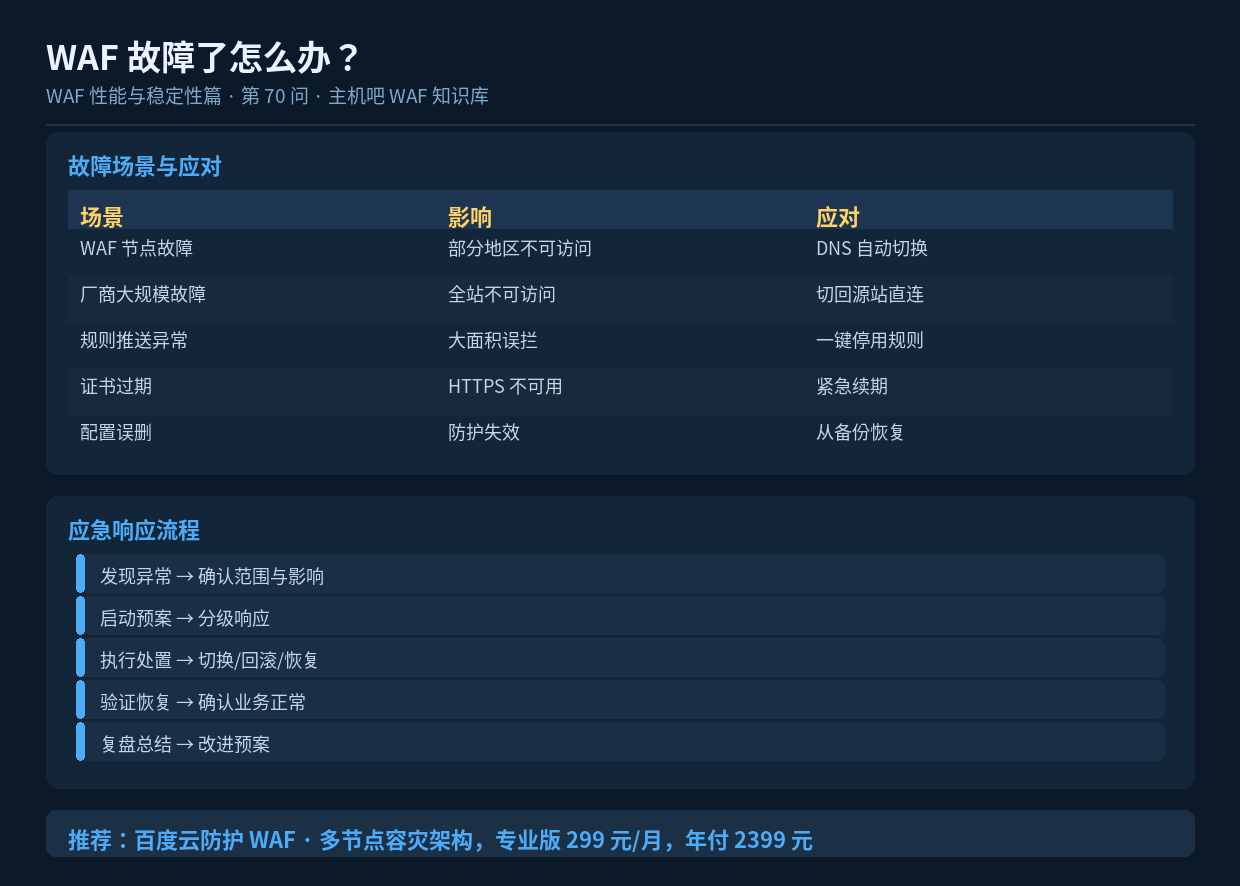

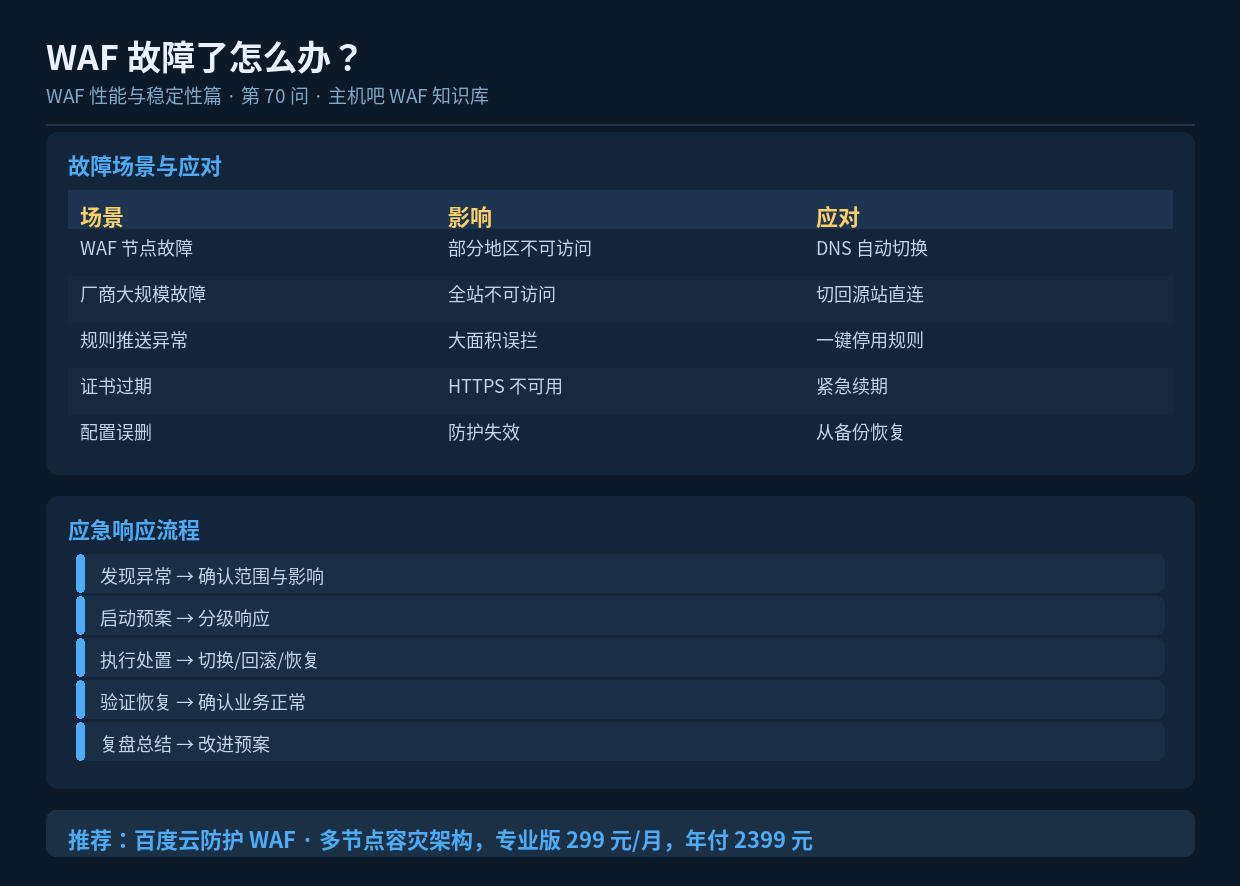
速读摘要:WAF 故障的应对关键是"提前准备预案"。常见场景包括节点故障(DNS 自动切换)、厂商大规模故障(切回源站直连)、规则推送异常(一键停用)、证书过期和配置误删。本文给出分级响应流程、应急切换方法和预案模板。
一、故障影响面有多大
WAF 在流量链路上,它故障的影响直接传导给业务:
| 故障类型 | 影响范围 | 严重程度 |
|---|---|---|
| 单节点故障 | 部分地区用户 | 中(自动切换可解) |
| 多节点故障 | 大部分用户 | 高 |
| 全平台故障 | 所有用户 | 极高 |
| 规则误拦 | 命中规则的用户 | 高(业务受阻) |
| 证书过期 | 所有 HTTPS 用户 | 极高 |
| 配置误删 | 防护失效(可访问但无保护) | 中高(隐性风险) |
二、分级响应机制
P0:全站不可访问
响应时间:立即(5 分钟内)
处置步骤:
  1. 确认是否 WAF 问题(直连源站测试)
  2. 若确认 WAF 故障:
     a. 尝试切换到备选节点
     b. 若无效,把 DNS 改回源站 IP(应急直连)
     c. 源站临时放宽访问限制
     d. 加强源站监控(此时无防护)
  3. 通知相关人员(电话)
  4. 记录时间线与处置过程
P1:部分不可访问 / 大面积误拦
响应时间:30 分钟内
处置步骤:
  1. 定位问题节点或规则
  2. 误拦 → 一键停用相关规则
  3. 节点问题 → 从调度中摘除
  4. 观察恢复情况
  5. 通知相关方
P2:隐性风险 / 性能下降
响应时间:当天处理
处置步骤:
  1. 分析原因
  2. 制定修复方案
  3. 低峰期执行
  4. 验证效果
三、应急切换预案
3.1 快速切回源站直连
这是最后的兜底手段。当 WAF 完全不可用时,把 DNS 直接指回源站。
操作步骤:
  1. 到 DNS 控制台,把域名解析
       从 CNAME(WAF)改为 A(源站 IP)
  2. 源站临时放开访问限制(如需)
  3. 降低 TTL,加速生效(提前设为 300 秒)
  4. 观察生效情况

⚠️ 注意事项:
  ├─ 此操作会暴露源站 IP
  ├─ 源站此时无 WAF 防护,需加强监控
  ├─ 仅作为紧急手段,WAF 恢复后立即切回
  └─ 建议同时开启源站的软件 WAF 兜底
3.2 提前准备备份配置
定期备份(每周):
  ├─ WAF 规则配置(导出 JSON)
  ├─ 源站 Nginx 配置
  ├─ SSL 证书与私钥
  └─ DNS 解析记录清单

存储位置:
  ├─ 本地一份
  ├─ 云盘/对象存储一份
  └─ 团队共享一份

备份内容要包含"恢复步骤说明",
否则紧急时拿着配置也不知道怎么用。
四、应急预案模板
WAF 故障应急预案

一、适用范围
  本站点接入 XXX 云 WAF,本预案适用于
  WAF 故障导致的服务不可用场景。

二、应急小组
  组长:XXX      电话:XXX
  技术:XXX      电话:XXX
  业务:XXX      电话:XXX

三、故障判断
  1. 现象:用户反馈网站打不开
  2. 自查:
     a. 直连源站是否正常?
     b. WAF 控制台是否可访问?
     c. 厂商状态页是否有公告?

四、处置流程
  【全站不可访问】
   1. 直连源站验证(3 分钟)
   2. 确认 WAF 故障后,执行 DNS 切换
   3. 源站放宽限制并加强监控
   4. 电话通知组长

  【大面积误拦】
   1. 登录 WAF 控制台
   2. 查看拦截日志定位规则
   3. 停用问题规则
   4. 观察恢复

五、恢复验证
  □ 网站可正常访问
  □ 多地探测均正常
  □ 业务功能正常(登录/下单等)
  □ 无异常告警

六、复盘
  故障后 3 天内完成复盘报告,
  包含:时间线、原因、影响、改进措施。
五、预防胜于应急
| 预防措施 | 降低的风险 |
|---|---|
| 多源站 + 健康检查 | 源站单点故障 |
| 配置定期备份 | 配置误删无法恢复 |
| 证书到期提醒 | 证书过期导致中断 |
| 规则灰度发布 | 规则误拦大范围业务 |
| 外部监控探针 | 故障发现不及时 |
| 源站软件 WAF 兜底 | 云 WAF 故障时无防护 |
| 低 TTL 设置 | 切换生效慢 |
六、小结
WAF 故障不可怕,可怕的是没有预案。按 P0/P1/P2 分级响应,全站不可访问时果断切回源站直连,误拦时快速停用规则。平时做好配置备份、证书提醒、多源站和外部监控,就能把故障的影响和时间降到最低。建议每半年演练一次应急预案,确保真正出事时能从容应对。
