
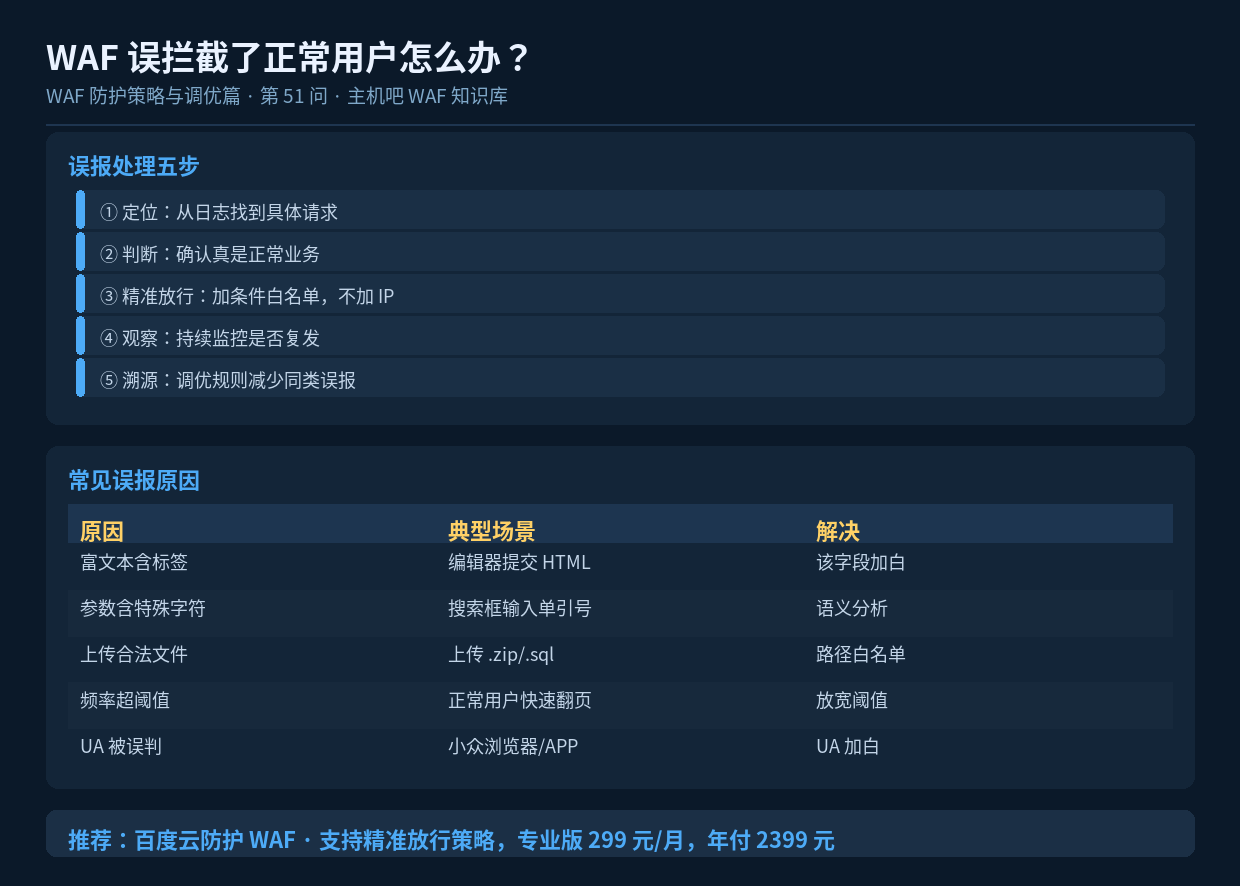

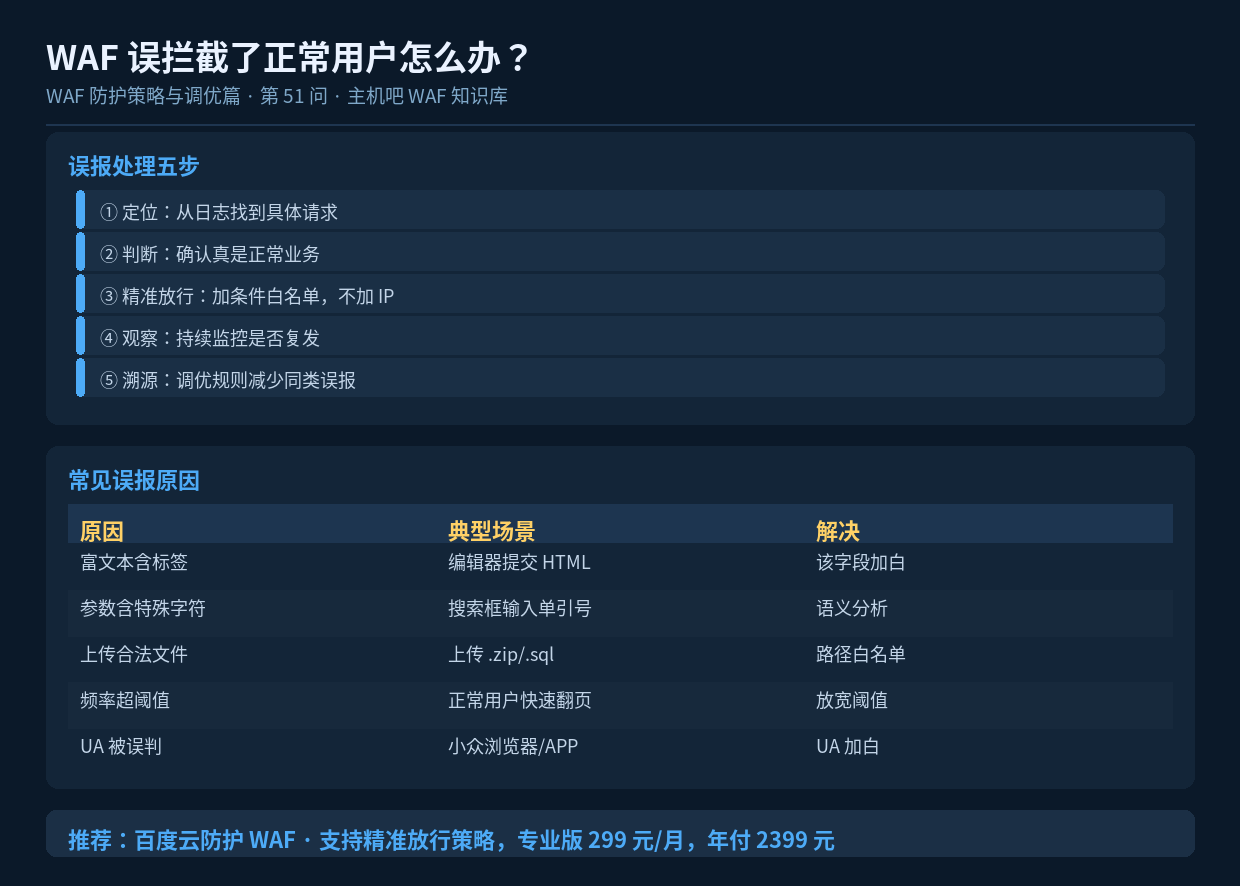
速读摘要:WAF 误报(误拦截正常用户)是运维中最高频的困扰。正确处理流程是:从日志定位请求 → 判断确实是正常业务 → 用"精准条件放行"(而非加 IP 白名单)→ 持续观察 → 溯源调优规则。本文讲清误报的原因分类和标准处理流程。
一、误报为什么难以完全避免
WAF 靠特征匹配和规则判断,而”合法请求”和”攻击请求”在文本层面有时确实长得像。比如用户在搜索框输入”O’Brien”,单引号触发了 SQL 注入规则——但这是完全正常的姓名输入。
所以误报不可能 100% 消除,关键是有一套高效的发现和处理机制。
二、怎么发现误报
2.1 从日志发现
# 找出被 WAF 拦截的请求(403)中,UA 是正常浏览器的
# 先看拦截总量
grep -c " 403 " /www/wwwlogs/access.log

# 再看被拦请求里,哪些是常见浏览器 UA
grep " 403 " /www/wwwlogs/access.log \
  | grep -i "chrome\|firefox\|safari" | wc -l
2.2 从用户反馈发现
用户投诉”打不开””提交不了””一直弹验证码”,往往就是误报。这是最直接也最容易被忽视的信号——建议在网站放一个反馈入口。
2.3 从业务数据发现
下单量、注册量、评论量突然下降,但流量没降,可能是关键业务接口被误拦了。
2.4 从拦截率发现
拦截数占总请求比例突然从 2% 涨到 20%,大概率是规则调严了或有误报。
三、标准处理流程
第一步:定位请求
从 WAF 日志或源站 access.log 找到具体的请求:源 IP、URI、参数、User-Agent、命中的规则。这些信息决定了后续怎么放行。
第二步:判断是否真的误报
| 判断维度 | 正常业务特征 | 攻击特征 |
|---|---|---|
| 源 IP 类型 | 真实用户 IP/住宅宽带 | IDC/代理/VPN |
| 请求 URI | 业务正常页面 | 敏感路径/不存在的页面 |
| 参数内容 | 符合业务语义 | 注入/越权语句 |
| 请求频率 | 符合人类节奏 | 机械高频 |
| UA/指纹 | 真实浏览器 | 脚本工具或伪装 |
第三步:精准放行(关键)
这是最容易做错的一步。很多人的第一反应是”把这人的 IP 加白名单”,结果就是留了个永久后门。
❌ 错误做法:
   把 45.123.45.67 加入 IP 白名单
   → 该 IP 从此绕过所有检测,如果它真有问题就麻烦了
   → 换个人换个 IP 又要重新加

✅ 正确做法:
   针对具体场景做条件放行
   ├─ 条件 1:URI 等于 /comment/submit
   ├─ 条件 2:参数 comment 字段不做 XSS 检测
   └─ 条件 3:仍保留频率限制
   → 既解决误报,又不影响整体防护
第四步:持续观察
放行规则上线后,观察 3-7 天:误报是否消除?有没有出现利用这条放行规则的新攻击?如果发现问题,及时收紧。
第五步:溯源调优
同一个误报反复出现,说明规则本身有问题,要从源头解决:
- 如果是某个字段总触发:把该字段加入”免检字段”列表
- 如果是某类字符总触发:改用语义分析而非字符匹配
- 如果是频率阈值太低:根据实际业务调整阈值
- 如果是内置规则误报:向厂商反馈,或直接关闭该条规则
四、高频误报场景与解法
| 场景 | 误报原因 | 解决方案 |
|---|---|---|
| 富文本编辑器 | 提交内容含 HTML 标签 | 该接口关闭 XSS 检测,改用白名单标签过滤 |
| 搜索框输入特殊字符 | 单引号/尖括号触发规则 | 该字段开启语义分析或加免责 |
| 上传业务文件 | 扩展名像木马(.sql/.bak) | 上传路径加白名单,校验文件头 |
| APP 内嵌浏览器 | UA 特殊或为空 | 把自家 APP UA 加入白名单 |
| 快速翻页/加载更多 | 频率超阈值 | 对列表接口放宽阈值或按用户维度限制 |
| API 接口调用 | 参数是 JSON,含特殊字符 | API 路径关闭表单规则,改用 Token 鉴权 |
| 百度/Google 爬虫 | 被 Bot 规则拦 | 爬虫 IP 反查后加白 |
五、建立误报处理的 SOP
误报处理标准流程:

  1. 接报(用户反馈 / 监控发现)
       ↓ 30 分钟内
  2. 复现:用相同请求测试,确认是否被拦
       ↓
  3. 定位:日志查命中规则
       ↓ 2 小时内
  4. 临时放行:条件放行,缩小影响面
       ↓
  5. 验证:请反馈用户重试
       ↓ 24 小时内
  6. 溯源:调优规则,减少同类误报
       ↓ 每周
  7. 复盘:统计误报类型,形成改进清单
六、小结
误报处理的关键原则是:用精准条件放行,而不是加 IP 白名单。前者只解决具体场景,后者等于开后门。配合”定位-判断-放行-观察-溯源”五步流程,就能在保证安全的同时把误报影响降到最低。
