
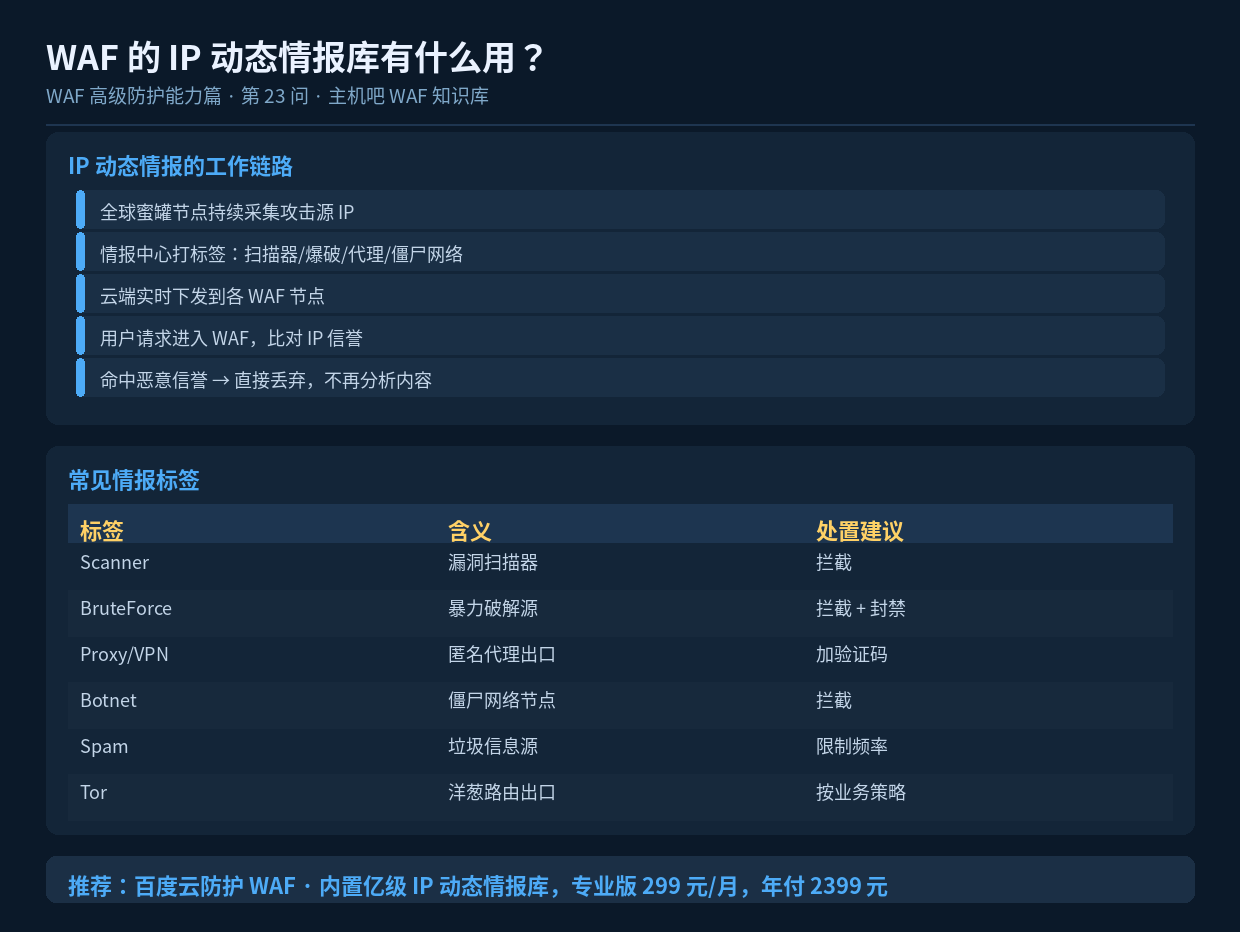

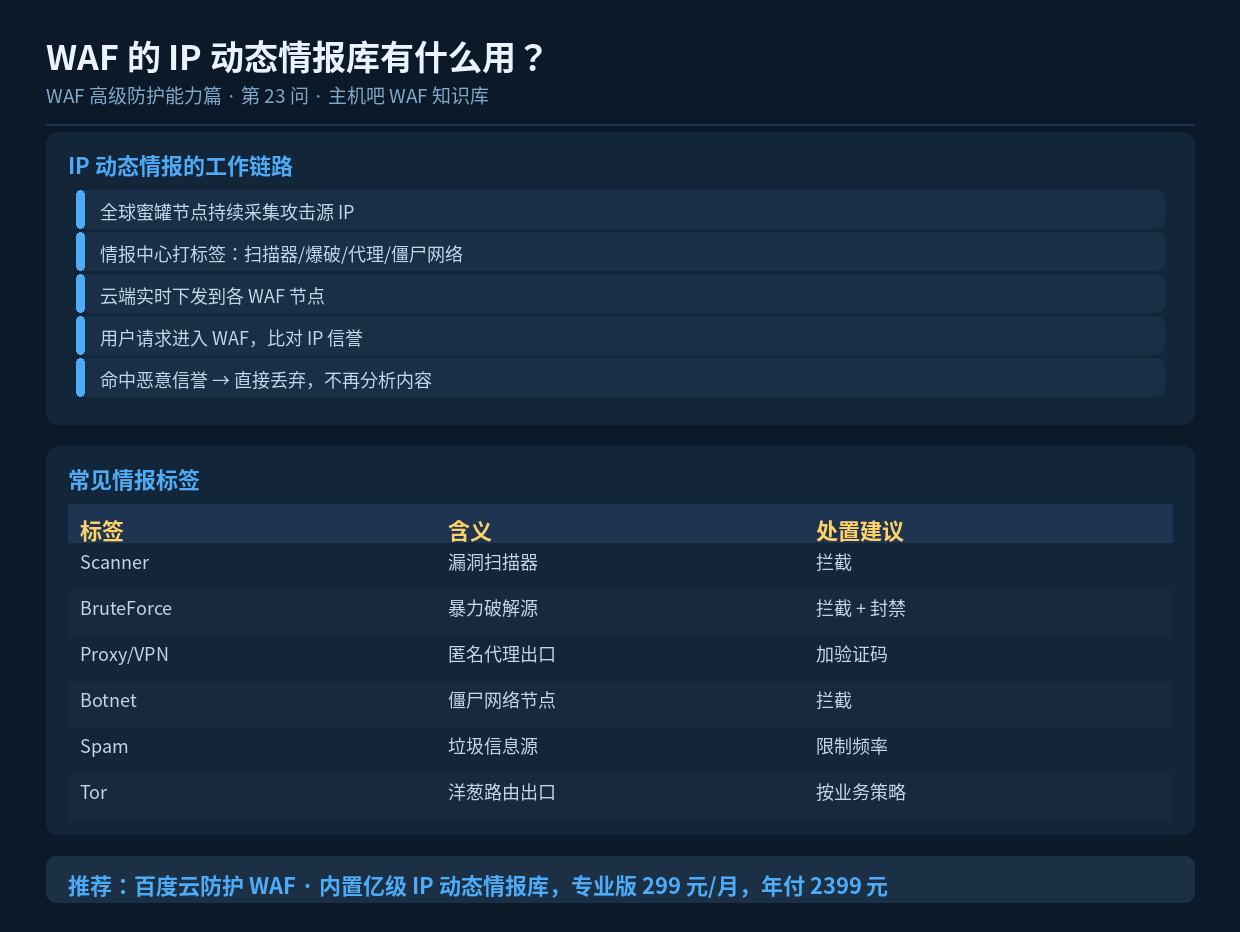
速读摘要:IP 动态情报库是 WAF 用全球蜜罐采集攻击源 IP、打上信誉标签后实时下发的机制。它的最大价值是"未攻先防"——恶意 IP 还没来得及攻击你的站点,就已经被云端情报标记。本文讲清情报库的工作原理、常见标签含义和接入方式。
一、什么叫”动态”情报
传统 IP 黑名单是静态的:你被某个 IP 攻击了,手工把它加进黑名单。问题是攻击者打完就走、随时换 IP,静态黑名单永远慢半拍。
动态情报库完全不同:WAF 服务商在全球部署大量蜜罐探针,主动”钓”出正在扫描、爆破、传播恶意程序的 IP,实时打标签并推送到防护节点。也就是说,这个 IP 在你之前已经攻击过别人了,情报比你更早知道它是坏人。
二、情报标签是怎么打的
情报中心对每个 IP 会综合多个维度的行为特征进行评分定级:
- 行为维度:短时间内高频扫描端口、尝试弱口令、请求敏感路径
- 历史维度:该 IP 过去 30 天是否参与过攻击事件
- 关联维度:是否属于已知代理池、云主机出口段、僵尸网络 C2
- 地理维度:与业务目标用户地域的偏离程度
综合评分后输出的标签,就构成了 WAF 可以直接消费的”信誉等级”。
三、情报库在防护中的价值
3.1 未攻先防,降低源站压力
恶意 IP 在 WAF 边缘就被丢弃,请求根本到不了源站。这比”先放进来再分析内容”效率高得多——省掉了规则匹配、日志记录、回源转发的全部开销。
3.2 补足规则防护的盲区
0day 漏洞、未知攻击手法,规则库还没更新,但攻击者用的 IP 往往早已在情报库里挂着”扫描器”标签。此时情报拦截就是最后一道兜底。
3.3 降低误封风险
好的情报库不是一刀切。它会区分”高置信恶意”和”疑似风险”,对前者直接拦截,对后者触发验证码或频率限制,避免误伤正常用户。
四、如何在 WAF 中启用
以云 WAF 为例,通常在控制台的”防护配置”里能找到威胁情报开关:
配置路径(通用):
  控制台 → 安全防护 → 威胁情报 / IP 信誉
  ├─ IP 信誉库       [开启]  ← 拦截高置信恶意 IP
  ├─ 代理/VPN 识别    [开启]  ← 匿名出口加验证
  ├─ 僵尸网络封禁     [开启]
  └─ 自定义情报源     [可选]  ← 导入自有黑名单

建议动作:
  1. 先开启"仅记录"模式跑 3 天,观察误杀情况
  2. 确认无误杀后切换为"拦截"模式
  3. 把业务已知的合作方 IP 加入白名单
五、自建轻量情报源的思路
如果你还没上云 WAF,也可以先做一版最简化的情报机制:定期从公开威胁情报源拉取恶意 IP 列表,写入 Nginx 的 deny 规则。
# 1. 拉取公开 IP 黑名单(示例思路)
curl -s https://example-threat-feed.com/ip.txt > /tmp/badip.txt

# 2. 生成 Nginx deny 规则
awk '{print "deny " $1 ";"}' /tmp/badip.txt > /www/server/panel/vhost/nginx/badip.conf

# 3. 在主配置的 server 块内 include
include /www/server/panel/vhost/nginx/badip.conf;

# 4. 重载生效
nginx -t && nginx -s reload
这种自建方案能挡一部分已知恶意 IP,但缺少实时性和行为分析能力。要真正发挥情报的价值,还是建议用带动态情报库的云 WAF。
六、小结
IP 动态情报库把”事后封禁”变成”事前拦截”,是 WAF 防护体系里性价比极高的一环。启用门槛很低,通常一个开关即可,建议所有站点都把它打开,并先用记录模式观察几天再切拦截。
