

一、白名单的优先级最高
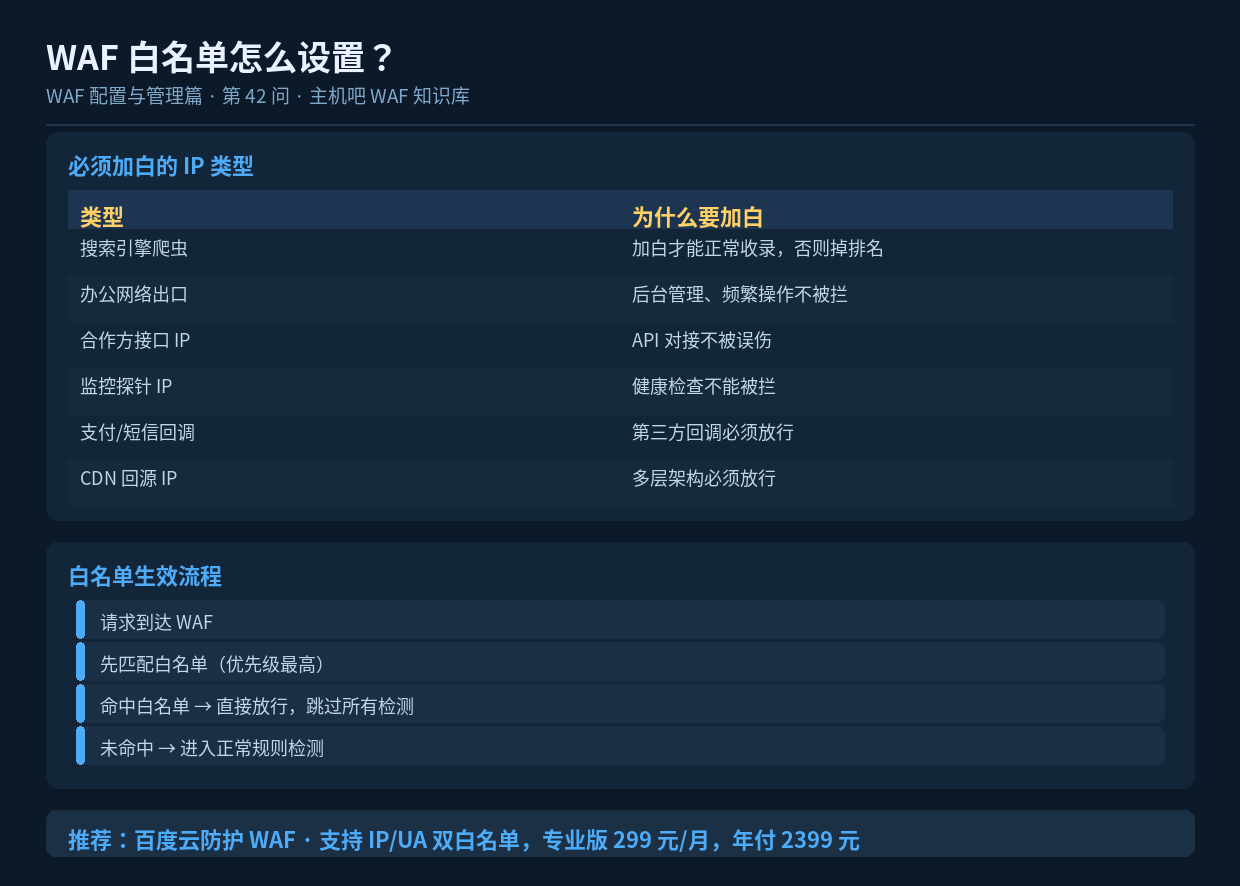
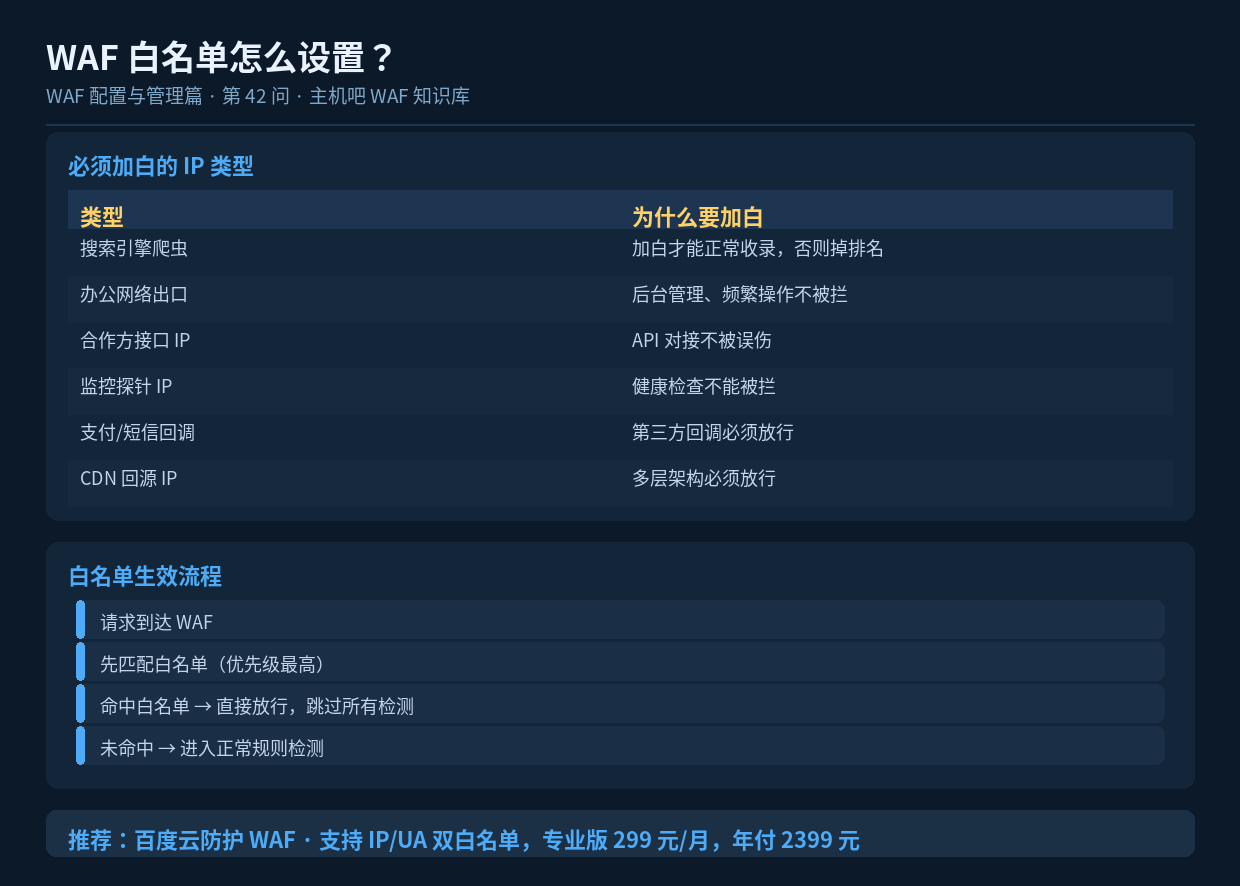
在所有 WAF 规则里,白名单是”一票放行”的存在——请求只要命中白名单,就跳过后续全部检测直接放行。
请求 → [白名单检查] → 命中 → 直接放行 ✅
                     ↓ 未命中
              [规则检测] → 拦截 / 放行
这既是它的价值,也是它的风险:白名单配得太宽,等于给攻击者开了后门;配错了,业务直接不可用。
二、这六类 IP 必须加白
2.1 搜索引擎爬虫(最关键)
如果你开启严格的 CC 防护或 Bot 拦截,百度、Google 的爬虫很可能被误拦,直接后果就是收录掉光、排名暴跌。这是站长最常踩的坑。
百度爬虫官方 IP 段(需查最新列表):
  220.181.108.0/24
  123.125.71.0/24
  116.179.32.0/24
  111.206.221.0/24

Google 爬虫:
建议用官方公布的 Googlebot IP 段,或做反向 DNS 校验更严谨的做法是反向 DNS 验证:把爬虫 IP 反查域名,确认归属百度/Google 后再放行,防止有人伪造 UA 冒充。
2.2 办公网络出口
你和团队日常要访问网站后台、调试接口,如果被 WAF 拦了就干不了活。把公司或家庭的公网 IP 加白。
# 查询自己的公网 IP
curl ifconfig.me
# 或
curl cip.cc
2.3 合作方接口 IP
有 API 对接的业务,对方服务器调用你的接口。这类流量往往没有 Cookie、UA 也简单,很容易被 Bot 规则拦掉。把对方出口 IP 加白,或用 Token 鉴权。
2.4 监控探针
站点监控、CDN 健康检查、聚合监控等探针会定期请求你的页面。它们频率稳定、UA 特殊,容易触发频率限制。
2.5 支付与短信回调
微信支付、支付宝、短信服务商的回调 IP 必须放行,否则会出现”用户付款了但订单状态没更新”的严重问题。这类 IP 段通常官方有公布,需及时更新。
2.6 CDN / 负载均衡回源段
如果架构是”WAF → CDN → 源站”或”WAF → 负载均衡 → 后端”,中间层的回源 IP 必须加入源站白名单。
三、配置方法
3.1 WAF 控制台白名单
控制台 → 防护配置 → 访问控制 → IP 白名单
  ├─ 添加方式:单个 IP 或 CIDR 网段
  ├─ 支持导入:批量粘贴或上传文件
  ├─ 生效范围:全部域名 / 指定域名
  └─ 备注:写清楚用途,方便日后维护
3.2 源站侧白名单(Nginx)
server {
    # 只允许 WAF + 办公网络 + 监控 IP
    allow 182.61.129.0/24;    # WAF 回源
    allow 220.181.108.0/24;   # 百度爬虫
    allow 203.0.113.10;       # 公司出口
    deny  all;
}
3.3 WordPress 插件白名单
部分安全插件(如 Wordfence)也有自己的 IP 白名单,注意与 WAF 白名单保持一致,否则会出现”A 放行 B 拦截”的矛盾。
四、维护要点
| 要点 | 说明 |
|---|---|
| 定期清理 | 离职员工、已停用的合作方 IP 及时移除 |
| 加备注 | 每个 IP 写清用途和添加人,避免成为”幽灵白名单” |
| 控制范围 | 能用单个 IP 就别用 /16 大段 |
| 双重校验 | 敏感白名单(如后台)配合 UA/Referer 条件 |
| 变更通知 | 白名单调整后通知相关方,并观察一周 |
| 审计日志 | 记录谁在什么时候加了哪条白名单 |
五、白名单被滥用的风险
要警惕一种情况:为了图省事,把一个大网段(如某省运营商 /16)整体加白。这等于对那个网段的所有攻击者敞开大门。
正确做法:白名单尽量精确到单个 IP,确实需要网段时控制在 /24 以内,并叠加其他条件。
六、小结
白名单是最有效也最危险的机制。搜索引擎爬虫必须加白(否则掉收录),办公网、合作方、监控、回调、回源段按需加白。维护时遵循”精确、有备注、定期清理”三原则,既保证业务顺畅,也不留安全口子。
