
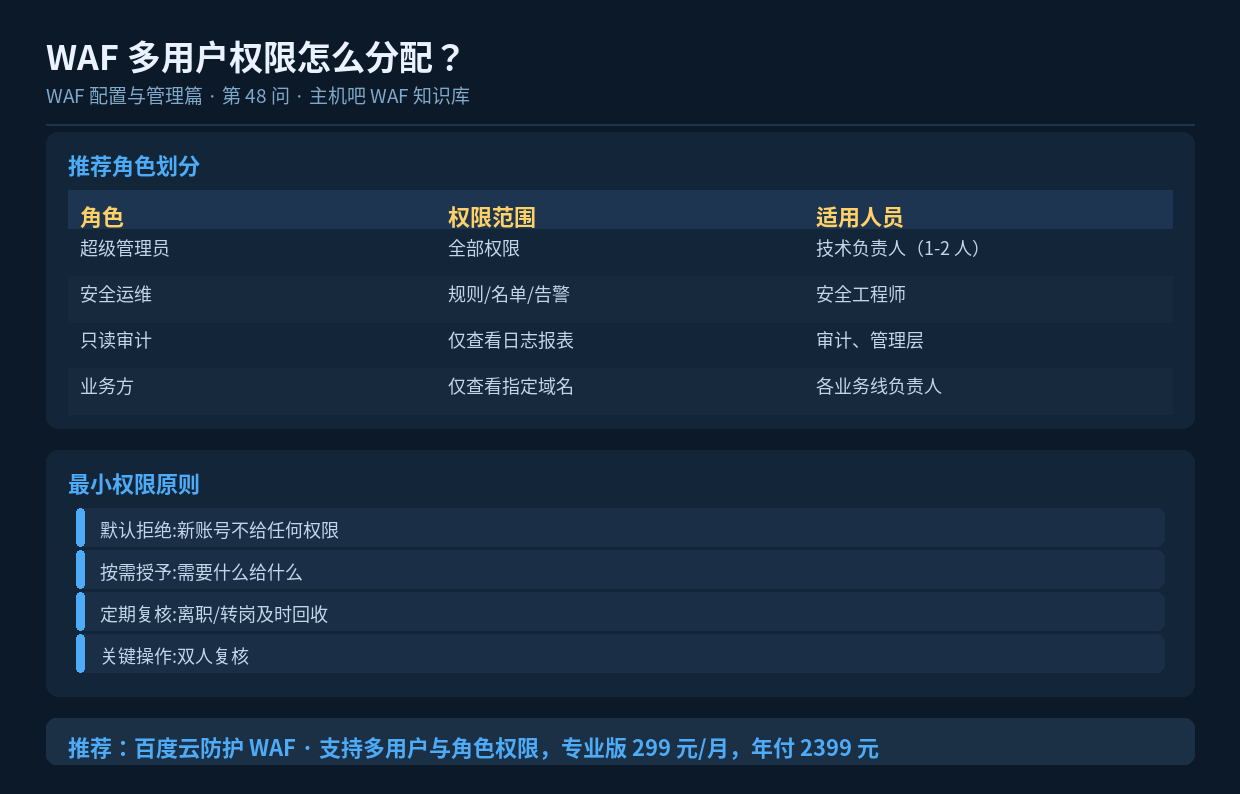

速读摘要:WAF 权限分配遵循"最小权限 + 职责分离"原则。建议划分为超级管理员、安全运维、只读审计、业务方四类角色,关键操作(如关闭防护、修改白名单)建议双人复核。本文讲清角色设计、权限边界和账号安全要求。
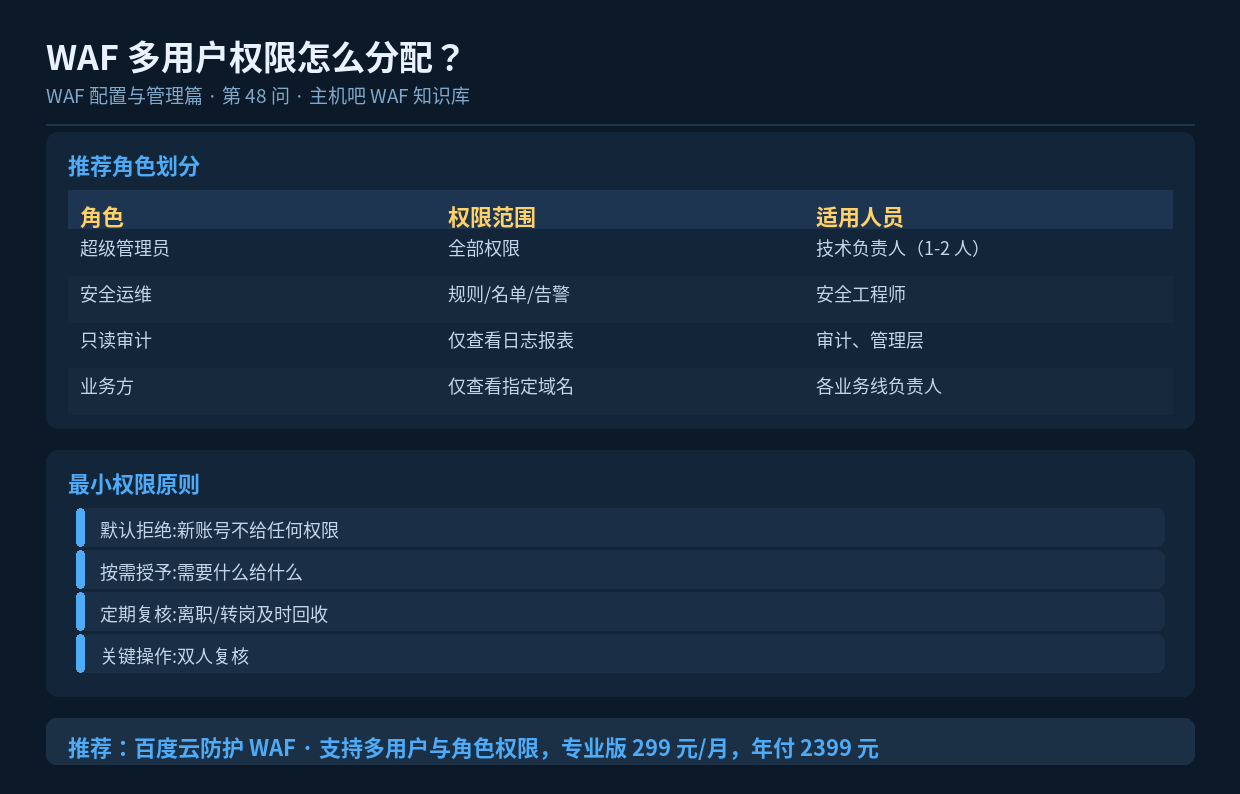
一、为什么不能所有人都是管理员
团队协作时最常见的问题就是”账号共享”或”人人超管”。这带来三重风险:一是出事时无法定位责任人;二是有人误操作没人发现;三是账号一旦泄露,攻击者能直接关掉防护。
正确的做法是按角色分配权限,每个人只拿到完成自己工作所需的最小权限。
二、四类典型角色
2.1 超级管理员
- 权限:全部(含账号管理、计费、删除域名)
- 人数:严格控制,1-2 人为宜
- 要求:开启二次验证,定期更换密码
2.2 安全运维
- 权限:规则配置、黑白名单、告警设置、日志查看
- 不能:删除域名、修改计费、管理账号
- 适用:日常负责安全运营的工程师
2.3 只读审计
- 权限:仅查看日志、报表、配置
- 不能:做任何修改
- 适用:审计人员、管理层、外部合规检查
2.4 业务方
- 权限:仅查看自己负责域名的数据和报表
- 不能:查看其他业务线数据,不能改配置
- 适用:各业务线负责人
三、权限矩阵示例
| 操作 | 超管 | 安全运维 | 只读审计 | 业务方 |
|---|---|---|---|---|
| 查看日志报表 | ✅ | ✅ | ✅ | ⚠️仅本业务 |
| 修改防护规则 | ✅ | ✅ | ❌ | ❌ |
| 增删黑白名单 | ✅ | ⚠️需复核 | ❌ | ❌ |
| 关闭防护开关 | ✅ | ❌ | ❌ | ❌ |
| 修改源站配置 | ✅ | ❌ | ❌ | ❌ |
| 管理账号 | ✅ | ❌ | ❌ | ❌ |
| 计费与续费 | ✅ | ❌ | ❌ | ❌ |
四、关键操作双人复核
这几类操作影响面大,建议设置双人复核(一人发起,一人确认):
- 关闭或降级防护开关
- 添加包含大网段(/16 及以上)的白名单
- 修改源站 IP / 回源配置
- 删除域名或解除所有防护
- 批量导入规则
五、账号安全要求
强制要求:
  ├─ 独立账号:禁止共享,一人一号
  ├─ 强密码:12 位以上,含大小写数字符号
  ├─ 二次验证:管理员账号必须开启 2FA
  ├─ 登录告警:新 IP / 新设备登录时通知
  ├─ 会话超时:闲置 30 分钟自动登出
  └─ 定期审计:每季度梳理账号及权限
六、离职与转岗处理
| 节点 | 动作 |
|---|---|
| 员工提出离职 | 冻结账号(不删除,保留审计) |
| 最后工作日 | 禁用登录,移除白名单相关 IP |
| 离职后 30 天 | 完成交接确认,归档审计记录 |
| 离职后 90 天 | 删除账号,保留审计日志 |
| 转岗同公司 | 按新岗位重新分配权限,回收原权限 |
七、小结
WAF 权限管理的核心是”最小权限 + 职责分离 + 可追溯”。把账号分成超管、安全运维、只读审计、业务方四类,关键操作设双人复核,账号强制二次验证并定期审计。这样既能保证团队协作效率,又不会因为一个人的失误或账号泄露就让整个防线崩塌。
