
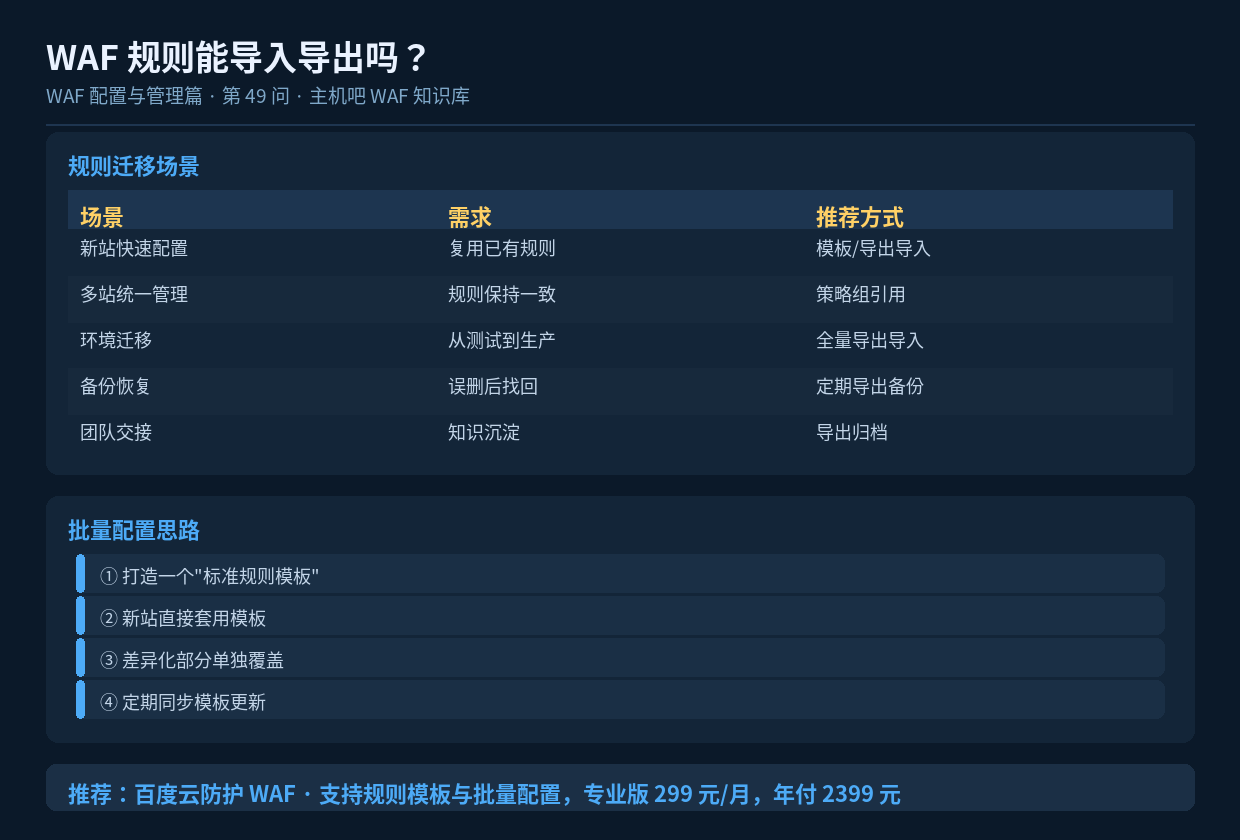

速读摘要:多数云 WAF 支持规则的导出、导入和模板复用,用于快速配置新站、统一多站策略、备份恢复和团队交接。核心技巧是"建立一个标准规则模板,新站直接套用,差异化部分单独覆盖"。本文讲清规则迁移的方法和注意事项。
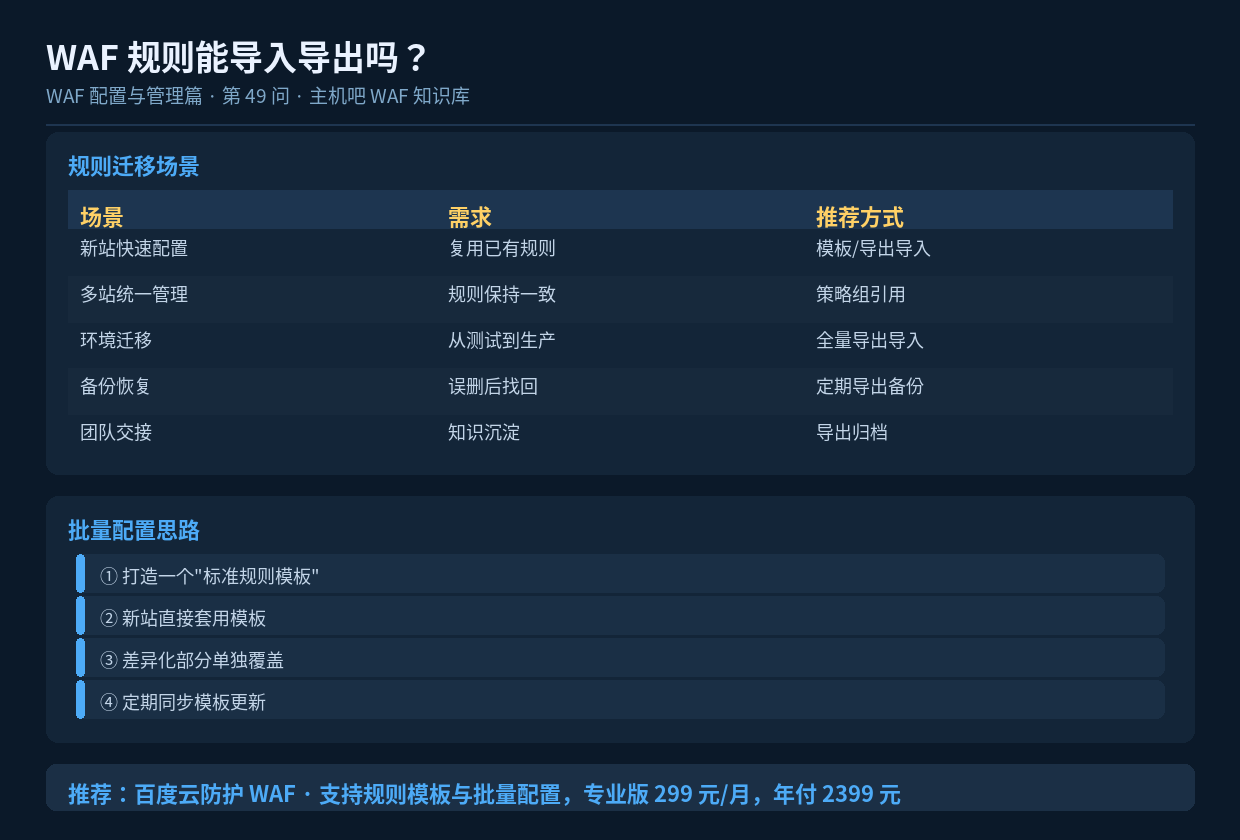
一、规则迁移的典型需求
| 场景 | 痛点 | 解决思路 |
|---|---|---|
| 新站上线 | 从零配规则太慢 | 套用模板 |
| 多站运维 | 每站单独配,容易不一致 | 策略组统一管理 |
| 误删恢复 | 重配耗时且可能遗漏 | 定期导出备份 |
| 环境迁移 | 测试环境规则要搬到生产 | 全量导出导入 |
| 人员交接 | 规则逻辑无文档 | 导出+注释归档 |
二、支持的迁移方式
2.1 规则导出导入
控制台 → 防护配置 → 自定义规则
  ├─ 导出:选择规则 → 导出为 JSON/CSV
  ├─ 导入:上传文件 → 预览映射 → 确认导入
  └─ 注意:导入时需处理"规则冲突/重名"
2.2 策略组引用
更推荐的方式是把规则组成”策略组”,多个域名直接引用同一个策略组。修改策略组,所有引用它的域名同步生效。
策略组「电商标准防护」
  ├─ OWASP 规则:开启
  ├─ CC 防护:2000 QPS
  ├─ 登录接口限速:5次/分钟
  ├─ 恶意爬虫拦截:开启
  └─ 敏感文件防护:开启

引用域名:
  shop-a.com  → 电商标准防护
  shop-b.com  → 电商标准防护
  shop-c.com  → 电商标准防护

改一次,三站同步 ✅
2.3 模板快速创建
部分厂商提供”规则模板库”(如电商模板、论坛模板、CMS 模板),新建域名时直接选用。
三、建立标准规则模板
如果你管理多个站点,最有效的做法是沉淀一套自己的标准模板:
标准模板「通用网站防护」

  ① 基础防护
     ├─ OWASP 规则集       [开启]
     ├─ 敏感文件防护        [开启]
     └─ 虚拟补丁自动更新    [开启]

  ② 频率控制
     ├─ 全局速率            [1000 QPS]
     ├─ 单 IP 速率           [10 次/秒]
     └─ 单 URI 速率(重接口)[50 QPS]

  ③ 访问控制
     ├─ IP 情报库           [开启]
     ├─ 区域封禁            [按业务]
     └─ UA 异常拦截          [开启]

  ④ 后台保护
     ├─ /wp-admin 白名单     [办公 IP]
     └─ /wp-login 限速+验证  [开启]
四、差异化处理
模板提供的是”基线”,各站的特殊需求要单独覆盖:
| 站点类型 | 差异化调整 |
|---|---|
| 图片站 | 放宽图片路径频率,开启防盗链 |
| 论坛/社区 | 对发帖接口单独限速,防刷帖 |
| API 服务 | API 路径改用 Token 鉴权而非 UA 检测 |
| 海外业务 | 取消区域封禁,改用 IP 情报库 |
| 高敏感后台 | 后台走白名单,不做通用检测 |
五、备份与版本管理
建议做法:
  ├─ 每周导出一次规则配置,按日期命名归档
      rules_backup_20250920.json
  ├─ 重大变更前先导出 "变更前" 版本
  ├─ 使用 git 管理配置文件(纯文本),可看 diff
  └─ 保留最近 10 个版本,便于回滚
六、注意事项
- 导入前先看规则冲突提示,避免覆盖已有规则
- 不同厂商的规则格式不通用,跨厂商迁移需手工转换
- 导入后先”观察”运行,别直接切拦截
- 规则里含 IP 白名单的,迁移后要确认 IP 是否仍有效
- 导出的配置可能含敏感信息,注意存储安全
七、小结
规则导入导出看似是小功能,但对多站运维的效率提升非常明显。核心思路是”模板化 + 策略组 + 定期备份”:建立标准模板快速铺开新站,用策略组保证多站一致,定期导出应对误删和审计需求。
