
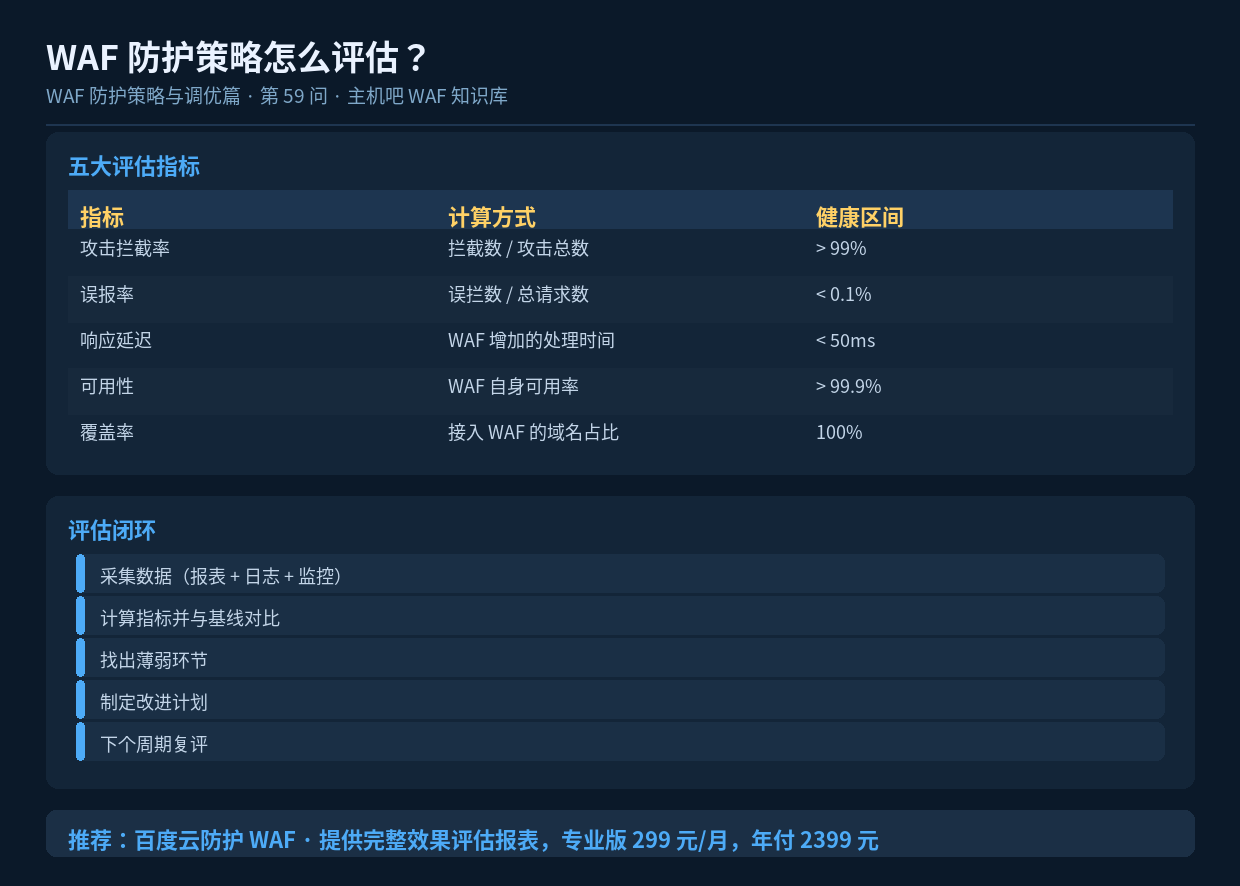

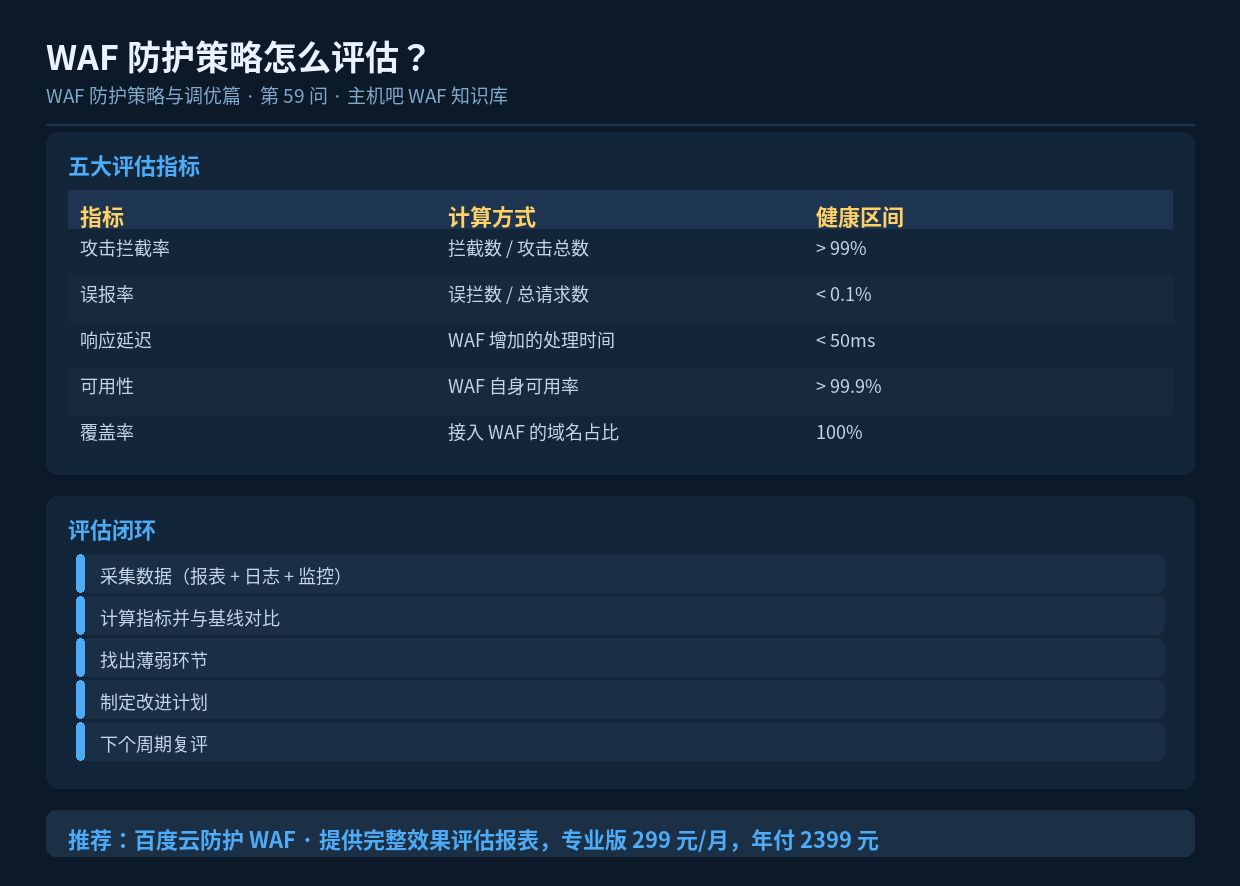
速读摘要:评估 WAF 策略效果不能凭感觉,要用量化指标。五个核心指标是:攻击拦截率(应 > 99%)、误报率(应 < 0.1%)、响应延迟(应 < 50ms)、自身可用性(应 > 99.9%)、域名覆盖率(应为 100%)。本文讲清每个指标的计算方法、健康区间和改进方向。
一、为什么要量化评估
“感觉防护还行”是危险的。没有量化指标,你既不知道防护有没有漏洞,也不知道调优有没有效果。量化评估让安全运营从”凭感觉”变成”看数据”。
二、五个核心指标
2.1 攻击拦截率
计算方式:
  拦截率 = 被拦截的攻击请求数 / 攻击请求总数 × 100%

健康区间:> 99%

数据来源:
  ├─ WAF 报表中的"攻击总数"与"拦截数"
  └─ 或分析日志中带攻击特征的请求状态码

低于 99% 说明:
  ├─ 有规则未开启
  ├─ 有攻击类型未覆盖
  └─ 部分流量绕过了 WAF
2.2 误报率
计算方式:
  误报率 = 误拦截的正常请求数 / 总请求数 × 100%

健康区间:< 0.1%

统计方法:
  ├─ 用户投诉数量 / 总请求数
  ├─ 或抽样检查被拦请求中的"疑似正常"请求
  └─ 关注被拦请求中 UA 为真实浏览器的比例

高于 0.1% 说明:
  ├─ 规则过严
  ├─ 阈值设置不当
  └─ 缺少必要的白名单
2.3 响应延迟
计算方式:
  WAF 增加延迟 = 开启 WAF 后的响应时间 - 开启前

健康区间:< 50ms

测量方法:
  ├─ 用 curl 的 %{time_total} 对比
  ├─ 或看监控平台的平均响应时间变化
  └─ 关注 P95/P99 分位而非平均值

如何优化:
  ├─ 精简规则数量(删除低效规则)
  ├─ 避免复杂正则
  ├─ 静态资源交给 CDN,不经过 WAF 检测
2.4 自身可用性
计算方式:
  可用性 = (统计周期总时间 - 不可用时间)/ 总时间 × 100%

健康区间:> 99.9%(年不可用 < 8.76 小时)

关注点:
  ├─ WAF 节点自身故障导致网站不可访问
  ├─ 回源链路异常
  └─ 证书过期导致的访问中断

提升手段:
  ├─ 选择有 SLA 保障的服务商
  ├─ 配置多节点容灾
  └─ 设置可用性监控与告警
2.5 域名覆盖率
计算方式:
  覆盖率 = 已接入 WAF 的域名数 / 全部域名数 × 100%

健康区间:100%

为什么重要:
  一个未接入的子域名就可能导致源站 IP 泄露,
  进而让整个 WAF 形同虚设。

检查方法:
  ├─ 列出所有已注册/使用的域名
  ├─ 逐个确认是否接入 WAF
  └─ 清理不再使用的域名解析
三、补充的定性指标
| 维度 | 评估内容 |
|---|---|
| 规则覆盖 | 常用攻击类型是否都有规则覆盖 |
| 策略合理性 | 是否按业务分级配置 |
| 告警有效性 | 告警是否及时、是否过多 |
| 响应能力 | 从发现到处置的平均时长 |
| 文档完备 | 规则说明、应急预案是否齐全 |
| 合规性 | 日志留存、权限管理是否达标 |
四、评估周期与落地
评估节奏:
  ├─ 每日:看拦截数、异常告警
  ├─ 每周:统计误报清单,处理问题
  ├─ 每月:计算五大指标,形成月报
  ├─ 每季度:全面评估 + 攻防演练
  └─ 每年:策略大复盘,重新规划
月报模板:
指标 本月 上月 趋势
─────────────────────────────────────
攻击拦截率 99.7% 99.5% ↑ 良好
误报率 0.05% 0.12% ↓ 改善
平均延迟 32ms 35ms ↓ 优化
可用性 100% 99.98% ↑ 稳定
域名覆盖率 100% 100% — 达标
待改进:
1. 命令注入规则仍有个别漏报,需补充
2. 某新上线的子域名未接入,已列入计划五、小结
用量化指标评估 WAF 防护策略,才能知道钱花得值不值、防护有没有漏洞。拦截率、误报率、延迟、可用性、覆盖率这五个指标覆盖了”安全、体验、性能、可靠、完整”五个维度,是评估的基本盘。配合周/月/季度的评估节奏,安全运营就有了持续改进的依据。
