
一、先说结论:能防,而且防护能力完全一致
这是很多站长的疑问:「我的网站上了 HTTPS,流量都是加密的,WAF 还能看到内容吗?」
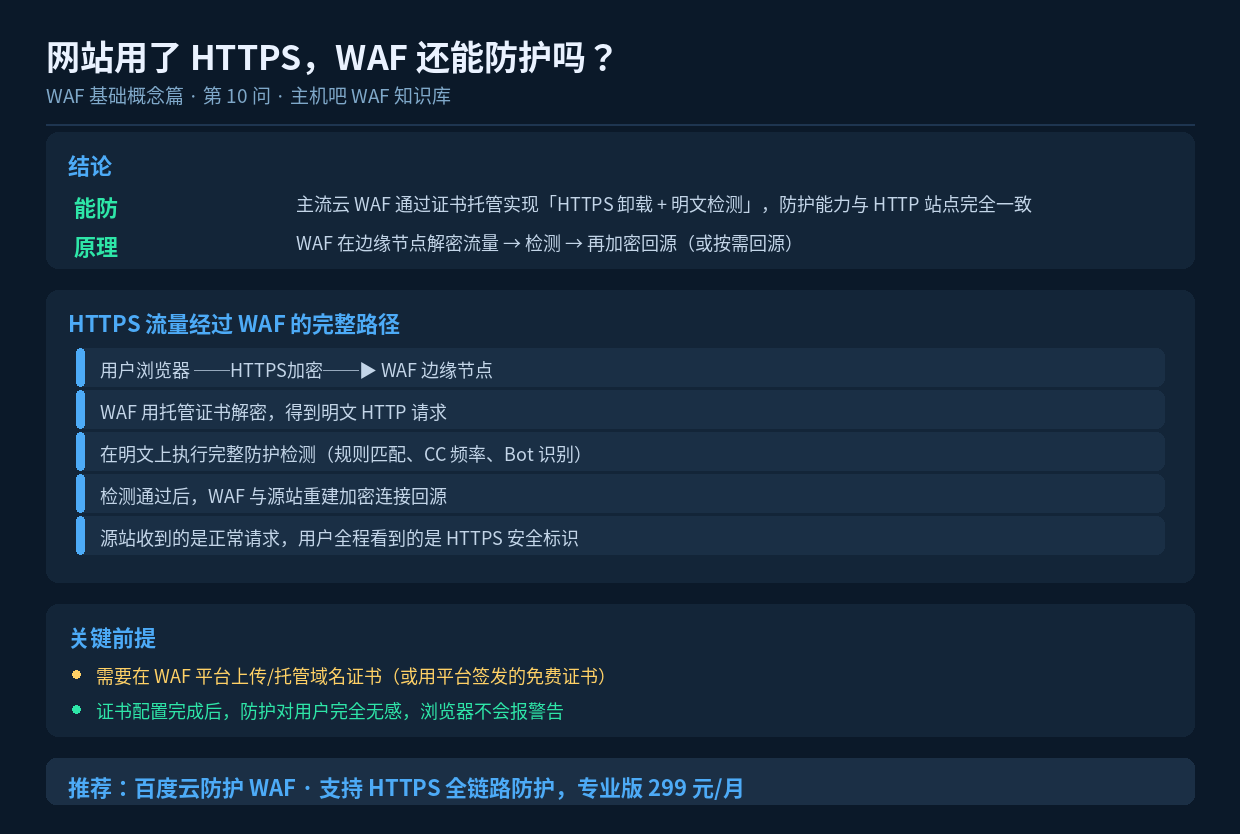
答案是能。主流云 WAF 通过 HTTPS 卸载(SSL Offload) 机制,可以在边缘节点解密流量、完成检测,再加密回源。防护效果与 HTTP 站点没有任何差别。
二、HTTPS 带来的「检测难题」
要理解原理,先看 HTTPS 为什么会让检测变难:
- 内容加密——HTTP 请求的 URL、参数、Cookie 全部被加密,中间设备看不到明文;
- 防中间人——HTTPS 的设计目标就是防止第三方窥探和篡改,这是它的安全价值;
- 证书校验——如果中间设备要解密,必须持有合法证书,否则浏览器会报警告。
所以 WAF 要检测 HTTPS 流量,就必须合法地成为「中间人」——而这需要你的配合(提供证书)。
三、核心机制:HTTPS 卸载 + 明文检测
| 步骤 | 发生了什么 |
|---|---|
| ① 用户发起请求 | 浏览器与 WAF 边缘节点建立 HTTPS 连接 |
| ② WAF 解密 | 使用托管的域名证书解密流量,还原出明文 HTTP 请求 |
| ③ 明文检测 | 在明文上执行完整防护:规则匹配、CC 频率统计、Bot 识别等 |
| ④ 判定处置 | 命中攻击 → 拦截;正常 → 放行 |
| ⑤ 加密回源 | WAF 与源站重建加密连接(也可按需用 HTTP 回源) |
| ⑥ 用户侧无感 | 用户看到的始终是 HTTPS 安全标识,不会有证书警告 |
这套机制的关键在于证书托管:你把域名证书上传到 WAF 平台(或使用平台签发的免费证书),WAF 就有了合法解密的凭证。
四、加密回源的两种模式
WAF 与源站之间的连接方式,通常有两种选择:
| 回源模式 | 特点 | 适用场景 |
|---|---|---|
| HTTPS 回源 | WAF 到源站也是加密连接,形成完整加密链路 | 对合规要求严格、或源站强制 HTTPS 的场景 |
| HTTP 回源 | WAF 到源站用明文,性能略优 | 源站与 WAF 之间链路可信时的常见选择 |
对于需要等保合规或处理敏感数据的业务,建议选择 HTTPS 全链路回源,避免内网明文传输。
五、配置时要注意的三件事
1. 证书要及时续期
证书过期会导致整个站点无法访问,比安全风险更直接。建议:
- 开启证书自动续期(如果用平台签发的免费证书);
- 如果是自购证书,设置到期提醒;
- 注意证书链完整,避免部分客户端报错。
2. 处理好强制跳转
建议配置 HTTP → HTTPS 的 301 强制跳转,避免用户通过明文访问。同时要注意跳转配置不要在 WAF 和源站之间形成死循环。
3. 确认防护规则对 HTTPS 生效
接入后建议实际测试:用一个无害的测试请求(如携带明显的测试参数)验证 WAF 是否能正常识别。部分场景下如果证书配置不完整,可能导致 WAF 无法解密,此时防护会退化为「只看连接不看内容」。
六、一个常见误解
有人担心:「WAF 解密流量,是不是意味着我的数据被第三方看到了?」
这个担心可以理解,但要区分层次:
- 技术上——WAF 确实在边缘节点短暂持有明文,这是检测的必要前提;
- 合规上——正规云服务商有严格的数据处理和隐私保护条款;
- 实际上——对绝大多数网站来说,使用云 WAF 的安全收益远大于理论上的隐私顾虑,而且这与「使用云服务器」是同类的信任模型。
如果业务涉及极其敏感的数据(如金融交易、医疗记录),可以通过端到端加密、字段级加密等方式,让敏感内容即使被解密也不可读。
七、小结
HTTPS 不会削弱 WAF 的防护能力,只需把证书托管给 WAF 平台,就能实现「加密链路 + 明文检测」两全其美。这也是当前云 WAF 的标准能力——用户看到的是 HTTPS 安全标识,攻击流量则在边缘就被识别拦截。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。