

一、什么是虚拟补丁
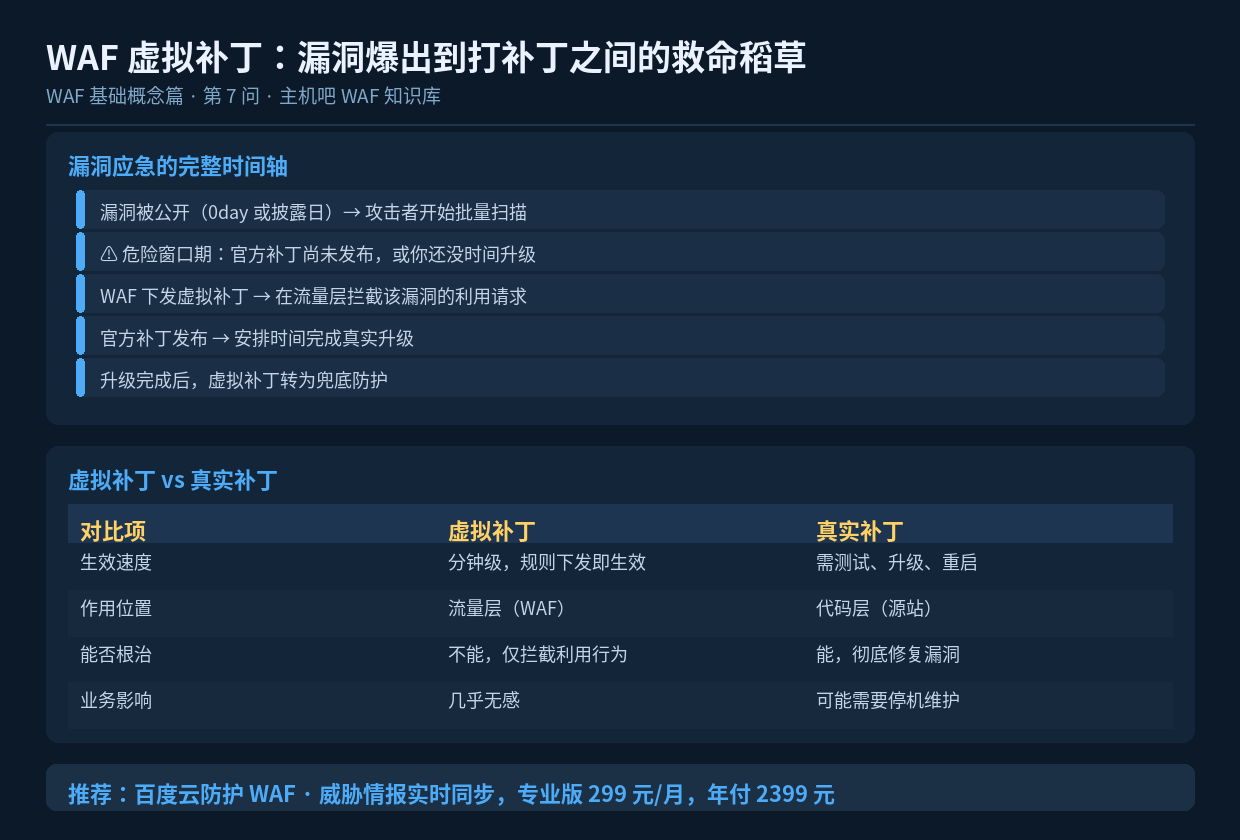
虚拟补丁(Virtual Patching)指的是:在不修改源代码、不打真实补丁的前提下,通过在流量层(WAF)下发规则,拦截针对某个特定漏洞的攻击请求。
它之所以叫「虚拟」,是因为漏洞本身还在,只是攻击路径被堵住了——就像给门上贴了封条,而不是把门锁修好。
二、为什么需要虚拟补丁:那个「危险窗口期」
漏洞从公开到修复完成,中间有一段危险窗口期:
| 阶段 | 风险状态 |
|---|---|
| 漏洞公开 | 攻击者拿到技术细节,开始批量扫描利用 |
| 官方补丁未发布 | 0day 阶段,除了缓解措施无解 |
| 补丁已发布但未升级 | 大量站点因业务繁忙、测试周期长而滞留在风险中 |
| 升级完成 | 风险真正解除 |
现实情况是:从漏洞公开到攻击者大规模利用,往往只有几个小时到几天;而很多站长从得知漏洞到完成升级,可能要拖上几周。这个时间差,就是虚拟补丁的价值所在。
三、虚拟补丁的三个典型应用场景
场景一:0day 漏洞应急
这是虚拟补丁最核心的价值。当某个广泛使用的组件(比如流行的 CMS 插件、框架组件)爆出 0day,官方补丁可能还在开发中。此时 WAF 服务商通常会快速下发虚拟补丁规则,让所有接入站点的防护能力同步提升。
对站长来说,这意味着不需要做任何操作,防护就自动上线了——这是云 WAF 相比自建防护的一大优势。
场景二:老旧系统无法升级
很多企业的核心业务系统运行在老旧框架上,升级成本极高甚至不可能(历史代码耦合、无源码、供应商已停止支持)。这种情况下,虚拟补丁可能是唯一的防护手段。
场景三:升级排期前的兜底
即使补丁已发布,企业也需要经过测试、审批、变更窗口才能上线。在正式升级前,虚拟补丁提供了一个过渡期的安全兜底。
四、虚拟补丁的实现原理
WAF 提供商通常通过以下方式构建虚拟补丁规则:
- 漏洞复现分析——安全团队研究漏洞的利用方式,提取攻击请求的特征;
- 规则编写与测试——编写精准匹配规则,同时验证不会误伤正常业务;
- 全网下发——通过云端规则库下发给所有接入站点,分钟级生效;
- 持续优化——根据实际拦截情况调整规则,应对绕过手法。
这里的关键是规则的精准度。规则太宽会误伤正常业务,太窄又容易被绕过。这也是考察 WAF 服务商能力的重要维度。
五、虚拟补丁的局限:它不能「根治」
必须清楚地认识到虚拟补丁的边界:
- 漏洞依然存在——只是攻击路径被拦截,漏洞本体没有修复;
- 可能被绕过——攻击者可能通过编码变形、分块传输等方式尝试绕过规则;
- 不覆盖非 HTTP 通道——如果漏洞可通过其他协议触发,WAF 无能为力;
- 无法解决漏洞的连带影响——如果漏洞已被利用并植入后门,虚拟补丁不会清除后门。
所以正确的做法是:虚拟补丁争取时间,真实补丁解决问题。两者是接力关系,不是替代关系。
六、站长该怎么做
- 关注漏洞情报——订阅安全资讯,及时了解自己所用组件的漏洞情况;
- 确认 WAF 是否已覆盖——漏洞爆出后,第一时间查看 WAF 攻击日志是否有相关拦截;
- 同步推进真实修复——不要因为「WAF 拦住了」就无限期拖延升级;
- 升级后保留防护——补丁上线后,WAF 规则可作为纵深防御继续保留。
七、小结
虚拟补丁的本质是用流量层规则换取修复时间窗口。它解决的是「来不及打补丁」的燃眉之急,而不是替代补丁本身。对站长来说,一个能快速下发虚拟补丁的云 WAF,本质上是一份「漏洞应急保险」——平时看不出价值,关键时刻能救命。
