
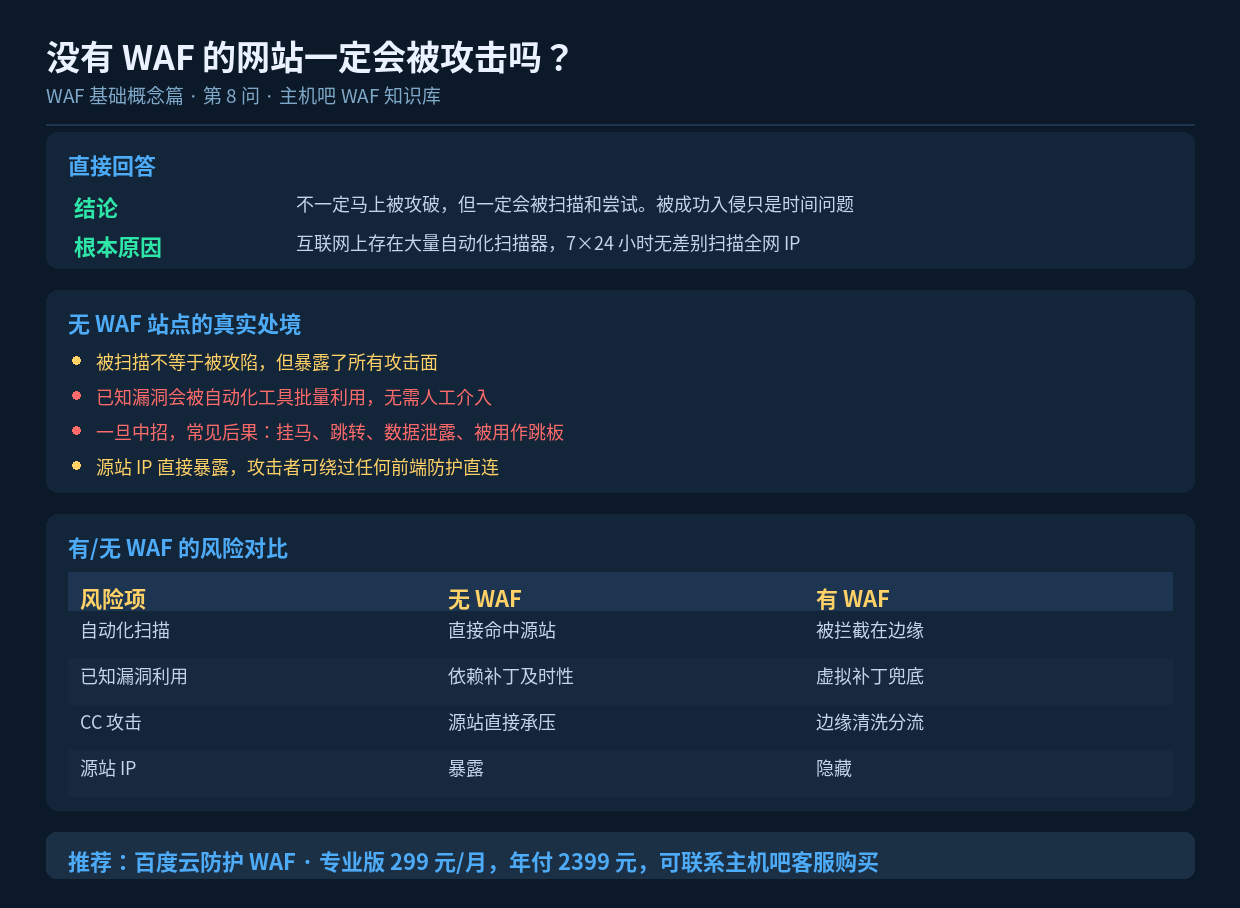

速读摘要:没有 WAF 的网站不一定会马上被攻破,但一定会被自动化扫描器持续扫描和尝试。互联网上存在大量 7×24 小时无差别扫描的工具,已知漏洞会被批量利用。本文分析无 WAF 站点的真实风险处境,用有/无 WAF 的对比说明防护价值。
一、先给一个诚实的回答
「没有 WAF 就一定会被攻击吗?」——不一定会马上被攻破,但一定在被持续扫描和尝试。
这个区别很重要:「被扫描」和「被攻陷」是两件事。理解这个区别,才能理性看待 WAF 的价值。
二、互联网上真实存在的「背景噪音」
只要你的服务器有一个公网 IP,它就会在极短时间内被扫描器发现。这不是危言耸听,而是运维人员每天都能在日志里看到的现实:
- 端口扫描——无差别探测开放端口,寻找 SSH、数据库、管理后台等入口;
- 路径爆破——批量请求
/admin、/phpmyadmin、/.env、/wp-admin等常见路径; - 漏洞探测——针对已知 CVE 发起利用请求;
- 登录爆破——用字典攻击后台、SSH、数据库口令。
这些行为绝大部分是全自动的——攻击者并不认识你,也不针对你,只是用工具批量扫描全网。你的站点价值再低,也会被扫到。
三、没有 WAF 会发生什么
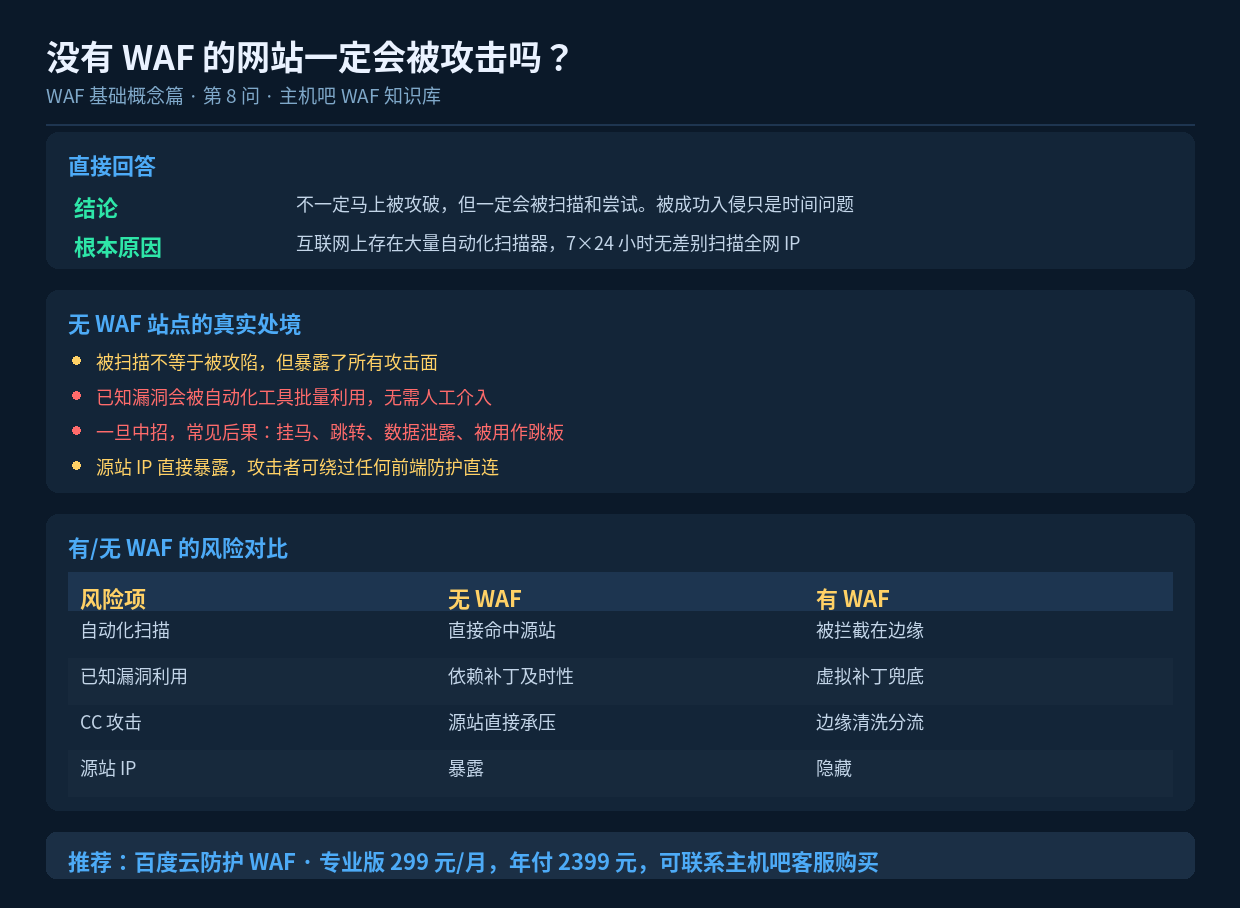
| 风险环节 | 无 WAF 的处境 | 有 WAF 的变化 |
|---|---|---|
| 扫描探测 | 扫描器直接命中源站,暴露所有开放端口与路径 | 扫描请求在边缘被识别拦截,源站不感知 |
| 已知漏洞利用 | 完全依赖你是否及时打了补丁 | 虚拟补丁可在补丁前拦截利用请求 |
| CC 攻击 | 请求直击源站,CPU 与带宽被迅速耗尽 | 边缘节点分流清洗,源站压力大幅降低 |
| 恶意爬虫 | 内容被批量抓取,带宽与资源被消耗 | Bot 识别与频率限制可有效抑制 |
| 源站 IP | 直接暴露,攻击者可绕过任何前端防护 | 流量经 WAF 回源,源站 IP 被隐藏 |
特别注意最后一项:源站 IP 暴露是很多安全问题的放大器。一旦攻击者知道你的真实 IP,就可以绕过 CDN、绕过前端防护直接打源站。而接入 WAF 后,源站 IP 天然被隐藏。
四、常见的三种心态,以及它们的风险
心态一:「我的站小,没人看得上」
这是最危险的误区。自动化攻击不看你的站大不大,只看能不能打进去。事实上,小站往往因为疏于防护而更容易得手——它们更可能使用老旧程序、弱口令、默认配置。
心态二:「我打了补丁,应该没事」
补丁确实很重要,但存在两个问题:一是补丁总有滞后期(新漏洞爆出到官方修复);二是补丁覆盖不了所有攻击面(比如 CC 攻击、爬虫,跟补丁无关)。
心态三:「被攻击了再说」
事后补救的成本远高于事前防护。常见的后果包括:
- 网站被挂马,搜索引擎标记为「危险网站」,流量断崖式下跌;
- 被植入跳转代码,用户被引导到赌博、色情站点;
- 数据被窃取或勒索加密;
- 服务器被用作攻击他人的跳板,可能面临法律风险。
尤其第一项——被搜索引擎标记的恢复周期通常以周甚至月计,期间的流量损失往往远超 WAF 的年费。
五、理性看待:WAF 降低的是「概率」
WAF 不是让攻击「不可能发生」,而是显著降低被攻破的概率和攻击的收益:
- 把「随便扫描一下就能进」变成「需要针对性研究」;
- 把「漏洞爆出当天就中招」变成「有时间从容修复」;
- 把「源站直接挨打」变成「边缘就先被清洗」。
安全领域的共识是:没有绝对的安全,只有成本和收益的博弈。攻击者也是理性的——当攻击成本高于收益时,他们会转向更容易的目标。
六、小结
没有 WAF 的网站不会立刻被攻破,但一定在被持续扫描。真正的风险不在于「有没有人盯上你」,而在于「当自动化攻击撞上来时,你有没有一道防线」。考虑到云 WAF 的成本(专业版 299 元/月,年付 2399 元)与被攻破后的损失相比,这是性价比极高的一笔投入。
