
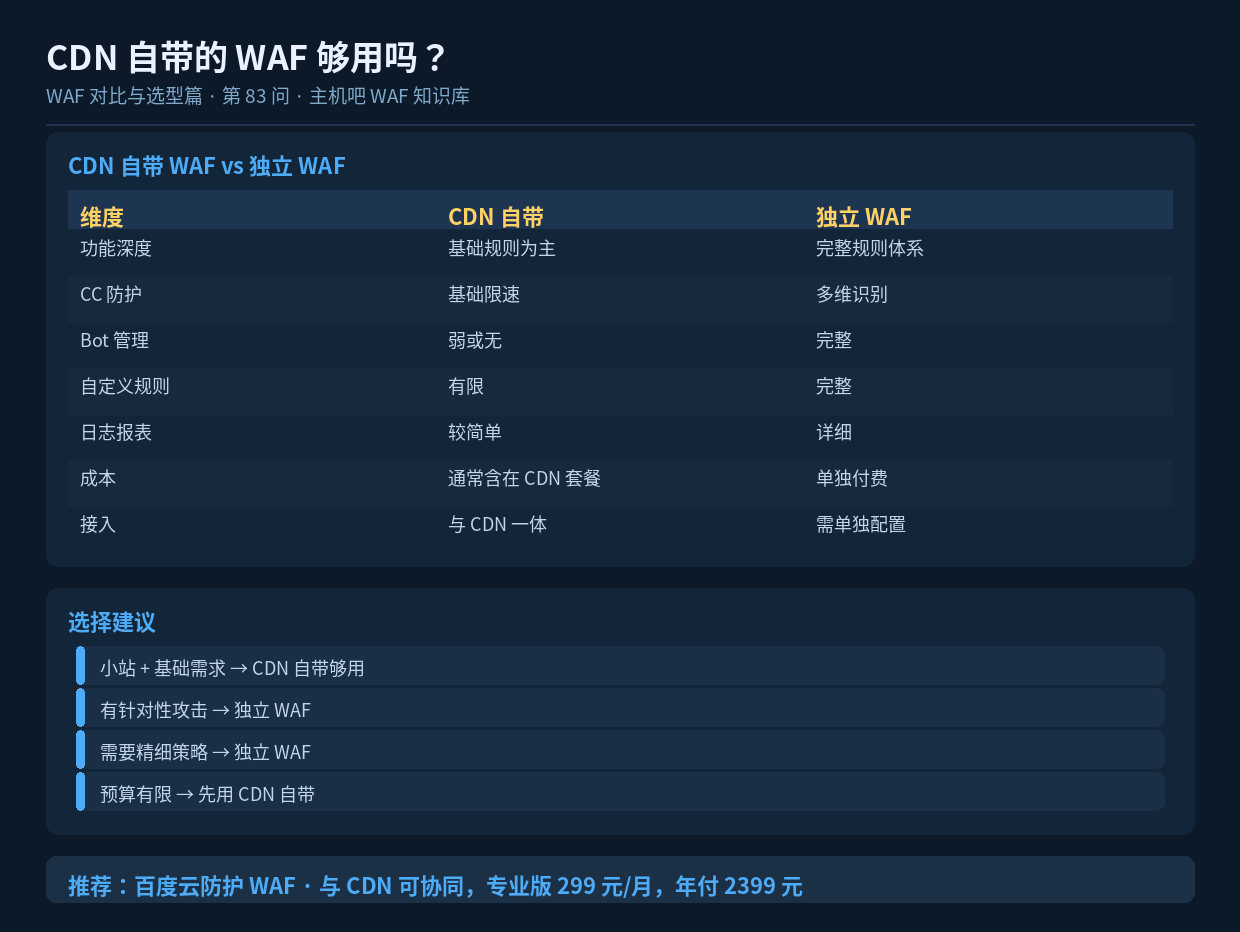

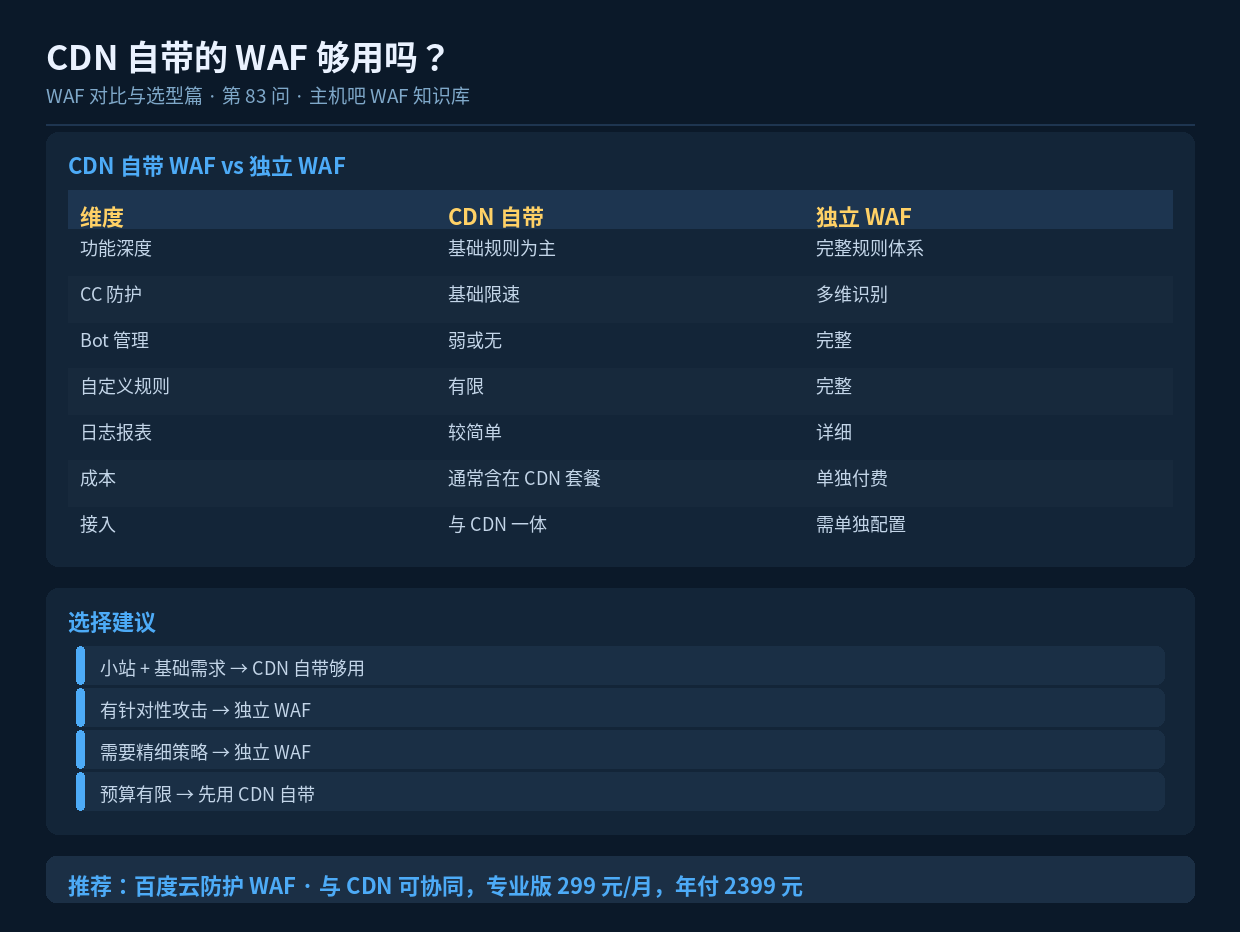
速读摘要:很多 CDN 服务附带基础 WAF 功能,能挡住常见的扫描和简单注入,但功能深度有限——CC 防护较基础、Bot 管理弱、自定义规则少。中小站点的基础需求够用;如果有针对性攻击或需要精细策略,就需要独立的 WAF。本文给出对比和建议。
一、CDN 为什么会带 WAF
CDN 本身就在流量链路上,加一层安全检查是顺理成章的事。所以很多 CDN 服务商把”基础 WAF”作为套餐的附带功能,用来提升产品竞争力。
但对用户来说,需要判断:这个”附带的 WAF”够不够用。
二、CDN 自带 WAF 的典型能力
| 能力 | 常见水平 |
|---|---|
| 基础规则防护 | 覆盖常见 SQL 注入、XSS 特征 |
| IP 黑白名单 | 支持 |
| 基础 CC 防护 | 简单频率限制 |
| 区域封禁 | 部分支持 |
| Bot 管理 | 很基础或无 |
| 自定义规则 | 有限或无 |
| 日志报表 | 简单统计 |
三、能防住什么
3.1 能防住的
- 自动化扫描器(扫敏感路径)
- 简单的注入攻击(标准 payload)
- 明显的异常频率(单 IP 高频)
- 已知的恶意 IP(如带情报库)
3.2 防不住的
- 精心构造的绕过 payload
- 低频分布式 CC 攻击
- 高级爬虫(伪装 UA 和指纹)
- 业务逻辑攻击
- 0day 漏洞利用
四、关键差异在”深度”
| 场景 | CDN 自带 | 独立 WAF |
|---|---|---|
| 单 IP 高频 | 频率限制能拦 | 多维识别,更准 |
| 分布式 CC | 难识别 | 全局建模可识别 |
| 伪装爬虫 | UA 匹配易被绕 | JA3 指纹识别 |
| 精细策略 | 受限 | 按 URI/参数定制 |
| 误报处理 | 手段有限 | 精准放行机制 |
| 攻击溯源 | 报表简单 | 完整日志分析 |
五、什么时候够用
| 站点情况 | CDN 自带是否够用 |
|---|---|
| 个人博客,日 PV < 1000 | ✅ 基本够用 |
| 企业官网,无被攻击史 | ✅ 大多够用 |
| 内容站,有 SEO 需求 | ⚠️ 需注意爬虫白名单 |
| 有被攻击记录的站 | ❌ 建议独立 WAF |
| 电商/交易站 | ❌ 建议独立 WAF |
| API 服务 | ❌ 需接口级防护 |
六、组合使用的建议
如果 CDN 自带 WAF 不够用,有两种组合方式:
方式一:CDN WAF 在前 + 独立 WAF 在后
用户 → CDN(含基础 WAF)→ 独立 WAF → 源站

优点:
  ├─ 基础攻击在 CDN 层就被拦
  ├─ 独立 WAF 处理更复杂的威胁
  └─ 两层防护,纵深更强
方式二:一体化产品
选择同时具备 CDN 和完整 WAF 能力的一体化产品,避免两层配置的复杂度。
七、小结
CDN 自带的 WAF 能覆盖基础防护需求,个人小站和企业官网大多够用,但功能深度有限——CC 防护较基础、Bot 管理弱、自定义规则少。一旦有针对性攻击、涉及交易或需要精细策略,就应该上独立 WAF。两者可以组合使用,形成”CDN 层 + WAF 层”的纵深防御。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
