
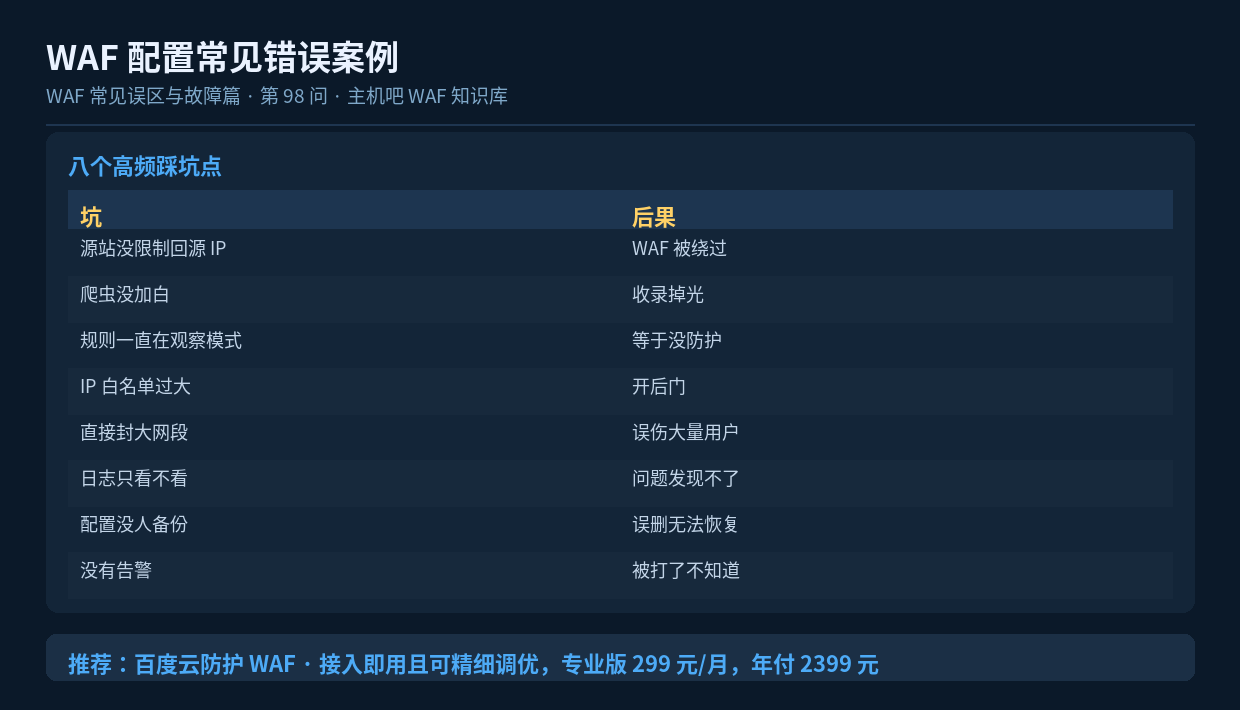

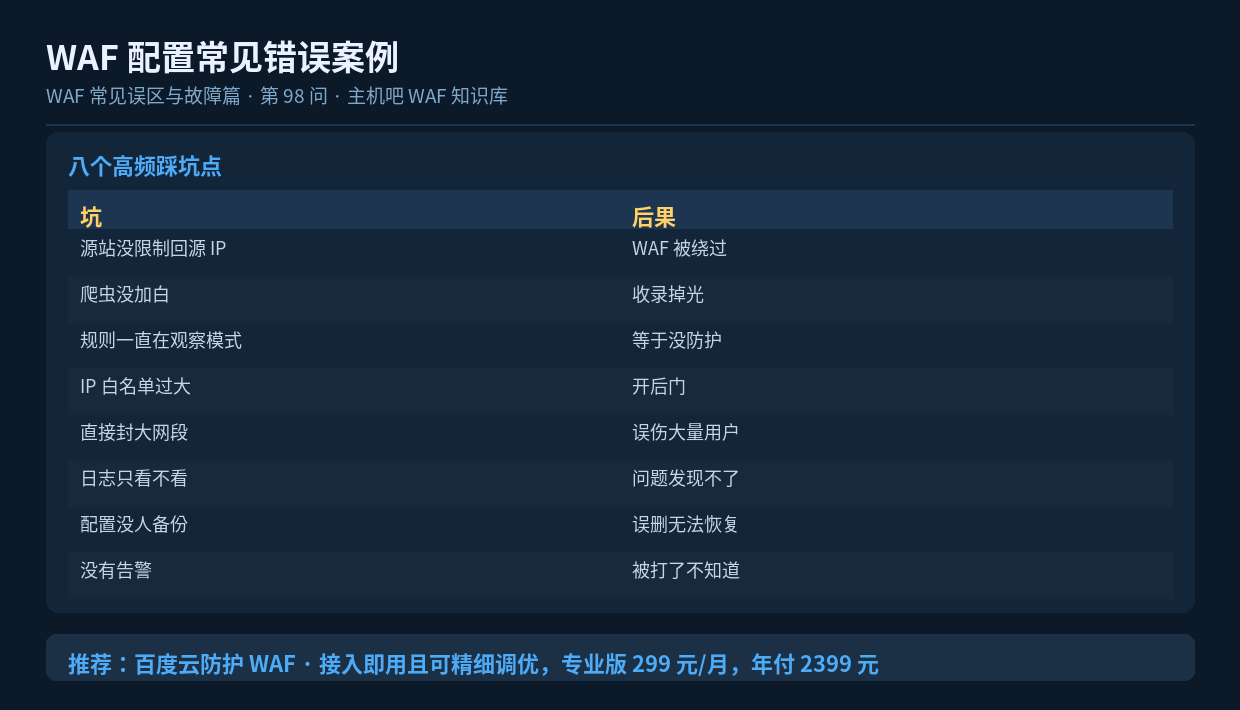
速读摘要:WAF 配置有八个高频踩坑点——源站没限制回源 IP(可被绕过)、爬虫没加白(掉收录)、规则一直在观察模式(等于没防)、IP 白名单过大(开后门)、直接封大网段(误伤)、日志只看不分析、配置没备份、没配告警。本文用真实案例讲清每个坑的后果和规避方法。
坑 1:源站没限制回源 IP
案例:
  某站长接了 WAF,以为万事大吉
  但源站 443 端口对公网开放
  攻击者通过历史 DNS 记录找到源站 IP
  绕开 WAF 直连源站,把网站打挂

后果:
  WAF 形同虚设,防护完全失效

规避:
  iptables 只允许 WAF 回源网段访问 80/443
坑 2:搜索引擎爬虫没加白
案例:
  开启严格的 Bot 拦截和 CC 防护
  没有把百度爬虫加白
  百度爬虫被当作"恶意爬虫"拦截

后果:
  百度一周内收录归零,自然流量暴跌
  恢复收录花了两个月

规避:
  把百度/Google 等爬虫 IP 加白
  用百度站长平台"抓取诊断"验证
坑 3:规则一直停留在观察模式
案例:
  接入时怕影响业务,把所有规则设为"观察"
  打算"观察几天再改"
  结果一直忘了改

后果:
  看起来配了全套规则,实际一条都没拦
  日志里全是"命中但放行"

规避:
  观察期结束后(3-7 天)及时切拦截
  定期检查规则状态
坑 4:IP 白名单开得过大
案例:
  为了不被误拦,把某云厂商整个 /16 网段加白

后果:
  该网段上跑着大量攻击者的云主机
  → 相当于对所有攻击者敞开大门

规避:
  白名单精确到单个 IP 或 /24 以内
  叠加其他条件(UA、路径)
坑 5:直接封整个大网段
案例:
  被攻击后一怒之下封了某省运营商 /16

后果:
  该省所有正常用户都访问不了
  投诉爆满,业务受损严重

规避:
  只封具体的恶意 IP
  确需封网段时控制在 /24 内并观察
坑 6:日志采集了但从不分析
案例:
  日志配置齐全,但没人看
  某条规则误拦了"含单引号的正常搜索"两周

后果:
  用户搜不到内容,转化下降两周
  期间无人发现

规避:
  建立"每日看拦截量 + 每周看误报"的习惯
  重点关注被拦的真实浏览器请求
坑 7:配置没有备份
案例:
  误删了自定义规则
  又没备份,只能凭记忆重配

后果:
  重配遗漏了部分规则,防护出现缺口

规避:
  每周导出规则配置,按日期归档
  重大变更前先导出"变更前"版本
坑 8:没有配置任何告警
案例:
  网站被 CC 攻击,服务器 CPU 100%
  持续了 6 小时才发现(用户打电话来)

后果:
  业务中断 6 小时,损失可观

规避:
  配置 P0 告警(站点不可用)走电话/短信
  配置 P1 告警(拦截量突增)走企微
  配置外部探针做独立验证
九个检查动作
避免踩坑的自查清单:

  □ 源站是否限制了只允许 WAF 回源?
  □ 搜索引擎爬虫是否已加白?
  □ 规则是否已从观察切换为拦截?
  □ 白名单是否精确(无大网段)?
  □ 封禁是否精确(无大网段误伤)?
  □ 是否有定期看日志的机制?
  □ 配置是否有备份?
  □ 是否配置了分级告警?
  □ 是否有应急预案?
小结
WAF 配置的八个常见坑,每一个都可能让防护形同虚设或误伤业务。总结起来就是:源站要限制回源(否则可被绕过)、爬虫要加白(否则掉收录)、规则要切拦截(否则等于没配)、白名单要精确(否则开后门)、封禁要精准(否则误伤)、日志要分析(否则发现不了问题)、配置要备份(否则无法恢复)、告警要配置(否则被打不知道)。对照自查清单逐项确认,就能避开这些坑。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
