
一、反序列化漏洞为什么难防
反序列化漏洞是指程序把用户可控的数据进行反序列化时,触发了恶意构造的对象,进而执行攻击者的代码。
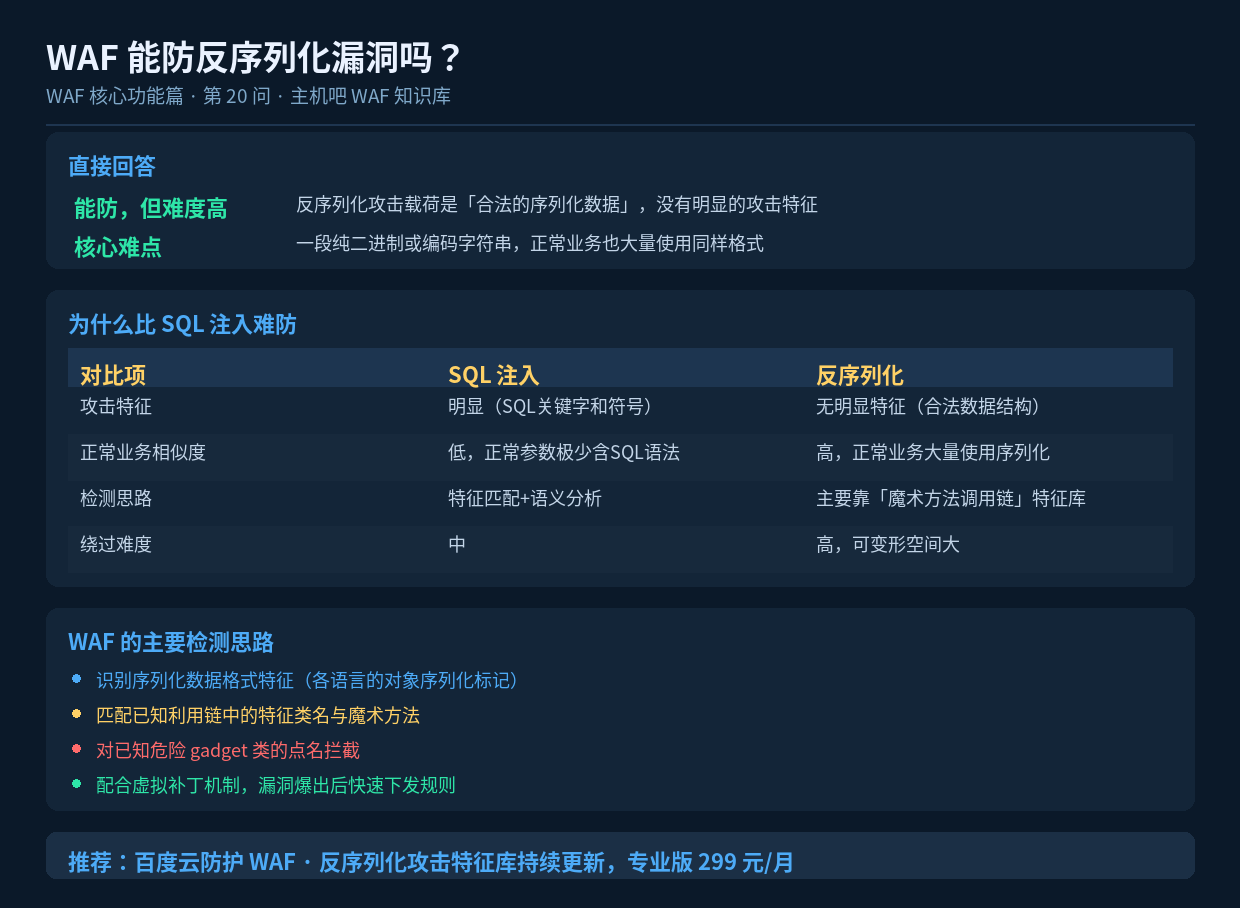
它难防的根本原因在于:攻击载荷和正常数据长得一模一样。
| 对比项 | SQL 注入 | 反序列化攻击 |
|---|---|---|
| 载荷外观 | 带 SQL 关键字和特殊符号 | 标准序列化格式,与正常数据无异 |
| 正常业务相似度 | 低,普通参数很少含 SQL 语法 | 高,业务本身就大量序列化/反序列化 |
| 能否靠「可疑」判断 | 可以,特征明显 | 很难,看起来就是普通数据 |
| 检测依赖 | 通用规则即可 | 依赖已知利用链的特征库 |
打个比方:SQL 注入像是一个包里露出刀柄,容易被发现;反序列化攻击则像是一个完全正常的包裹,只有打开才知道里面是炸弹——而且这个包裹的外观和日常快递一模一样。
二、反序列化攻击的触发条件
一次成功的反序列化攻击需要三个条件同时满足:
- 存在反序列化入口——程序把用户可控的数据做了反序列化;
- 存在可利用的类——代码或依赖库里有「魔术方法」可以被触发(类的魔术方法会在特定时机自动执行);
- 存在可利用的调用链——也叫
gadget chain,即从入口能一路串联到危险操作(如命令执行、文件写入)的一系列方法调用。
攻击者的工作是:把可用的类和方法「串」成一条链,构造出能达成目的的序列化数据。这个过程需要深入研究目标系统的代码和依赖。
三、WAF 的四种检测思路
① 序列化格式特征识别
不同语言的序列化格式有不同的标记特征。WAF 可以识别数据中是否出现这些格式标记:
| 语言/框架 | 格式特征(示意) |
|---|---|
| PHP | 对象序列化的类型标记与长度标记组合 |
| Java | 序列化流的魔术头与类描述结构 |
| Python | pickle 协议的协议头标记 |
| .NET | 类型化对象的序列化标记 |
但这个方法有明显局限:正常业务的序列化数据也会带这些标记。所以只能作为判断依据之一,不能直接拦截。
② 已知利用链特征匹配
这是最实用的思路。安全研究者会公开大量已知的利用链,WAF 服务商把它们整理成特征库:
- 已知危险类名(出现在利用链中的特定类);
- 已知危险方法名组合;
- 特征性的属性名与结构模式。
当序列化数据中出现这些特征时,直接拦截。这种方式准确率较高,但只能覆盖已知的利用链。
③ 危险 gadget 类点名拦截
更直接的策略:把历史上被反复利用的危险类「拉黑」。只要数据里出现这些类名,无论具体结构如何,先拦了再说。
这种做法的误报风险不高——因为这些类在正常业务数据里极少出现。
④ 虚拟补丁机制
反序列化漏洞最考验 WAF 的响应速度。当某个组件爆出反序列化漏洞时:
四、为什么反序列化漏洞危害特别大
这类漏洞一旦成功利用,后果通常是最严重的:
- 直接导致远程代码执行(RCE)——攻击者获得服务器控制权;
- 攻击面广——只要用到了有问题的依赖库,就可能受影响,哪怕是间接依赖;
- 隐蔽性强——载荷是合法数据格式,日志里看不出攻击痕迹;
- 利用门槛在降低——自动化利用工具的出现让攻击者不必深入理解代码。
五、站长的应对建议
① 及时更新依赖库
反序列化漏洞绝大多数出现在第三方依赖库中。所以最有效的防护是:
- 定期更新框架和依赖库到安全版本;
- 移除不再使用的依赖(减少攻击面);
- 用依赖扫描工具定期检查已知漏洞。
② 不用「不可信数据」做反序列化
这是代码层的根本原则。如果业务不需要反序列化外部数据,就不要开这个口子。确实需要时,应:
- 用更安全的格式替代(如用 JSON 而非语言原生序列化);
- 对反序列化的类型做白名单限制;
- 对数据做签名校验,确保来源可信。
③ 保持 WAF 虚拟补丁能力在线
反序列化漏洞从公开到修复的窗口期,往往就是攻击高发期。一个能快速下发虚拟补丁的 WAF 至关重要。
④ 关注日志中的异常序列化数据
如果 WAF 日志中出现被拦截的序列化攻击尝试,说明有人正在探测你的系统,应立刻排查对应组件是否受影响。
六、小结
反序列化漏洞之所以比 SQL 注入难防,根本原因是攻击载荷没有明显特征。WAF 主要依靠「格式识别 + 已知利用链特征库 + 危险类黑名单」来检测,配合虚拟补丁机制应对新漏洞。但这类漏洞的根治必须靠依赖库更新和代码层避免反序列化不可信数据——WAF 只能争取时间,不能替代修复。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。