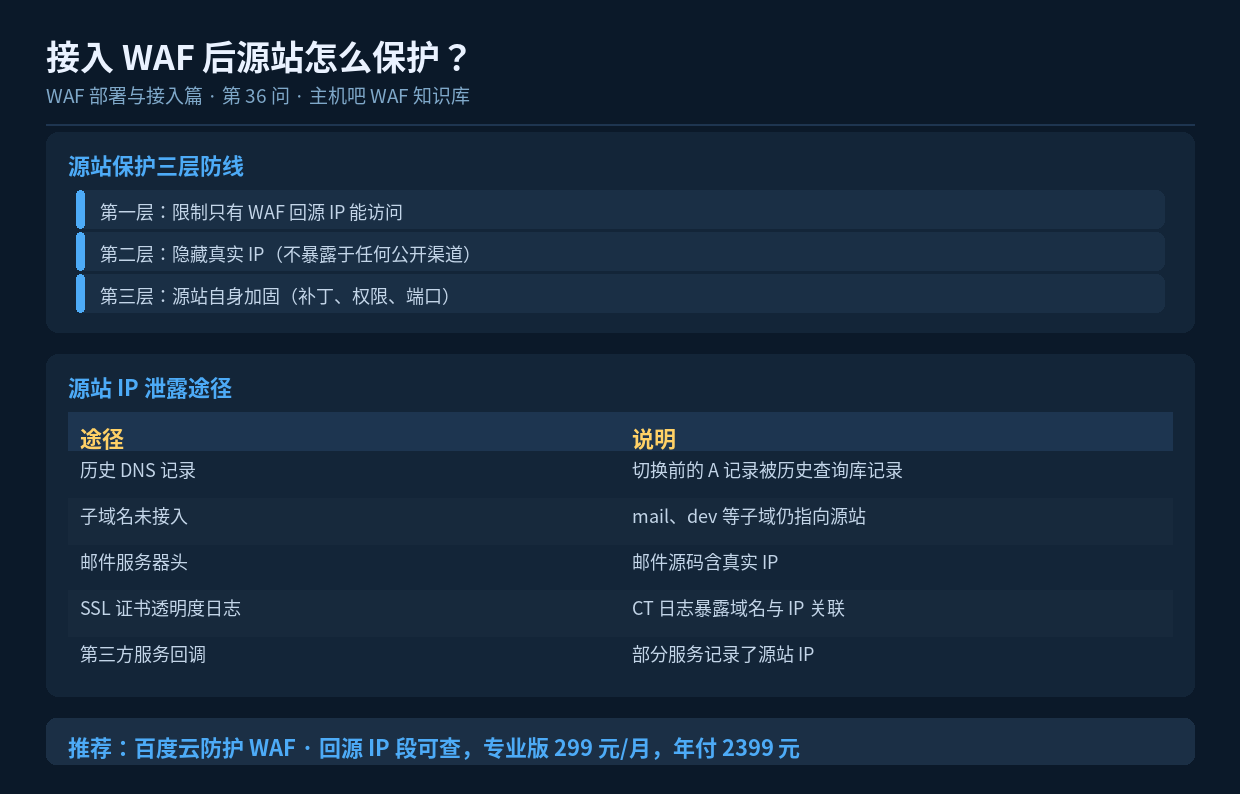

速读摘要:接入 WAF 不等于安全——如果源站 IP 仍能被直连,攻击者可以绕过 WAF 直接打源站。源站保护的核心是"只允许 WAF 回源 IP 访问"。本文列出源站 IP 常见的 5 种泄露途径,并给出 Nginx、iptables、宝塔三种配置方法。
一、为什么源站保护这么重要
很多站长接了 WAF 就以为万事大吉,结果攻击者通过一个没接入 WAF 的子域名,就找到了源站真实 IP,然后直接对着源站打——WAF 形同虚设。
这是一个非常高频的翻车场景。源站保护不到位,WAF 就只是一层摆设。
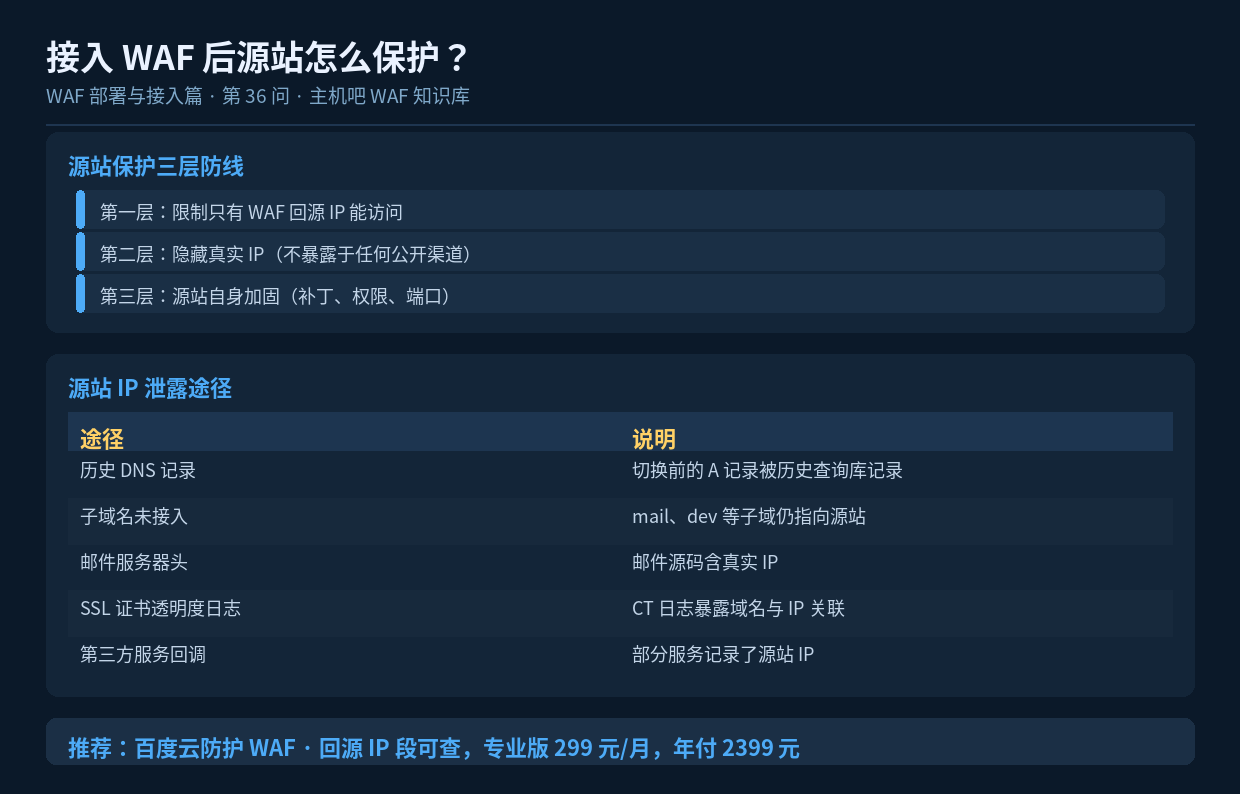
二、源站 IP 是怎么泄露的
| 泄露途径 | 原理 | 防范 |
|---|---|---|
| 历史 DNS 记录 | DNS 历史查询库记录了切换前的 A 记录 | 换 IP 或改历史记录(较难彻底) |
| 未接入的子域名 | mail/dev/test 等仍指向源站 | 全部子域接入 WAF 或停用 |
| 邮件头 | 发信时服务器 IP 出现在邮件源码 | 用第三方邮件服务发信 |
| 证书透明度日志 | CT 日志公开了域名与证书信息 | 使用 CNAME 接入让 IP 不暴露 |
| 第三方回调 | 监控、统计服务记录源站 IP | 核查第三方配置 |
三、核心防护:限制只有 WAF 能访问
3.1 获取 WAF 回源 IP 段
在 WAF 控制台一般能找到”回源 IP 段”或”WAF 节点 IP”列表,把它们记下来。百度云防护的回源网段可通过控制台或客服获取。
3.2 方法一:iptables 限制(系统层)
# 只允许 WAF 回源段访问 80/443
# 先放行已建立的连接
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT

# 放行 WAF 回源网段
iptables -A INPUT -p tcp --dport 80  -s 182.61.129.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -s 182.61.129.0/24 -j ACCEPT

# 其余访问 80/443 一律拒绝
iptables -A INPUT -p tcp --dport 80  -j DROP
iptables -A INPUT -p tcp --dport 443 -j DROP

# 保存规则
service iptables save
# 或
iptables-save > /etc/iptables.rules
3.3 方法二:Nginx 限制(应用层)
server {
    listen 443 ssl http2;
    server_name www.example.com;

    # 只允许 WAF 回源网段
    allow 182.61.129.0/24;
    deny  all;

    # 若用宝塔,注意 'deny all' 不要影响面板本身
    location / {
        proxy_pass http://127.0.0.1:8080;
    }
}
3.4 方法三:宝塔面板操作
- 软件商店 → 安装「Nginx 防火墙」或系统防火墙插件
- 进入防火墙 → IP 规则 → 添加白名单
- 把 WAF 回源网段逐个加入白名单
- 设置默认策略为”拒绝”,只放行白名单
- 注意把 SSH 端口、宝塔面板端口单独放行,避免把自己关在门外
四、其它加固措施
- 把不用子域名的解析全部删除,或用泛解析指向 WAF
- 换用第三方邮件服务,避免服务器 IP 出现在邮件头
- 关闭不用的端口(3306、6379 等只监听 127.0.0.1)
- WordPress 后台路径改名,减少被扫描
- 开启源站软件 WAF 作为纵深防御
# 检查端口监听情况,确认数据库未对公网开放
netstat -tlnp | grep -E "3306|6379|27017"
# 若显示 0.0.0.0:3306,说明暴露在公网,需改为 127.0.0.1

# MySQL 配置改绑定地址
# /etc/my.cnf 中设置:
# bind-address = 127.0.0.1
五、验证源站是否已被保护
# 尝试用非 WAF 节点直连源站(模拟绕过尝试)
curl -I --resolve www.example.com:443:115.159.82.67 https://www.example.com/

# 若返回连接超时 / Connection refused / 403
#   → 源站保护生效 ✅
# 若返回正常页面
#   → 源站仍可直连,需立即加固 ❌
六、小结
源站保护是 WAF 能否真正发挥作用的前提。核心动作只有一个:只允许 WAF 回源 IP 访问源站的 80/443。配合子域名清理、邮件服务改造、端口收敛,就能把”绕过 WAF 直连源站”这条路基本堵死。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。