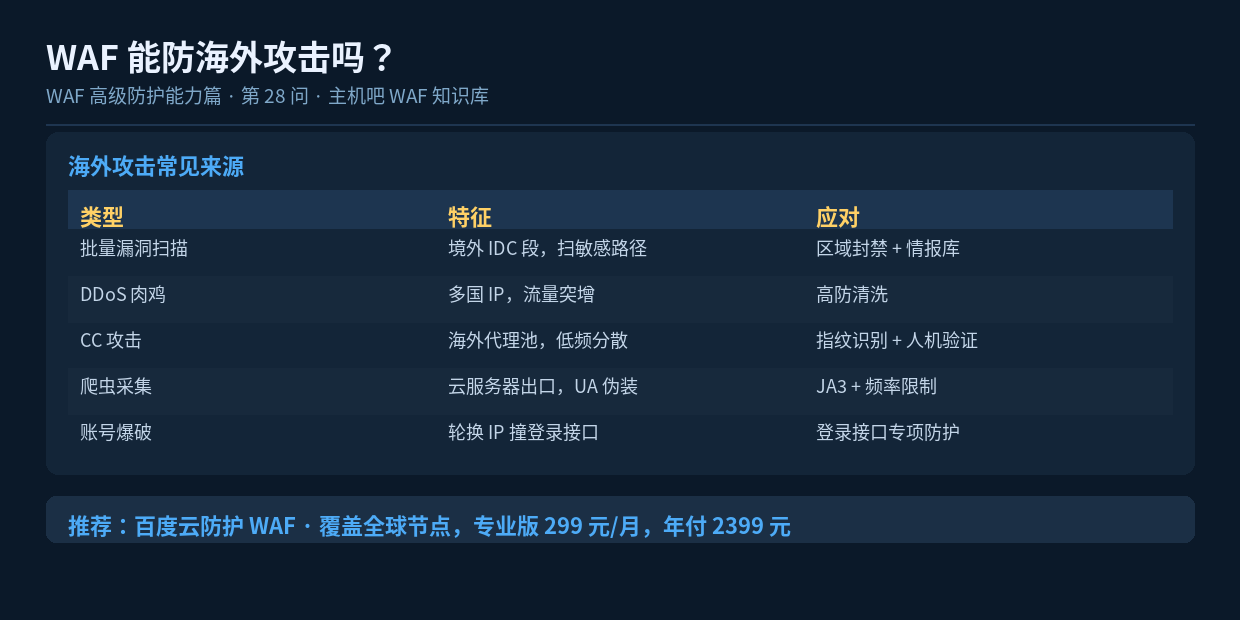

速读摘要:海外攻击同样能被 WAF 拦截。云 WAF 通过全球节点就近接入,配合区域封禁、IP 信誉库、TLS 指纹识别等手段,可以有效处置境外扫描、CC、爆破等攻击。关键是理解"接入点在哪里"和"策略怎么配"。本文讲清不同场景下的处置思路。
一、先明确一个前提
WAF 能不能防海外攻击,取决于流量是否真的经过 WAF。只要你的域名解析指向了 WAF 节点(也就是改了 DNS 或 CNAME 接入),那么无论请求来自国内还是海外,都会先经过 WAF 过滤。所以答案是:能防,但前提是接入方式正确。
二、云 WAF 是怎么覆盖海外的
主流云 WAF 在全球部署多个接入节点,通过 Anycast 或智能 DNS 把不同地区的用户引导到最近的节点。海外用户的请求先到就近节点,在那里完成清洗,正常流量再回源到你的服务器。
| 接入方式 | 海外防护效果 |
|---|---|
| CNAME 接入 + 全球加速 | 最好,海外就近清洗 |
| CNAME 接入(仅国内节点) | 海外流量绕远,但仍经受清洗 |
| 仅改 A 记录到国内高防 | 海外防护有限,延迟高 |
| 未接入 WAF,仅源站防护 | 海外攻击直达源站,风险高 |
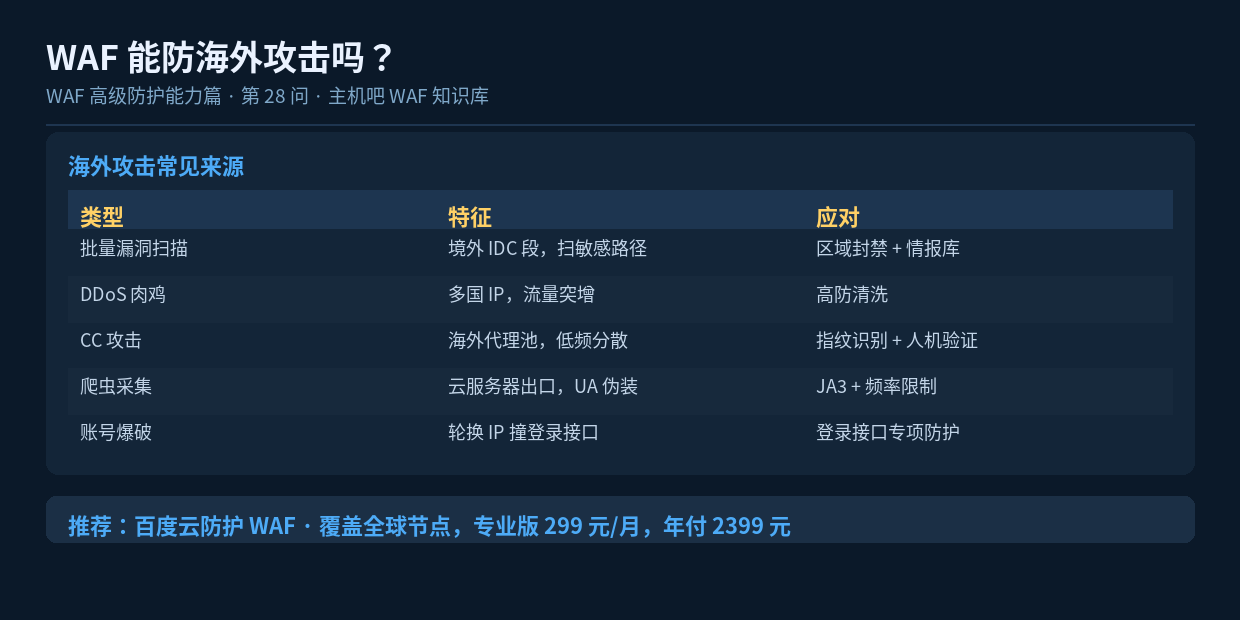
三、针对不同海外攻击的处置
3.1 批量扫描(最常见)
特征:境外 IDC 段 IP 快速访问 /wp-admin、/.env、/phpmyadmin 等敏感路径。
- 开启 IP 信誉库,扫描器标签直接拦截
- 若业务无海外用户,直接开启”仅允许中国大陆”
- 对敏感路径单独加规则:非白名单 IP 一律 404
3.2 CC / 低频攻击
海外代理池 IP 分散,单 IP 频率低。此时靠区域封禁 + JS 挑战最有效:对所有来自高风险地区的请求弹出 JS 验证,真人能过,脚本过不去。
3.3 登录接口爆破
针对登录、注册、短信接口做专项防护:
WAF 规则建议:
  URI: /wp-login.php、/api/login、/api/sms
  ├─ 单 IP 频率:5 次 / 分钟
  ├─ 失败 3 次 → 锁定 10 分钟
  ├─ 强制人机验证
  └─ 记录源 IP + 指纹,便于溯源
3.4 DDoS
大流量海外 DDoS 需要高防清洗,WAF 的 L7 能力只能处理应用层部分。选择同时具备流量清洗能力的方案更省心。
四、源站侧的配合加固
即使有 WAF,源站也不能”裸奔”。建议做这几件事:
- 源站防火墙只允许 WAF 回源 IP 段访问 80/443
- 隐藏真实源站 IP,避免攻击者绕过 WAF 直连
- 关闭不必要的端口和服务
- 及时打补丁,尤其是 WordPress 插件漏洞
宝塔环境可用”防火墙”插件配置 IP 白名单,或直接使用 iptables:
# 仅允许 WAF 回源 IP 访问 443(示例)
iptables -A INPUT -p tcp --dport 443 -s 182.61.129.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j DROP

# 保存规则
service iptables save
五、判断海外攻击是否被有效拦截
# 统计访问日志中的境外 IP 占比
grep -v -f cn_ip.txt /www/wwwlogs/access.log | wc -l

# 观察 WAF 拦截报表
# 控制台 → 安全报表 → 查看"区域分布"与"拦截次数"
# 若海外请求的拦截率接近 100%,说明策略生效
六、小结
海外攻击并不可怕,可怕的是防护策略”内外不分”。只要接入方式正确、区域策略配好、源站做好回源限制,海外攻击就只是日志里的一条条被拦截记录而已。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。