
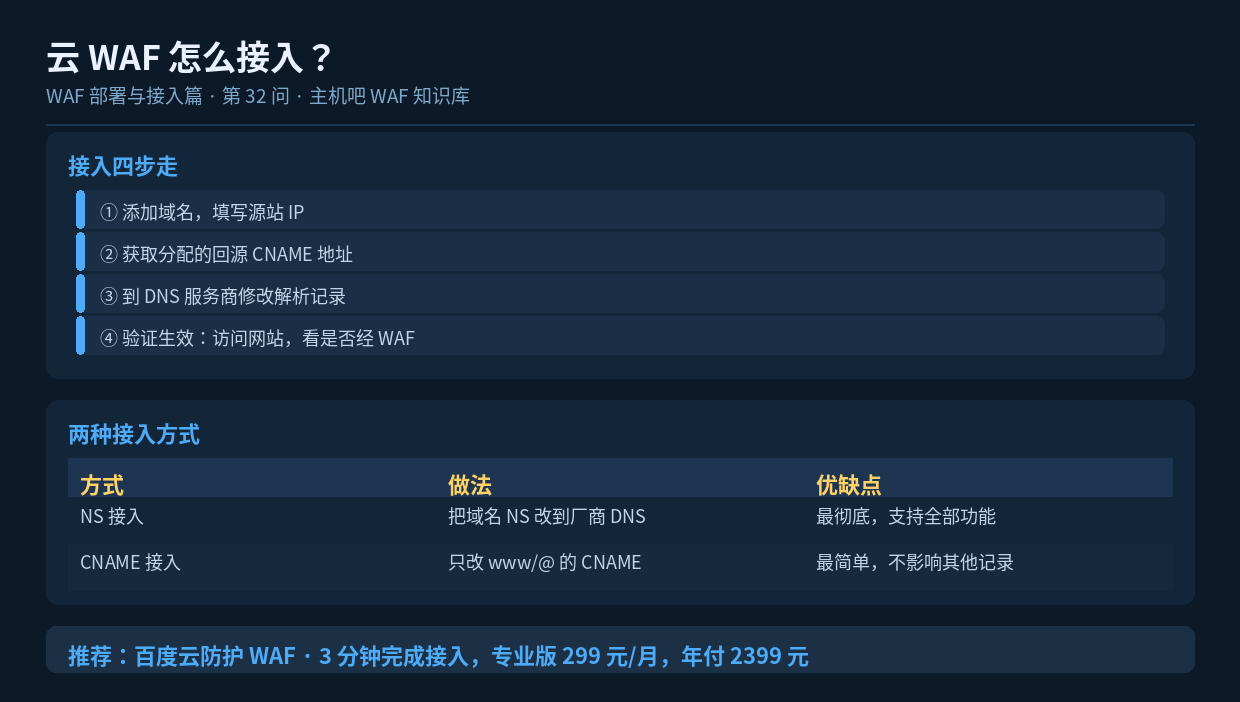

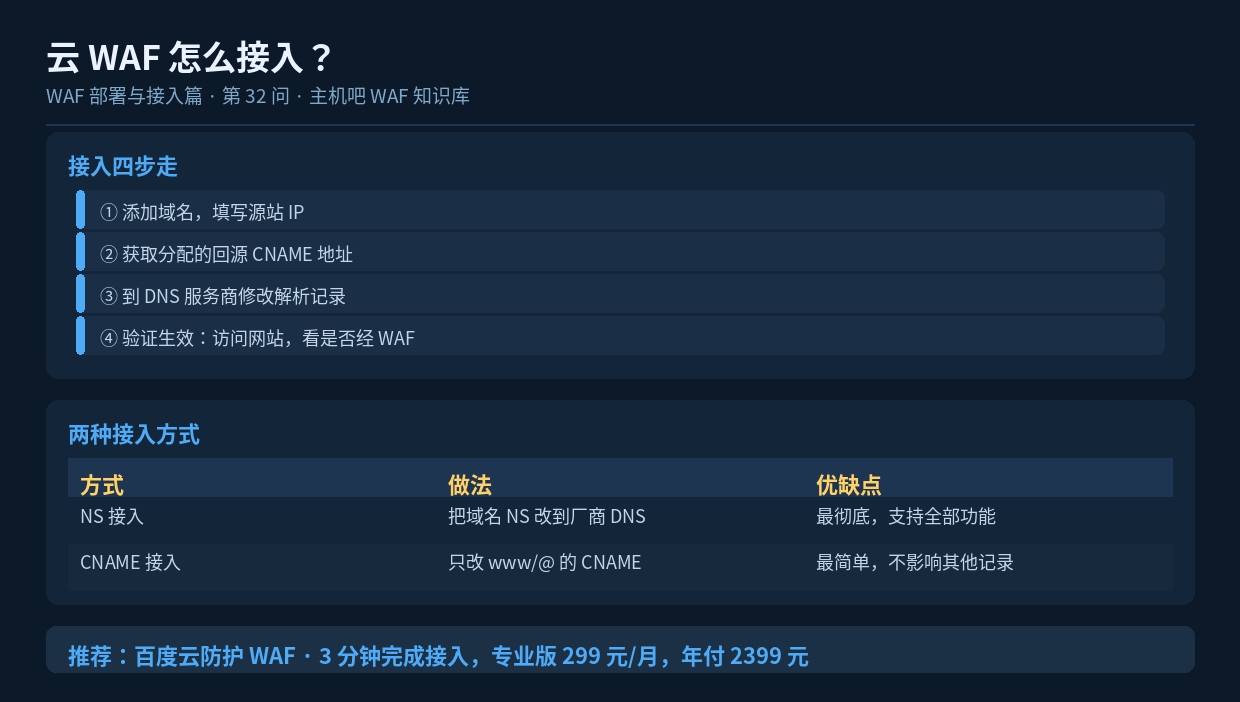
速读摘要:云 WAF 接入本质是"让流量先经过 WAF 再回源",有两种方式:NS 接入(把域名服务器托管给厂商,功能最全)和 CNAME 接入(只改一条解析记录,最简单)。本文给出完整的四步接入流程、验证方法和常见问题排查。
一、接入的本质是什么
很多新手以为接入 WAF 要装软件、改服务器配置。其实云 WAF 的接入只有一件事:让用户请求先到 WAF,再由 WAF 转发给你的源站。实现方式就是改 DNS 解析方向。
所以整个过程在 DNS 控制台完成,不碰你的服务器一行配置。
二、两种接入方式的区别
2.1 NS 接入(推荐)
把域名的 NS 记录改成 WAF 厂商提供的 DNS 服务器地址。此后你域名的所有解析都由厂商接管。
- 优点:功能最全(可享受智能解析、就近接入、DNSSEC 等)
- 优点:厂商能自动优化回源路径
- 缺点:解析管理迁移到厂商控制台,需重新配置所有子域名
2.2 CNAME 接入
保持你原来的 DNS 服务商不变,只把需要防护的域名(如 www、@)的解析记录类型从 A 改成 CNAME,值填 WAF 厂商分配的地址。
- 优点:改动最小,只影响指定子域名
- 优点:本地邮件、其他子域不受影响
- 缺点:部分高级功能(如全局智能调度)可能受限
多数站长选 CNAME 接入就够了,简单直接。
三、完整接入流程
第一步:在 WAF 控制台添加域名
控制台 → 域名管理 → 添加域名
  域名:www.example.com
  协议:HTTPS
  源站类型:IP / 域名
  源站地址:115.159.82.67
  源站端口:443
  回源协议:跟随客户端 / HTTPS

提交后系统会分配一个回源地址,形如:
  www.example.com.waf-cname.xxxx.com
第二步:到 DNS 服务商修改解析
| 原记录 | 修改后 |
|---|---|
| www A 115.159.82.67 | www CNAME www.example.com.waf-cname.xxxx.com |
| @ A 115.159.82.67 | @ CNAME example.com.waf-cname.xxxx.com |
如果 DNS 服务商不支持顶级域名做 CNAME(部分老服务商有此限制),可以改用 NS 接入,或使用厂商提供的 A 记录方式。
第三步:等待解析生效
# 在本地验证解析是否已切换
nslookup www.example.com
# 或
dig www.example.com +short

# 若返回的是 WAF 节点 IP,而非你的源站 IP,说明生效
# DNS 缓存一般 10 分钟到 24 小时,取决于原 TTL 设置
第四步:验证流量是否经过 WAF
# 查看响应头中的 Server 字段
curl -I https://www.example.com/

# 经过 WAF:Server: BAIDU_WAF(不同厂商标识不同)
# 未经过:Server: nginx

# 也可在 WAF 控制台看"实时请求",有数据即接入成功
四、接入后必须做的三件事
- 源站限制回源 IP:只允许 WAF 回源段访问 80/443,防止攻击者绕过 WAF 直连源站
- 回源 Host 与真实 IP 头:确保源站能拿到访客真实 IP(WAF 通常通过 X-Forwarded-For 传递)
- 检查 HTTPS 证书:如果开启 HTTPS,WAF 侧要用到证书,可上传自有证书或让厂商代签
五、常见问题排查
| 现象 | 原因 | 解决 |
|---|---|---|
| 解析仍指向源站 IP | DNS 未生效或缓存 | 等待 TTL 过期,或降低 TTL 后重试 |
| 网站打不开 502 | 源站拒绝 WAF 回源 | 把 WAF 回源 IP 加入源站白名单 |
| 一直重定向循环 | HTTPS 配置冲突 | 检查回源协议与源站证书设置 |
| 访客 IP 全变成 WAF IP | 未读取 XFF 头 | 在 Nginx 配置 real_ip 模块 |
| 部分子域名不生效 | 只改了主域 CNAME | 逐个域名添加并修改解析 |
六、小结
云 WAF 接入就是”改 DNS + 验生效 + 限制回源”三步,动手时间不到 10 分钟。其中”限制源站只接受 WAF 回源”最容易被忽略,但恰恰是防止 WAF 被绕过的关键一步,务必配置。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
