
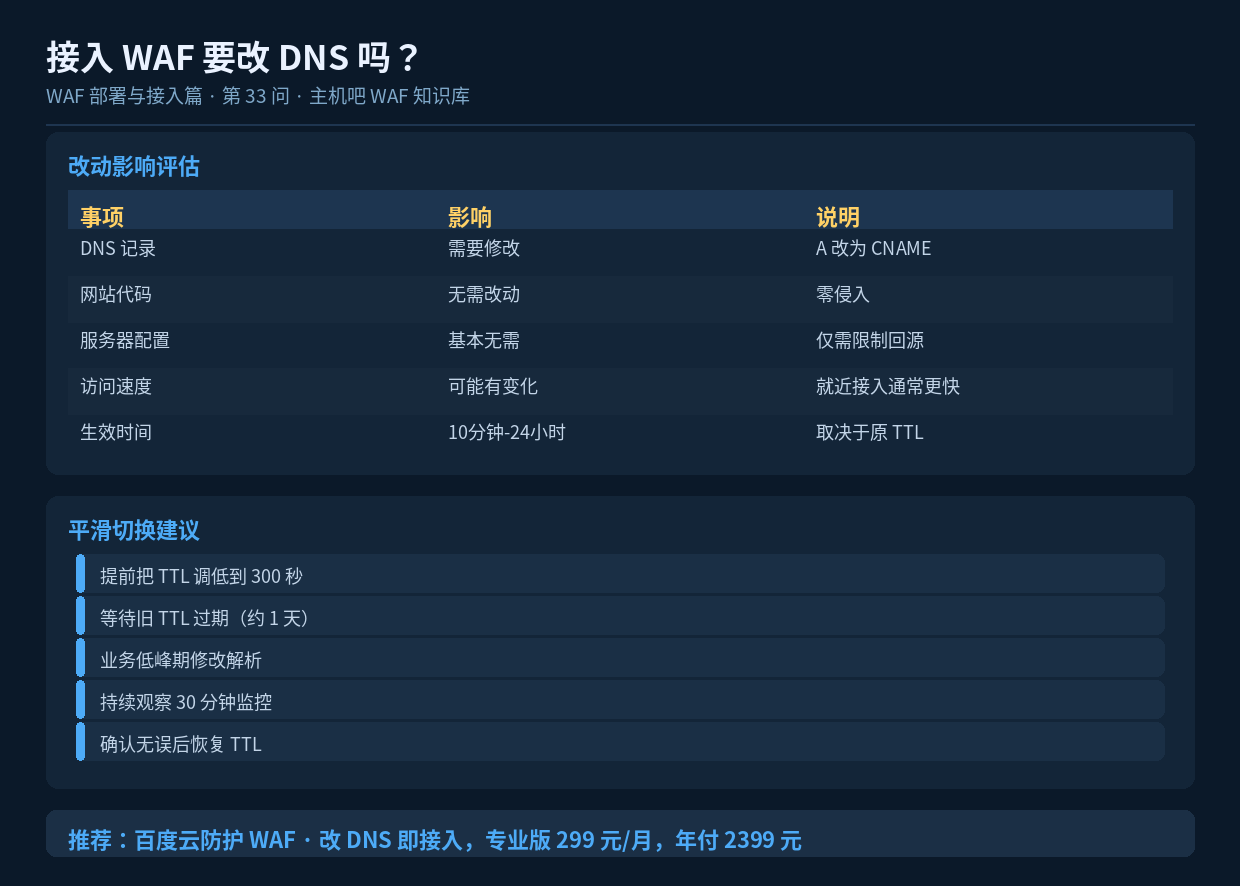

速读摘要:接入云 WAF 需要改 DNS 解析(把 A 记录改为 CNAME),但不需要改任何网站代码或服务器配置。生效时间取决于原 TTL,可通过"提前调低 TTL + 低峰期切换"实现平滑过渡。本文讲清改动范围、生效机制和避免访问中断的做法。
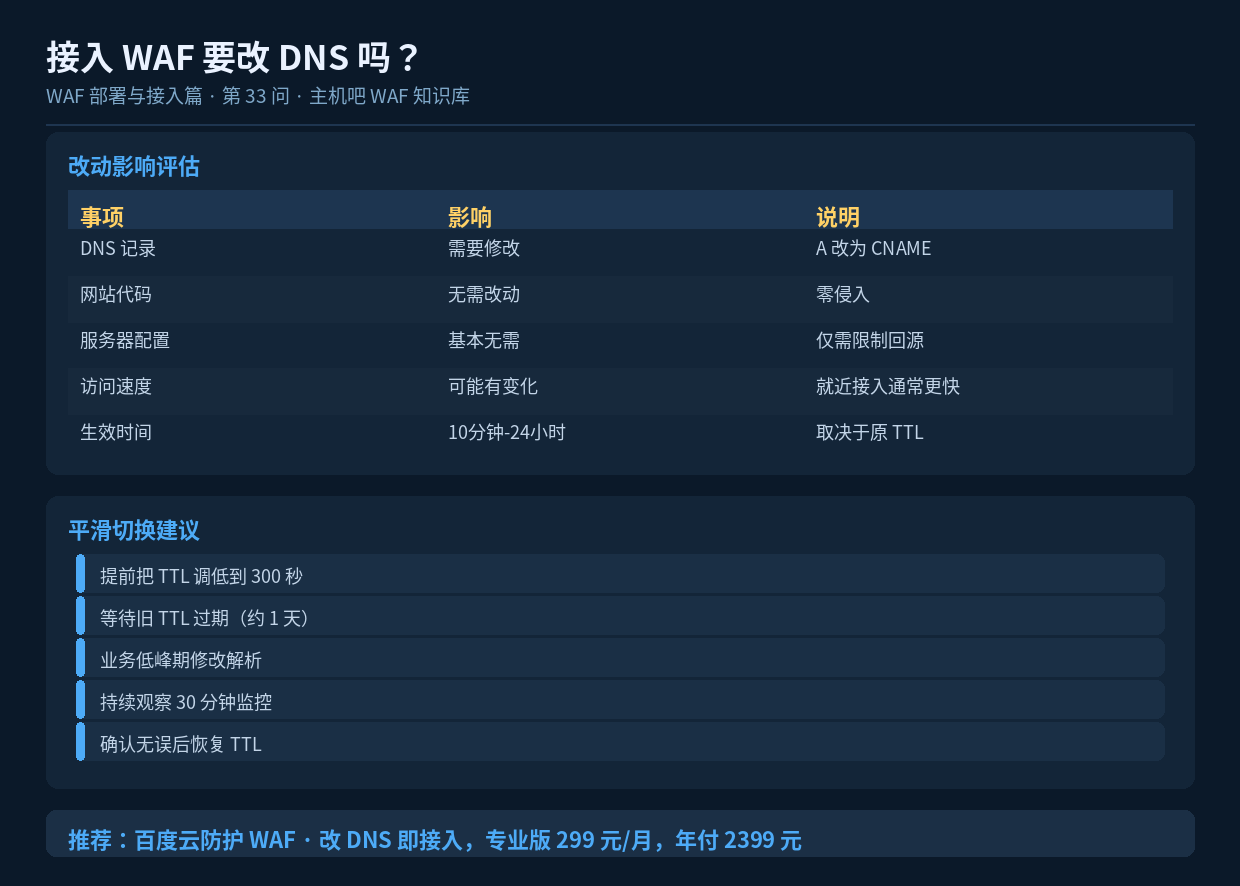
一、一句话回答
要改 DNS,但不用改代码、不用停服务。改 DNS 是”把流量导向 WAF”的必要动作,也是云 WAF 唯一需要你动手的地方。
二、具体要改什么
| 项目 | 是否需要改 | 说明 |
|---|---|---|
| DNS 解析记录 | ✅ 需要 | A 记录改成 CNAME |
| 网站源代码 | ❌ 不需要 | WAF 在外层,业务无感 |
| Nginx/Apache 配置 | ⚠️ 少量 | 仅加回源 IP 白名单 |
| 数据库 | ❌ 不需要 | 完全不受影响 |
| SSL 证书 | ⚠️ 视情况 | HTTPS 需在 WAF 侧配置证书 |
三、为什么改 DNS 不会中断访问
关键在于 DNS 的”TTL 缓存”机制。TTL 决定了解析结果在各层 DNS 服务器上缓存多久。修改解析后,不会瞬间全量切换,而是随着缓存过期逐步生效,这个过程是渐进的,不会造成服务中断。
但要注意:如果新旧解析指向不同 IP,切换期间可能有一小部分用户仍访问旧地址,这在技术上没问题——只要旧地址还在正常工作,访问就不断。
四、平滑切换的推荐做法
- 提前一天把 TTL 调低:从默认 3600 秒(1小时)改到 300 秒(5分钟)
- 等待一天:让所有 DNS 缓存都用低 TTL 重新加载一遍
- 选择低峰期切换:比如凌晨 2-4 点,访问量最小
- 修改解析记录:A → CNAME
- 持续观察:看监控、看访问日志、看 WAF 报表 30 分钟
- 确认稳定后:把 TTL 恢复为正常值
# 切换前先确认当前 TTL
dig www.example.com +noall +answer
# 输出中最后一个数字即 TTL,如 3600

# 切换后实时观察解析
dig www.example.com +short
# 若返回 WAF 节点 IP 或 CNAME 指向的地址,说明切换成功
五、访问速度会变慢吗
这是站长最关心的问题,实际结论是:多数情况下速度不变或更快。
- WAF 节点有就近接入能力,用户访问的是离他最近的节点
- 静态资源可在边缘缓存,减少回源次数
- WAF 节点通常接入了优质骨干线路
- 只有”回源链路”多了一跳,但相对于跨网访问的损耗,这一跳影响很小
当然,如果你的源站和用户本来就在同一机房同城,理论上会多几毫秒。但换来的是安全防护和抗 DDoS 能力,这个交易通常值得。
六、可能踩的三个坑
| 问题 | 表现 | 处理 |
|---|---|---|
| 源站未加白名单 | 网站 502 / 403 | 把 WAF 回源 IP 加入防火墙白名单 |
| HTTPS 证书未配置 | 浏览器报证书错误 | 在 WAF 控制台上传证书或开启自动签发 |
| 邮件解析被误改 | 邮件收发异常 | 只改网站记录的 CNAME,别动 MX/TXT |
七、小结
接入 WAF 改 DNS 是必要且低风险的操作。只要遵循”先调低 TTL → 低峰期切换 → 持续观察”的节奏,就能实现用户无感知的平滑迁移。至于速度,就近接入带来的收益往往能抵消甚至超过多一跳的开销。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
