

一、XSS 是什么,为什么分三类
XSS(跨站脚本攻击)指的是攻击者把恶意脚本注入到网页中,当其他用户访问该页面时,脚本在受害者的浏览器里执行。
XSS 的典型危害:窃取 Cookie 和登录凭证、伪造操作、篡改页面内容、诱导用户跳转钓鱼站。
XSS 之所以要分三类,是因为恶意脚本的注入位置和触发方式不同,这直接决定了 WAF 能否拦住。
二、三类 XSS 及 WAF 的防护效果
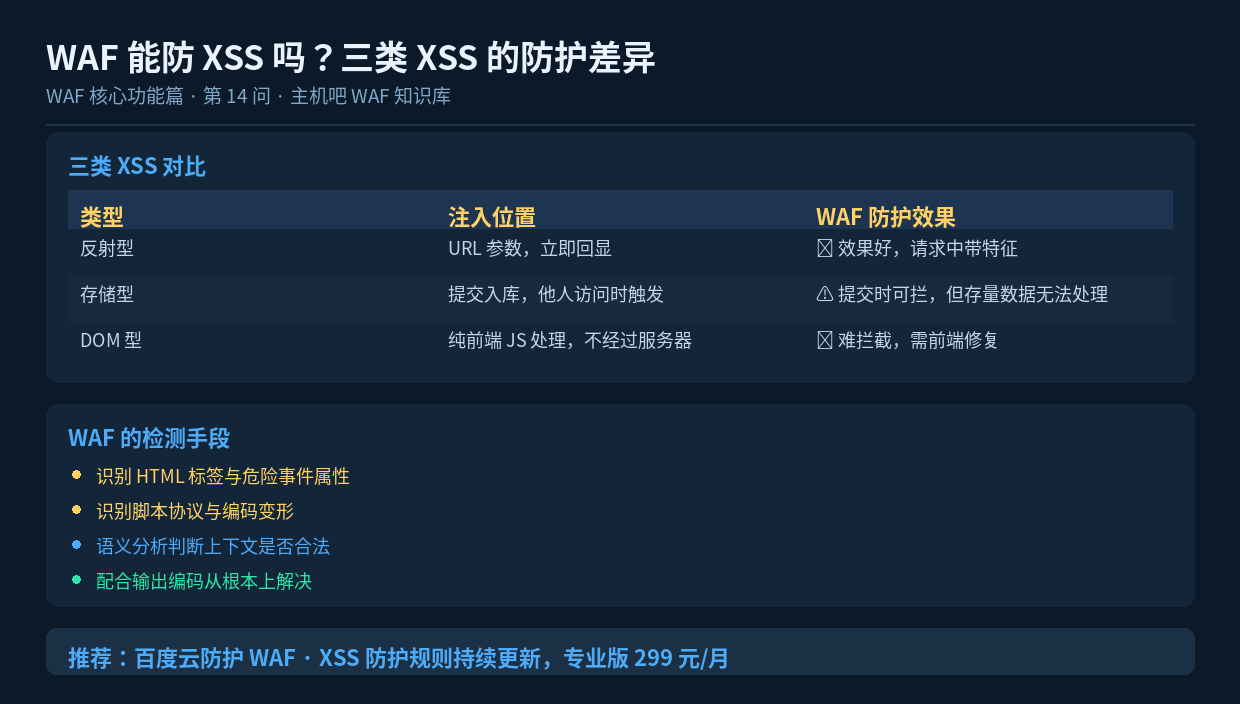
1. 反射型 XSS——WAF 效果好
原理:恶意脚本放在 URL 参数里,服务器把参数原样回显到页面中,浏览器执行。
典型场景:搜索页、错误提示页。攻击者构造一个带恶意脚本的链接,诱导用户点击。
WAF 防护:这类攻击特征明确——恶意脚本就在请求参数里,WAF 在请求到达服务器时就能识别并拦截,防护效果好。
2. 存储型 XSS——部分可拦
原理:恶意脚本被提交并存入数据库,之后所有访问该页面的用户都会触发。
典型场景:评论区、留言板、用户昵称、个人简介。
WAF 防护:这里是关键区别——
- 提交阶段:WAF 能检测请求体中的恶意脚本并拦截,防护有效;
- 存量数据:如果恶意内容已经入库,后续用户访问页面时,服务器返回的是「正常页面中包含的恶意内容」,WAF 无法区分这是业务数据还是攻击载荷。
所以存储型 XSS 的防御,重点是「入口拦截」——务必在提交环节就拦住,同时代码层做输入过滤和输出编码。
3. DOM 型 XSS——WAF 难拦截
原理:恶意内容不经过服务器处理,完全由前端脚本从 URL 中读取并写入页面(比如某些 SPA 应用用前端路由解析参数)。
WAF 防护:这类攻击的特点是——服务器端根本看不到触发脚本的完整逻辑。即使请求参数携带了恶意内容,服务器也不会把它渲染到页面,而是前端脚本自己处理的。WAF 只能看到「一个普通的请求」,很难判断它是否会触发 XSS。
DOM 型 XSS 只能靠前端代码修复——使用安全的 DOM 操作 API,避免直接把不可信内容写入页面。
三、WAF 检测 XSS 的四种手段
| 检测手段 | 检测内容 |
|---|---|
| HTML 标签识别 | 脚本标签、iframe、object 等危险元素 |
| 事件属性识别 | 鼠标事件、加载事件等可执行代码的属性 |
| 协议与编码识别 | 脚本协议、HTML 实体编码、Unicode 变形 |
| 语义与上下文分析 | 判断注入内容在当前上下文中是否构成可执行代码 |
其中上下文分析是减少误报的关键。比如一个富文本编辑器需要允许部分 HTML 标签,WAF 就需要结合业务场景判断哪些是合法的。
四、配置建议
① 提交类接口从严
评论区、留言板、用户资料等会把内容存下来并展示给他人的接口,应该设置更严格的 XSS 规则。
② 富文本场景用白名单
如果业务确实需要允许 HTML(如后台编辑器、文章发布),建议用标签白名单的方式放行,只允许安全标签,而不是整体关闭 XSS 规则。
③ 关注被拦截的 XSS 尝试
如果日志里出现大量 XSS 攻击尝试,说明有人正在探测你的表单接口,应该检查对应功能的代码实现。
五、代码层的根本解决
XSS 的根治手段在代码层,核心原则是「输入过滤 + 输出编码」:
- 输出编码——根据输出位置(HTML 内容、属性、脚本、URL)做对应的编码,这是最有效的手段;
- 输入校验——限制输入的类型、长度、字符范围;
- CSP 策略——通过内容安全策略限制页面可执行的脚本来源,即使注入了脚本也难以执行;
- Cookie 加固——设置 HttpOnly 属性,让脚本无法读取 Cookie。
六、小结
WAF 对 XSS 的防护能力与类型密切相关:反射型效果最好,存储型可在提交阶段拦截,DOM 型基本无能为力。因此 XSS 防御必须是「WAF 拦截 + 代码层输出编码 + CSP 加固」的组合,尤其不能只依赖 WAF。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
