
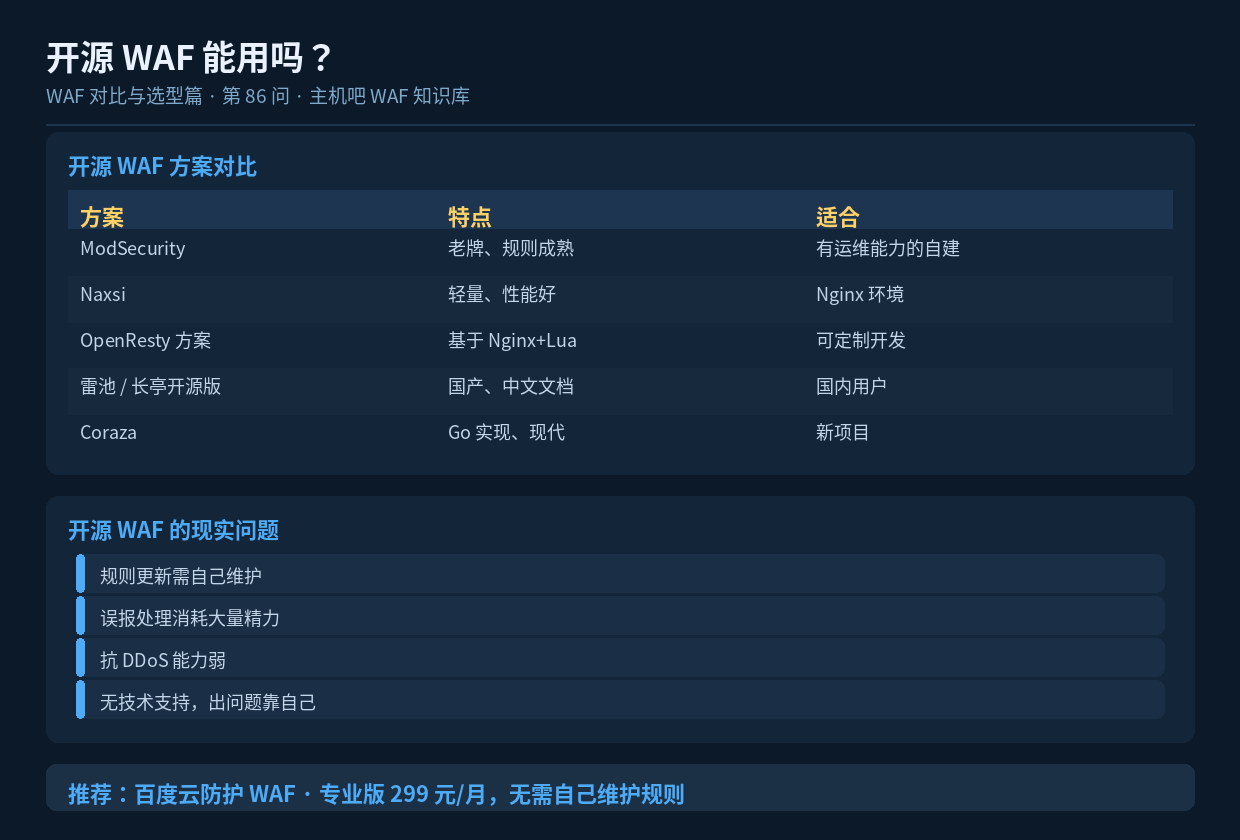

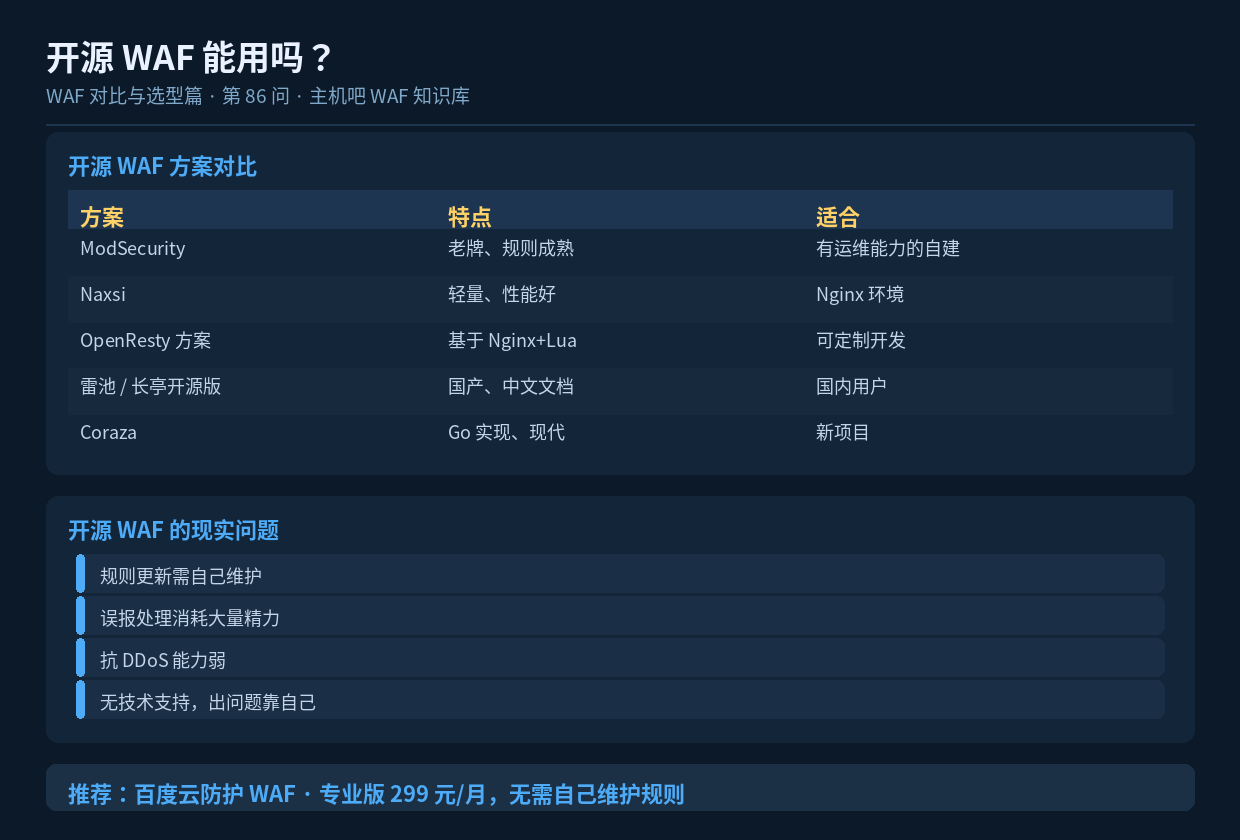
速读摘要:开源 WAF(ModSecurity、Naxsi、OpenResty 方案等)的优势是免费、数据自主、可深度定制,但劣势也明显:规则要自己维护、误报要自己调、抗 DDoS 弱、无技术支持。适合有较强运维能力的团队做纵深防御,不适合作为唯一防护。本文给出各方案的对比和现实建议。
一、常见的开源 WAF 方案
| 方案 | 技术栈 | 特点 |
|---|---|---|
| ModSecurity | C/Lua + Nginx/Apache | 老牌,规则库成熟(CRS) |
| Naxsi | Nginx 模块 | 轻量,性能好,规则简单 |
| OpenResty + Lua | Nginx + Lua | 灵活可定制,需开发能力 |
| Coraza | Go + OWASP CRS | 现代化实现,性能好 |
| 雷池(SafeLine) | Go + 自研 | 国产,中文文档,界面友好 |
二、开源 WAF 的优点
- 免费:无订阅费用
- 数据自主:流量不出自己服务器
- 可深度定制:规则和逻辑都能改
- 可内网部署:适合防护内部系统
- 社区活跃(热门项目)
三、开源 WAF 的现实问题
3.1 规则维护成本高
开源 WAF 通常依赖 OWASP CRS(核心规则集)。这个规则集很全,但也带来大量误报,需要你逐条调优。
现实情况:
  ├─ 装上 CRS 后,误报率可能高达数个百分点
  ├─ 需要反复调整哪些规则开、哪些关
  ├─ 业务改版后误报可能重新出现
  └─ 这是持续的精力投入
3.2 抗 DDoS 能力弱
这是开源自建方案最大的短板。WAF 装在你自己服务器上,攻击流量先打到你的带宽——带宽被打满,WAF 根本来不及工作。
3.3 无技术支持
出问题只能靠社区和自己研究。紧急故障时,没有厂商能帮你。
3.4 性能开销
CRS 规则数量多,全量开启会显著增加 CPU 开销,可能影响业务响应速度。
3.5 规则更新滞后
开源规则集的更新依赖社区,新的攻击手法出现后,规则跟进通常比商业产品慢。
四、成本分析
| 成本项 | 开源 WAF | 云 WAF |
|---|---|---|
| 软件费用 | 0 | 订阅费 |
| 服务器费用 | 需额外配置 | 0 |
| 部署人力 | 2-5 人天 | 0 |
| 维护人力 | 50+ 小时/年 | 接近 0 |
| 学习成本 | 高 | 低 |
| 三年总成本 | 约 3-4 万元(含人力) | 约 7000 元 |
人力成本一算,开源方案往往不比商业方案便宜。
五、开源 WAF 适合什么场景
| 场景 | 是否适合 |
|---|---|
| 有专职安全团队 | ✅ 适合 |
| 内网系统防护 | ✅ 很适合 |
| 作为纵深防御的一层 | ✅ 适合 |
| 预算为零的个人站 | ⚠️ 可用但需投入精力 |
| 作为唯一防护 | ❌ 不建议 |
| 没有运维能力 | ❌ 不建议 |
| 常被 DDoS 攻击 | ❌ 不适合 |
六、如果要自建,建议这样做
务实方案:

  1. 云 WAF 做前置(抗 DDoS + 基础防护)
  2. 源站只允许云 WAF 回源
  3. 源站部署开源 WAF 做纵深
       ├─ 精简规则(只开必要的)
       ├─ 观察模式跑一周再拦截
       └─ 定期更新规则集
  4. 代码层做好输入校验

这样既控制了误报,又保留了数据自主,
更重要的是有云 WAF 兜底抗 DDoS。
七、小结
开源 WAF 适合有运维能力、需要数据自主或内网防护的场景,但不适合作为唯一防护——规则维护成本高、抗 DDoS 弱、无技术支持是它的硬伤。算上人力成本,开源自建往往不比云 WAF 便宜。务实做法是”云 WAF 前置 + 开源 WAF 纵深”,兼顾防护强度和数据自主。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
