
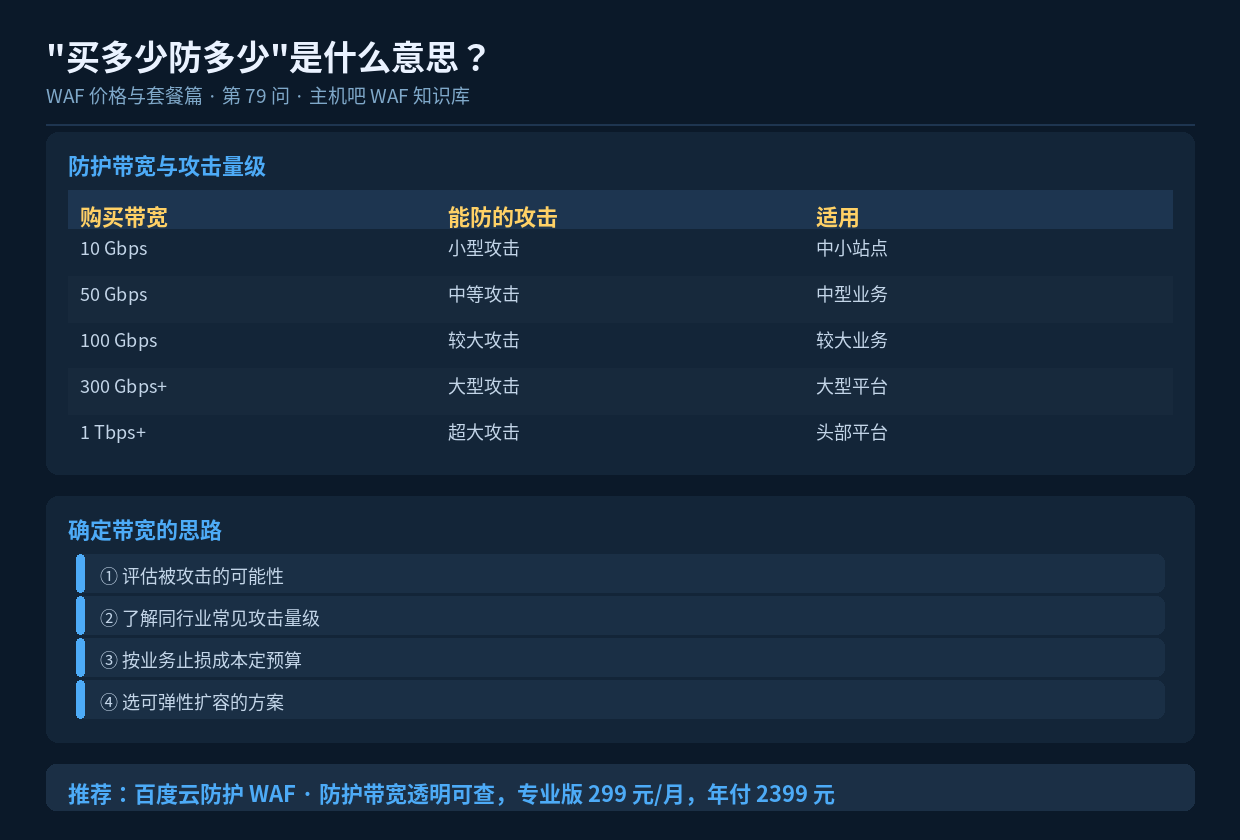

速读摘要:"买多少防多少"指的是 DDoS 防护带宽——你购买 100Gbps 防护,就能扛住 100Gbps 以内的攻击流量;超过就可能被打穿。确定带宽要考虑被攻击可能性、行业常见量级、业务止损成本和弹性扩容能力。本文给出各量级的参考标准。
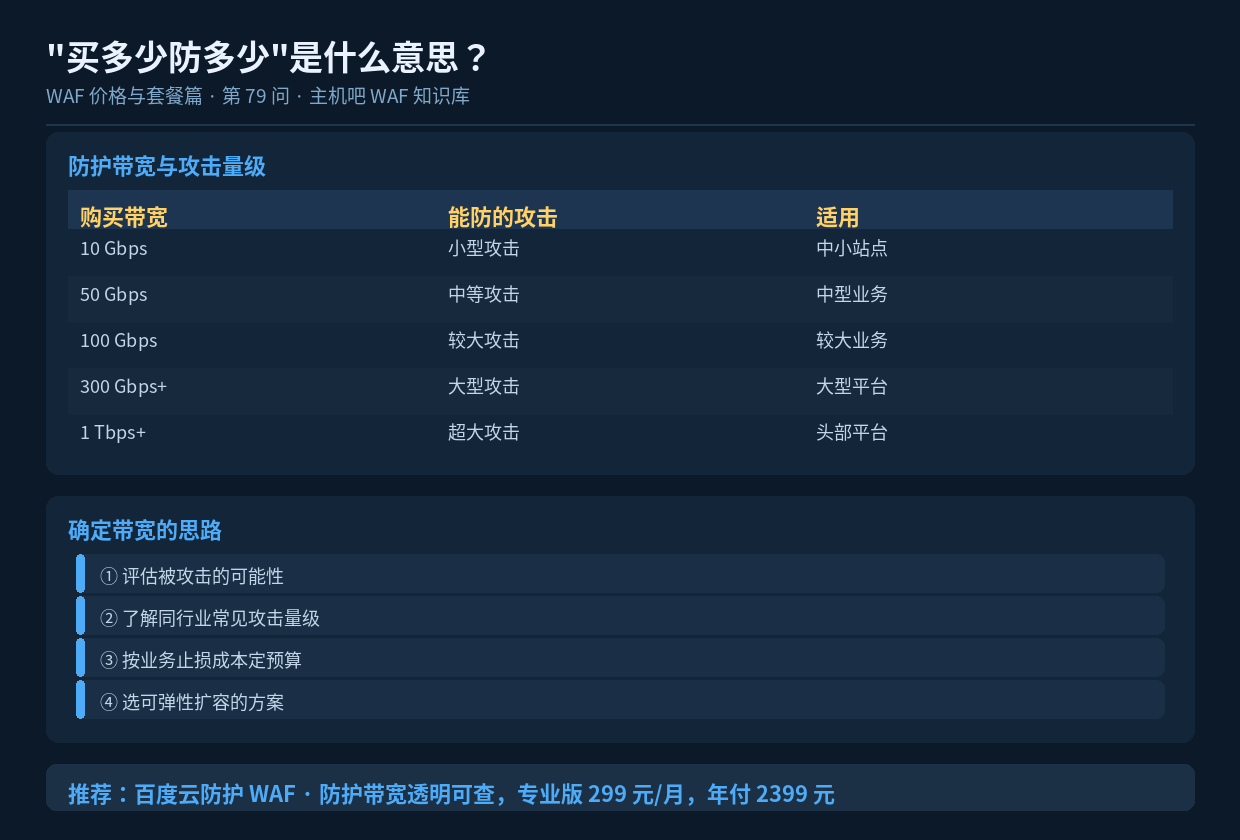
一、”买多少防多少”的含义
这句话描述的是 DDoS 防护带宽的计费逻辑:
你购买 100 Gbps 防护
  ├─ 攻击流量 80 Gbps  → 完全扛住 ✅
  ├─ 攻击流量 95 Gbps  → 勉强扛住 ⚠️
  └─ 攻击流量 150 Gbps → 超过上限,可能被打穿 ❌

所以"买多少防多少"是字面意思:
  防护带宽 = 你能承受的最大攻击流量
二、为什么不能”无限防护”
清洗攻击流量需要真实的带宽和计算资源,这些都是要花钱的。厂商的清洗中心总容量有限,不可能对所有客户都提供无限防护。所以按购买的带宽额度来分配资源,是行业通行做法。
三、不同量级的参考
| 购买带宽 | 能防的攻击规模 | 典型适用 |
|---|---|---|
| 5-10 Gbps | 小型攻击、脚本小子 | 个人站、小企业 |
| 20-50 Gbps | 中等攻击、同行竞争 | 中小企业 |
| 50-100 Gbps | 较大攻击 | 中型业务、有竞争 |
| 100-300 Gbps | 大型攻击 | 较大平台 |
| 300 Gbps – 1 Tbps | 超大规模攻击 | 大型互联网企业 |
| 1 Tbps+ | T 级攻击 | 头部平台、金融 |
四、怎么确定自己的需求
4.1 评估被攻击的可能性
| 信号 | 被攻击风险 |
|---|---|
| 行业竞争激烈(如游戏、电商) | 高 |
| 曾被打过 | 很高 |
| 有竞争对手恶意行为记录 | 高 |
| 曝光度高的网站 | 中高 |
| 小众垂直站 | 低 |
| 纯展示型官网 | 低 |
4.2 参考同行业量级
同行业、同规模的站点被攻击时的常见流量量级,可以作为参考。游戏、金融、电商行业受攻击频繁且量级大,需要更高的防护带宽。
4.3 按止损成本定预算
思考:
  网站中断 1 小时损失多少?
    ├─ 电商:可能几万到几十万
    ├─ SaaS:客户流失 + 赔偿
    └─ 官网:品牌损失

  如果 1 小时损失 10 万,
  那防护带宽的年费(可能几万)就完全值得。
4.4 优先选弹性方案
最佳实践不是一次性买很贵的固定带宽,而是选择基础带宽 + 弹性扩容的方案:
方案设计:
  ├─ 基础防护:50 Gbps(日常够用)
  ├─ 弹性扩容:被大攻击时自动提升
  └─ 计费:按实际使用的峰值

好处:
  ├─ 平时成本低
  ├─ 大攻击时不会被"打穿"
  └─ 只为实际用到的部分付费
五、误区提醒
| 误区 | 事实 |
|---|---|
| 买了大带宽就不会被打 | 超过购买量级仍会受影响 |
| 带宽越大越安全 | 应用层攻击(CC)与带宽无关 |
| 免费版也能抗 DDoS | 免费版带宽很小,容易被打穿 |
| 只看带宽不看能力 | CC、Bot、应用层防护同样重要 |
| 一次买足最省心 | 业务变化快,按需调整更划算 |
六、L3-L7 一体化更重要
要注意:防护带宽解决的是 L3-L4 的流量型攻击。而 CC 攻击、应用层攻击与带宽无关。所以选方案时要看它是否同时具备流量清洗和应用层防护能力。
完整的防护需要:
  ├─ L3-L4:防护带宽(抗 DDoS)
  ├─ L7:WAF 规则(抗 CC、注入、XSS)
  ├─ Bot 管理:抗爬虫、抗爆破
  └─ 三者在同一个入口协同,日志统一

只买带宽不买应用层防护 → 防不住 CC
只买应用层不买带宽 → 防不住 DDoS
七、小结
“买多少防多少”是 DDoS 防护带宽的计费逻辑——购买的带宽就是你能承受的攻击流量上限。确定需求要综合被攻击可能性、行业量级和止损成本。最务实的做法是选”基础带宽 + 弹性扩容”的方案,平时成本低、大攻击时不被击穿。同时记住:带宽只解决 L3-L4 攻击,应用层防护(CC、Bot、注入)同样不可或缺。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
