
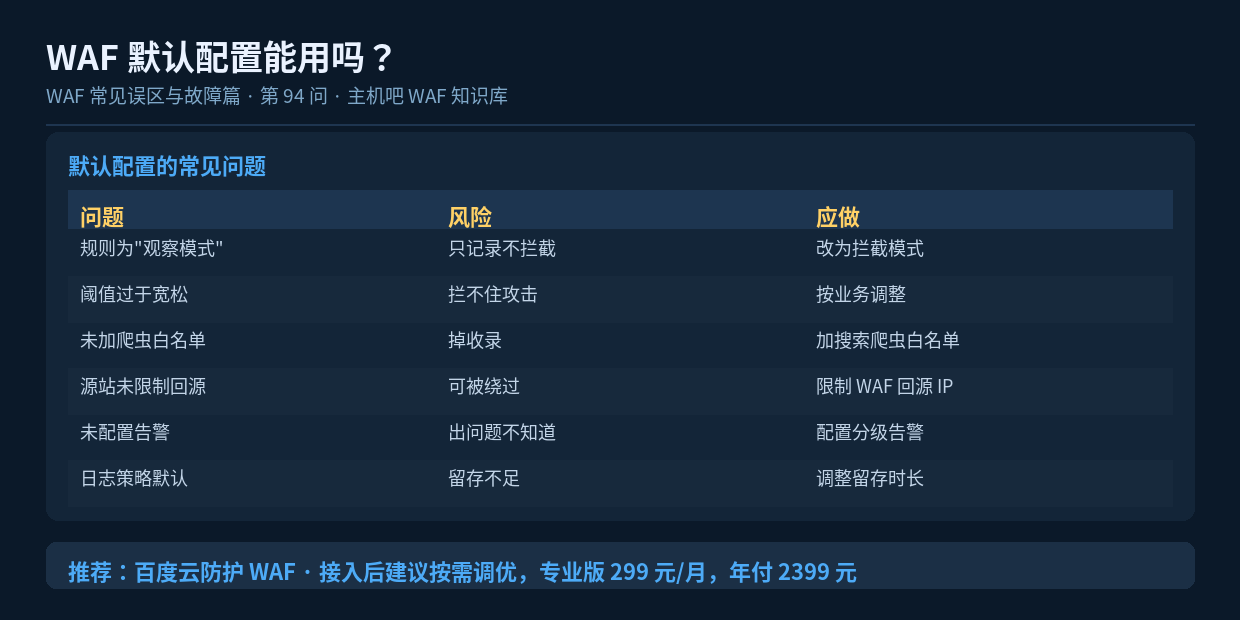

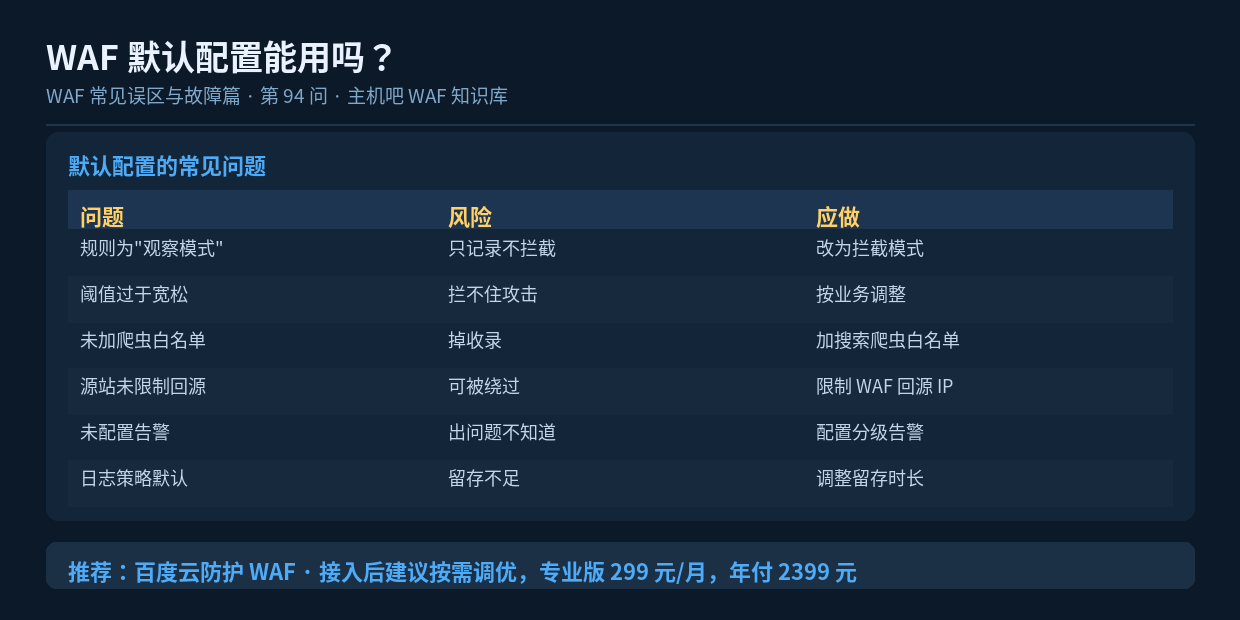
速读摘要:WAF 接入后"能用了"不等于"安全了"。默认配置通常有很多待优化项:规则可能是观察模式(只记录不拦截)、阈值过于宽松、没加搜索引擎爬虫白名单、源站未限制回源、没配告警等。本文列出接入后必须检查的 8 项配置,给出上线检查清单。
一、”开箱即用”的陷阱
云 WAF 产品为了”不打扰业务”,默认配置往往偏保守——规则可能只是观察模式,阈值设得较宽。如果你接完就不管了,防护效果会大打折扣。
二、接入后必查的 8 项配置
1. 规则是否真的在拦截
❌ 常见问题:
  规则默认是"观察模式"(只记录,不拦截)

✅ 检查方法:
  看控制台的规则状态
  或发一个测试攻击,看是否返回 403

  curl -o /dev/null -w "%{http_code}\n" \
    "https://你的域名/?id=1%27%20OR%20%271%27%3D%271"
  → 期望 403(被拦截)
  → 若 200,说明没在拦截 ⚠️
2. 阈值是否合理
检查项:
  □ CC 防护阈值是否按业务设的?
     默认值可能过宽(如 100 次/秒)
  □ 单 IP 频率限制是否开启?
  □ 登录接口是否有单独限速?

建议:按"正常峰值 × 2"重新设定
3. 搜索引擎爬虫白名单
❌ 如果不加白:
  百度爬虫被拦 → 收录掉光 → SEO 暴跌

✅ 必做:
  把百度、Google、必应等爬虫 IP 加入白名单
  或用"爬虫验证"功能自动识别

验证:
  在百度站长平台"抓取诊断"测试
  看是否能正常抓取
4. 源站回源限制
❌ 如果不做:
  源站仍可直连 → WAF 可被绕过

✅ 必做:
  iptables 限制只有 WAF 回源网段能访问 80/443

验证:
  curl -Isk --resolve www.你的域名:443:源站IP https://你的域名/
  → 期望超时或被拒
5. 告警配置
❌ 如果不配:
  被攻击了也不知道

✅ 必做:
  ├─ 站点可用性告警(P0)
  ├─ 拦截量突增告警(P1)
  └─ 证书到期告警(P1)
  通道:企业微信 / 短信
6. HTTPS 与证书
检查项:
  □ HTTPS 是否正常(无证书错误)
  □ 是否强制 HTTPS 跳转
  □ 是否关闭了 TLS 1.0/1.1
  □ 证书到期时间是否设置提醒
  □ 回源协议配置是否正确
7. 日志留存策略
检查项:
  □ 日志保留时长(建议 ≥ 180 天)
  □ 是否有权限查看日志
  □ 关键操作是否有审计记录
  □ 是否需要导出到自有系统
8. 业务分级防护
检查项:
  □ 后台路径是否单独设了严格策略?
  □ 登录接口是否有专门防护?
  □ 静态资源是否做了合理放行?
  □ 是否有按 URI 的差异化配置?

参考:把站点按"宽松/标准/严格"三级
     给不同路径分配对应策略
三、上线检查清单
WAF 接入后检查清单(逐项打勾):

  【核心】
  □ 规则已从"观察"切为"拦截"
  □ 源站已限制只允许 WAF 回源
  □ 搜索引擎爬虫已加白

  【防护】
  □ CC 阈值按业务调整
  □ 登录/后台接口单独防护
  □ 业务按 URI 分级配置

  【监控】
  □ 可用性告警已配置
  □ 攻击量告警已配置
  □ 证书到期提醒已设置

  【合规】
  □ 日志留存 ≥ 180 天
  □ 账号权限已分配
  □ 开启二次验证

  【验证】
  □ 模拟攻击测试通过
  □ 直连源站被拒绝
  □ 网站访问正常、速度可接受
  □ 百度抓取诊断正常
四、小结
WAF 接入后”能打开网站”只是第一步,”配置到位”才是真正的安全。必查的 8 项包括:规则是否真在拦截、阈值是否合理、爬虫是否加白、源站是否限制回源、告警是否配置、HTTPS 是否正常、日志留存是否合规、业务是否分级防护。建议按上面的检查清单逐项确认,全部打勾后再算真正上线完成。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
