
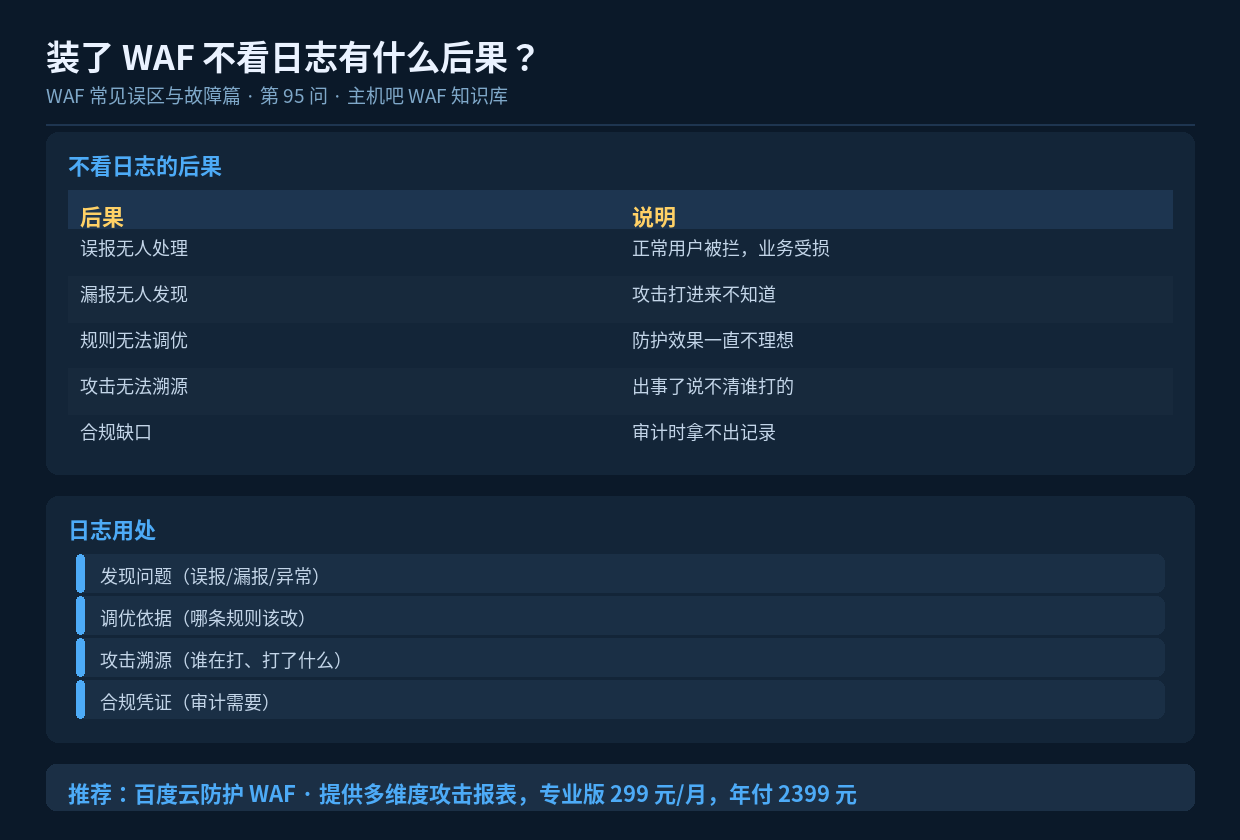

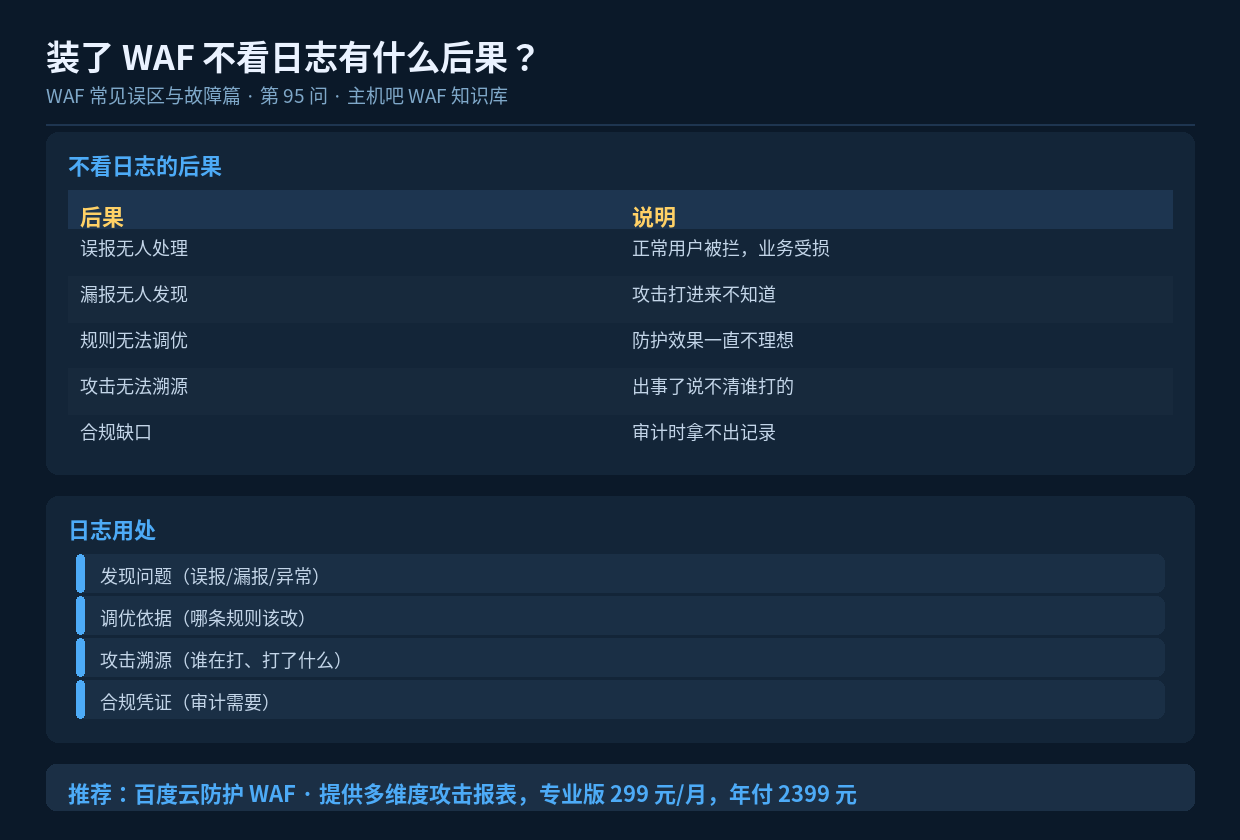
速读摘要:装了 WAF 却不看日志,等于买了车不看仪表盘。后果包括:误报无人处理导致业务受损、漏报无人发现、规则无法调优、攻击无法溯源、合规出现缺口。日志是安全运营的眼睛,建议建立"每日必看、每周复盘、每月统计"的习惯。本文给出实用的查看方法。
一、日志是 WAF 的”仪表盘”
开车要看仪表盘,用 WAF 就要看日志。日志告诉你:防护在起作用吗?有没有误伤?攻击来自哪里?规则该不该调?
不看日志的 WAF,就只是”装了个心理安慰”。
二、五个具体后果
2.1 误报无人处理
真实场景:
  某条规则误拦了"含单引号的搜索请求"
  → 用户搜不到东西,以为网站有 bug
  → 客服收到投诉但技术不知道
  → 持续两周,流量和转化明显下降

若有人看日志:
  第一天就能发现被拦请求中有大量正常搜索,
  及时调整规则,避免了两周的损失。
2.2 漏报无人发现
真实场景:
  攻击者用变形 payload 绕过了规则
  → 日志里有攻击请求,但状态码是 200
  → 没人看,不知道攻击已经进来了
  → 直到数据泄露才发现

若有人看日志:
  发现"有攻击特征但返回 200"的请求,
  立即补规则并排查是否已被入侵。
2.3 规则无法调优
不知道哪些规则在起作用、哪些是摆设、哪些在误伤,就无法优化。防护效果会一直停留在”配了但不知道好不好”的状态。
2.4 攻击无法溯源
出了安全事故,需要回答:什么时候被攻击的?从哪个 IP?用了什么手法?影响范围多大?这些答案全在日志里。没日志,等于无法追责和复盘。
2.5 合规出现缺口
等保、行业监管都要求保留安全日志。审计时拿不出记录,就是合规不合格。
三、日志该怎么看
3.1 每日(10 分钟)
每日必看:
  □ 昨日拦截总数(是否异常)
  □ 有无 P0/P1 告警
  □ 网站可访问性抽查
  □ 有无明显误拦(正常 UA 被拦)

三条命令快速看:
  # 拦截总量
grep -c " 403 " /www/wwwlogs/access.log

  # 被拦的 IP 排行
grep " 403 " /www/wwwlogs/access.log | awk '{print $1}' \
  | sort | uniq -c | sort -rn | head

  # 被拦的真实浏览器(可能是误报)
grep " 403 " /www/wwwlogs/access.log | grep -ci "chrome\|firefox"
3.2 每周(30 分钟)
每周复盘:
  □ 统计误报清单,逐条处理
  □ 查看攻击类型分布变化
  □ 检查是否有新出现的攻击源
  □ 核对白名单有效性
  □ 评估告警阈值是否合理
3.3 每月(1 小时)
每月统计:
  □ 拦截总量与趋势图
  □ Top 攻击源 IP / 地区
  □ Top 被攻击 URI
  □ 规则命中率分布
  □ 评估规则有效性与调优方向
  □ 导出配置备份
四、日志要看哪些”关键信号”
| 信号 | 含义 | 行动 |
|---|---|---|
| 拦截量突增 | 可能在被打 | 查看攻击详情 |
| 真实浏览器被拦 | 可能误报 | 检查规则 |
| 攻击特征返回 200 | 可能漏报 | 补规则 |
| 新出现的攻击源 | 新的威胁 | 关注并评估 |
| 某 URI 被集中打 | 目标明确 | 加固该页面 |
| 非业务时段高频请求 | 可能是脚本 | 分析并处置 |
五、小结
装了 WAF 不看日志,后果是:误报无人处理、漏报无人发现、规则无法调优、攻击无法溯源、合规出现缺口。日志是安全运营的眼睛,建议养成”每日 10 分钟、每周 30 分钟、每月 1 小时”的查看习惯,重点关注意拦量突变、真实浏览器被拦、攻击特征返回 200 这几个关键信号。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
