
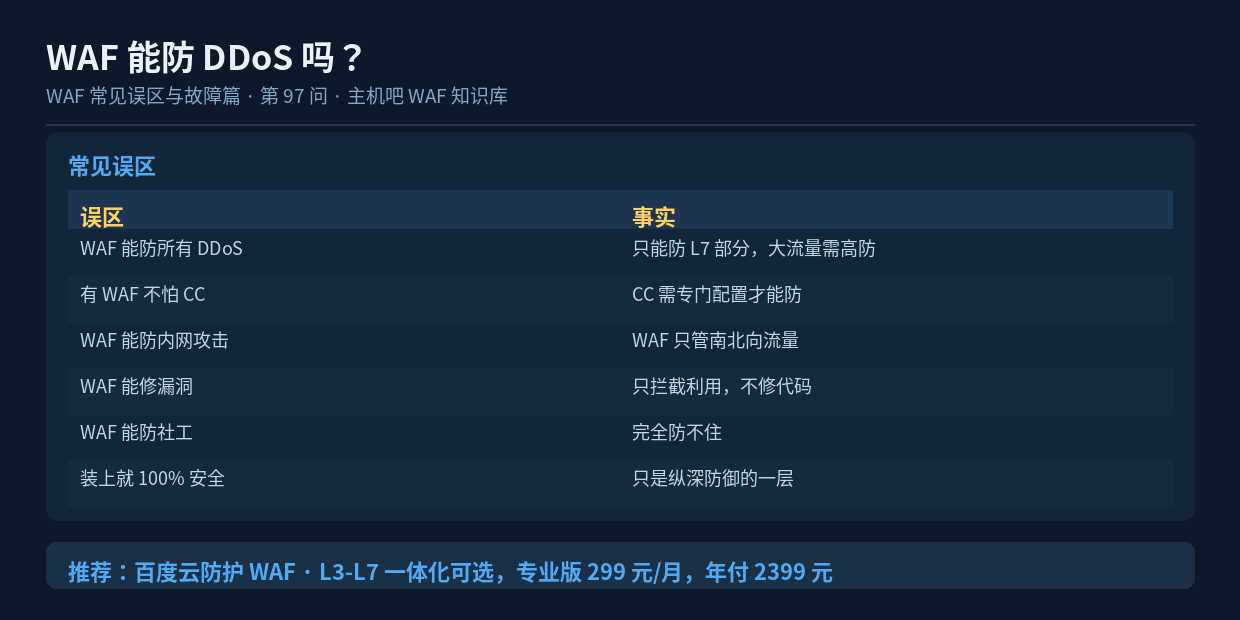

速读摘要:关于 WAF 有不少误区需要澄清——WAF 只能处理部分应用层攻击,大流量 DDoS 需要高防 IP 配合;CC 攻击需要专门配置才能防;WAF 不管内网横向流量;不能修复代码漏洞;完全防不住社工。理解这些边界,才能正确使用 WAF 并补齐短板。
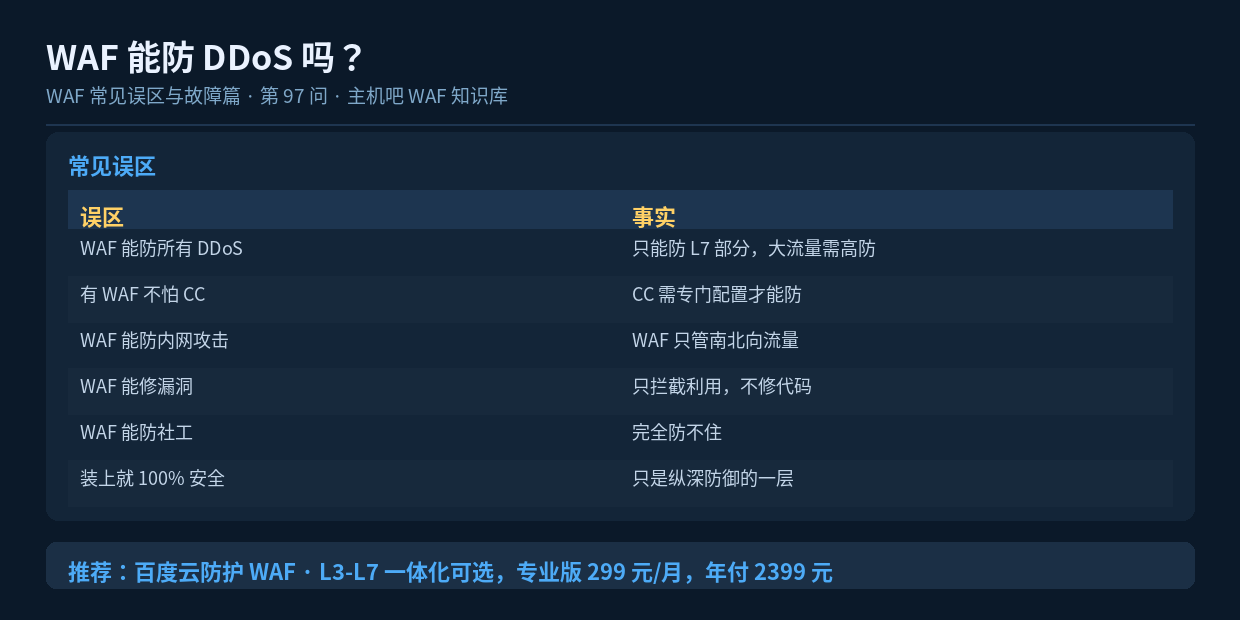
一、误区 1:WAF 能防所有 DDoS
事实:

  DDoS 分两层:
    L3-L4:大流量攻击(SYN Flood、UDP Flood)
      → WAF 防不住,需要高防 IP / 清洗中心

    L7:应用层攻击(CC)
      → WAF 能防(但需要配置)

  结论:
    WAF 处理 L7,大流量 L3-L4 需高防兜底。
    两者结合才完整。
二、误区 2:有 WAF 就不怕 CC
事实:

  CC 防护需要专门配置才有效:
    ├─ 默认阈值可能过宽
    ├─ 需要按业务设频率限制
    ├─ 需要开启人机验证
    └─ 分布式 CC 需要全局建模

  只装 WAF 不配置 CC 防护:
    → 攻击来了照样被打挂
三、误区 3:WAF 能防内网攻击
事实:

  WAF 工作在"南北向"流量上:
    外部 → 内部

  内网"东西向"流量(服务器之间):
    → WAF 完全看不到
    → 需要内网防火墙、微隔离

  所以内网横向渗透,WAF 无能为力。
四、误区 4:WAF 能修复漏洞
事实:

  WAF 做的是"拦截利用尝试",不是"修复漏洞"。

  例如:
    存在 SQL 注入漏洞
      WAF → 拦住注入请求 ✅(临时保护)
      打补丁 → 修复漏洞 ✅(根本解决)

  WAF 的虚拟补丁是"争取时间",
  真正的修复必须靠打补丁和改代码。
五、误区 5:WAF 能防社工钓鱼
事实:

  社工攻击的目标是"人",不是服务器:
    ├─ 钓鱼邮件(不经过你的服务器)
    ├─ 假冒客服(电话/微信)
    ├─ 诱导填写密码(第三方页面)
    └─ 恶意软件(员工电脑)

  WAF 只保护服务器流量,
  对人和社会工程学攻击完全无能为力。
  需要靠安全意识培训。
六、误区 6:装上就 100% 安全
事实:

  WAF 是"纵深防御"的一层,不是全部:
    ✅ 能防:有特征的攻击(注入、XSS、CC、爬虫)
    ❌ 不能防:逻辑漏洞、越权、社工、内网

  安全需要多层配合:
    网络层 + WAF + 代码层 + 数据层 + 管理
七、误区 7:WAF 装了就不用管
事实:

  不维护的 WAF 会逐渐失效:
    ├─ 规则不调优 → 误报和漏报累积
    ├─ 阈值不更新 → 业务增长后失效
    ├─ 白名单不清理 → 变成后门
    └─ 日志不看 → 问题发现不了

  需要"每日看、每周调、每月评"的节奏。
八、正确认识 WAF
| WAF 是 | WAF 不是 |
|---|---|
| 纵深防御的一层 | 万能防护盾 |
| 应用层攻击的有效拦截 | DDoS 的完整方案 |
| 为打补丁争取时间的工具 | 漏洞修复方案 |
| 需要持续维护的系统 | 配一次就完事的开关 |
| 保护服务器的 | 保护人的 |
九、小结
关于 WAF 的常见误区包括:以为能防所有 DDoS(实际只防 L7)、以为有 WAF 就不怕 CC(需要专门配置)、以为能防内网攻击(只管南北向)、以为能修漏洞(只拦截不修复)、以为能防社工(防不住)、以为装了就是 100% 安全(只是一层)、以为不用维护(会逐渐失效)。正确认识它的边界,配合高防、代码安全、内网防护和人员培训,才能构建完整的安全体系。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
